
ログとは
ログはシステムや機器、ネットワーク、クラウドのサービスで発生した出来事の記録です[1]。多くのログはどのアカウントや機器が、いつ何をしたかを、発生した時刻とともに1件ずつ記録します。
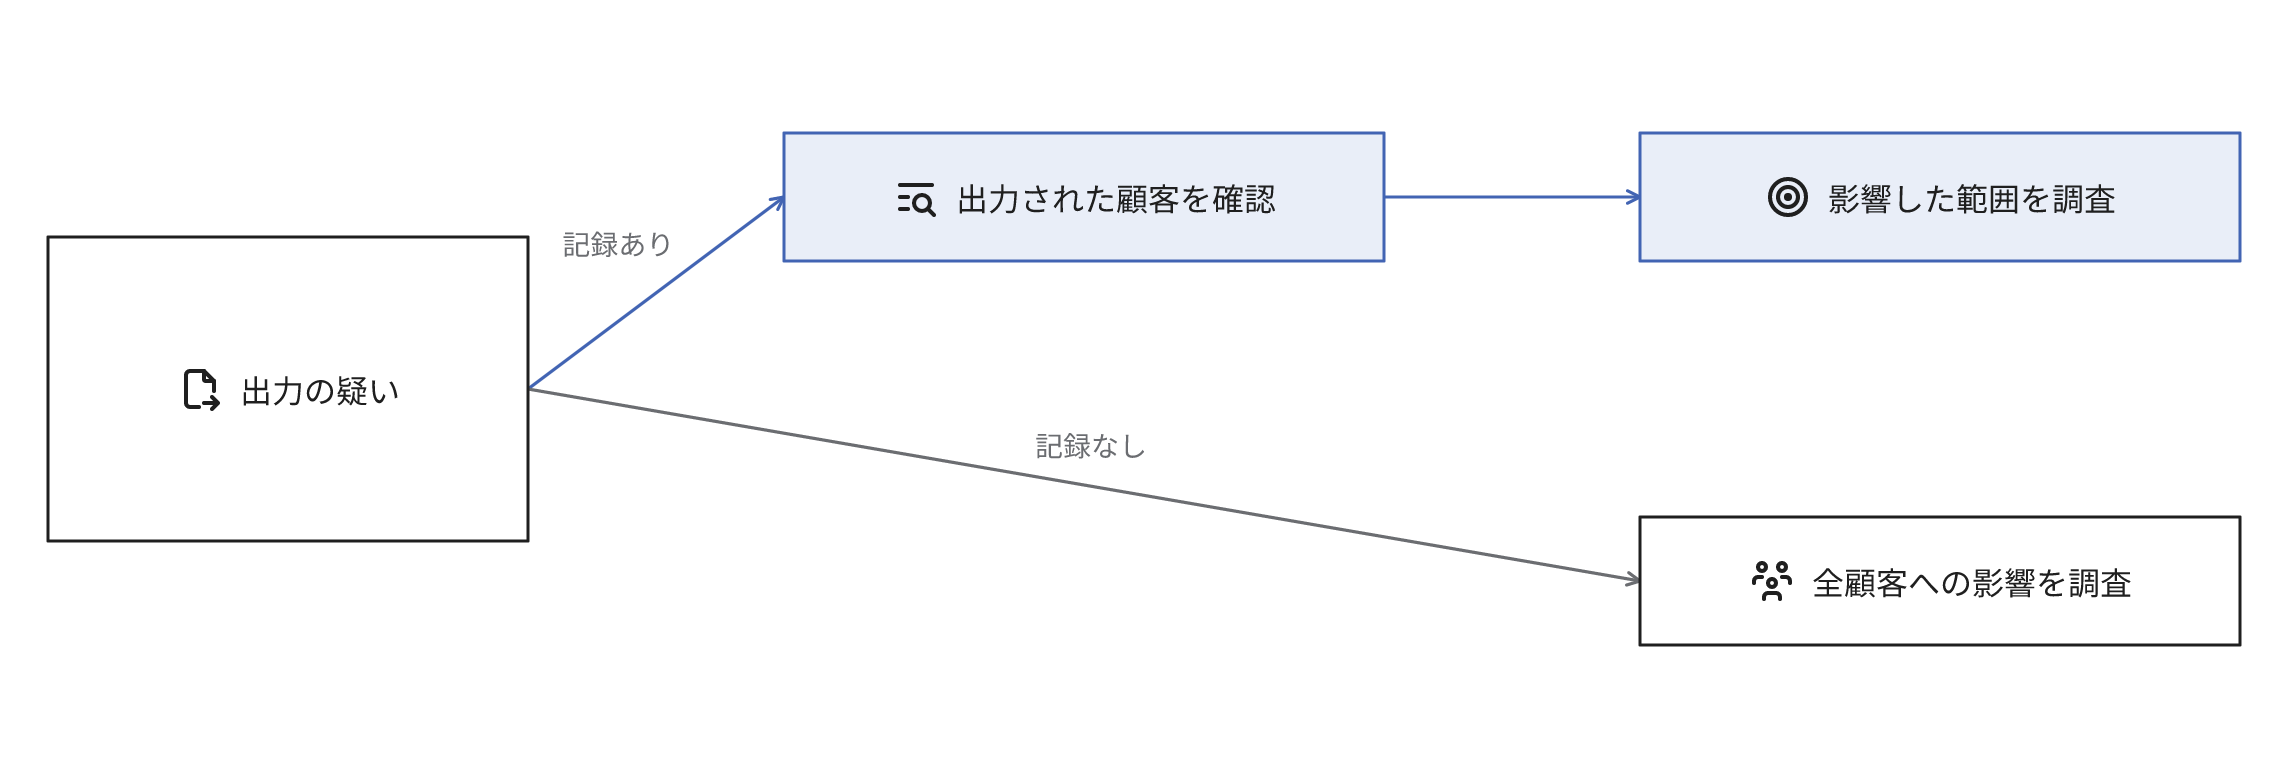
例えば顧客管理のSaaSで、退職した営業担当のアカウントによる顧客一覧の出力の疑いが生じた場合です。ログインの記録で接続の日時と接続元を、操作の記録で出力された顧客と項目を確認できれば、その操作で影響した範囲を調査できます。アカウントを利用した人が本人かどうかは、接続元などから別に調査します。記録がなければ範囲を限定する材料がなく、顧客全体を対象に影響を検討することになります。
目的は発生した事実を後から確認できる状態にすることです。不正アクセスや情報漏えいの調査、障害の原因の特定、規程どおりに操作されたかの確認に利用します。
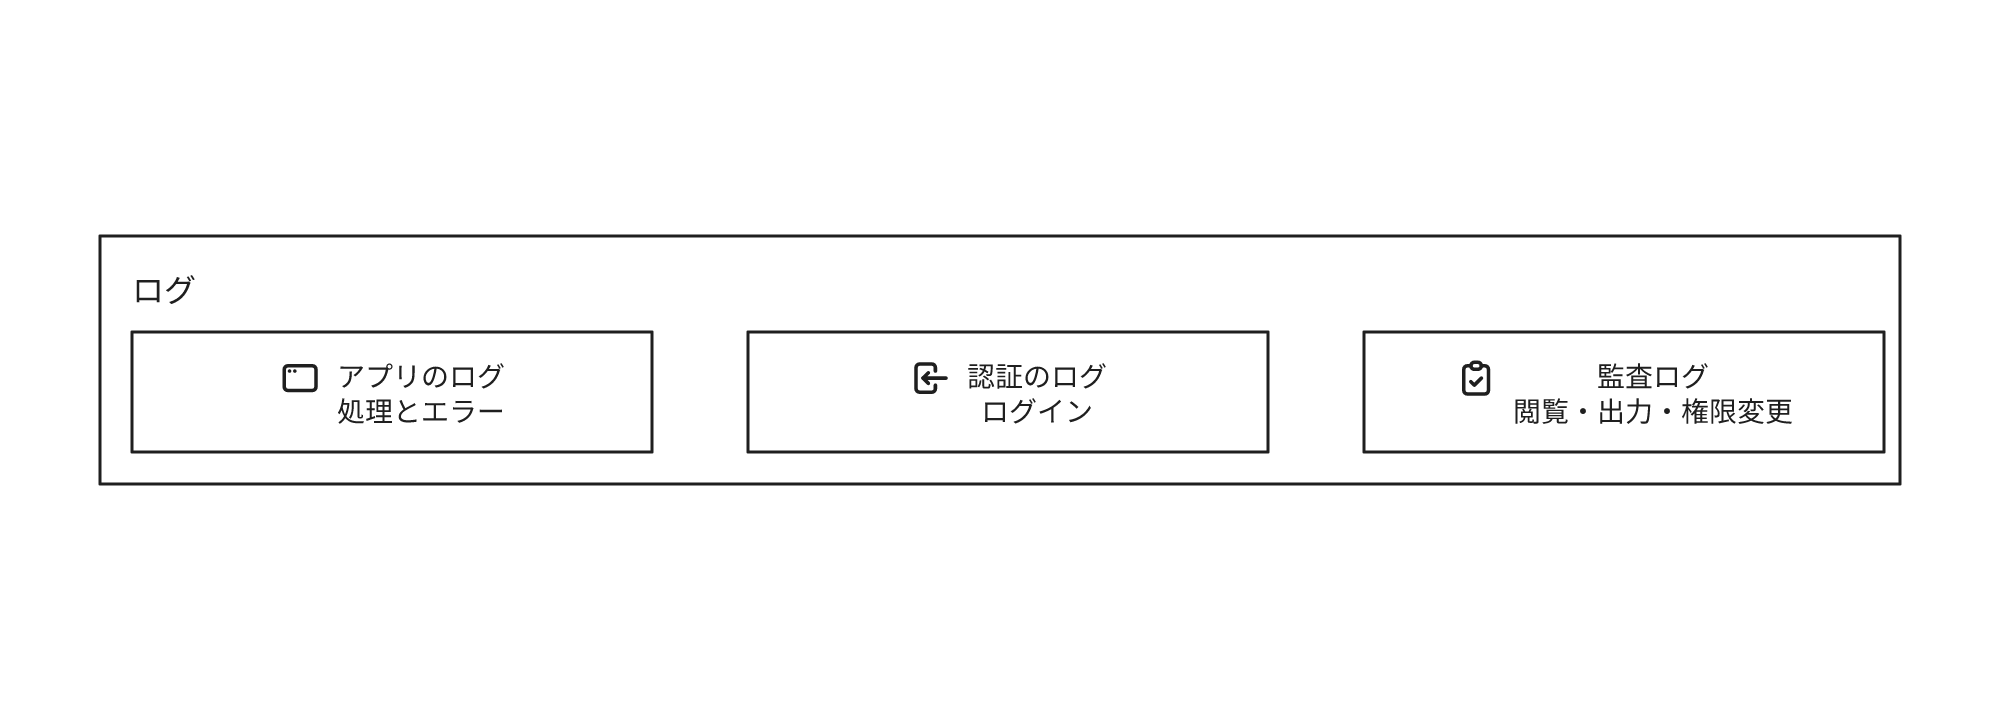
ログには障害の調査に利用するアプリケーションのログ、認証のログ、操作のログなど複数の種類があります。そのうち、権限の変更やデータの閲覧・出力など、操作が規程どおりに行われたかを後から確認するための記録を監査ログと呼びます。障害の調査用のログを保存していても、データの閲覧や出力が記録されているとは限りません。
ログがないと被害の範囲を示す材料が不足する
インシデントの発生後に専門家が調査しても、必要な機器のログがない、または保存されていた期間が不足していて、全容を解明できなかった例は少なくありません[2]。攻撃の発覚までに時間がかかると、侵入の時点のログが保存期間を経過して削除されていることがあります。攻撃者が自分の接続の記録を消去する事例もあります[2:1]。
範囲を特定できないと対外的な説明と報告の判断に影響します。被害の範囲は個人情報保護委員会への報告[3]や本人への通知、取引先への説明の判断材料になります。閲覧や出力の記録から対象の本人を特定できなければ、影響の範囲を限定できず、取引先や顧客に被害の範囲を提示しにくくなります。
障害の調査でも同じです。エラーの記録がなければ失敗した処理と時刻の特定が困難になり、原因の調査に時間がかかります。
記録する内容で異なるログの種類
| 種類 | 記録すること | 調査の手掛かりになること |
|---|---|---|
| 認証のログ | ログインの日時、アカウント、接続元、成否 | 不正なログインがあったか、いつからか |
| 操作のログ | データの閲覧、変更、出力、削除と、権限や設定の変更 | どのアカウントで、どのデータが出力・変更されたか |
| 通信のログ | 機器ごとの通信の相手、時刻、量 | 外部への通信や、他の機器への接続の痕跡 |
| アプリケーションのログ | 処理の実行とエラー | どの処理がいつ失敗したか |
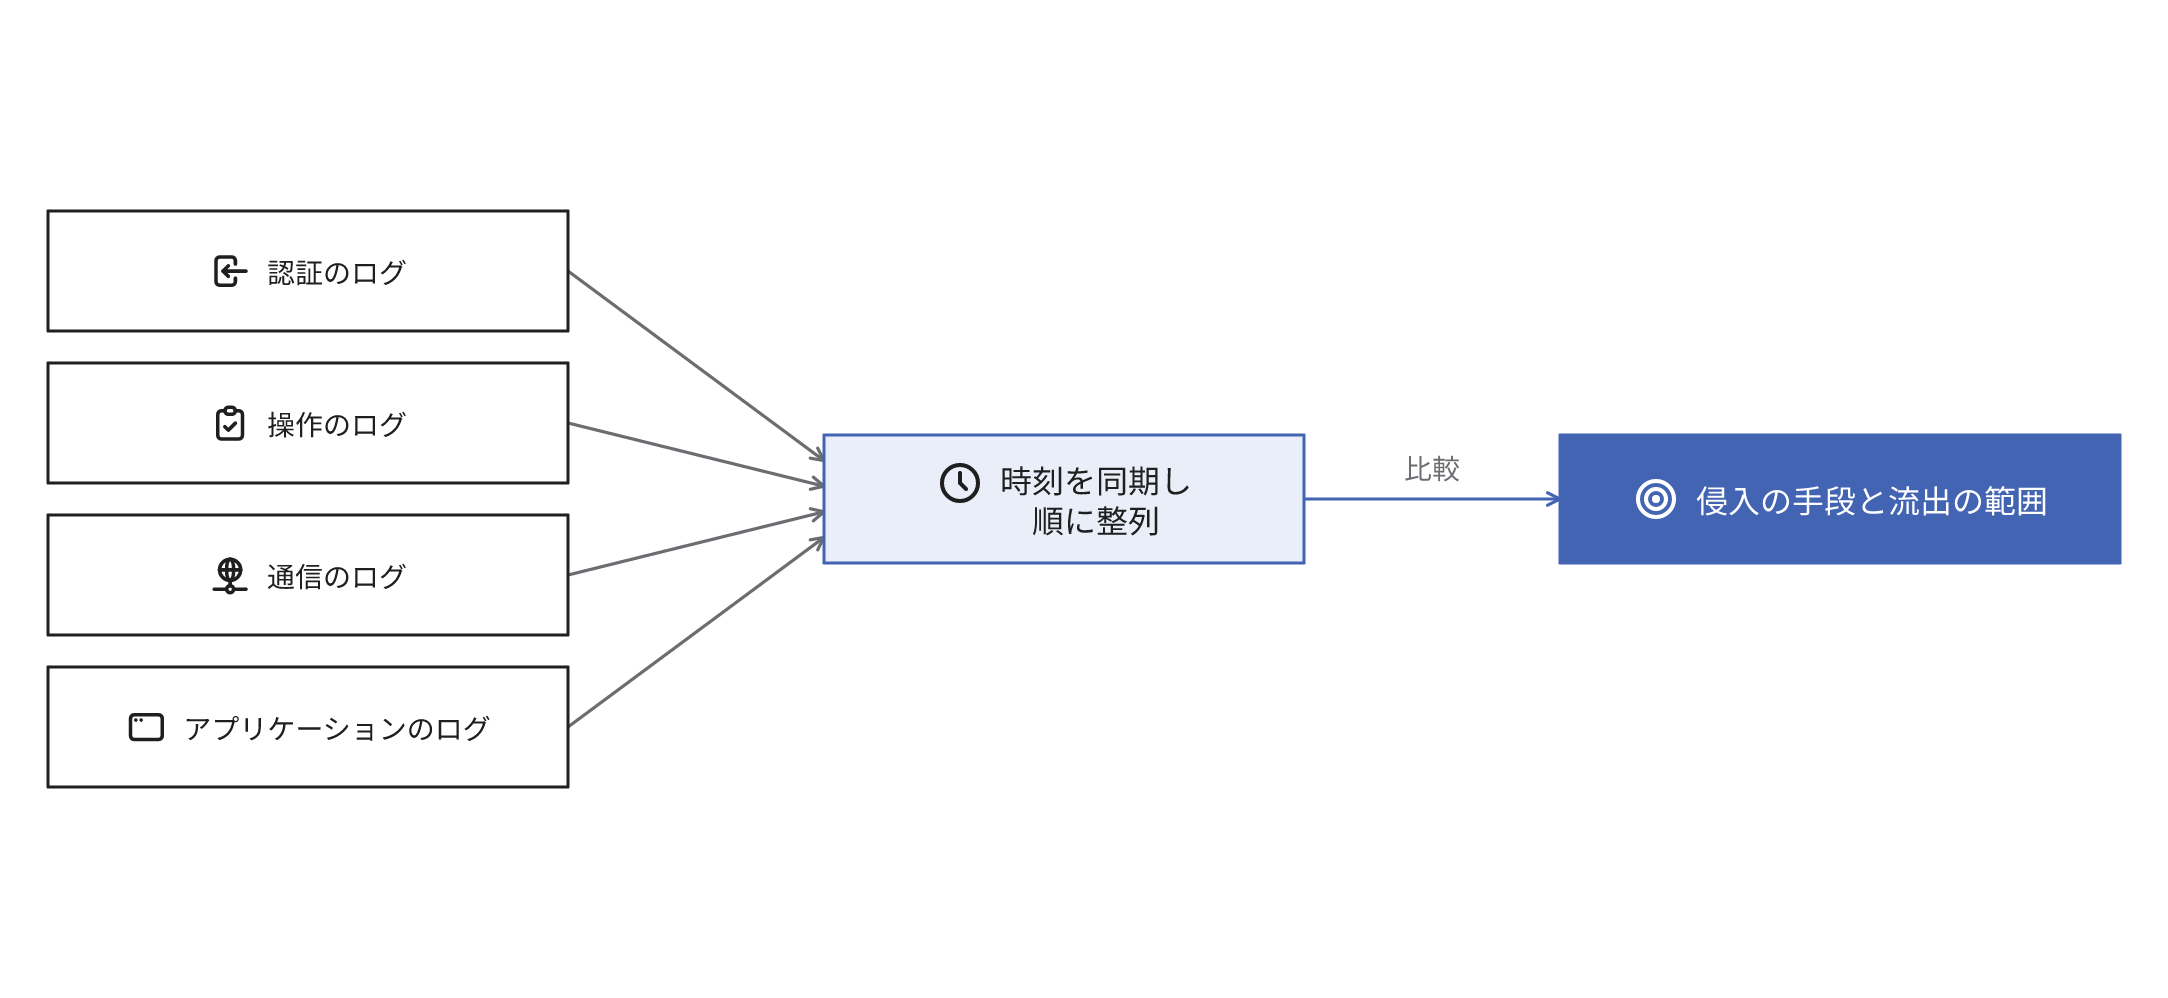
1種類のログで調査できることは限られます。侵入の手段と流出の範囲の特定には、複数のログを時刻の順に整列して比較する方法が有効です。機器ごとの時刻に差があると出来事の前後関係を誤認するため、記録する機器の時刻を同期します[2:2]。
どのログをどれくらいの期間保存するか
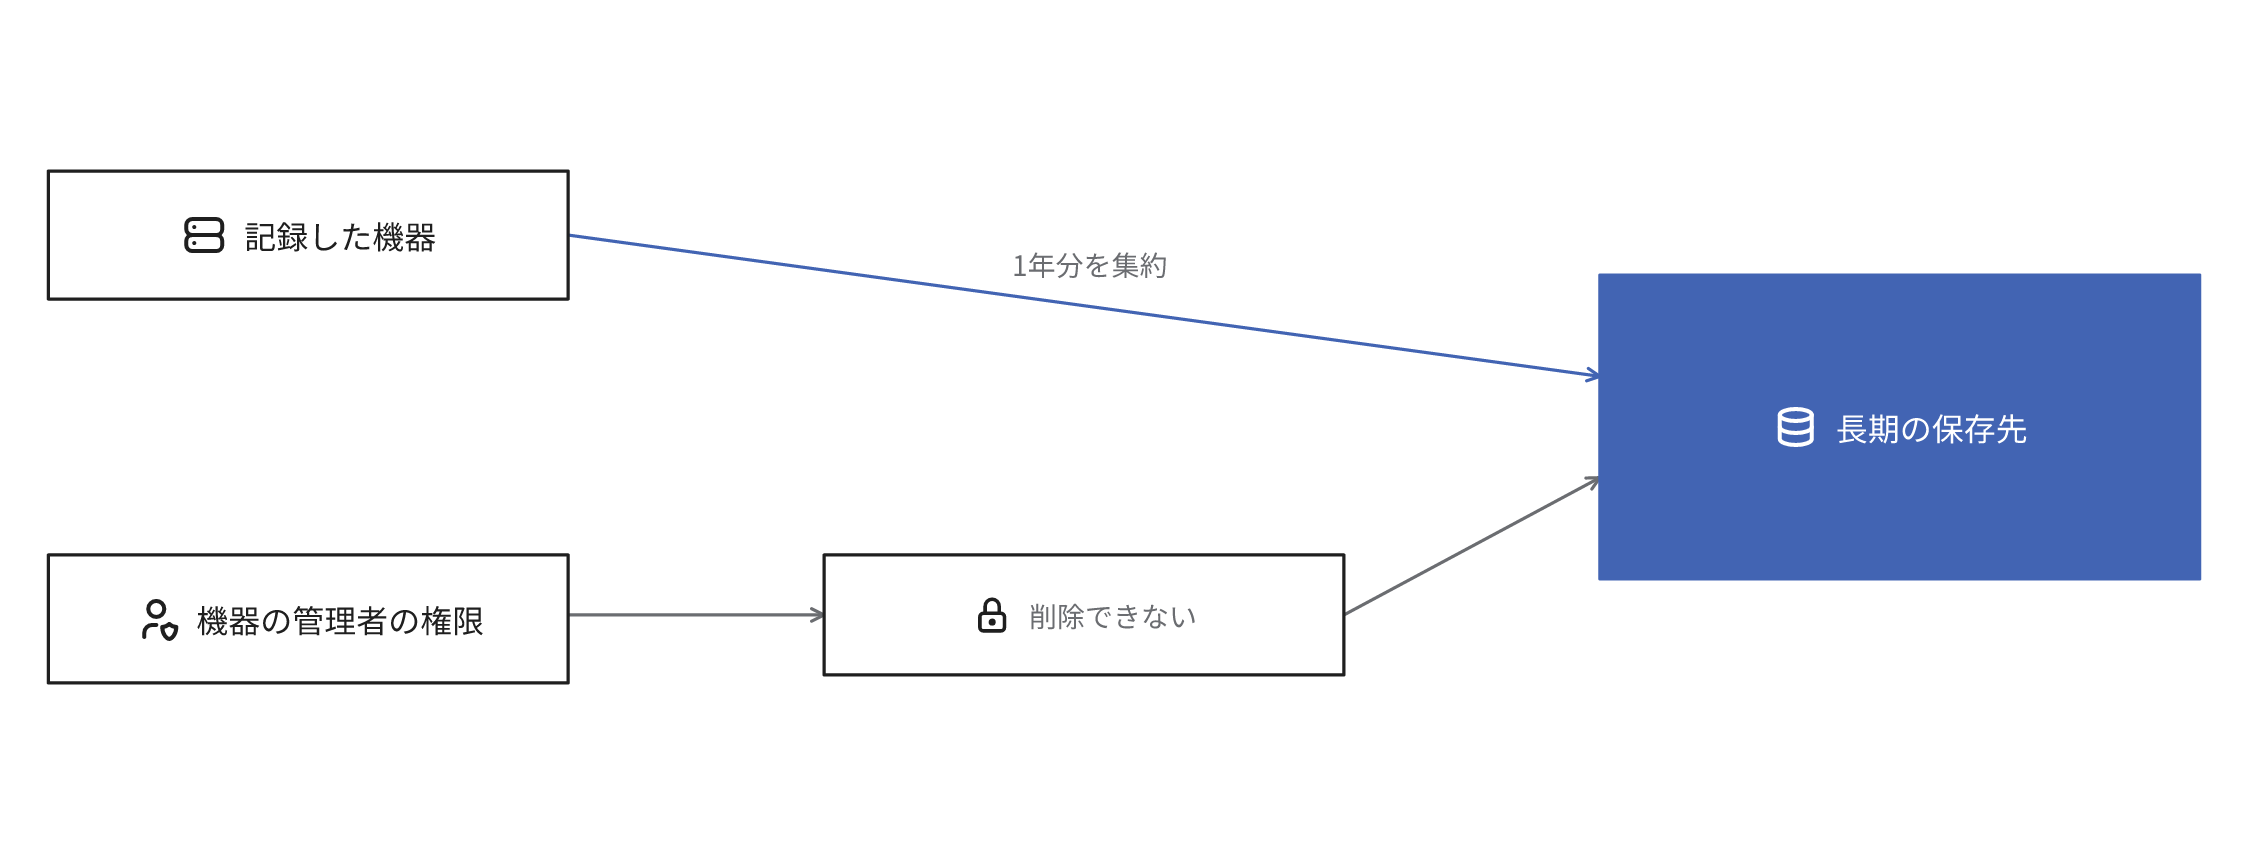
まず認証のログと、個人情報や機密などの重要なデータの操作のログを、目安として1年分、記録した機器やサービスとは別の場所に保管します。1年分はJPCERT/CC(JPCERTコーディネーションセンター)がインシデント対応の経験から示している参考値です[2:3]。
| システムの条件 | 保存するログ | 期間の目安 |
|---|---|---|
| 個人情報や取引先の機密を保管する | 認証、データの閲覧・出力・変更 | 1年以上 |
| 社外から接続できる。VPN、公開しているサーバー、SaaSの管理画面など | 認証、通信 | 1年 |
| 管理者の権限で操作する | 権限の付与、設定の変更 | 1年 |
保存の量は記録する出来事の数と期間に比例して増加し、費用も増加します。期間はシステムごとのログの量を見積もったうえで、攻撃された場合に調査が必要な過去の期間と、保存の費用を比較して決定します[2:4]。法令や業界の基準、取引先との契約で保存の期間を指定されている場合は、その期間を優先します[1:1]。
SaaSのデフォルトの保存期間を確認する
SaaSのログの保存期間はサービスと契約の区分で異なります。2026年11月時点で、Microsoft 365の監査の記録には、契約の区分によってデフォルトの保存期間が180日のものがあります[4]。デフォルトの期間が1年未満の場合は、保存期間の延長が可能な契約に変更するか、定期的にログを出力して別の場所に保管します。
ログを記録した機器とは別の場所に保管する
一部の機器では容量不足で十分な量を保存できず、再起動によってログが消失することもあります[2:5]。各機器のログは長期の保存用のサーバーやサービスに集約します[2:6]。保管先は記録した機器の管理者のアカウントでは変更や削除ができない場所にします。侵入した攻撃者が管理者の権限を取得すると、機器の中のログを消去できるためです。
保存したログを誰がいつ確認するか
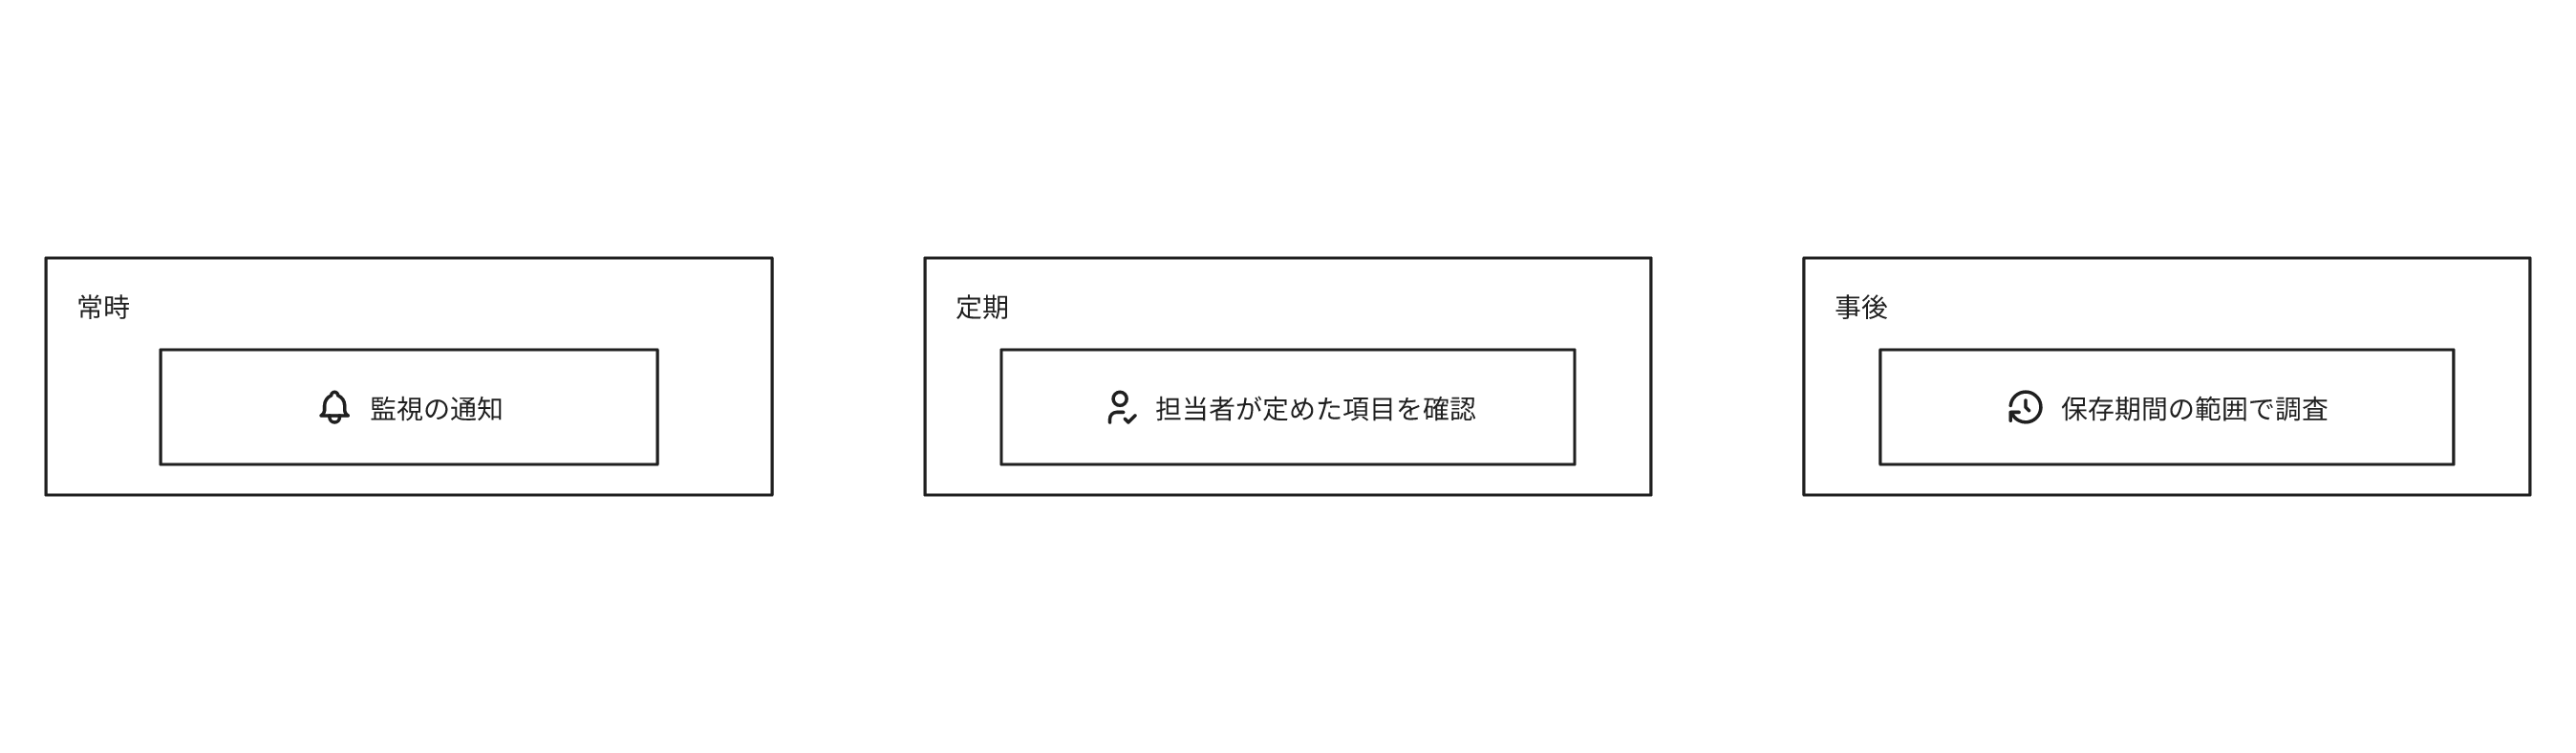
すべての記録を人が確認する前提にはしません。不正なログインの試行や大量の出力は監視の仕組みで検知して通知し、人は決定した項目だけを定期的に確認し、インシデントの際に過去の記録を調査します。
- 常時: 不正なログインの試行や大量の出力など、即時の対応が必要な事象は、監視の仕組みで通知する
- 定期: 管理者の権限の付与、退職者のアカウントの利用、通常と異なる時間帯の大量の出力を、定めた頻度で確認する
- 事後: インシデントの発生時に、保存期間の範囲で過去の記録を調査する
外部の専門家による事後調査に備え、依頼先で解析できる形式かを平時に確認しておきます。調査の手順を文書化しておくと、緊急時に大量のログを複数の担当者で分担して解析できます[2:7]。
24時間の検知が必要な業務で社内に担当者がいなければ、SOC(Security Operations Center)などの外部の監視サービスに委託する方法があります。
ログの効果と運用の負担
効果
- インシデントの発生時に、侵入の手段、時期、流出した範囲を特定する材料になる
- 影響の範囲の限定や、報告と本人への通知の対象を判断する材料になる
- 障害の原因の調査を短縮できる
費用と運用の負担
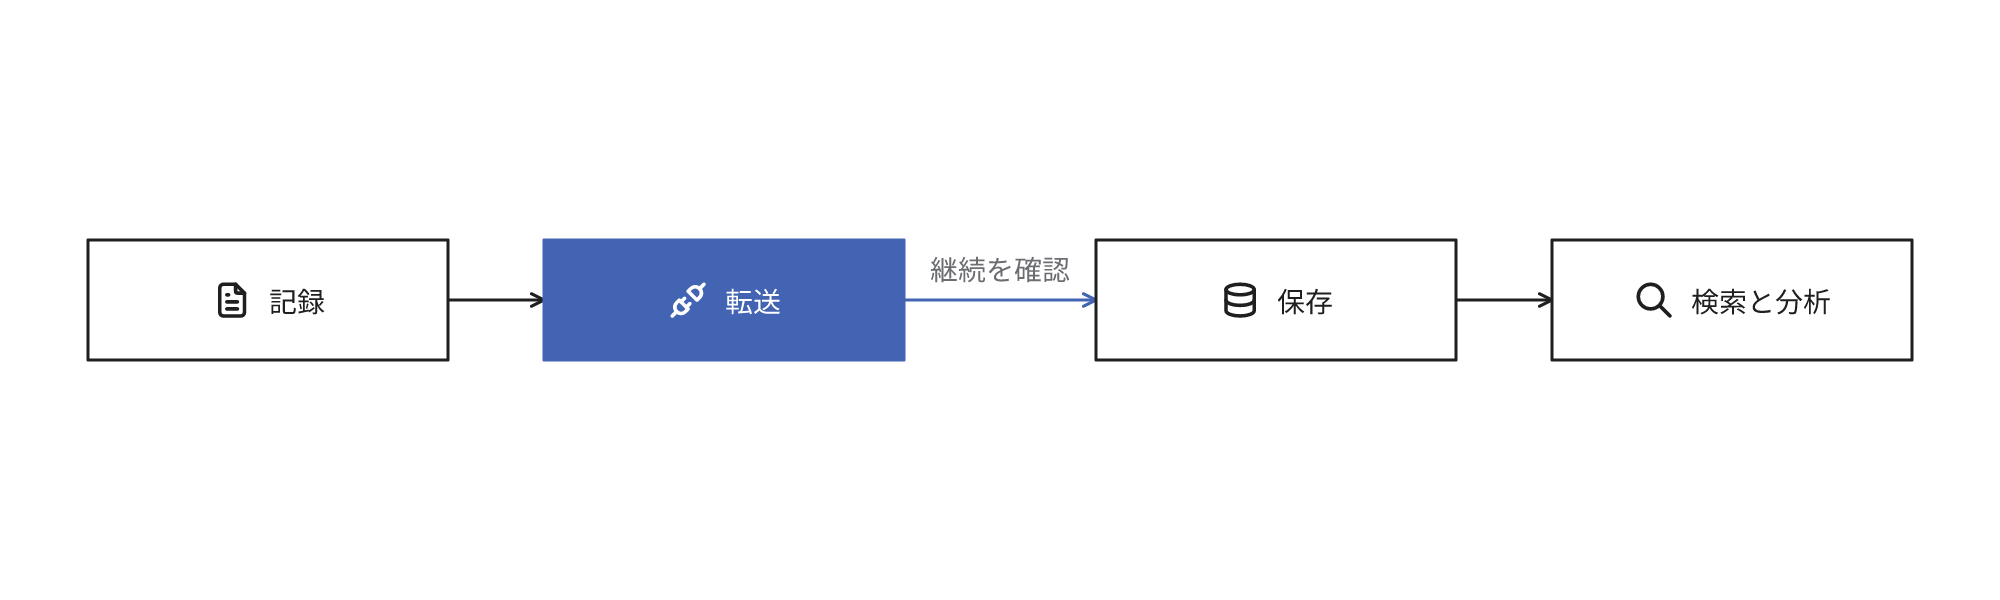
- 取込み、保存、検索と分析に費用がかかり、記録する量と期間に応じて増加する
- 記録や転送の停止によって調査に必要なログを保存できないおそれがあるため、記録と転送の継続を確認する必要がある
- システムやSaaSを追加するたびに、閲覧や出力などの操作が記録され、必要な期間保存される設定かを確認する
- ログを閲覧できる担当者を限定し、閲覧の権限を管理する必要がある
- 調査には解析の知識が必要で、社内にいなければ外部への依頼の費用が発生する
ログ自体が保護の対象になる点にも注意が必要です。設定によっては個人情報やパスワード、認証に利用するアクセストークンがログに記録されることがあります[1:2]。ユーザーIDごとに整理した利用の記録は、IDから容易に個人を特定できる場合、個人情報データベース等に該当します[3:1]。記録の項目を決定する段階で、パスワードなどを記録しない設定を確認し、保管先には、ログに含まれる機密情報や個人情報、認証情報などの重要度に応じたアクセス制御と暗号化を適用します。
よくある誤解
システムを導入すればログは自動で保存されている
デフォルトの設定では記録しない操作があり、デフォルトの保存期間を経過すると削除されるサービスもあります。インシデントの発生後に必要なログがないと判明しても、記録していない期間の記録は後から作成できません。導入の段階で、記録の範囲と保存の期間を確認します。
ログを保存していれば不正を防止できる
ログは発生した出来事の記録で、不正な接続や操作そのものは阻止しません。不正の防止にはアクセス制御や多要素認証、即時の検知には監視が必要です。ログはそれらの対策で防止できなかった事象の手段と範囲を事後に調査するための材料です。
Cybersecurity Log Management Planning Guide(NIST、SP 800-92 Rev. 1 初期公開草案、2023年10月) ↩︎ ↩︎ ↩︎
高度サイバー攻撃への対処におけるログの活用と分析方法(JPCERTコーディネーションセンター)。ログの保存期間の考え方、時刻の重要性の節 ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会)。2-4 個人情報データベース等、3-5-3-1 報告対象となる事態 ↩︎ ↩︎
Manage audit log retention policies(Microsoft) ↩︎
関連する用語と記事
同じ分野の用語
セキュリティ・運用の用語をすべて見るお問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。