
サイバー攻撃とは
サイバー攻撃は、外部の攻撃者がインターネットや社内ネットワークを通じて、組織のシステムやデータを停止、改ざん、窃取しようとする行為の総称です。NISTの定義の一つでは、サイバー攻撃はサイバー空間を経由して、組織のコンピューター環境を妨害、無効化、破壊、不正に操作すること、またはデータの完全性を損なうことや管理された情報を盗むことを目的とした攻撃です。
例えば、取引先を装ったメールで偽のログイン画面に誘導し、IDとパスワードを盗む手口があります。社外から社内に接続するためのVPN(Virtual Private Network)機器の脆弱性を突いて社内に侵入し、サーバーのデータを暗号化して身代金を要求する手口もあります。どちらも建物に物理的に入らず、通信だけで被害を発生させます。合鍵を盗むか、閉め忘れた裏口から入る空き巣に近い行為です。
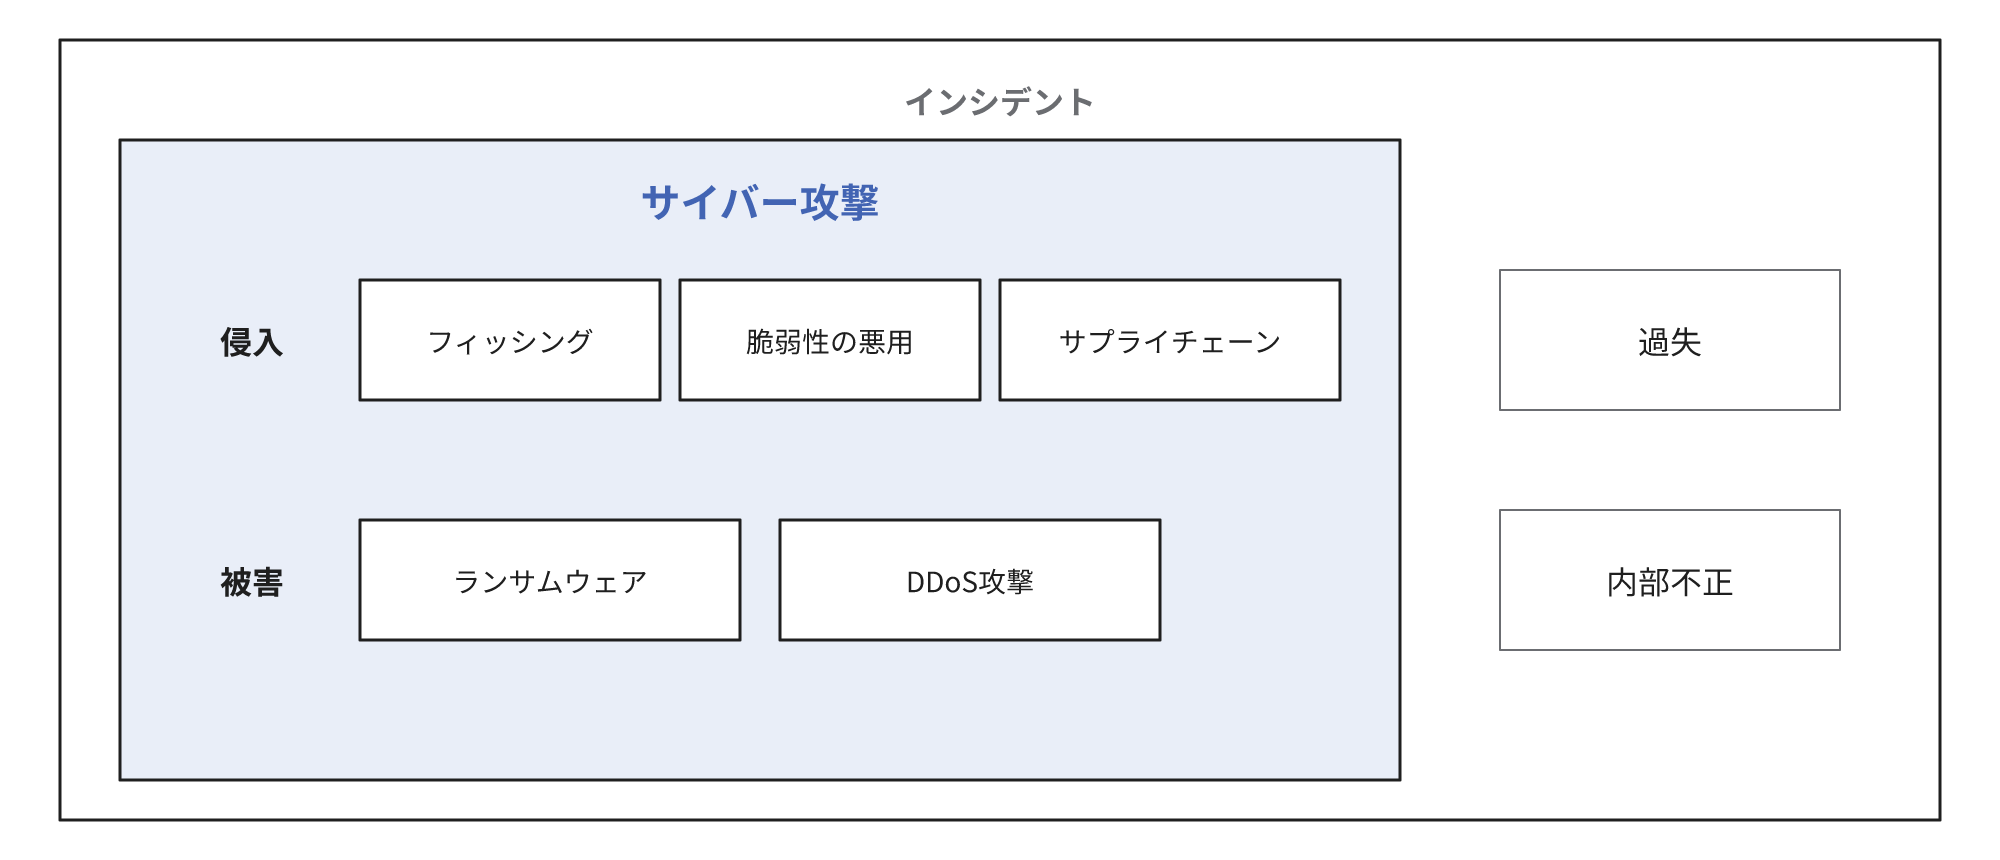
サイバー攻撃は手口の総称です。その中で、フィッシング、脆弱性の悪用、サプライチェーン攻撃は侵入の仕方を、ランサムウェアやDDoS攻撃は、データの暗号化やサービスの停止といった被害を起こす手口を指します。脆弱性は攻撃に悪用される弱点で、攻撃そのものではありません。この記事では、従業員の誤操作やメールの誤送信のような過失は、情報セキュリティのインシデントとして扱い、サイバー攻撃には含めません。従業員が権限を使って情報を持ち出す内部不正も、外部からの攻撃とは分けて扱います。内部不正は、IPAの情報セキュリティ10大脅威でも独立した項目です。
組織が受ける主な手口
IPAの情報セキュリティ10大脅威 2026の組織向けの脅威から、外部からのサイバー攻撃の手口にあたるものを抜粋すると次のとおりです。
抜粋から外した3位のAIの利用をめぐるサイバーリスク、6位の地政学的リスクに起因するサイバー攻撃、7位の内部不正による情報漏えい等も、同じ一覧に選ばれています。
| 順位 | 脅威 | 主な被害 |
|---|---|---|
| 1 | ランサム攻撃による被害 | データの暗号化による業務停止、窃取したデータの公開の脅迫 |
| 2 | サプライチェーンや委託先を狙った攻撃 | 委託先や利用ソフトウェアを経由した侵入、預けた情報の漏えい |
| 4 | システムの脆弱性を悪用した攻撃 | 未修正の弱点からの侵入 |
| 5 | 機密情報を狙った標的型攻撃 | 特定の組織を狙ったメールなどによる情報の窃取 |
| 8 | リモートワーク等の環境や仕組みを狙った攻撃 | VPN機器やリモートデスクトップからの侵入 |
| 9 | DDoS攻撃(分散型サービス妨害攻撃) | 大量の通信によるウェブサイトやサービスの停止 |
| 10 | ビジネスメール詐欺 | 取引先や経営者を装ったメールによる金銭の詐取 |
順位は対策の優先順位ではありません。自社が使っている製品や事業の形によって、優先すべき手口は変わります。
金銭を目的とする手口が多く並びます。暗号化したデータの復元や、窃取したデータを公開しないことの対価を要求するランサムウェア、偽サイトで盗んだ認証情報による不正送金、偽の請求で送金させるビジネスメール詐欺がその例です。令和7年は、フィッシングの報告件数が245万件を超え、インターネットバンキングの不正送金の約9割がフィッシングによるものです。盗まれたIDとパスワードでインターネットバンキングや業務システムに不正にログインされると、そのまま送金の操作ができるため、多要素認証と送金の確認手順が対策になります。
侵入から被害までの流れ
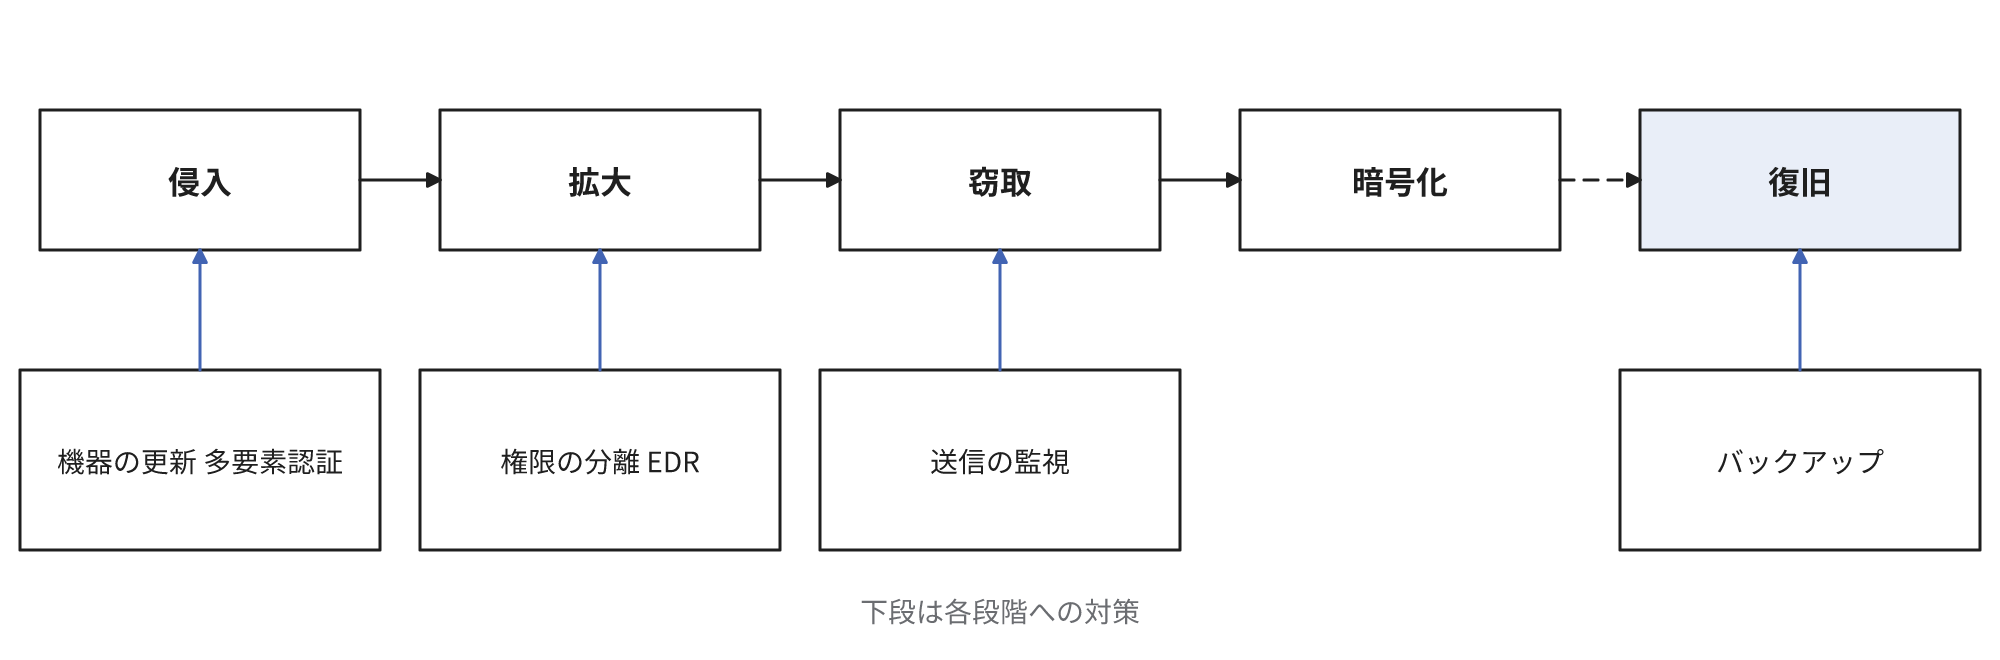
- 侵入: インターネットに露出したVPN機器などから、未修正の脆弱性、漏えいした認証情報や簡易なパスワード、設定不備を悪用して侵入する
- 拡大: 管理者権限の奪取やセキュリティ対策の無効化を試みながら、ネットワーク内部を探索し、重要なデータやバックアップを探す
- 窃取と暗号化: データを外部へ送り出して窃取した後、データを暗号化し、対価を要求する
被害組織へのアンケートの回答では、侵入口の6割以上がVPN機器です。標的型メールの添付ファイルによる感染は少なくなっています。
インターネットに露出した機器には、VPN機器のほか、リモートデスクトップの接続口、社外から閲覧できるファイル共有用の機器、公開しているウェブサーバーがあります。どれが自社にあるかは、ネットワーク機器の設定画面や、回線と保守の契約書類から洗い出せます。
段階ごとに有効な対策は異なります。侵入を防ぐには機器の更新と多要素認証、内部での拡大を防ぐには管理者権限の分離とEDR(Endpoint Detection and Response)、窃取を見つけるには外部への大量の送信の監視が有効です。EDRは、パソコンやサーバーの不審な動作を検知し、対応を支援する製品です。データが暗号化された後は、ネットワークから切り離したバックアップが復旧の手段になります。ただし、バックアップは暗号化そのものもデータの公開の脅迫も防げません。データを暗号化せずに窃取して対価を要求するノーウェアランサムという手口の被害も確認されています。
被害の規模とコスト
令和7年のランサムウェアの被害報告は226件で、組織の規模別では中小企業が約6割を占めます。規模を問わず被害が出ています。被害組織へのアンケートの回答による結果は次のとおりです。
- 復旧の期間: 1か月未満で復旧した組織は5割強にとどまる
- 調査と復旧の費用: 総額1,000万円以上を要した組織が5割を超える
令和7年の飲料メーカー大手の事案では、受注と出荷が停止し、顧客や従業員等の個人情報約191万件に漏えいまたはそのおそれが生じています。費用には、外部の専門家による調査、システムの再構築、取引先や顧客への対応、個人情報の漏えい時の報告と本人への通知の手間が含まれ、業務停止中の売上の減少はこれとは別に生じます。
身代金を支払っても、暗号化されたデータが復号される保証はありません。
調査と復旧に1,000万円以上を要した組織が半数を超えることは、資金の備えを考える材料になります。この規模の費用を自社の資金で賄えない組織では、サイバー保険が備えの選択肢になります。補償範囲は契約によって異なるため、加入時に、身代金や業務停止中の損失が対象かを確認します。
備えの順番
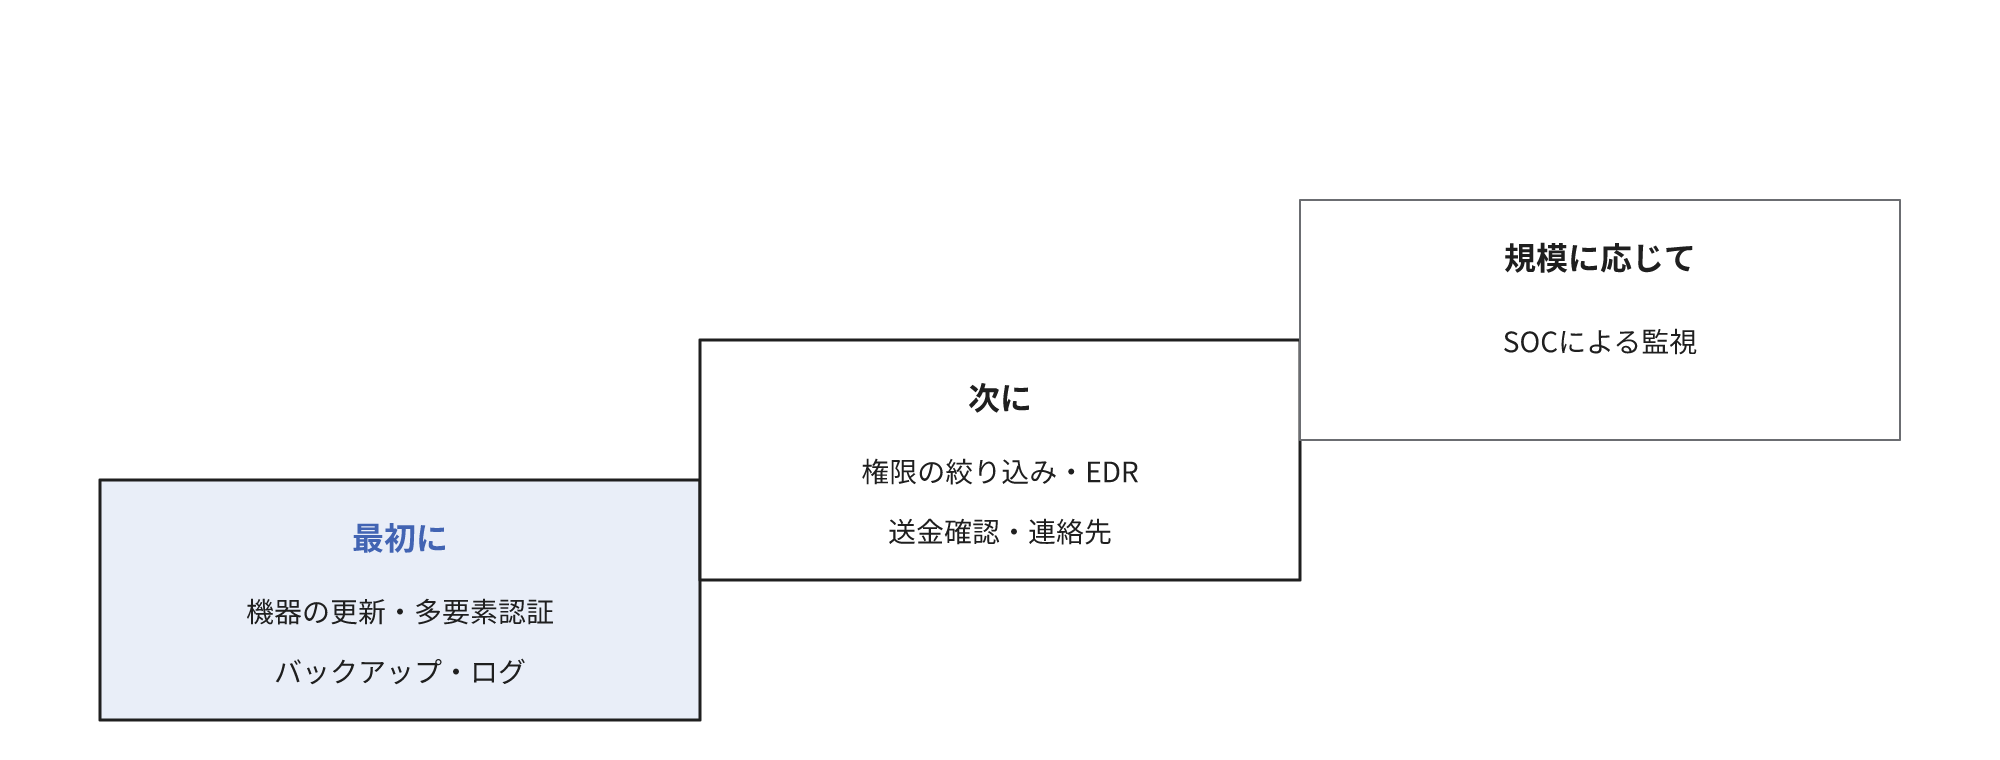
すべての手口に同じ水準の対策をとることはできません。侵入口として多い露出機器と認証を先に固め、侵入された場合に復旧と調査ができる状態を同時に整える順番にしています。以下は、従業員数十人から数百人で、VPNやクラウドサービスを使っている組織を想定した、経験に基づく目安です。
- 最初に行う: インターネットに露出した機器の一覧を作り、更新を適用する。悪用が確認された脆弱性がある機器には、数日以内に更新プログラムを適用するか、適用までの回避策をとる。米国の連邦機関向けの指令で、悪用が確認され外部に公開された機器などの脆弱性に最短3日の修正期限が設けられていることを参考にした目安。VPNとメールなど社外から使うサービスに多要素認証を設定する。重要なデータのバックアップをネットワークから切り離して保管し、復元を試す。ネットワーク機器と端末のログを取得し、保管する
- 次に行う: 管理者権限を持つアカウントを必要な人に絞る。端末にEDRを導入する。EDRは警告を確認する担当が要るため、担当を置けない場合は監視も含むサービスを選ぶ。送金先の変更依頼は電話など別の連絡手段で確認する手順を決める。被害時の連絡先を決める
- 規模に応じて行う: EDRの警告を24時間監視する体制として、SOC(Security Operation Center)を利用する。SOCは、警告を監視して分析する専門の組織で、外部の事業者に委託することもできる
ログは、被害の範囲と侵入口の調査に必要で、日頃からの取得が推奨されています。取得していなければ、どの情報が持ち出されたかの判断が難しくなり、個人情報の漏えいの報告の範囲も決めにくくなります。
被害時の連絡先には、警察のサイバー事案の相談窓口、契約しているセキュリティ事業者、加入している保険会社を入れます。
社外に公開している機器がなく、業務データを大手のクラウドサービスに置いている小規模な組織では、自社で管理する機器の負担は小さくなります。その場合は、クラウドサービスの多要素認証、共有設定と退職者のアカウント停止、端末のOSの更新、送金の確認手順を中心に備えます。クラウドサービス上のデータも誤削除や乗っ取りで失うことがあるため、重要なデータのバックアップは必要です。
よくある誤解
小さな会社は攻撃の対象にならない
実際は、ランサムウェアの被害報告の約6割を中小企業が占めています。規模にかかわらず、更新していないVPN機器や漏えいした認証情報があれば侵入されます。
攻撃は怪しいメールから始まる
実際は、ランサムウェアの侵入口は、被害組織へのアンケートの回答でVPN機器が6割以上を占めます。侵入口の多くはメールではなく機器のため、従業員への注意喚起に加えて、機器の更新と認証の強化が要ります。
侵入されたらすぐに気づける
実際は、侵入から暗号化までの間に、攻撃者は内部の探索とデータの窃取を進めます。気づいた時点では、すでにデータが外部に送られていることがあります。被害に気づいたら、感染した端末をネットワークから切り離し、電源は切らずにログを残します。電源を切ると、ログなどの侵入の痕跡が失われて調査が難しくなるおそれがあるためです。
社外から接続する機器を持つ組織が最初に整えるべきなのは、外から見えている機器の一覧と、その更新の担当者です。この2つがあれば、新しい脆弱性が公表されたときに、機器の一覧から該当の有無を確認でき、該当があれば更新の担当者にすぐ依頼できます。
同じ分野の用語
セキュリティ・運用の用語をすべて見るお問合せ
事業の課題や技術的な悩みなどどんなことでもお聞かせください