
情報セキュリティとは
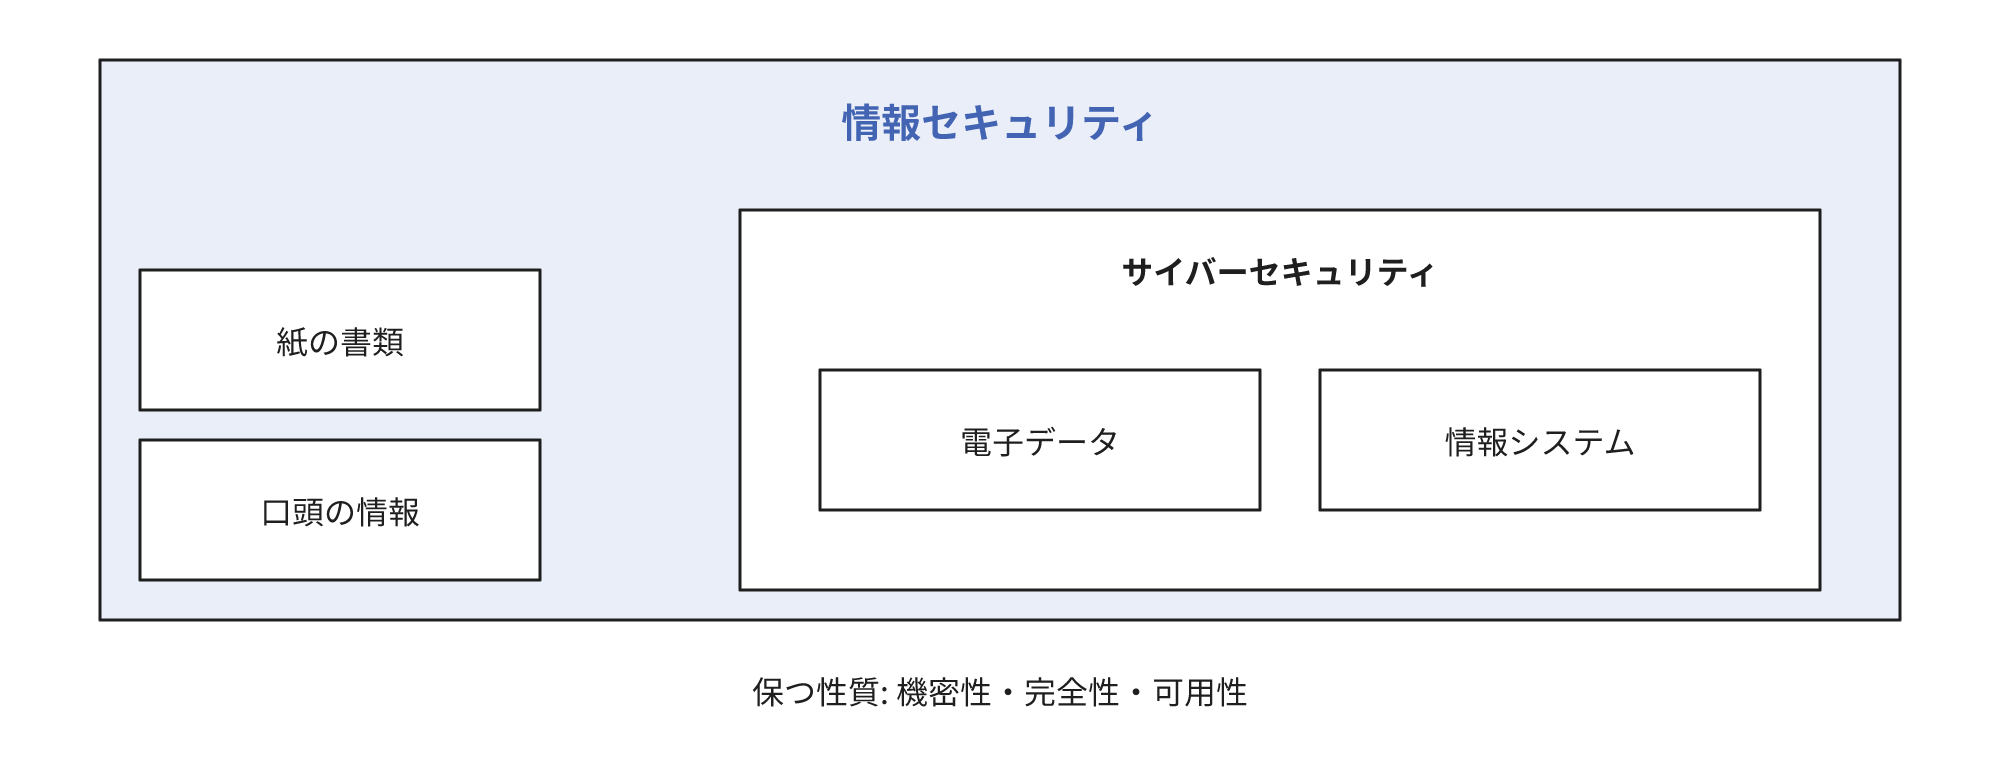
情報セキュリティは、組織が持つ情報を、許可された人だけが、正しい内容のまま、必要なときに使える状態に保つことです。NISTの定義の一つは、情報と情報システムを許可のないアクセス、利用、開示、妨害、改変、破壊から保護し、機密性・完全性・可用性を確保することです。国内でも、機密性・完全性・可用性の3つはJIS Q 27000:2019が定める情報セキュリティの主な要素です。
対象は顧客名簿、見積書、設計図、給与明細のような情報そのもので、紙の書類も含みます。例えば顧客名簿なら、営業担当だけが閲覧でき、誤って書き換えられず、商談の前にいつでも開ける状態が、情報セキュリティが保たれている状態です。目的は、情報の漏えい、改ざん、業務の停止による損害を防ぐことです。金庫の書類に置き換えると、鍵を持つ人だけが開けられること、中身がすり替えられないこと、必要なときに金庫が開くことの3つにあたります。
サイバーセキュリティ基本法の定義では、サイバーセキュリティの対象は電磁的方式で記録・伝送される情報と、情報システムやネットワークの安全です。情報セキュリティは媒体を限定せず、紙や口頭の情報も対象にします。外部からのサイバー攻撃は、情報セキュリティを脅かす原因の一つです。
3要素が損なわれたときの被害と対策
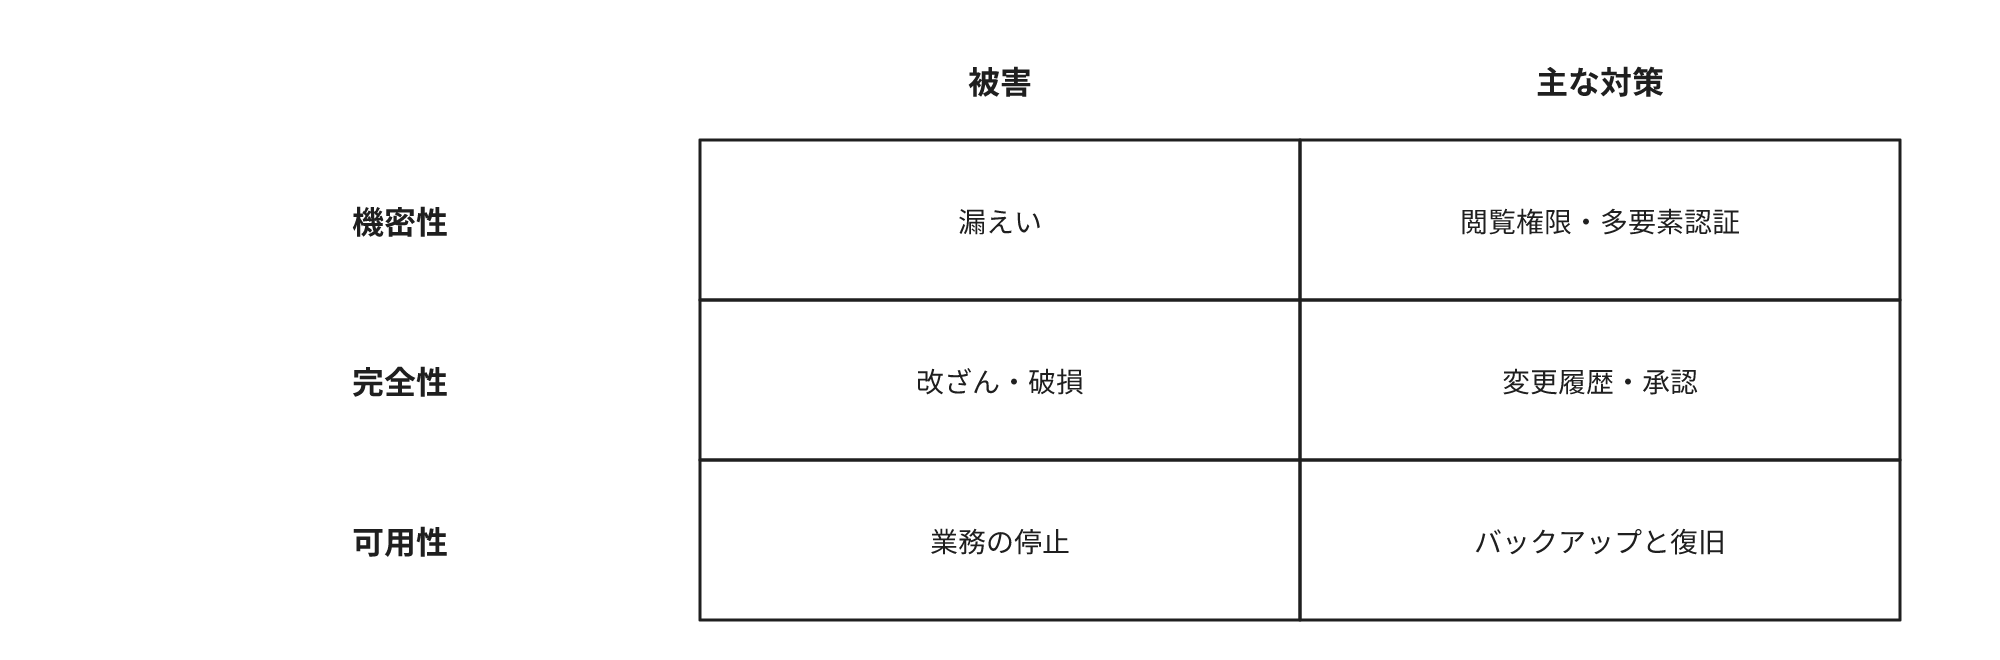
3要素は、損なわれたときに起きる被害がそれぞれ異なります。
- 機密性が損なわれる: 情報の漏えい。メールの誤送信、クラウドサービスの共有設定の誤り、不正アクセス、従業員の持ち出しで起きる
- 完全性が損なわれる: 情報の改ざんや破損。ウェブサイトの改ざん、請求書の振込先の書き換え、誤操作による上書きで起きる
- 可用性が損なわれる: 業務の停止。ランサムウェアによるデータの暗号化、サーバーの故障、DDoS攻撃で起きる。DDoS攻撃は、大量の通信を送りつけてサービスを停止させる攻撃
1件のインシデントが複数の要素を同時に損なうこともあります。ランサムウェアの被害では、データを暗号化すると同時に、外部に持ち出したデータを公開すると脅す二重恐喝が多くを占めます。この場合、暗号化で業務が止まる可用性の問題と、データを公開されれば情報が漏えいする機密性の問題が重なります。
対策も要素ごとに異なります。機密性にはアクセス権限の制限と多要素認証、完全性には変更履歴の記録と承認の手順、可用性にはバックアップと復旧の手順が対応します。暗号化は機密性の対策で、データが使えなくなる事態には別に備えが要ります。反対に、バックアップは可用性の対策で、持ち出された情報の公開は防げません。
個人情報の漏えいで生じる法令上の義務
個人情報の漏えいは、自社だけの問題で終わりません。次のいずれかに該当する漏えい、またはそのおそれがある場合は、個人情報保護法にもとづき個人情報保護委員会への報告と本人への通知が義務になります。
- 病歴など、要配慮個人情報が含まれる
- クレジットカード番号など、財産的被害が生じるおそれがある
- 不正アクセスや従業員の持ち出しなど、不正の目的によるおそれがある
- 本人の数が1,000人を超える
報告は、発覚後に速やかに速報を出し、その後に確報を出す2段階です。いずれも発覚した日から数え、速報の目安はおおむね3〜5日以内、確報の期限は原則30日以内、不正の目的によるおそれがある場合は60日以内です。漏えいした範囲を数日で把握するには、どの情報をどこに置き、誰が閲覧できるかを平時から把握している必要があります。
保護の強さの決め方
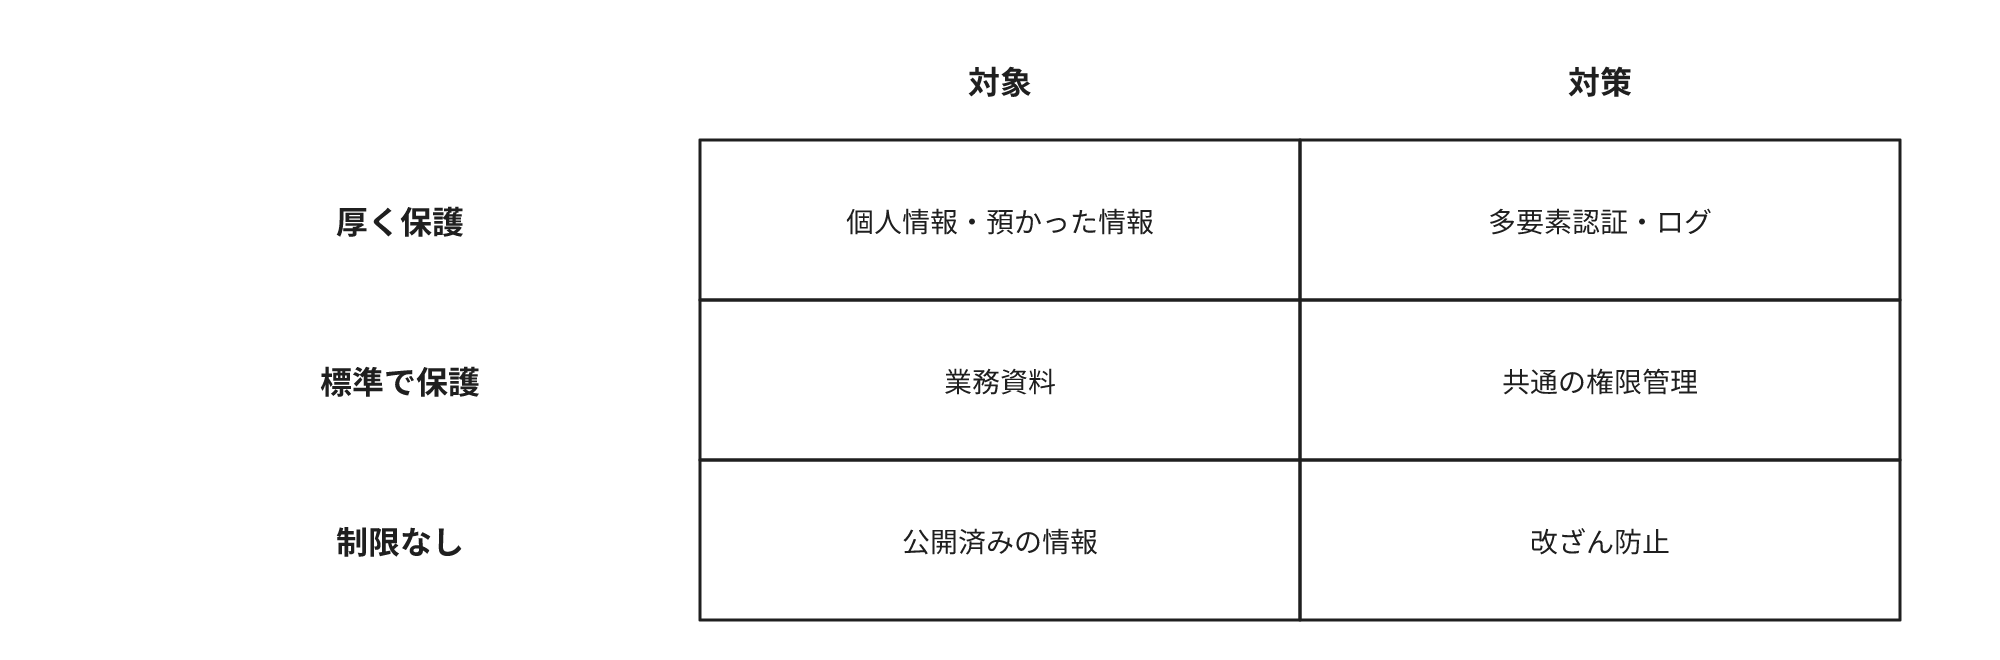
すべての情報を同じ強さで保護すると、費用と手間が見合いません。情報の一覧を作り、重要度に応じて強さを変えます。
一覧には、情報の種類、保管場所、利用する人、漏えい・改ざん・停止したときの影響を書きます。IPAの中小企業の情報セキュリティ対策ガイドラインは、付録に資産管理台帳のサンプルを用意しています。クラウドサービスに置いた情報や、業務委託先に渡した情報も一覧に含めます。
強さは次の目安で分けます。従業員数十人から数百人の組織を想定した、経験に基づく目安です。
- 厚く保護する: 報告義務の4類型に該当しうる個人情報、顧客や取引先など社外から預かった情報、停止が1日を超えると受注や出荷に影響するデータ。閲覧できる人を役割で限定し、多要素認証、操作ログの記録、復元を確認したバックアップを備える。退職者の権限が残る、バックアップから復元できないといった状態は、定期的に確認しないと発見が遅れやすい
- 標準で保護する: 個人情報や社外から預かった情報を含まない社内の業務資料。全社共通の権限管理、OSとソフトウェアの更新、ウイルス対策を基本にする
- 機密性の対策が要らない: すでに公開している情報。閲覧の制限は不要で、ウェブサイトやカタログの改ざんを防ぐ完全性と、停止すると問合せや受注に影響する場合の可用性を考える
公開済みの製品カタログに閲覧制限をかけても、手間に見合う効果はほとんどありません。逆に、受注データを毎日更新しているのに、バックアップの復元を一度も試していない状態は、可用性の備えが欠けています。
ISMS認証を取得するかの判断
ISMSは、組織がリスクを評価し、必要な対策を決めて運用し、見直す仕組みです。要求事項はJIS Q 27001で定められ、第三者の審査を受けて認証を取得できます。
取引先や入札の条件で認証を求められている場合は、取得を計画します。規程の整備から審査まで半年から1年程度、その後も毎年の審査と内部監査に工数がかかるのが目安で、これは経験に基づく見込みです。条件で求められていない場合は、認証の取得は後回しにし、情報の一覧、権限管理、バックアップの確認といった中身の運用から始めます。審査の費用と工数を、運用の改善に先に充てられます。
導入後の運用とコスト
情報セキュリティの費用は、導入時より運用で継続的にかかります。
- 情報の一覧と権限の見直し: 入社、異動、退職のたびに権限を変える。年1回程度、一覧と権限を棚卸しする
- 更新の適用: OSやソフトウェア、ネットワーク機器の更新を継続する
- バックアップの確認: 取得するだけでなく、復元できることを定期的に試す
- クラウドサービスの設定の確認: 共有範囲、外部連携、管理者の権限を確認する
- 取引先からの確認への回答: 情報セキュリティの質問票(チェックシート)への回答を求められることがある
- インシデント発生時の手順: 連絡先、報告の要否の判断、外部の専門家への依頼先を決めておく
工数は組織の規模とシステムの数で変わります。従業員数十人の組織の例では、一覧と権限の棚卸しに年数日、更新とバックアップの確認に月数時間から十数時間がかかるのが目安です。これも経験に基づく目安で、システムの数によって大きく変わります。担当者を置けない組織では、IPAの情報セキュリティ6か条のような基本の対策から始め、運用の一部を事業者に任せるサービスを使う選択肢があります。外部に任せても、どの情報をどの程度保護するかの判断と、従業員の権限管理は自社に残ります。
被害時の調査や復旧の費用に備えて、サイバー保険に加入する方法もあります。
よくある誤解
情報セキュリティは情報漏えいを防ぐことだけ
実際は、改ざんや業務の停止を防ぐことも含みます。ランサムウェアの被害は、漏えいがなくても、データが使えなくなった時点で可用性の問題です。
ウイルス対策ソフトを入れれば足りる
実際は、ランサムウェアの侵入では、VPN(Virtual Private Network)機器などインターネットに露出した箇所から、未修正の脆弱性、漏えいした認証情報、設定不備を悪用する手口が多くを占めます。ウイルス対策ソフトだけでは防げず、更新の適用、認証の強化、バックアップを組み合わせます。
小さな会社には保護すべき情報がない
実際は、従業員の給与や住所、取引先の連絡先、顧客から預かった資料など、漏えいすると損害につながる情報はどの組織にもあります。秘密はないと考える組織に向けた情報セキュリティ6か条にも、こうした情報の例があります。
従業員数十人の組織なら最初の1か月程度で、情報の一覧と、報告義務に該当しうる情報の保管場所と閲覧できる人を確定させるのが現実的な出発点です。認証やツールの導入は、その一覧ができてから判断します。
関連用語
同じ分野の用語
セキュリティ・運用の用語をすべて見るお問合せ
事業の課題や技術的な悩みなどどんなことでもお聞かせください