
ペネトレーションテストとは
ペネトレーションテストは、攻撃者と同じ視点と手法でシステムを攻撃し、現実的に想定される攻撃シナリオに沿って目的を達成できるかを確認する試験です。ペンテスト、侵入テストとも呼ばれます。日本のサービスの区分では脆弱性診断の一形態で、セキュリティ機能を回避して攻撃の目的を達成できるかの観点から試験し、結果をもとに助言するサービスと定義されています。
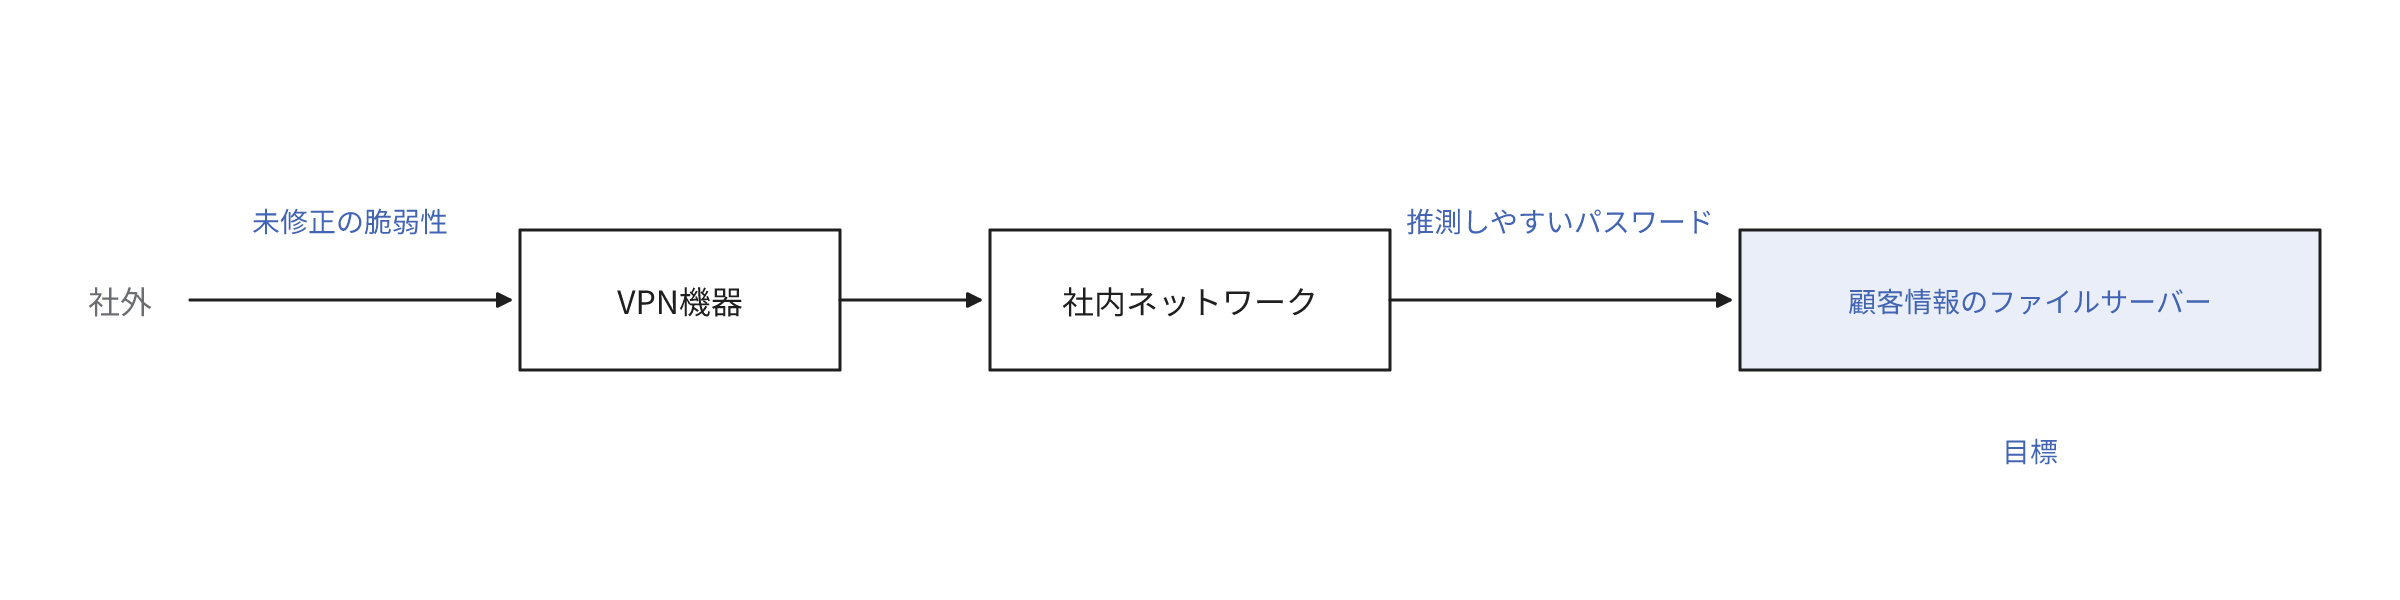
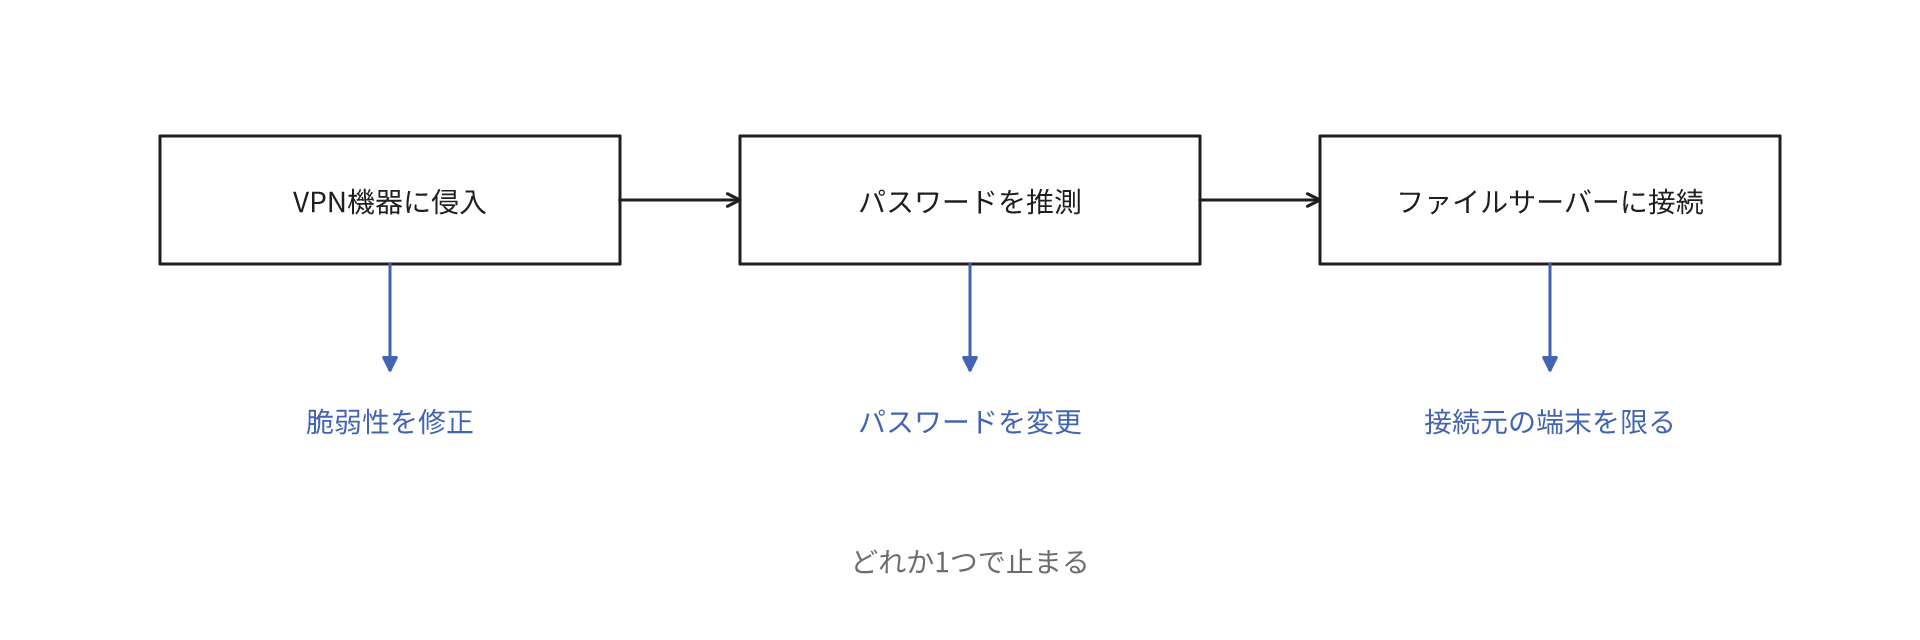
たとえば、社外からVPN(Virtual Private Network)機器の未修正の脆弱性を使って社内のネットワークに入り、顧客情報のファイルサーバーまで到達できるかを試験します。途中では、1つの脆弱性だけでなく、推測しやすいパスワードや権限の設定の不備を組み合わせます。どこから侵入して何を目指すかの筋書きをシナリオと呼びます。結果は、どの手順で、どこまで到達できたか、どの対策がどこで機能しなかったかを報告にまとめます。
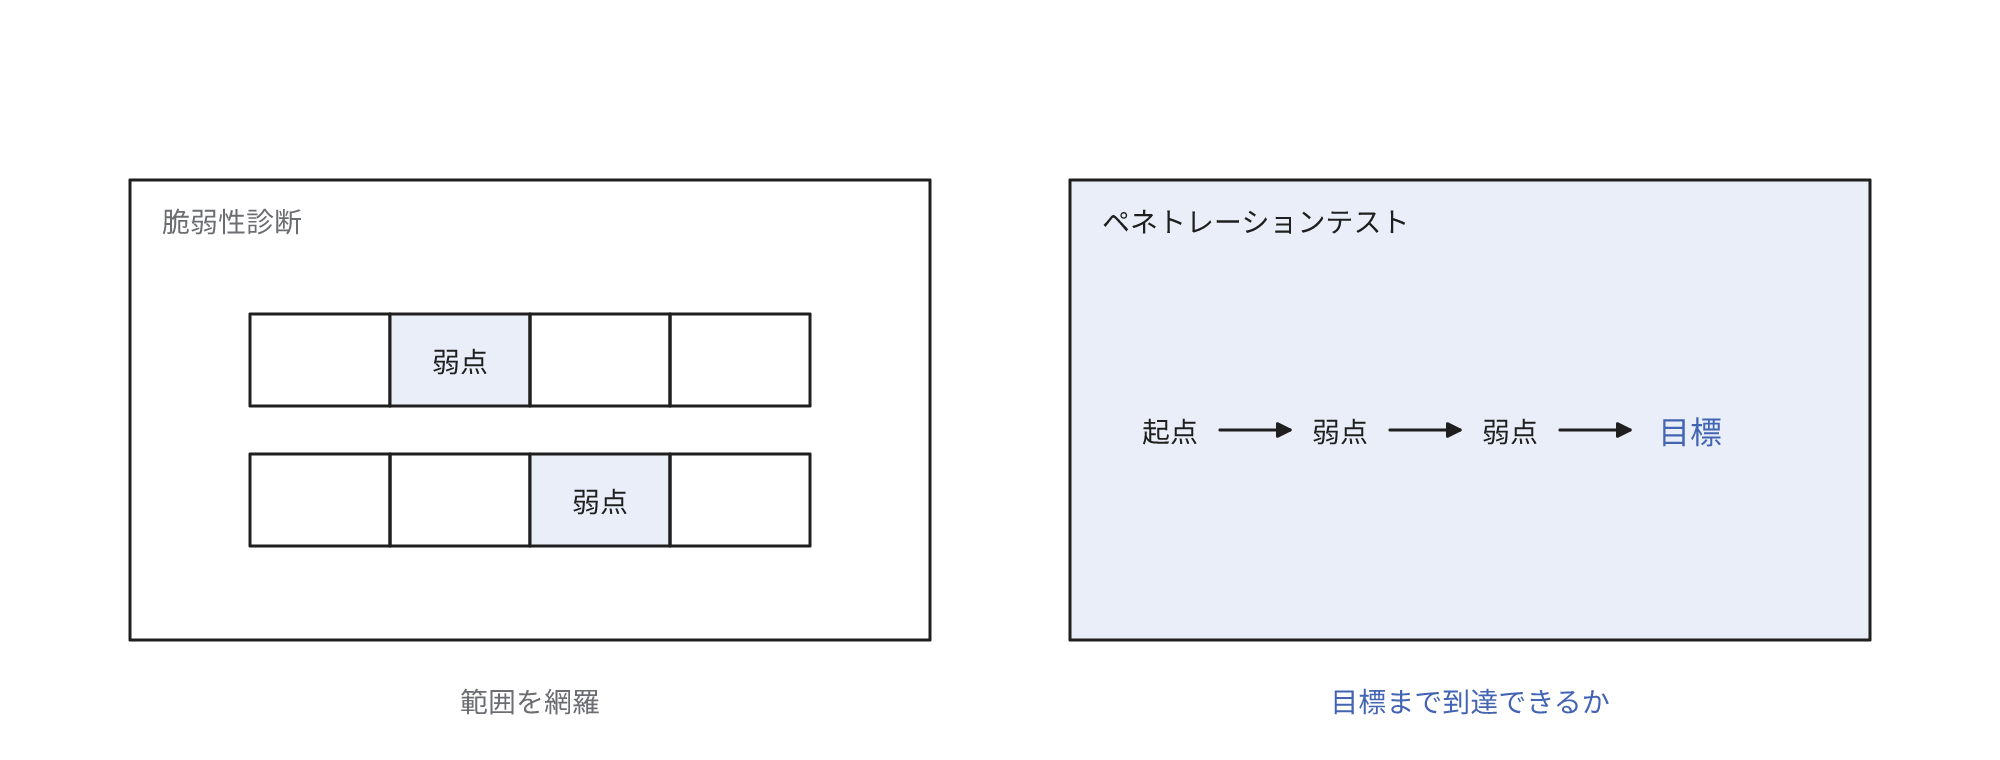
警備会社に、建物へ実際に忍び込めるかを試させることにたとえられます。このサービスの区分のうち、ペネトレーションテストを含まない通常の脆弱性診断は決めた対象の弱点を網羅的に洗い出す作業で、侵入の到達範囲までは確認しません。
脆弱性診断との違い
| 観点 | 脆弱性診断 | ペネトレーションテスト |
|---|---|---|
| 問い | どこに弱点があるか | 攻撃者は目的を達成できるか |
| 範囲 | 決めた対象を網羅 | シナリオに沿った侵入の手順 |
| 結果 | 脆弱性の一覧と深刻度 | 到達できた手順と範囲、機能しなかった対策 |
| 前提 | 診断する画面や機器の一覧 | 保護する対象と、想定する攻撃者 |
脆弱性スキャナーのようなツールは脆弱性を1件ずつ評価するため、低い評価が並ぶと安全だと誤解することがあります。複数の脆弱性を合わせたリスクを把握する方法として、ペネトレーションテストのほうがより信頼できるとされています。ただし単一の手法ではシステムの安全性の全体を把握できないため、手法を組み合わせるのが基本です。
実施する時期と対象
ペネトレーションテストは脆弱性診断の後に実施する
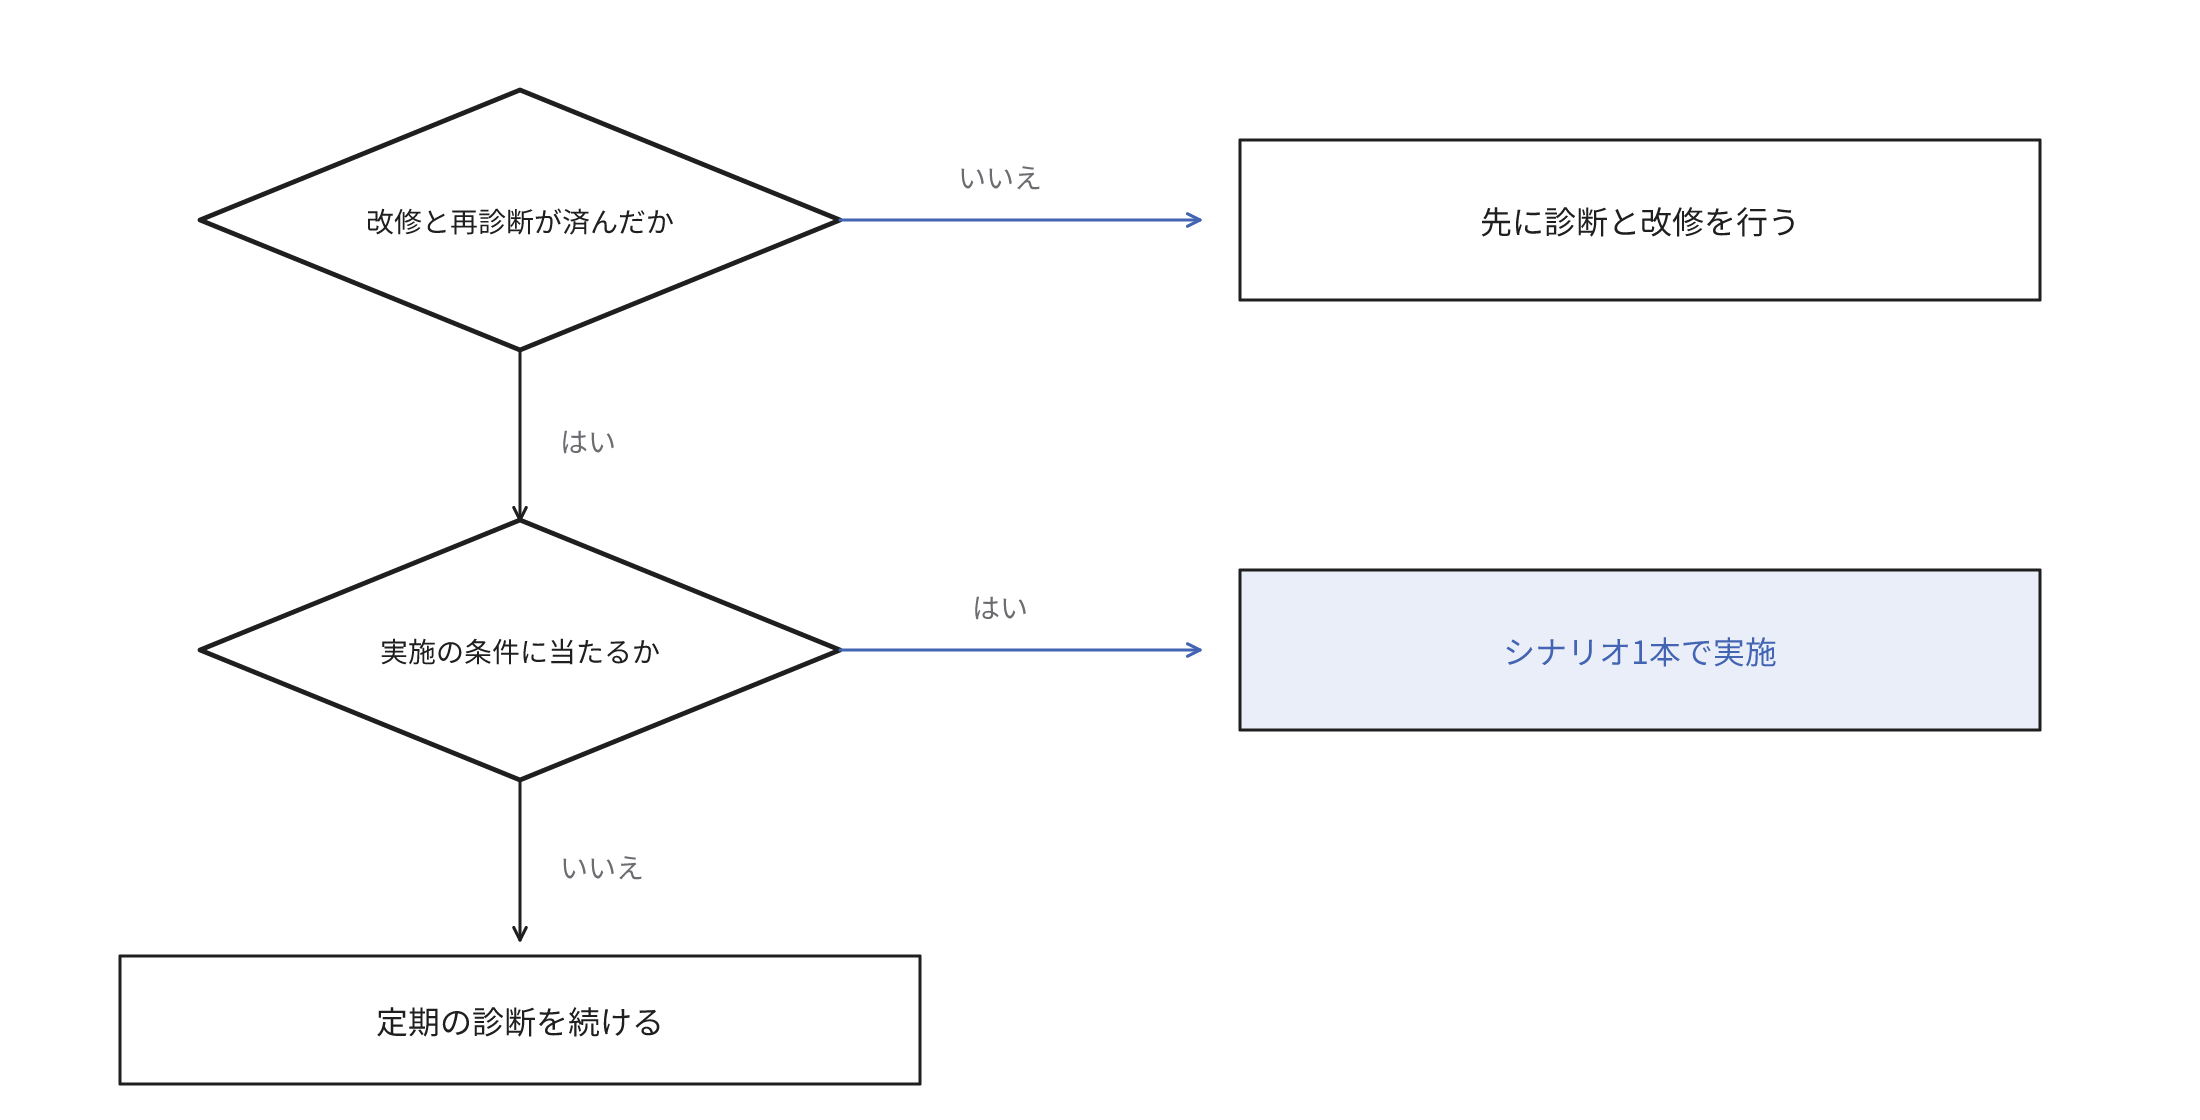
ペネトレーションテストは、公開箇所の脆弱性診断で出た深刻度の高い指摘への対応が、改修と再診断まで完了してから実施します。改修前の脆弱性が多い段階では侵入の手段が多すぎて、診断で分かっていた問題を再確認する結果になりがちです。社外に公開しているシステムが少なく、脆弱性診断もまだ受けていない組織では、先に公開箇所の脆弱性診断と改修を実施するほうが費用対効果は高くなります。
対象は侵入の被害が大きいシステムから
次のどれかに当てはまるシステムでは実施します。どれにも当てはまらない場合は、脆弱性診断の定期的な実施を優先します。
- 侵入されたときの被害が大きい: 個人情報や決済の情報、停止できない業務を扱う
- 侵入後の広がりを知りたい: 社外に公開した1台のサーバーから、社内の重要なサーバーまで到達できるか
- 監視と対応の体制を試験したい: 侵入の試みを、監視の担当が検知して阻止できるか
- 規制や取引先から求められている: 金融機関では脆弱性診断とあわせたペネトレーションテストの定期的な実施が、金融庁のガイドラインの基本的な対応事項になっている
最初のシナリオは、インターネットに露出した機器を侵入の起点にします。ランサムウェアの侵入の手口は、VPN機器などの外部に露出した箇所の未修正の脆弱性や、漏えいした認証情報を悪用するものが多くを占めています。
ペネトレーションテストを繰り返すきっかけ
ネットワークの構成の変更、外部に公開する接続先の追加、認証の方式の変更のように、侵入の手順が変わる変更があったときに再度実施します。変更が少ない場合も、年1回程度を目安に繰り返します。カード情報を扱う事業者向けの基準PCI DSS(Payment Card Industry Data Security Standard)でも、外部からのペネトレーションテストは、少なくとも12か月に1回と、大きな変更の後に実施することが要件です。前回の試験の後に公開された脆弱性や攻撃の手法は、繰り返さなければ反映されません。改修の後は同じシナリオで再試験し、侵入を防げたかを確認します。
TLPT(Threat-Led Penetration Testing)は、脅威の情報に基づいて現実の攻撃者を模すペネトレーションテストで、日本では金融分野のガイドラインに定めがあります。金融機関がTLPTを実施する際は、実際の攻撃者が使う水準の手法で、本番環境を使い、防御側の担当者に予告せずに実施し、検知や封じ込めの対応力まで評価することが望ましい事項です。
実施前に決めること
本物の攻撃と同じ手法を使うため、次を事前に文書で決めます。
- 目的とシナリオ: 保護する対象と、想定する攻撃者。例は、社外の第三者が公開サイトから顧客データに到達する、社員の端末1台が乗っ取られた状態から管理者の権限を取得する
- 範囲と禁止事項: 試験してよい機器、時間帯、手法。対象のシステムの責任者が決定し、データの削除や業務を停止させる攻撃は禁止にすることが多い
- 実施の環境: 本番環境か、同じ構成の検証環境か。本番では業務への影響を許容できる時間帯を選ぶ
- 関係者への周知: 監視の担当、運用の担当、クラウドの提供者。検知の能力を試験する場合は、周知を責任者と試験の統括担当に限る
- 本物の攻撃との区別: 試験に使う送信元のIPアドレスと期間を統括担当が把握し、監視の担当が警報を受けたときに照会できるようにする
- 中止の基準と連絡方法: 障害が発生したときに、試験を中止する担当と連絡先
- 終了後の後片付け: 試験で作成したアカウントや設置したツールの削除の確認。報告書と取得した認証情報は閲覧できる人を限定して管理する
管理者の承諾
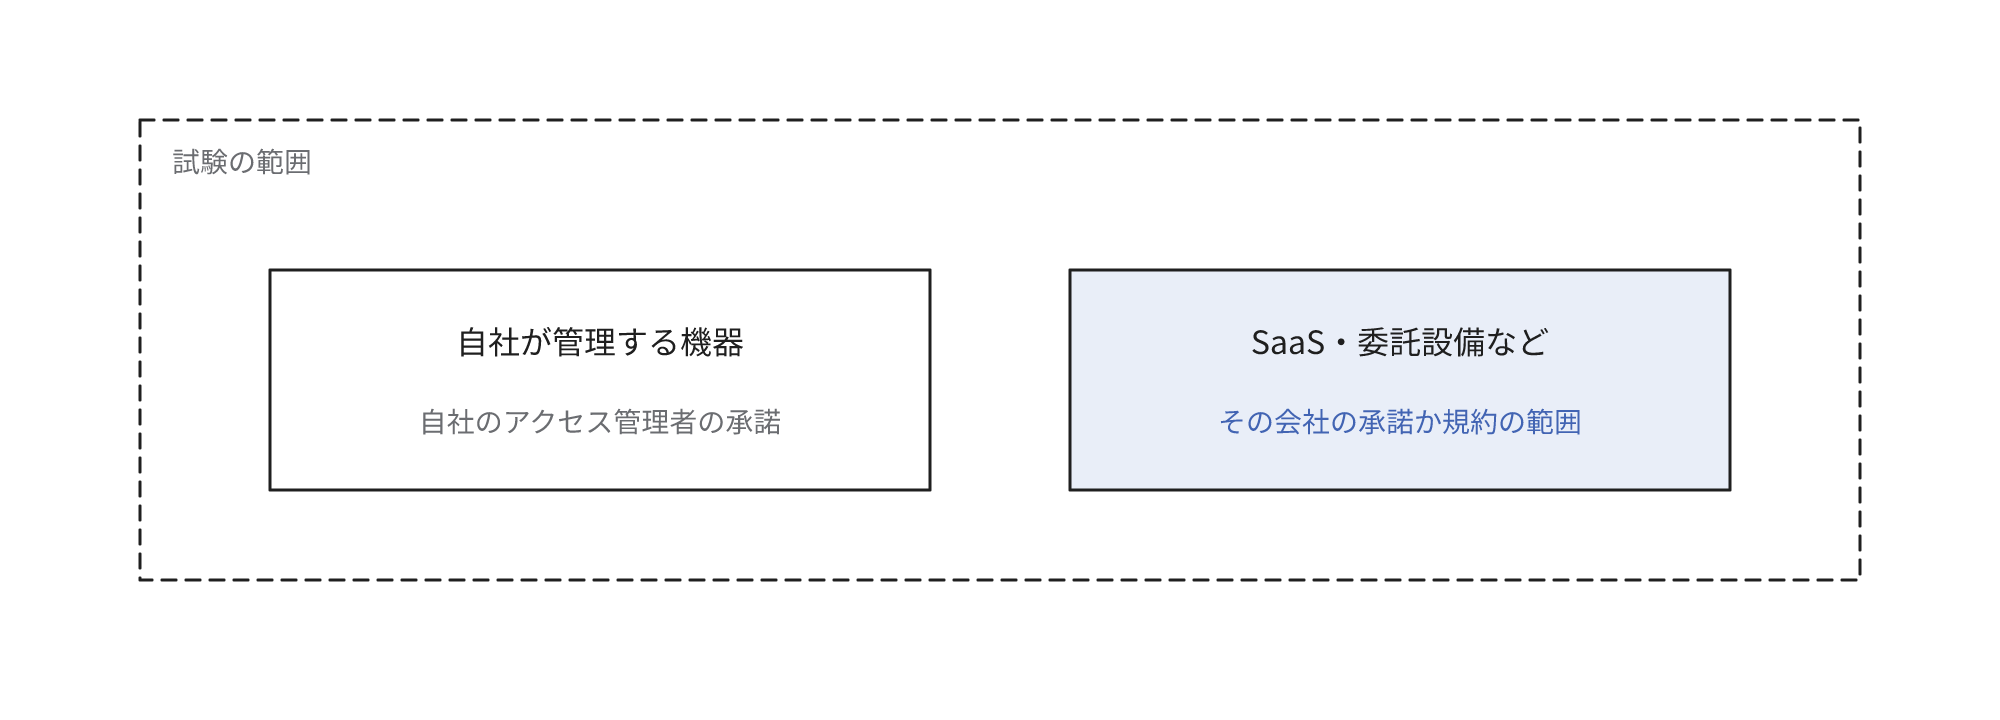
ペネトレーションテストが不正アクセスにあたらないのは、対象の管理者の承諾を得て、その範囲内で行うためです。不正アクセス禁止法の禁止の対象から、アクセス管理者またはその承諾を得た者が行う場合は除外されています。アクセス管理者はコンピューターの利用を決める権限を持つ者で、所有者とは限らず、1台のコンピューターに複数いることもあります。
自社のシステムでも、レンタルサーバー、データセンター、SaaS(Software as a Service)、運用を委託した設備は、自社以外に管理者がいる場合があります。その部分を試験の範囲に含めるときは、その管理者の承諾も得ます。クラウドは提供者の規約で範囲が決まります。AWSは事前の承認なしに試験できるサービスを定めていますが、乗っ取った機器を遠隔操作するC2(Command and Control)通信の模擬などは事前の承認が必要です。
費用と結果の扱い
費用は、対象の機器の数より、シナリオの数と試験の期間で変わるのが一般的です。担当者が手作業で攻撃の手順を探索する時間が費用の中心になるため、同じ範囲の脆弱性診断より高くなる傾向があります。いずれも事業者の見積もりで変わる目安です。試験の期間もシナリオの数と範囲で変わるため、見積もりの段階で事業者に準備、試験、報告の期間を確認し、公開や変更の日程と合わせます。費用はシナリオと範囲で大きく変わるため、同じシナリオの文書で複数の事業者から見積もりを取って比較します。
結果は、侵入に成功した手順ごとに、どの段階で防げたかを決める材料になります。冒頭のVPN機器からファイルサーバーに到達する例なら、VPN機器の脆弱性の修正、推測しやすいパスワードの変更、ファイルサーバーへの接続を必要な端末に限るネットワークの分離のどれか1つで、侵入は途中で阻止できます。個々の脆弱性の改修に加え、侵入の途中の段階で防ぐ対策を選びます。
専門の事業者に依頼する場合は、経済産業省の基準に適合したサービスの一覧が目安になります。一覧はIPA(独立行政法人情報処理推進機構)のサイトにあります。ペネトレーションテストは、一覧では脆弱性診断のサービスのオプションとして掲載されています。掲載はIPAによる保証ではありません。担当者の経験と、報告の見本を確認します。
よくある誤解
侵入されなければ、そのシステムは安全
侵入できなかったのは、決めたシナリオ、期間、手法の範囲での結果です。シナリオ外の侵入の起点や、試験後に公開された脆弱性は対象外です。検証したシナリオに対する備えの確認として扱います。
ペネトレーションテストを受ければ脆弱性診断は不要
ペネトレーションテストは目的に至る手順を探すため、その手順に関係しない画面や機器の脆弱性は調べません。網羅的な洗い出しは脆弱性診断で行います。
自動で侵入を試すツールを実行すればペネトレーションテストになる
ツールは決まった手順の攻撃を自動で実行できますが、そのシステム固有の仕様や運用の隙を組み合わせる判断は担当者の作業です。ツールの結果だけでは、シナリオに沿った到達の範囲は分かりません。
これらの誤解を避けるには、最初の試験の目的を絞ります。インターネットから到達できる機器を起点に、自社で最も漏えいの影響が大きい情報の保管先を目標にしたシナリオ1本から始めれば、費用を抑えながら、侵入されたときの被害の大きさを確認できます。
お問合せ
事業の課題や技術的な悩みなどどんなことでもお聞かせください