

セキュリティ診断・対策
事例:新サービス公開前のセキュリティ診断と修正
不動産の分野で事業を拡大する会社は、新サービスを公開する前に、悪用されうる脆弱性を解消できました。診断の結果を根拠に取引先へ安全を説明できる状態で、新サービスを公開しています。診断は開発支援会社の KDOT が担当し、修正はサイトによって KDOT と各サイトの開発会社が分担しました。

脆弱性を診断して修正と再診断まで担う
情報漏えいや不正利用で事業が停止する前に、私たちがお客様のサイトやシステムの脆弱性を診断し、修正と再診断まで担当します。危険な箇所が判明するので対策費は必要な箇所に限定でき、診断と修正の記録は取引先や監査への回答の根拠になります。
こんな方へ
自社のサイトやシステムが普通に稼働していても、攻撃に対して安全とは限りません。毎日利用している社員が認識できない脆弱性脆弱性はソフトウェアや設定に含まれるセキュリティ上の弱点です。あるだけでは被害にならず、悪用の条件が成立すると被害に発展します。放置の影響、対処の優先順位、更新の運用負担を解説します。でも、攻撃者は外部から探索して発見できるからです。
サイトの公開時に安全でも、サイトが利用する既製のソフトウェアには後から脆弱性脆弱性はソフトウェアや設定に含まれるセキュリティ上の弱点です。あるだけでは被害にならず、悪用の条件が成立すると被害に発展します。放置の影響、対処の優先順位、更新の運用負担を解説します。が発見されます。その脆弱性脆弱性はソフトウェアや設定に含まれるセキュリティ上の弱点です。あるだけでは被害にならず、悪用の条件が成立すると被害に発展します。放置の影響、対処の優先順位、更新の運用負担を解説します。を悪用する攻撃方法も拡散します。社内にソフトウェアを更新する人材がいなければ、自社のサイトの脆弱性脆弱性はソフトウェアや設定に含まれるセキュリティ上の弱点です。あるだけでは被害にならず、悪用の条件が成立すると被害に発展します。放置の影響、対処の優先順位、更新の運用負担を解説します。は年々増加します。
入力欄、ログイン、管理画面は、動作を優先して開発されがちです。利用者が想定どおりに操作する限り問題は発生しないので、会社は攻撃者による悪用まで脆弱性を認識できません。
どちらの脆弱性脆弱性はソフトウェアや設定に含まれるセキュリティ上の弱点です。あるだけでは被害にならず、悪用の条件が成立すると被害に発展します。放置の影響、対処の優先順位、更新の運用負担を解説します。も社員や利用者の日常的な操作では発覚しません。攻撃者と同じ手法でサイトを外部から試験し、システムの構造を内部から調査して初めて判明します。
診断の報告書は専門用語ばかりで、自社の担当者には修正の優先順位が分かりません。
開発した会社に修正を依頼しても、別途の見積もりが提示されて修正が進展しません。
取引先のセキュリティ確認の質問票に、根拠のある回答を記入できません。
診断の結果や対策の記録を要求されても、提出できる資料がありません。
開発会社ごとに診断項目や報告の形式が異なり、危険度を比較できません。
どのサイトから修正すべきか判断するための、共通の診断結果がありません。
画面が想定どおりに動くことは確認できても、権限の設定や情報の保護まで確認できていません。
公開前に診断する対象や検証環境を決められず、脆弱性の確認が後回しになっています。
私たちは報告書の納品で終わらず、危険度の高い脆弱性脆弱性はソフトウェアや設定に含まれるセキュリティ上の弱点です。あるだけでは被害にならず、悪用の条件が成立すると被害に発展します。放置の影響、対処の優先順位、更新の運用負担を解説します。から優先して修正を適用します。ソフトウェアを設計・開発する立場でシステムの構造を解読し、修正する箇所と方法を具体化します。
私たちは次のことができます。
今の外注先が修正する場合も、必要な内容と方法を具体的に伝達します。
診断ツールの指摘が実際に悪用可能かは、システムの構造や利用者の操作方法によって異なります。私たちは外部からの試験と構造の調査を組み合わせ、誤検知を除いて報告します。
私たちは次のことができます。
自動の調査では検出しにくい権限の設計や業務の流れも確認します。
開発会社の完了報告に依存せず、初回と同じ診断項目で修正の成否を確認します。私たちが修正した場合も、今の外注先が修正した場合も、再診断の結果を記録します。
修正後に指摘が残る場合は、追加の対応をお客様と協議します。
お客様の課題と懸念する場面をお聞きし、サイト・システム・契約と管理者を一覧にして、対象と範囲を決定します。
初回相談は無料で、初回から秘密保持契約(NDA)を締結できます。基本はリモートで進めます。
小さな範囲で現状を調査し、結果に応じて対象を拡大できます。年間契約や製品の購入を前提にせず、特定の製品の販売者ではない立場で必要な対策を提案します。
確認した対象と範囲について、診断の実施可否をご判断ください。
Web アプリケーションの代表的なリスクをまとめた OWASP Top 10 と、安全性の検証基準である ASVS に基づき診断します。入力欄、認証・権限、セッション管理などを共通の項目で確認します。外部からの試験とシステム内部の構造の調査を組み合わせます。
影響の懸念がある診断に備え、検証環境システムの変更を実際の業務へ反映する前に、機能や連携を試験するための環境です。本番との構成差によって確認できる範囲が変化し、外部サービスと連携する試験では決済やメールの接続先も分離します。と必要なアクセス手段をご用意ください。
脆弱性脆弱性はソフトウェアや設定に含まれるセキュリティ上の弱点です。あるだけでは被害にならず、悪用の条件が成立すると被害に発展します。放置の影響、対処の優先順位、更新の運用負担を解説します。ごとの危険度・再現手順・対策を記載した報告書を提出し、結果を説明します。危険度と修正の手間を併記して優先順位を提示し、修正対象を協議します。
優先順位と事業への影響を踏まえ、修正範囲をご判断ください。
合意した対象を危険度の高いものから修正し、初回と同じ診断項目で再診断します。修正の適用内容と再診断の結果を報告書にまとめます。成果物の著作権はお客様に移転します。
確認結果を踏まえ、本番環境への反映をご承認ください。
修正が本番環境に反映されたことを確認します。継続して監視稼働中のシステムの状態を継続して計測し、異常を検知したときに担当者へ通知する仕組みです。監視する範囲と、夜間や休日に誰が対応するかは、業務が停止してよい時間から決定します。するか、今の外注先へ引き継ぐかはお客様が選択します。
継続する場合は、利用するソフトウェアの新たな脆弱性脆弱性はソフトウェアや設定に含まれるセキュリティ上の弱点です。あるだけでは被害にならず、悪用の条件が成立すると被害に発展します。放置の影響、対処の優先順位、更新の運用負担を解説します。情報や不正なログインなどから監視稼働中のシステムの状態を継続して計測し、異常を検知したときに担当者へ通知する仕組みです。監視する範囲と、夜間や休日に誰が対応するかは、業務が停止してよい時間から決定します。対象を合意し、検知時の連絡先と対応計画を整備します。引き継ぐ場合は、更新と点検の手順を整理します。
選択した継続方法に応じて、連絡先と対応の担当をご確認ください。
このサービスで取り組んだ事例です。
不動産の分野で事業を拡大する会社は、新サービスを公開する前に、悪用されうる脆弱性を解消できました。診断の結果を根拠に取引先へ安全を説明できる状態で、新サービスを公開しています。診断は開発支援会社の KDOT が担当し、修正はサイトによって KDOT と各サイトの開発会社が分担しました。
人材サービスの会社は専門の人材を採用せずに、自社のシステムの安全の状態を把握できるようになりました。同社は業務の基盤システムを開発会社に発注しており、社内にエンジニアはいません。開発支援会社の KDOT はこの開発会社の下で開発に参加し、クラウドの状態を仕組みで常に自動点検する常時監視を、機能の開発と並行して導入しました。そのうえで常時監視が検出した 200件を超える指摘に対応し、件数と対応の計画を開発会社経由で同社に報告しました。監視と対応は現在も KDOT の担当です。
AI を主力とする開発会社との取り組みです。同社にはプロダクト開発の引き合いがありましたが、大規模な開発の経験も、中核の技術を担当できる人もいませんでした。KDOT は技術顧問として、アプリケーション基盤と中核の技術を用意し、エンドクライアントとのプロジェクトの進め方も並走しながら伝えました。同社は海外市場向けの単発ワークのマッチングサービスを受託し、数億円規模の開発を公開まで完走しました。これで同社が受託できる範囲は、AI からプロダクト開発まで拡大しました。
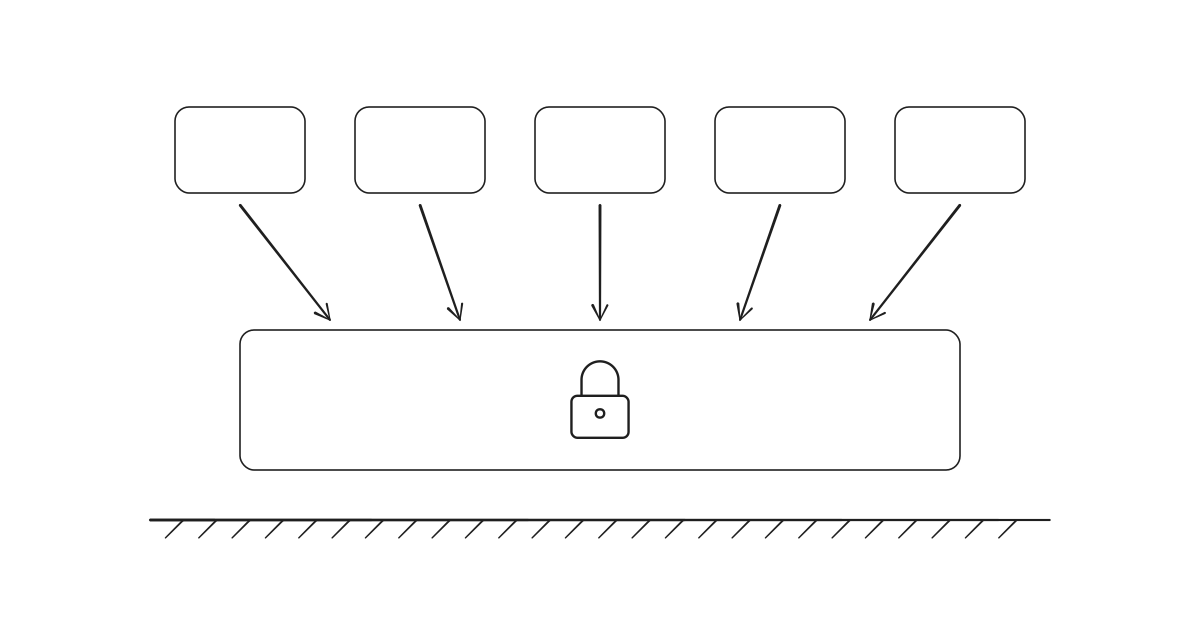
業務向けソフトウェアを提供する企業との取り組みです。同社はプロダクト共通の認証基盤の内製を開始しましたが、技術的な難しさから着手直後に断念しました。開発支援会社の KDOT はその開発を引き継ぎ、共通基盤を設計しました。AWS の認証サービスである Amazon Cognito による認証とトークン発行に、Go で実装した独自の認可サービスを組み合わせた構成です。現在は同社の 10近いプロダクトがこの基盤を共通で利用し、新たなプロダクトを追加するたびに認証を再構築する必要がなくなりました。KDOT は統括するチームでこの複雑な基盤を開発し、その上で機能追加と運用保守を数年にわたって継続しています。