
ランサムウェアとは
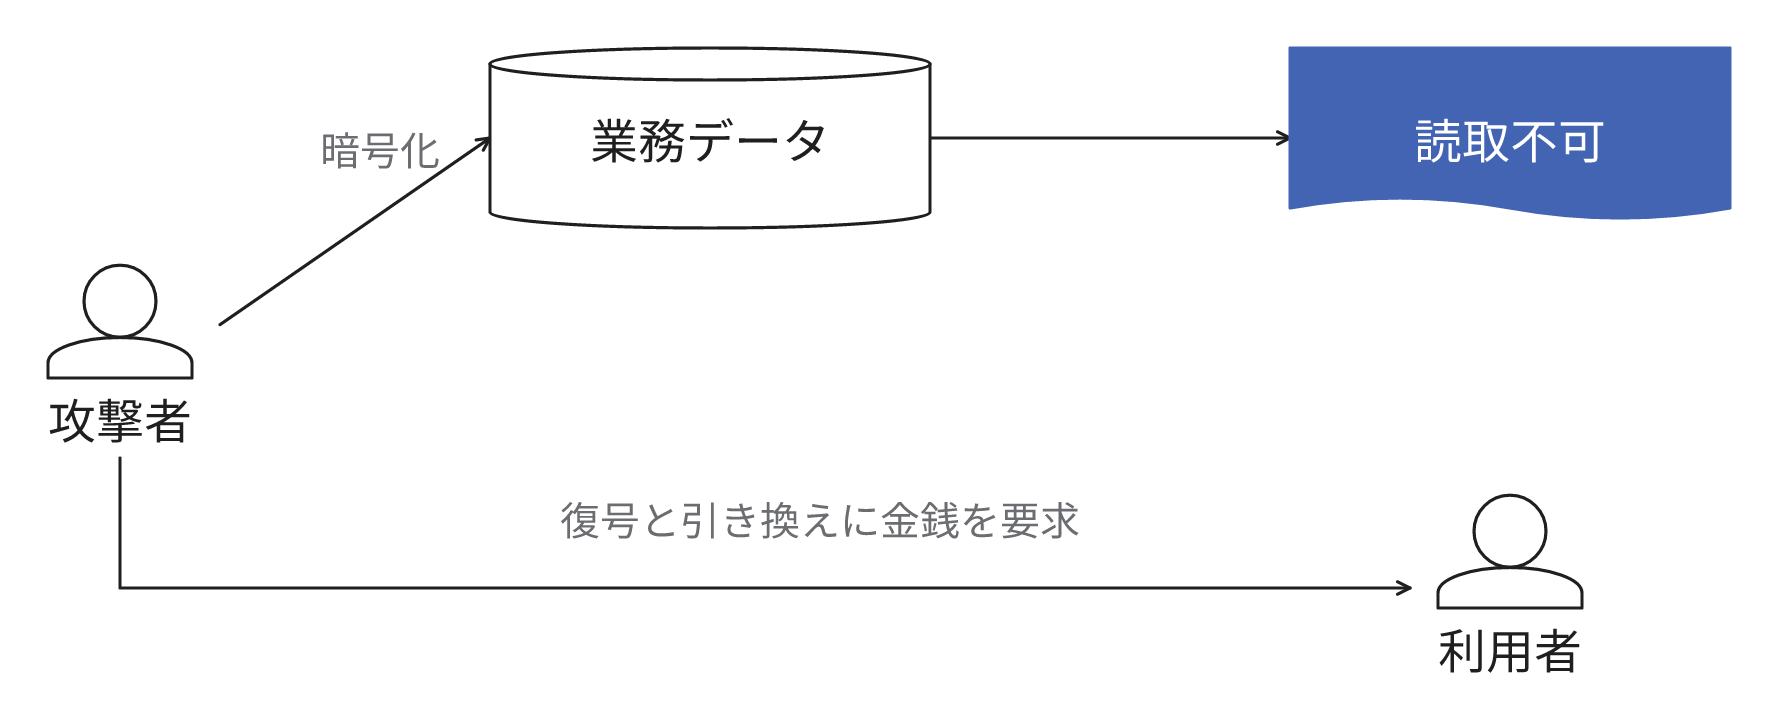
ランサムウェアは端末やデータを利用できなくするなどして、利用の回復と引き換えに金銭を要求する不正プログラムです。情報や機器を害することを目的とする不正なプログラムの総称をマルウェアと呼び、ランサムウェアはその一種です。
利用できなくする代表的な手口はデータの暗号化です。暗号化はデータの内容をそのままでは確認できない形に変換することで、復号は必要な鍵を使用してデータを元の状態に復元することです。例えば共有フォルダの見積書が突然開けなくなり、復号のための支払いを求める文書が表示されます。書類を保管した棚に鍵をかけられ、鍵の引き渡しと引き換えに金銭を要求される状況に近い攻撃です。
ランサムウェアへの感染のきっかけになる手口の1つがフィッシングです。フィッシングは偽の通知などで情報の入力や不正な操作へ誘導する手口で、不審なメールを通じて、マルウェアへの感染や認証情報の窃取が発生する場合もあります。フィッシングは手口を指す語で、プログラムを指すランサムウェアとは異なります。
業務の停止と情報公開の脅迫
受注管理システムの業務に必要なデータが暗号化されると、注文の確認や出荷指示ができなくなることがあります。ファイルが保存されていても内容を閲覧できなければ、業務で利用できません。データの復元とともに、取引先への連絡や業務を再開する順序の判断が必要です。事業部門は停止の影響と優先する業務を示し、管理担当や専門家と再開範囲を決定します。
復旧までの間も業務を継続するため、感染の影響がない連絡手段を用意します。復旧中に別の方法で受注した内容も、後でほかの記録と比較できるように記録します。
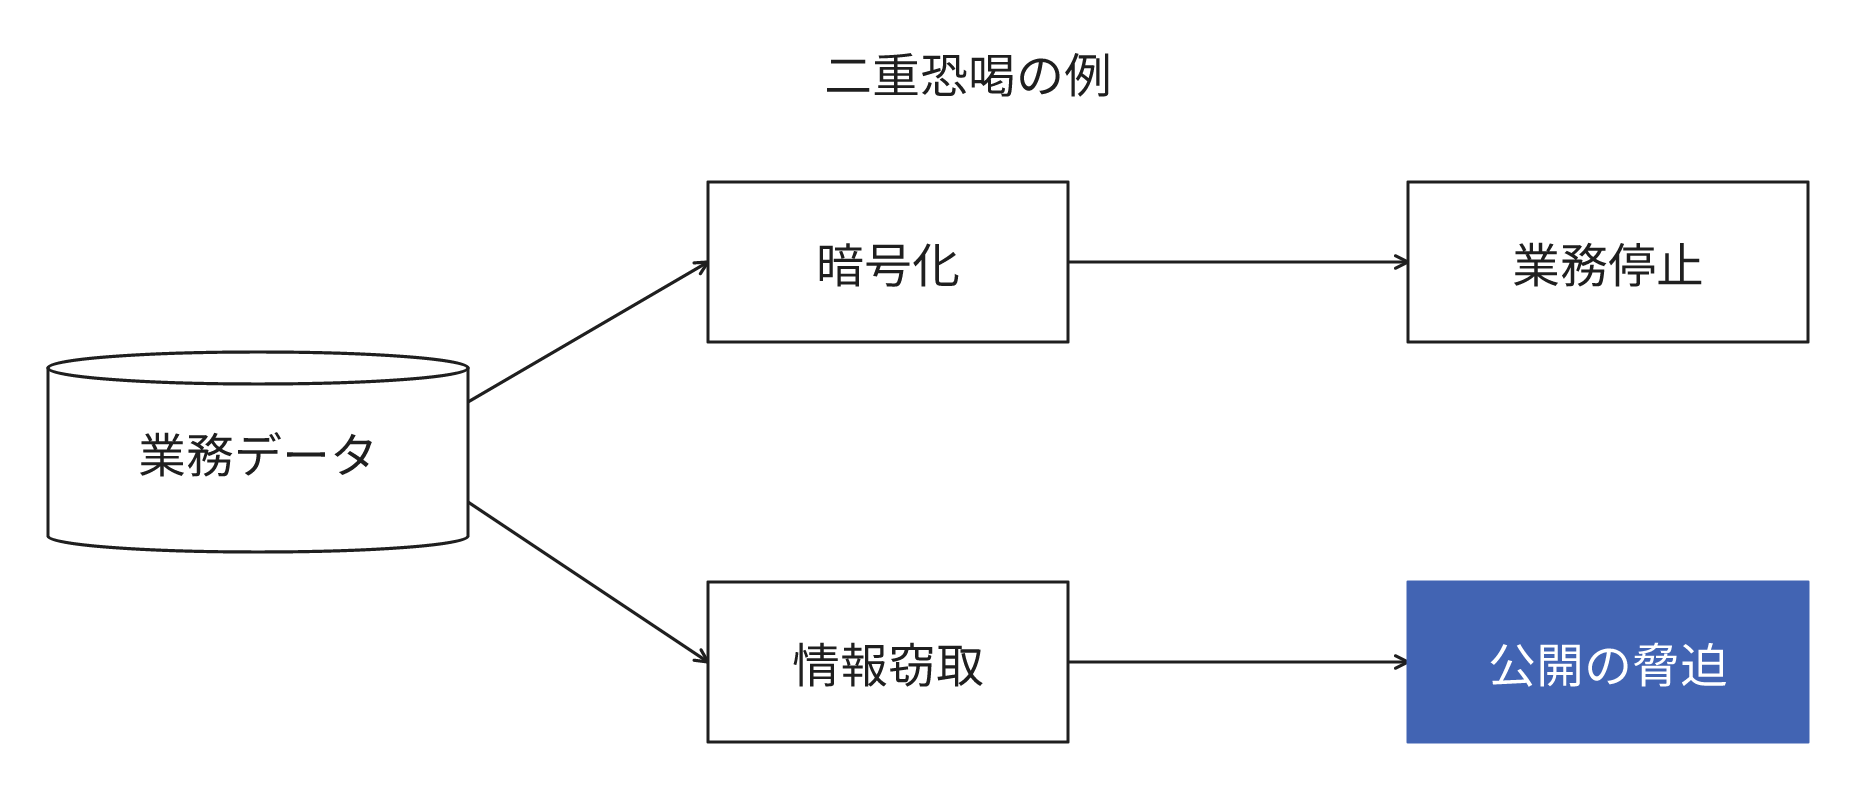
業務停止に加えて、情報公開の脅迫を受ける場合もあります。二重恐喝は、攻撃者が顧客情報などを窃取したうえで、暗号化による業務停止と情報公開の脅迫という2つの脅しを併用する手口です。一方、データを暗号化せず、窃取と公開の脅迫だけで金銭を要求する手口もあり、ランサムウェアを利用しない場合があります。
VPN機器の脆弱性や認証情報を悪用した侵入
現在の侵入の多くは、VPN(Virtual Private Network)の機器などインターネットから接続できる機器を通じたものです。VPNは既存のネットワーク上に仮想的なネットワークを構築する仕組みで、遠隔地から組織のネットワークへ接続するときなどに利用します。暗号化されたVPNは経由する通信を接続点の間で保護します。VPN機器はインターネットから組織のネットワークへ接続できる位置にあるため攻撃の対象になり、機器の更新と認証情報の管理が必要です。
脆弱性は機器やソフトウェア、設定などに存在し、侵入などに悪用されるおそれのある弱点です。製品の提供元は、脆弱性を修正するプログラムを公開することがあります。VPN機器のように外部から接続できる機器は、修正プログラムの公開を確認したら早期に適用します。インターネットに接続したVPN機器の未修正の脆弱性や、漏えいしたパスワードなどの認証情報が悪用される場合もあります。
ランサムウェア感染の疑いがあるときの初動
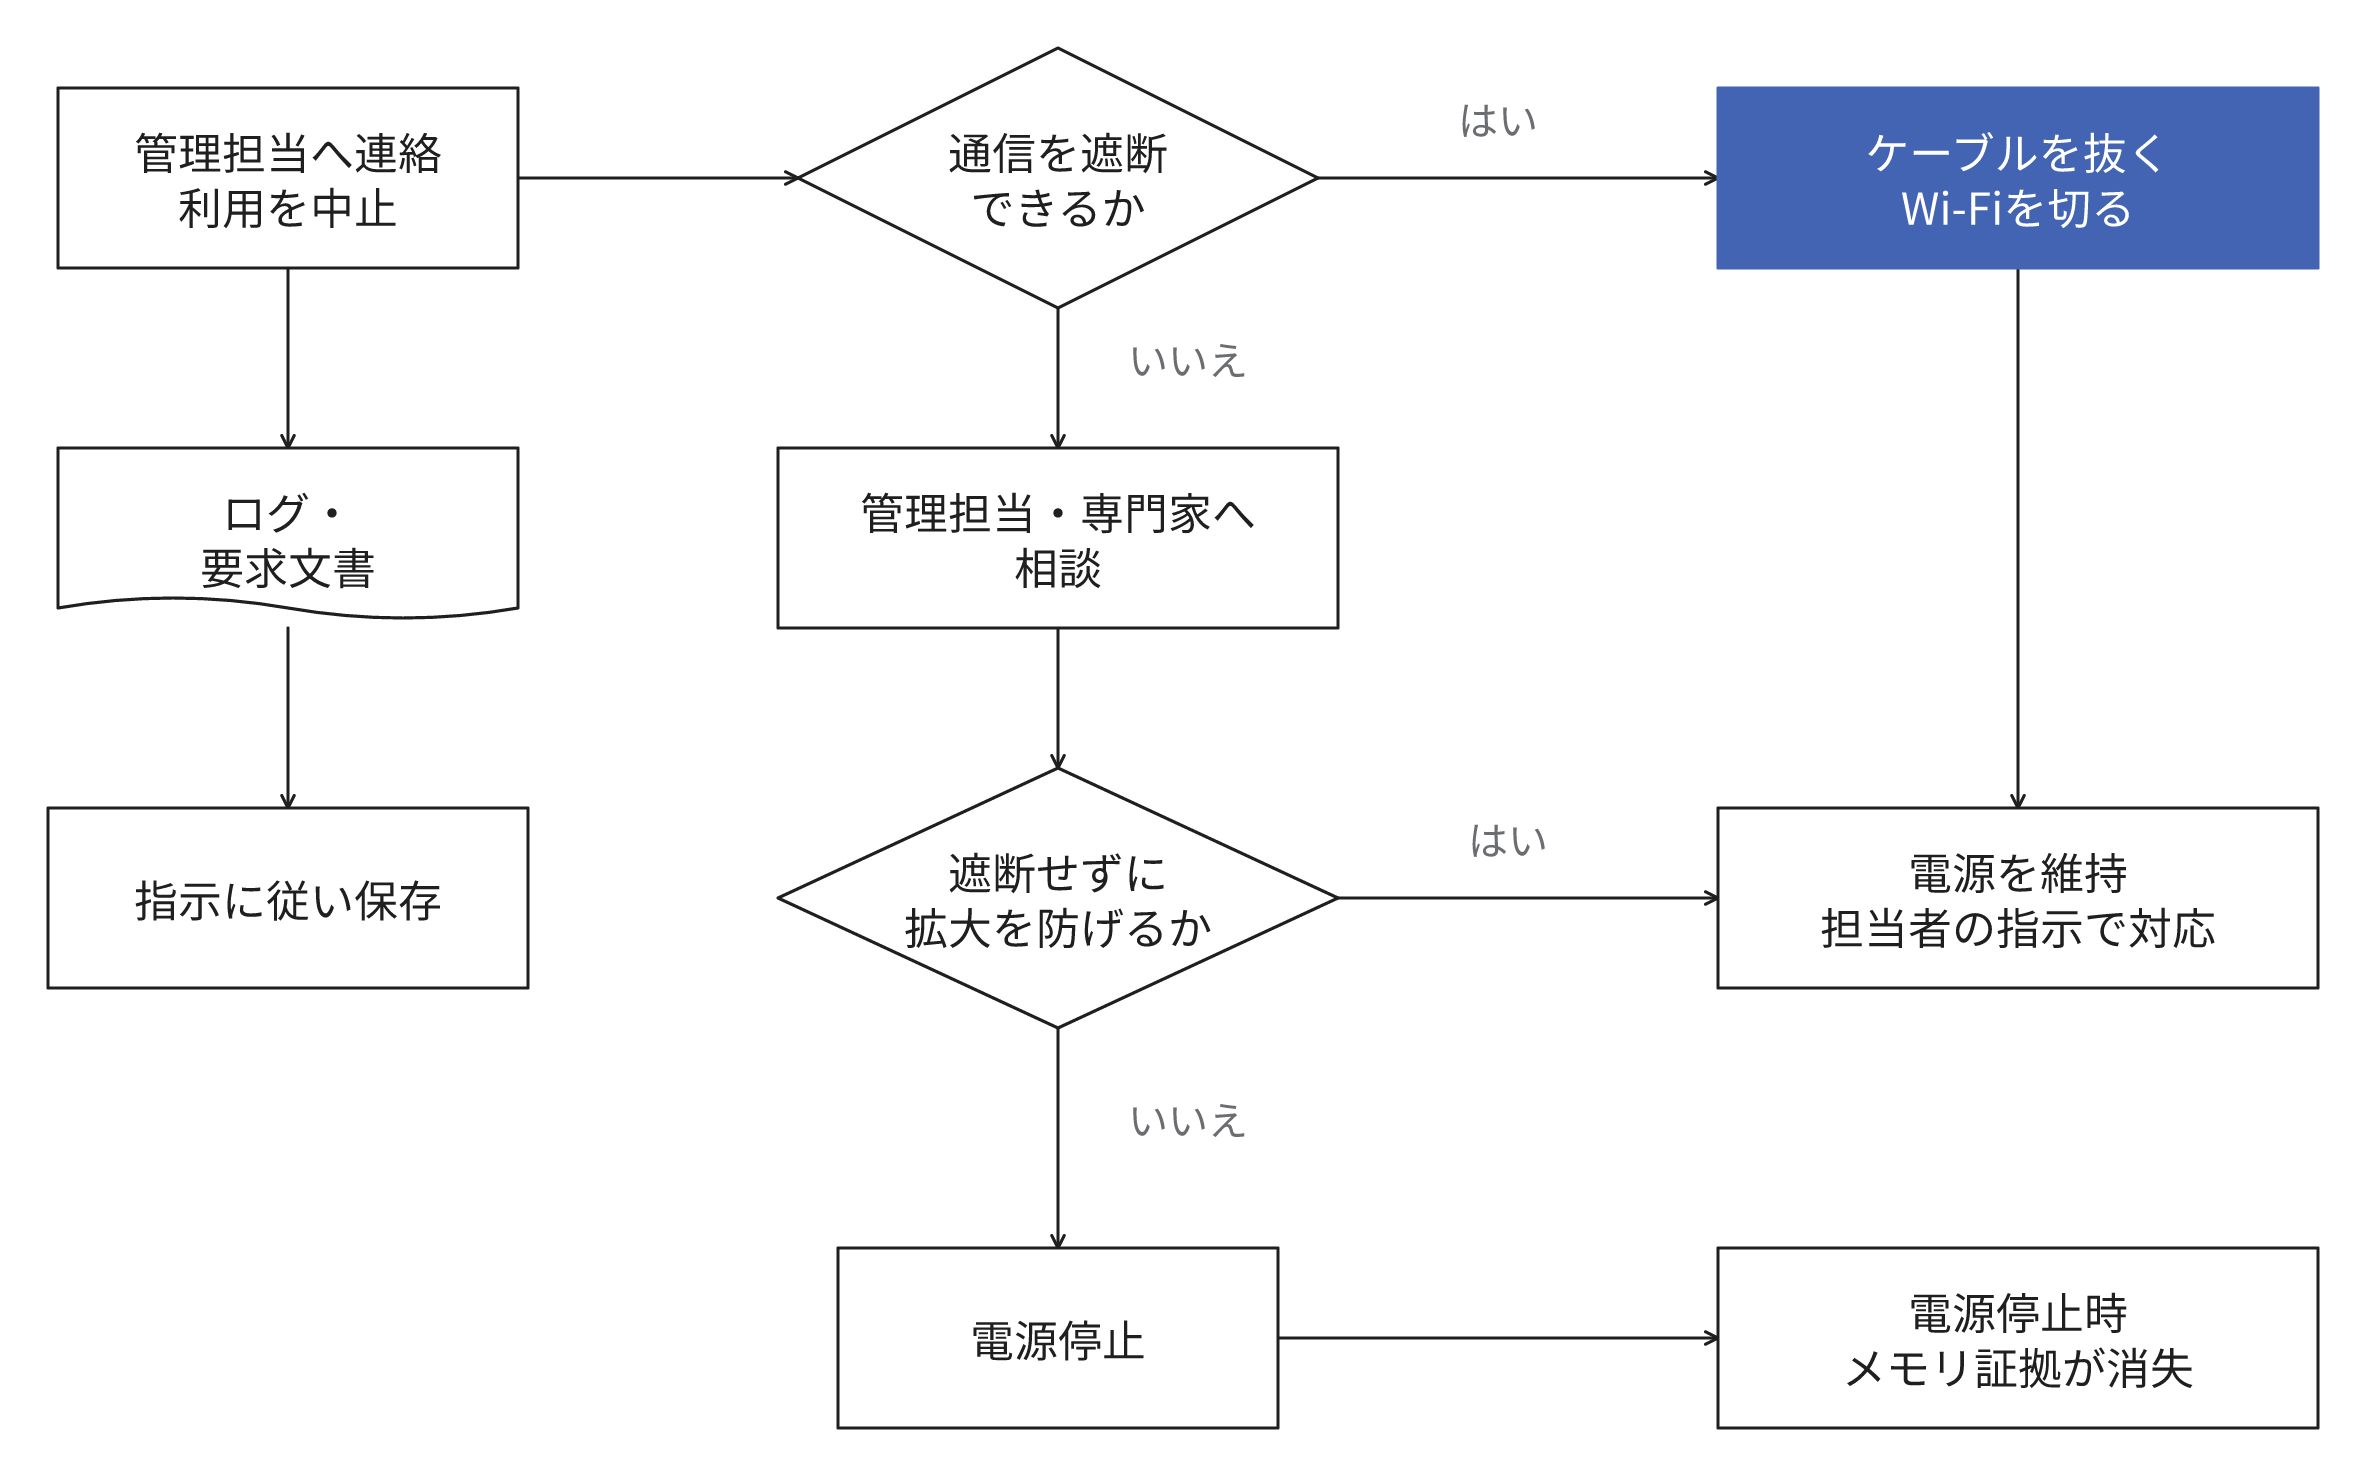
身代金の要求画面や複数ファイルの異常を発見したら、管理担当へすぐ連絡し、疑わしい端末の利用を中止します。被害の拡大を抑制するため、感染の可能性がある端末をネットワークから隔離します。例えばネットワークケーブルを抜く、Wi-Fi接続を切断する方法があります。ファイルが開けないだけでは感染したと結論付けられないため、管理担当が状況を確認します。複数の端末や業務システムに影響がある場合は、管理担当が人や設備などの安全と業務への影響も考慮して遮断範囲を決定します。
連絡では発見した時刻、端末名、開けなくなったファイル、画面に表示された要求を管理担当に報告します。被害が発生した場合は警察にも通報・相談します。
原因や侵害範囲の調査に利用できるよう、通信や操作の記録であるログと要求文書を管理担当の指示に従って保存し、独断で再起動や初期化をしません。ログなどが消失する可能性があるため、感染した機器の電源は停止しません。
感染した端末をネットワークから隔離できない場合
電源を停止しない原則には例外があり、ネットワークを遮断する手段がなく感染の拡大を防止できない場合が該当します。他の方法で切断できない場合は、端末の電源を停止して感染の拡大を防止します。ただし電源を停止するとメモリ上の証拠が消失するため、管理担当や専門家に相談したうえで実施します。
バックアップによる復元の範囲と情報流出のリスク
バックアップが利用可能なら、暗号化されたデータを復元する手段になります。ただし、常時接続していたバックアップも暗号化される場合があります。復旧前に侵害範囲を調査し、攻撃者がどこからどのように侵入したかも調査します。判明した弱点を是正したうえで、重要な業務から復元します。原因を特定できない場合も、残存リスクと業務の再開に利用できる代替手段を管理担当や専門家と検討します。バックアップの保存時期を侵入時期の記録と比較し、汚染の恐れがないかも確認します。復旧時の再感染を防止するため、安全性を確認したネットワークで重要なシステムから復元します。
バックアップの復元時点の選択
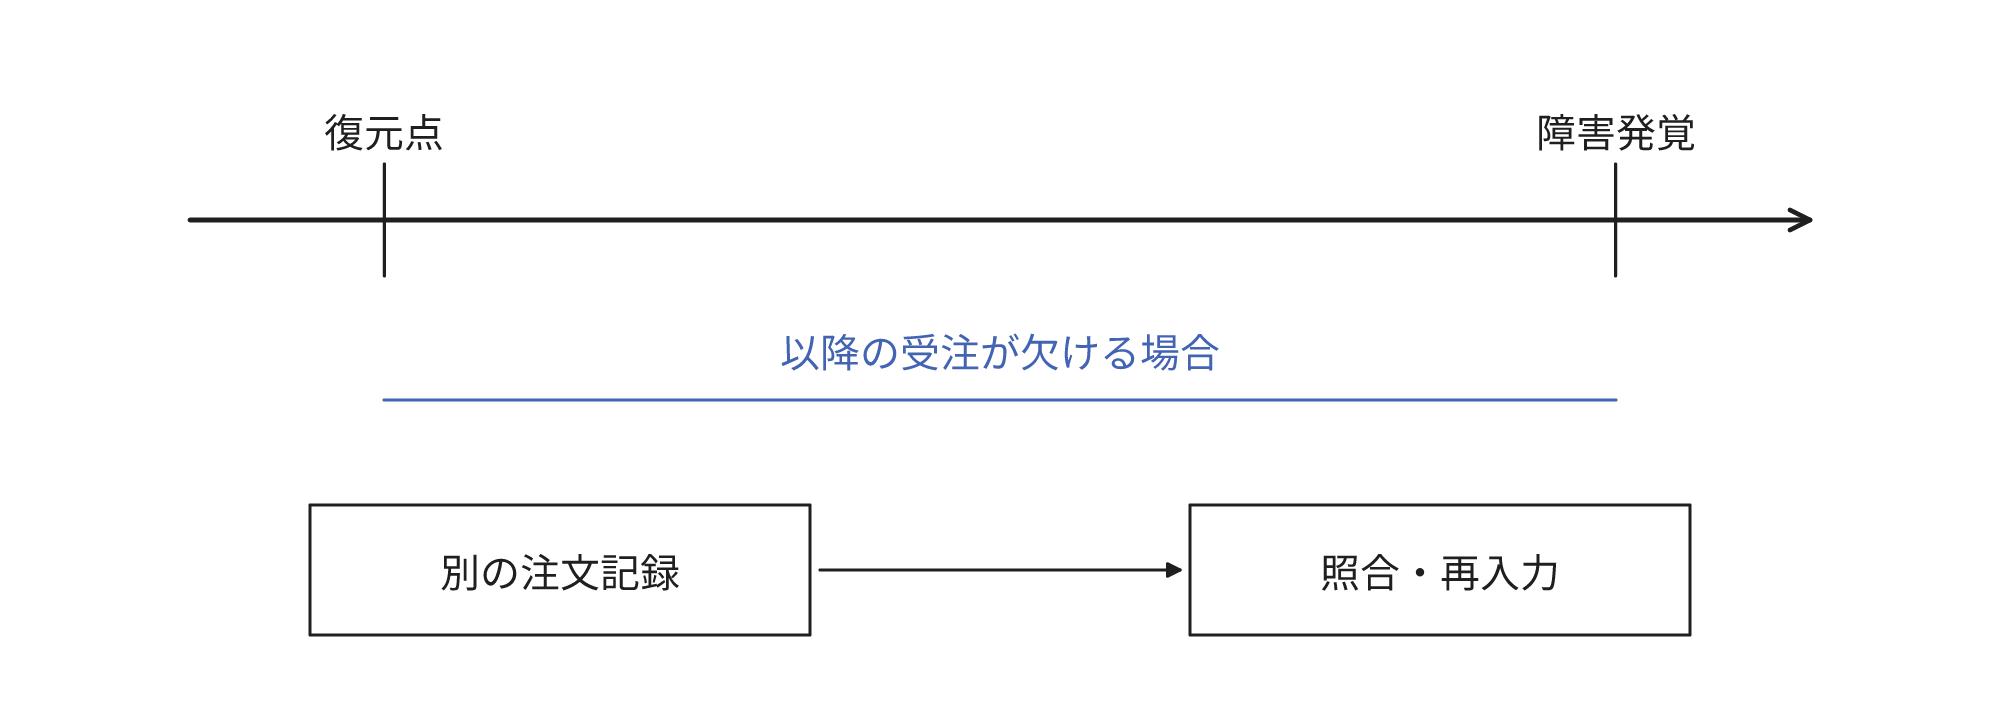
復元できるのは選択した時点のバックアップに保存されているデータで、その時点より後に作成・更新したデータは欠落します。システムの外に記録が残っていれば、その記録と比較して必要なデータを再入力します。例えば前述の受注管理システムでは、復元時点の後に受けた注文を、別に残した注文記録から再入力します。安全な復元時点を選択する際はその後の業務データの補正も考慮します。
情報流出への対応
バックアップからデータを復元しても、攻撃者が窃取した情報を公開するリスクは解消しません。情報の種類やアクセス記録を調査し、流出した可能性のある人や関係先への連絡、法令に応じた報告の要否を確認します。記録が不足するなどして流出の有無を特定できない場合は、未確認のままとし、流出がなかったと結論付けません。情報漏えいが判明した場合は、対象の情報や範囲を調査し、関係者へ報告し、二次被害を防止します。
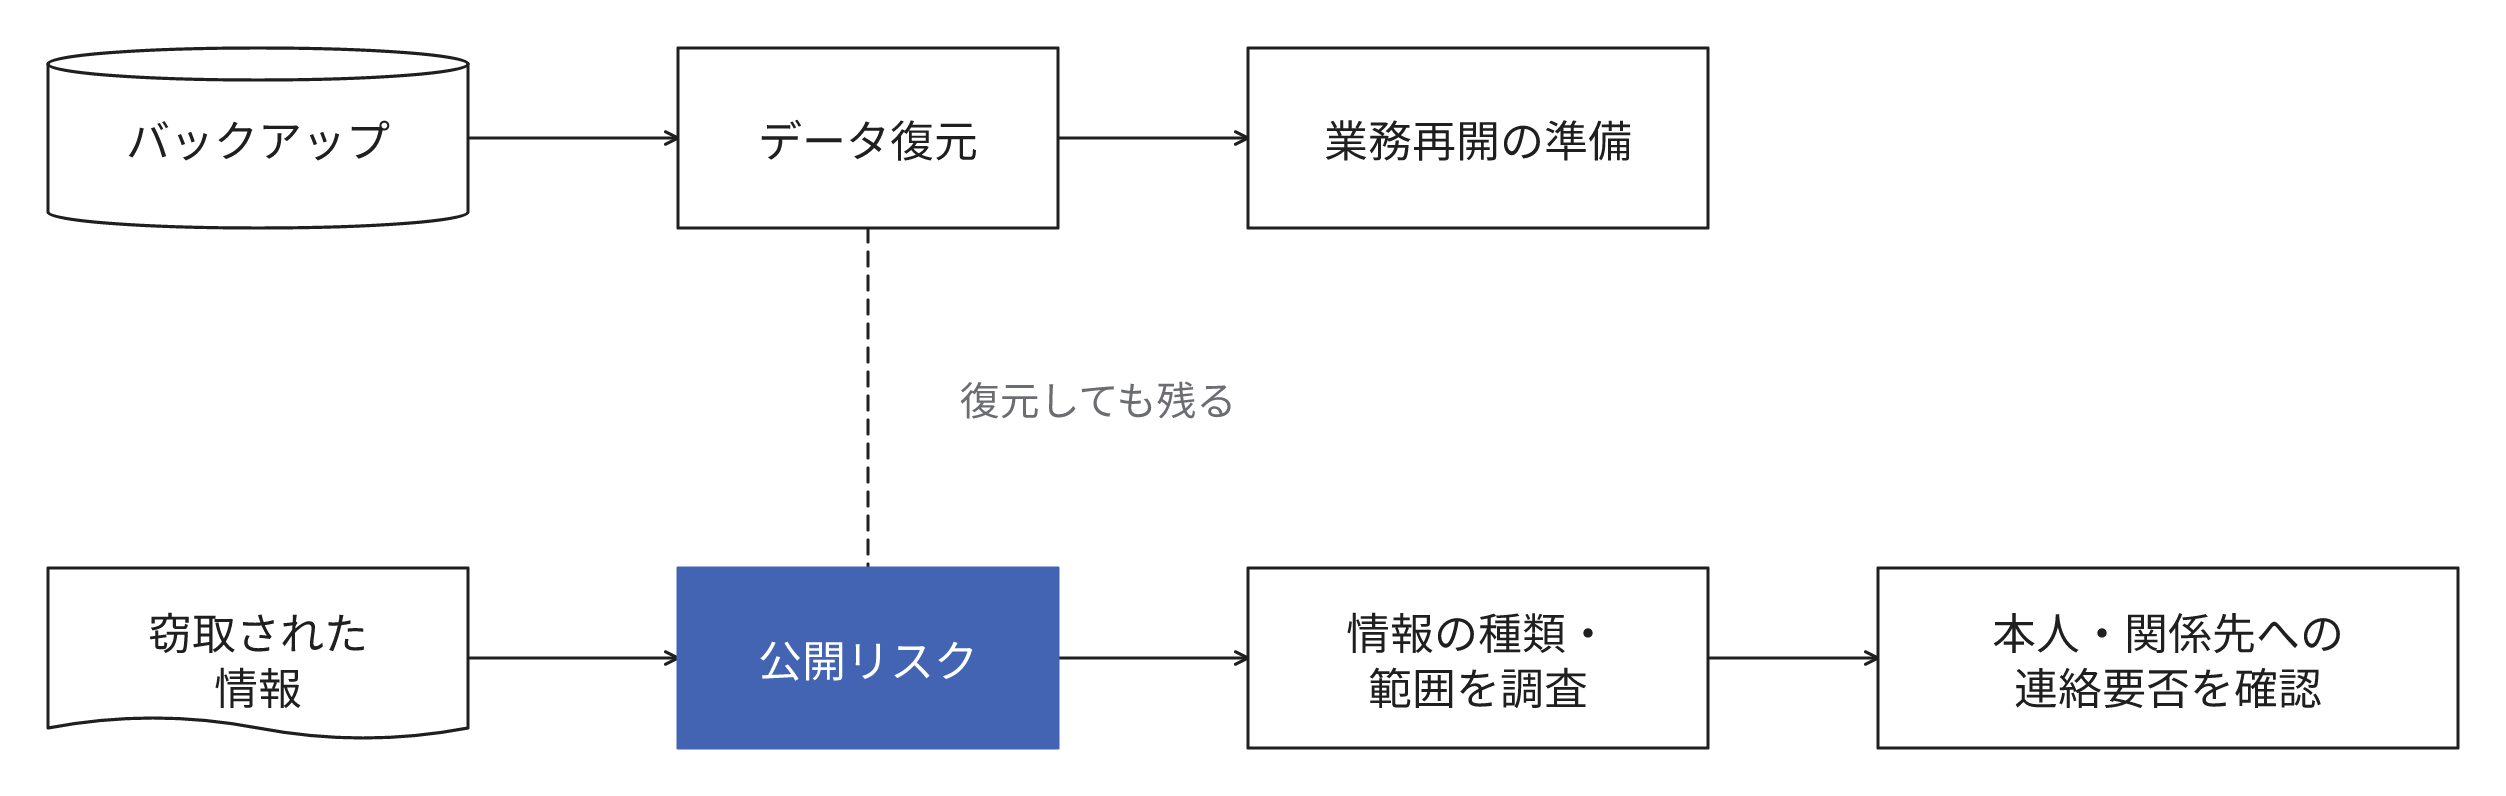
身代金の支払い後も、暗号化されたデータの復号や、窃取された情報が公開されないことは保証されません。支払いを復旧策として即決せず、警察や対応の専門家に相談します。
日頃の運用・保守で備える
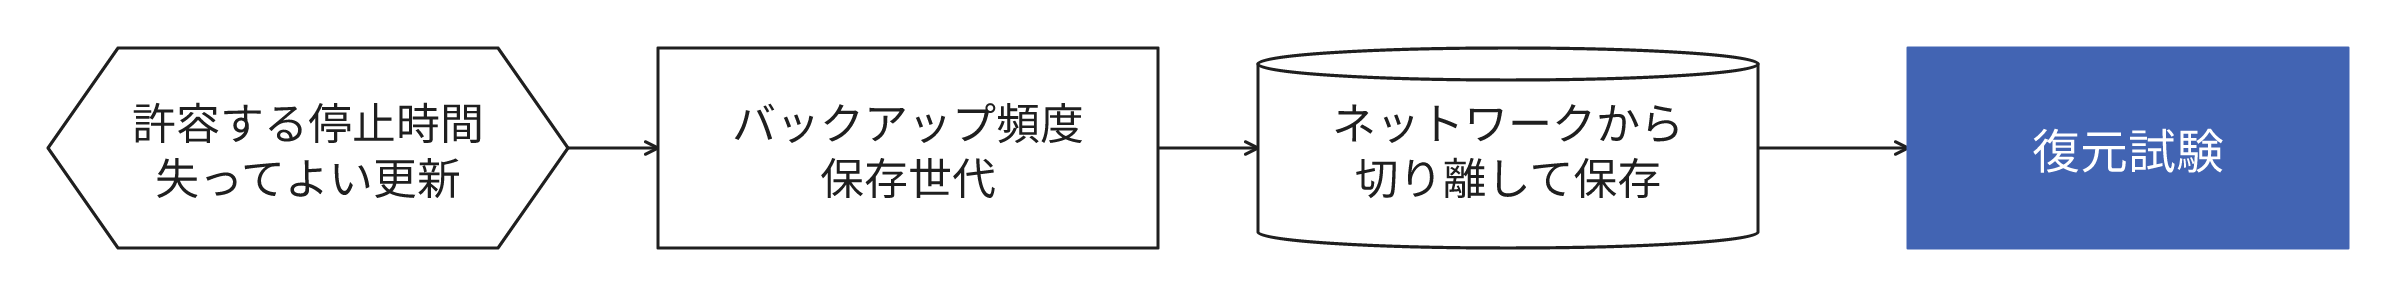
重要なデータは攻撃時にアクセスされにくいよう、ネットワークから切り離したバックアップを用意します。バックアップの取得だけで完了とせず、別の環境に復元して、例えば受注データを読み出し、業務で利用できるかを確認します。業務ごとにどの程度の停止時間と更新データの損失を許容できるかを決定し、依存するシステムを考慮して復元の順序、バックアップの頻度と保存する世代を決定します。必要な機器、手順、担当者と、再開までにかかる時間も確認します。
運用・保守では、外部から接続するVPN機器などの更新、認証情報と権限の管理、ログの保存を継続します。
復元試験や連絡訓練には担当者の時間が必要ですが、緊急時に利用できる連絡先と手順を確認できます。訓練は連絡・広報・バックアップからの復旧を含む内容にします。
保管容量や予備機器の費用のほか、被害時の調査・再構築、外部支援、代替業務の費用と、業務停止による損失も予測します。
お問合せ
事業の課題や技術的な悩みなどどんなことでもお聞かせください