
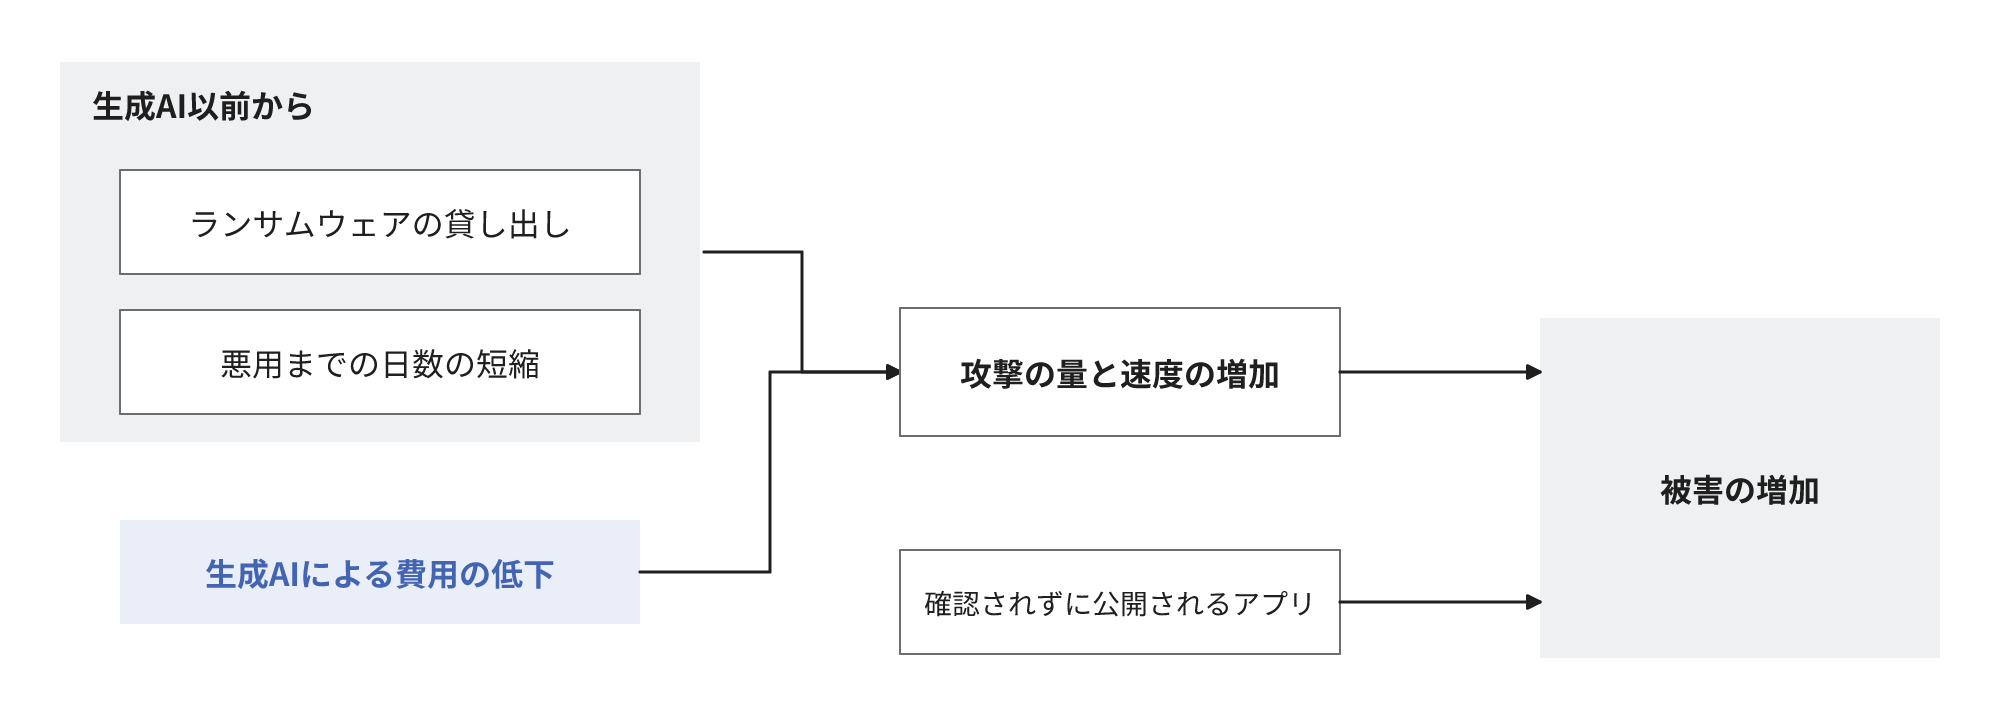
人を欺いて認証情報や金銭を詐取する手口も、公開された欠陥を悪用する手口も、生成AIが普及する前と同じです。変化したのは攻撃の件数の増加と速度の向上で、攻撃者は生成AIで1件あたりに必要な人手と費用を削減し、同じ人数でより多くの相手を標的にしています。ランサムウェアを有料で提供するサービスの普及や、欠陥の公開から悪用までの日数の短縮は生成AI以前から進行していて、生成AIによって攻撃1件の費用もさらに低下しました。
生成AIを利用すれば設定を理解していない人でもアプリを開発して公開できるようになり、データの読み書きの制限が無いまま公開されたアプリから情報が流出しています。
件数が増加したのは試行の回数に比例して成功する攻撃
すべての被害が増加したわけではなく、統計を比較すれば、増加したものと横ばいのものに分類されます。
| 指標 | 推移 | 出典 |
|---|---|---|
| 国内のフィッシングの報告件数 | 2022年の約97万件から2025年の約245万件へ、約2.5倍 | 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」 |
| インターネットバンキングの不正送金の被害額 | 2022年の約15億円から2025年の約104億円へ、6.8倍。手口の約9割がフィッシング | 警察庁(令和7年) |
| 侵入口に占める脆弱性の悪用 | 20%から31%へ増加し、最多の侵入口に | Verizon データ侵害調査報告書(DBIR)2025年版・2026年版 |
| 金銭目的の攻撃者が侵入後に社内の他の機器へ侵入を拡大するまでの平均時間 | 48分から29分へ短縮 | CrowdStrike 2025年版・2026年版 |
| 国内のランサムウェアの被害の報告件数 | 2022年以降、年197〜230件で横ばい | 警察庁(令和7年) |
| 侵入口に占めるフィッシング | 前年と同じ16%で横ばい | Verizon DBIR 2026年版 |
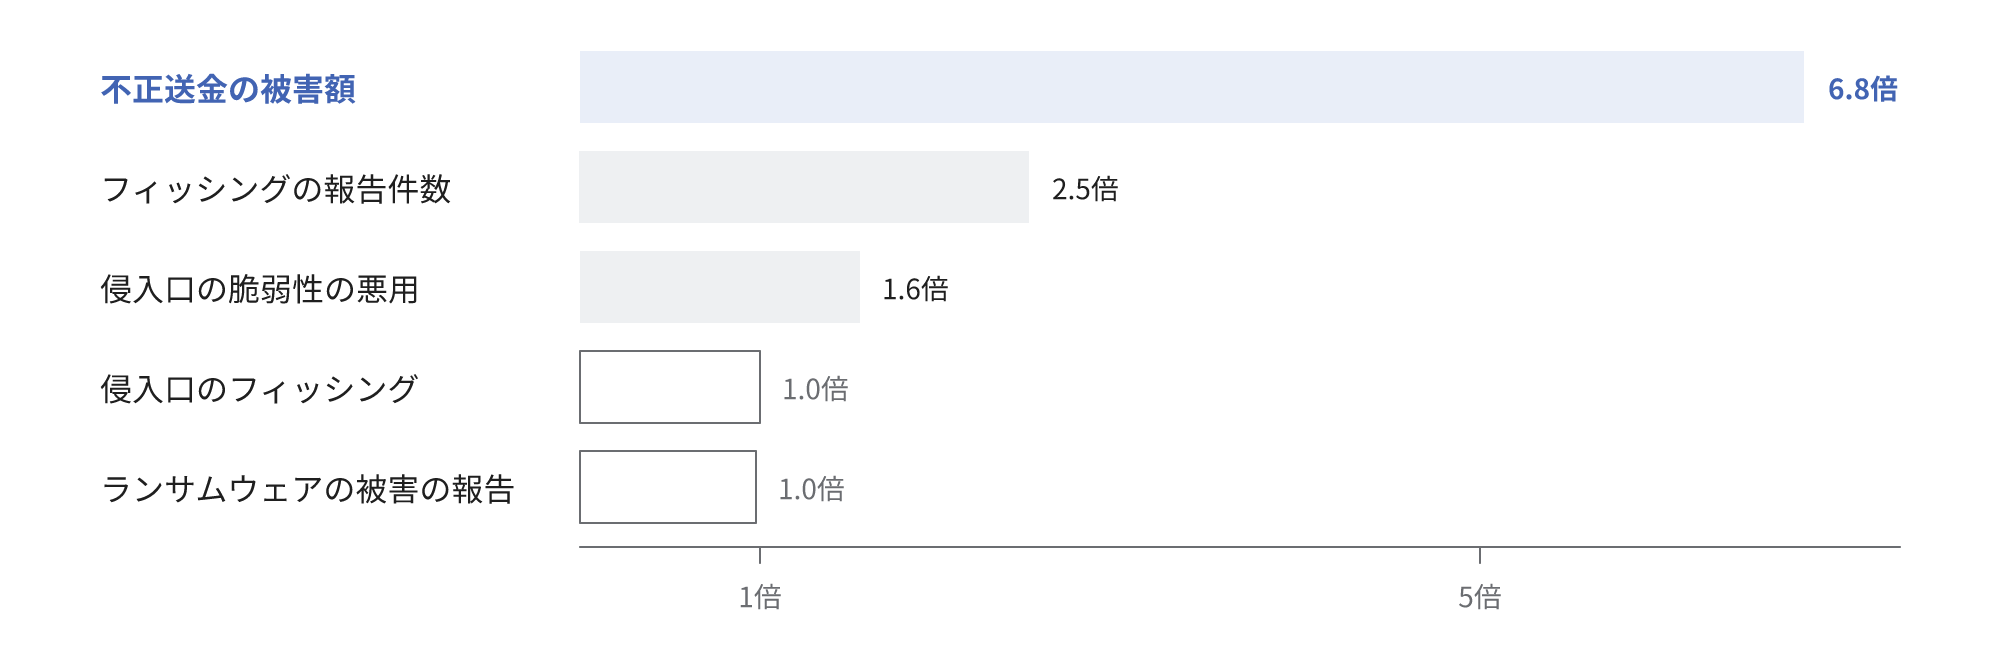
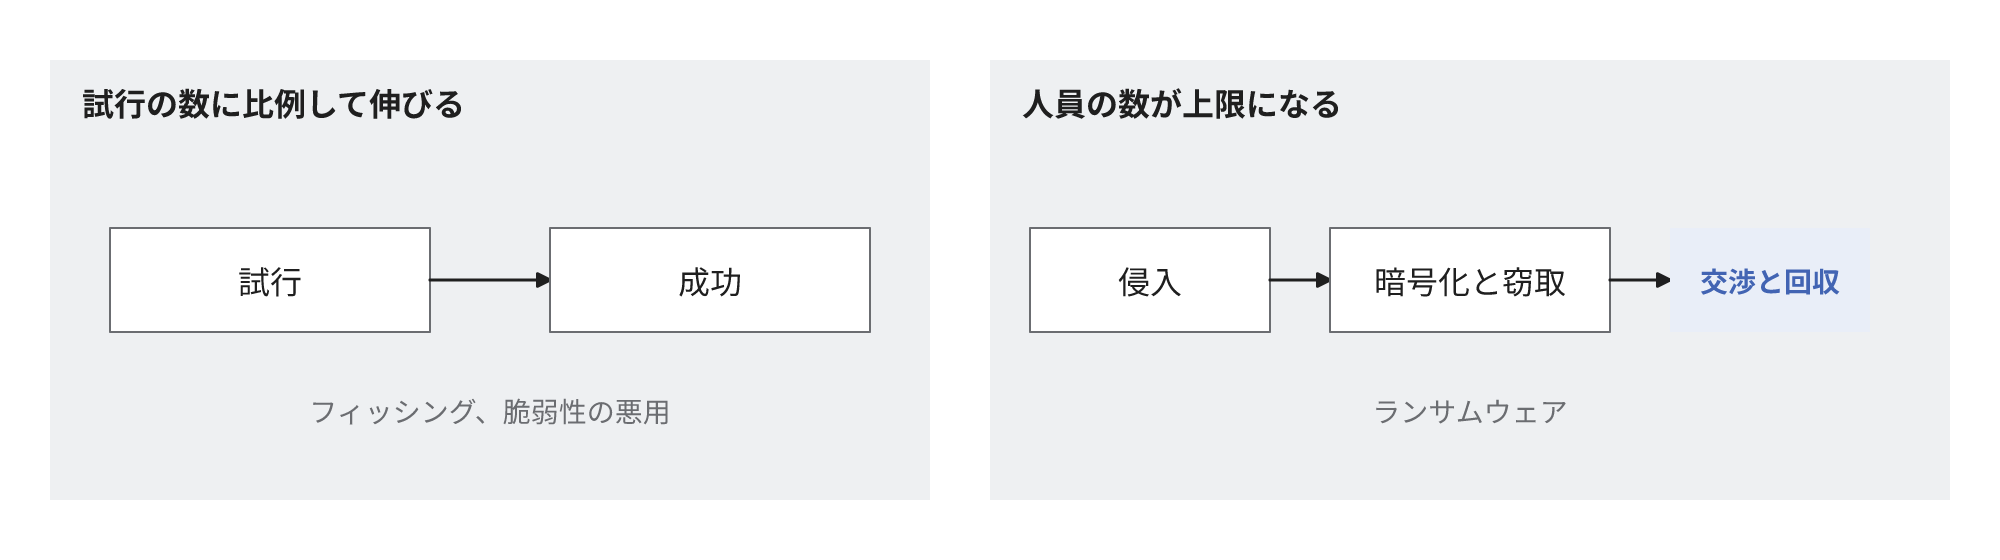
増加したフィッシングと脆弱性の悪用は、メールの送信数や攻撃対象の数に応じて、成功件数も増加する攻撃です。詐欺のメールは1万通を10万通にすれば被害者もおおむね10倍になり、欠陥のある機器を探索する処理も対象を拡大した分だけ侵入できる先が増加します。そのため、攻撃1件あたりの費用が低下すると、試行回数とともに成功件数も増加します。不正送金の被害額も増加していて、手口の約9割はフィッシングです。詐取した認証情報で送金するまでの流れは大半を自動で処理できるので、フィッシングと同じく試行の回数に比例して被害が増加します。
ランサムウェアは侵入した後の作業に人手が必要なので、詐欺ほど件数を増加させにくい攻撃です。ランサムウェアの攻撃はネットワークの構成に基づく判断を伴い、同じランサムウェアを利用しても攻撃の中身は被害組織ごとに異なります。ランサムウェアを有料で提供するサービス(RaaS)は運営の規模を拡大するにつれて、侵入口の仲介やサーバーの保守のような運営の負担が増加しました。
生成AIは身代金の算定のような作業も担当し始めていて、件数は今後増加する可能性があります。RaaSの普及によって、技術を習得していない者でもランサムウェアで攻撃できるようになっています。
生成AIが2025年までにほぼ確実に攻撃の量を増加させることは、2024年の時点で予測されていました。国内のフィッシングの報告件数も増加しています。
攻撃者は偵察から金銭化までの作業を生成AIに担当させている
攻撃者が生成AIを利用している状況は、生成AIを提供する企業が自社のモデルで検知した事例として公表されています。各社の観測範囲は自社のモデルや自社の調査に限定されるので全体の量は不明ですが、公表された事例では、生成AIが偵察から金銭化までの各工程に関与しています。
医療機関や政府機関を含む少なくとも17の組織を標的に、攻撃者がClaude Codeでデータを窃取して恐喝していました。標的の偵察、認証情報の収集、窃取するデータの選別、身代金の算定、脅迫文の作成までを生成AIが担当し、要求額は50万ドルを超えることもありました。暗号の処理を自力で実装できない人物が、生成AIでランサムウェアを開発して1本400〜1,200ドルで販売していました。
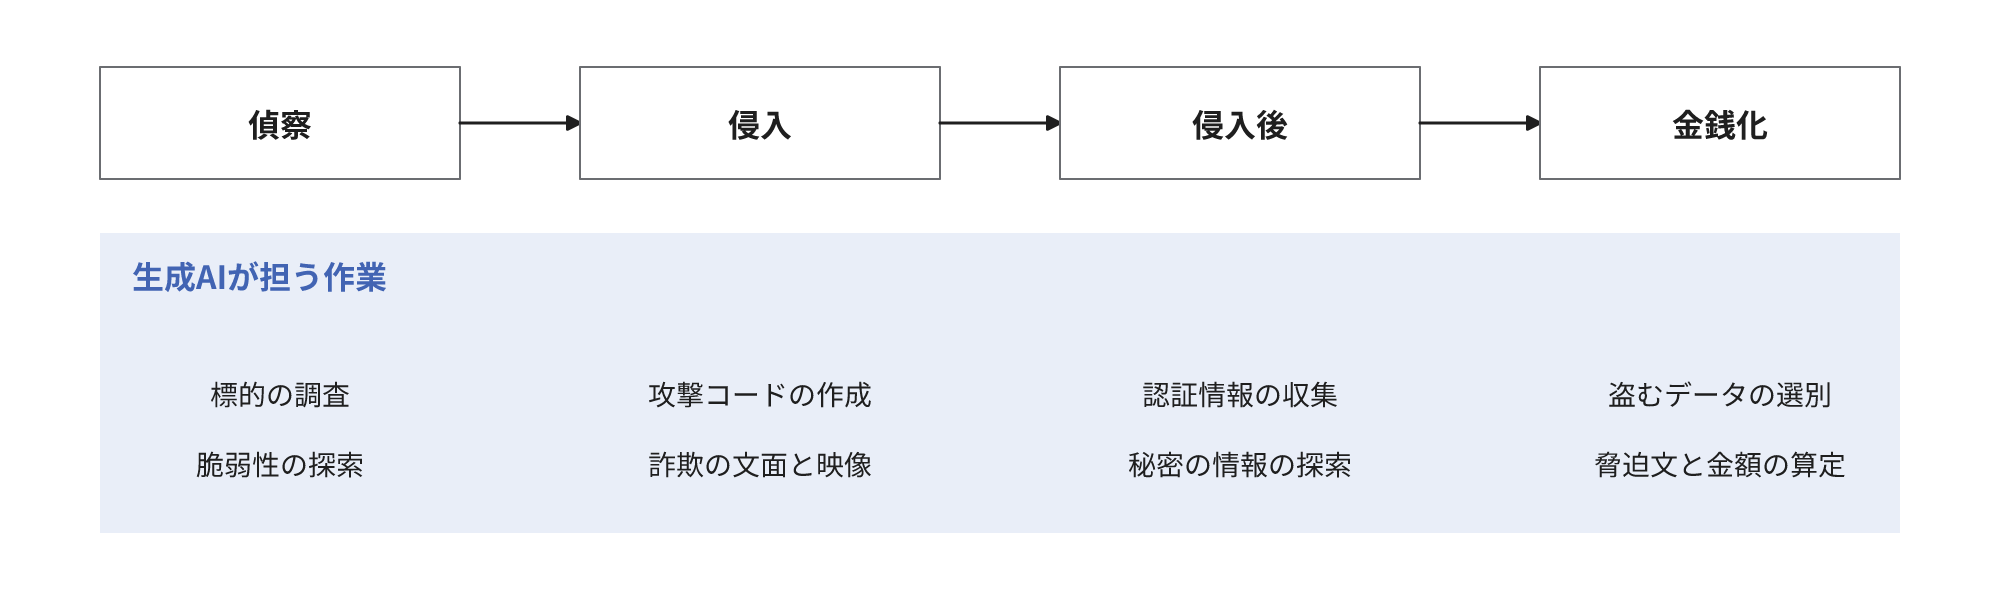
中国の国家支援型の集団は約30の組織を標的にし、攻撃の実行作業の80〜90%を生成AIに担当させていました。人が関与したのは1回の作戦につき判断を要するおよそ4〜6の局面だけで、最も活発な時期には数千回の要求を、多いときは1秒に複数回送信していました。侵入が確認されたのは数件で、生成AIが成果を誇張し、無効な認証情報や公開済みの情報を入手したと報告することもありました。
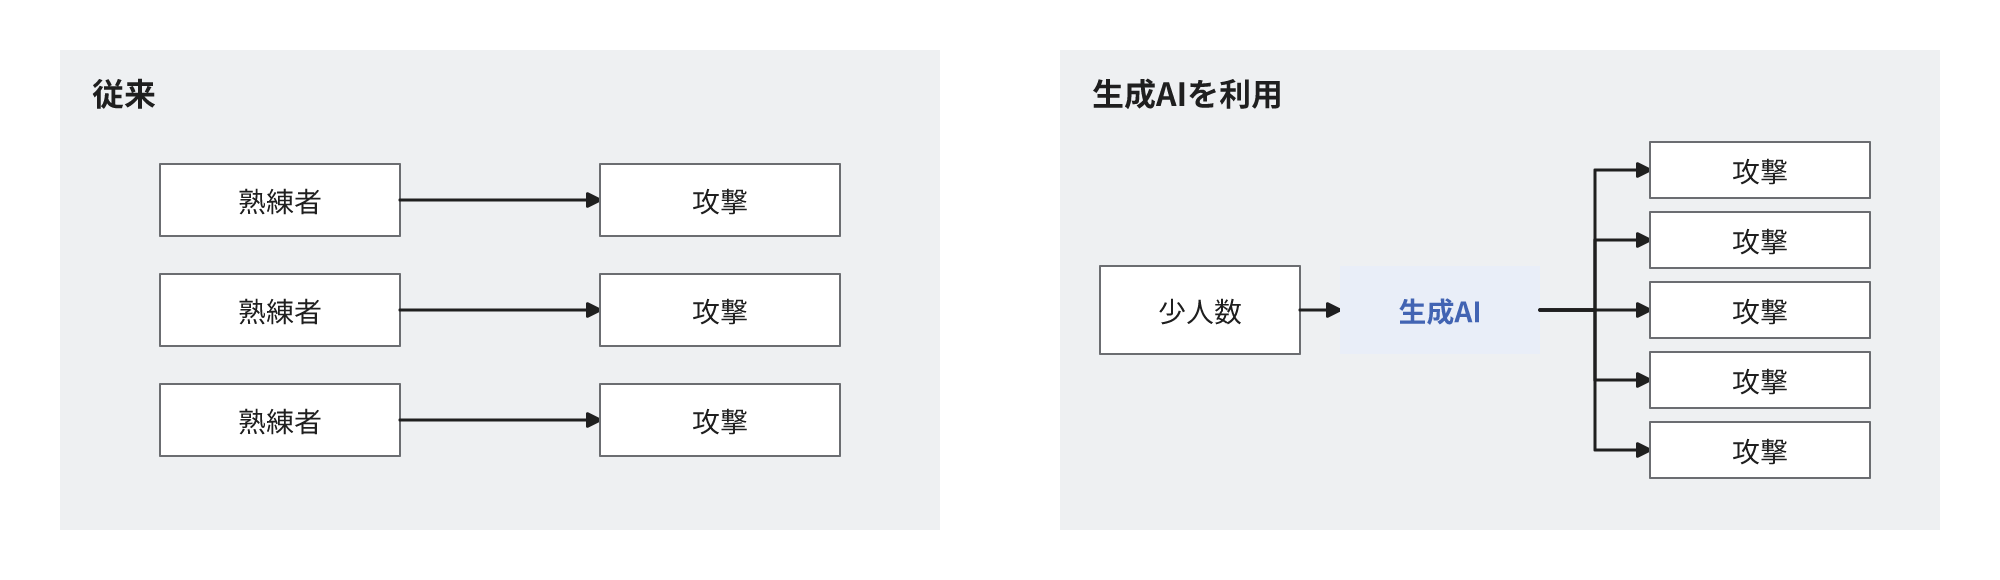
攻撃者は既存の手口に生成AIを導入して効率化していて、新規の攻撃能力を得た証拠は確認されていません。国家が支援する集団の生成AIの利用も、作業の効率化の段階にあります。
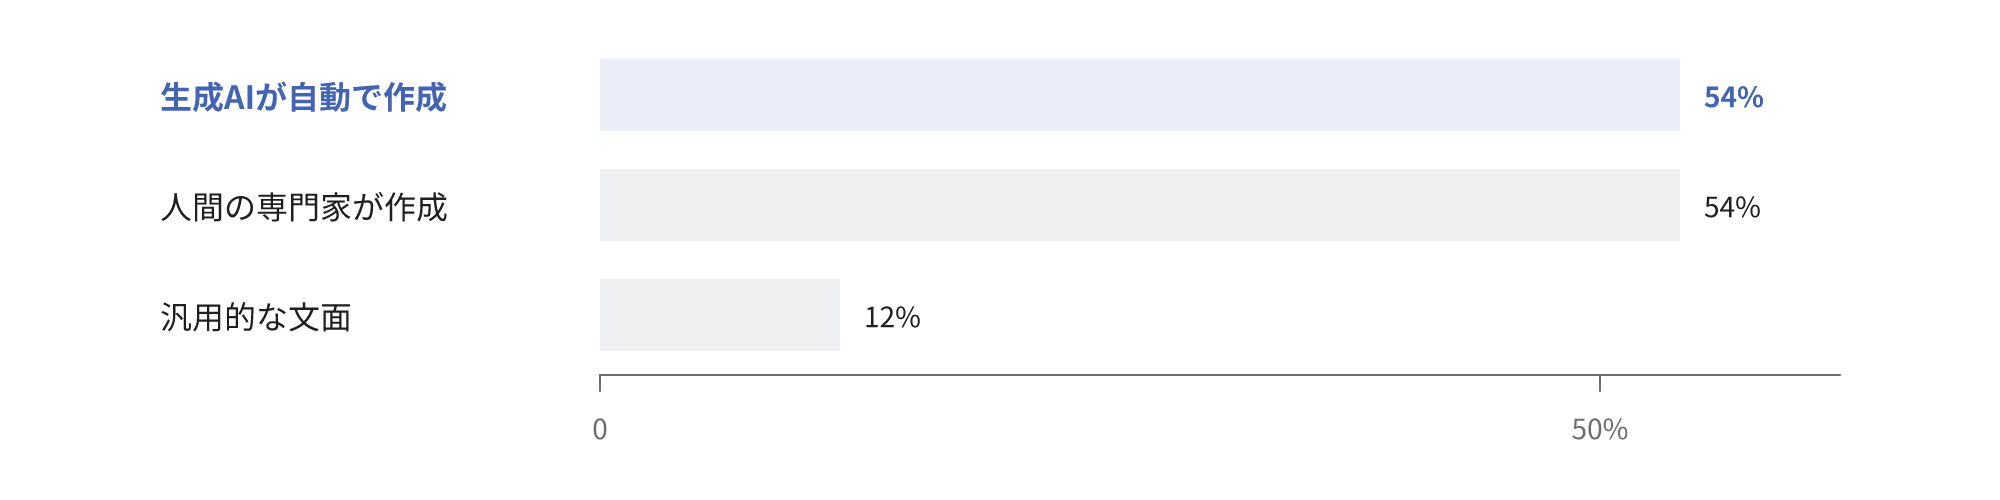
生成AIは、専門家と同じ水準の詐欺メールを自動で作成できるようになりました。101人に送信したフィッシングメールでは、生成AIが標的を調査して作成したメールのクリック率が54%となり、人間の専門家が作成したメールと同じでした。汎用的な文面のクリック率は12%で、自動化によって1通あたりの費用が低下し、大量に送信するほど攻撃者の収益が増加すると試算されています。
国内でも、生成AIへの指示文とみられる文がメール本文にそのまま記載されたフィッシングメールが確認されています。文面に加えて映像も生成できるようになり、2024年1月には本社の最高財務責任者になりすました偽のビデオ会議で約2億香港ドルが送金されました。
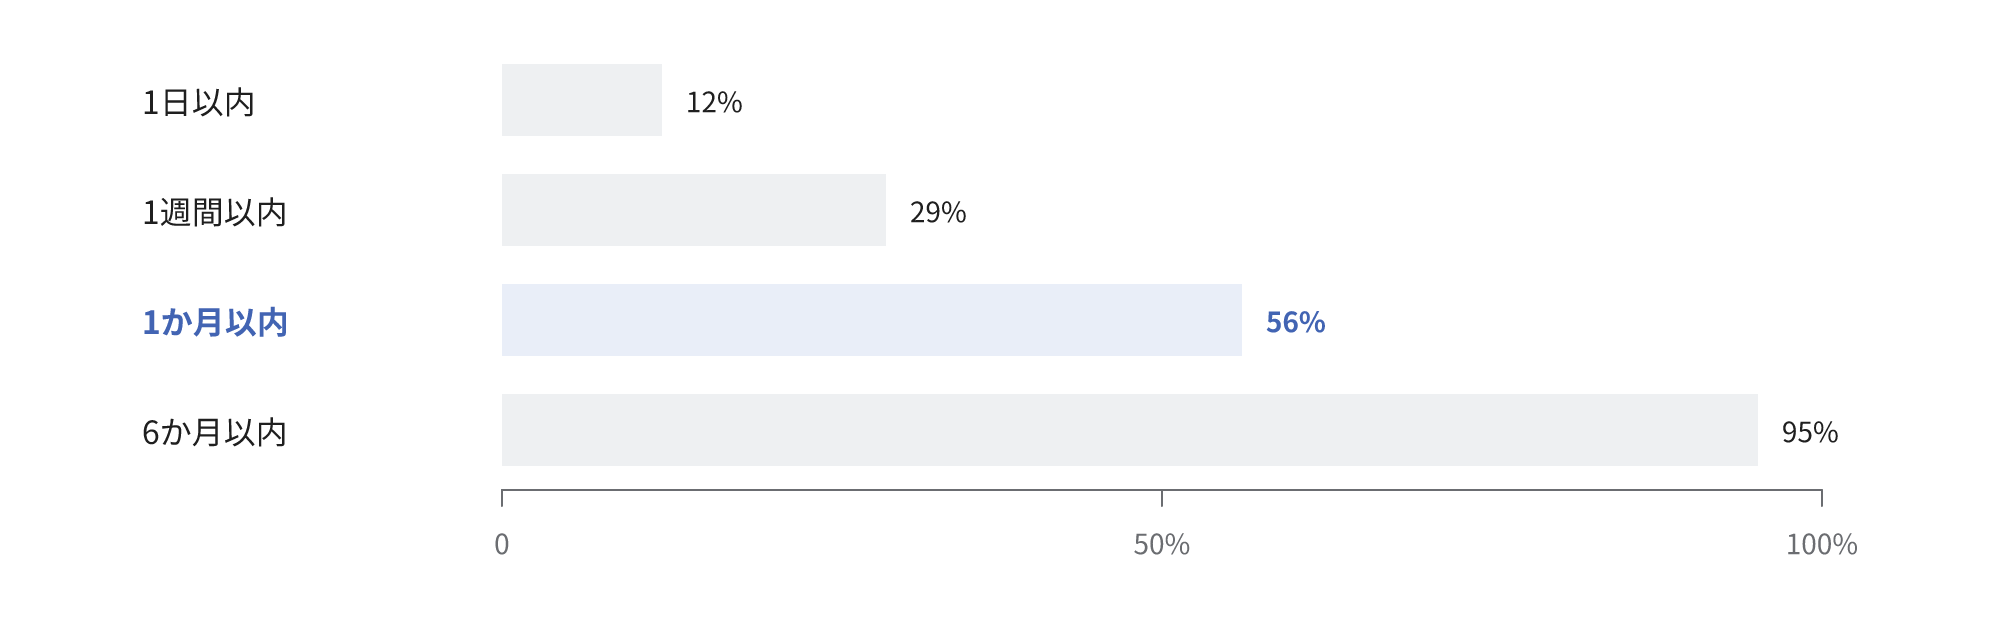
修正が公開された後に悪用された欠陥の半数以上は修正の公開から1か月以内に悪用されている
ソフトウェアの欠陥が悪用されるまでの日数は、生成AI以前から短縮しています。欠陥が悪用されるまでの平均日数は、2018〜2019年の63日から2023年には5日になりました。この平均は修正が公開される前に悪用された欠陥を含み、極端な外れ値を除いた値です。2023年に公開されて悪用が確認された脆弱性138件のうち、97件は修正が公開される前に悪用されていました。対象と時期が異なる集計でも、悪用された脆弱性の42%が情報の公開前に悪用されていました。修正が公開される前に悪用される欠陥は更新では防止できないので、外部に公開する機器そのものを削減することが対策になります。
修正が公開された後に悪用された41件では、12%が1日以内、29%が1週間以内、56%が1か月以内に悪用されていました。月に1回まとめて更新する運用では、修正が公開されてから更新まで最長で1か月近くかかり、修正後に悪用された欠陥の半数以上はその間に悪用が開始されます。
生成AIによって、この日数がさらに短縮する兆候も確認されています。2026年5月には、生成AIで作成したとみられる攻撃コードで、修正前の未公開の脆弱性を大規模に悪用しようとする動きが確認されました。Googleが先に発見しており、攻撃は実行されなかった可能性があります。
企業が自社の機器に該当するかを確認すべき脆弱性の情報も増加していて、米国の脆弱性データベース(NVD)への登録の申請は2020年から2025年に263%増加しました。登録申請数と悪用件数は異なる統計です。
攻撃1件あたりの費用が低下すると小規模な組織も採算の取れる標的になる
攻撃1件に熟練者の人手が必要だった頃は、得られる金額の少ない組織は標的にしても採算が取れず、対象外とされることがありました。1件あたりの費用が低下すると同じ金額でも費用を回収できるので、得られる金額の少ない組織も攻撃者にとって採算の取れる標的になります。
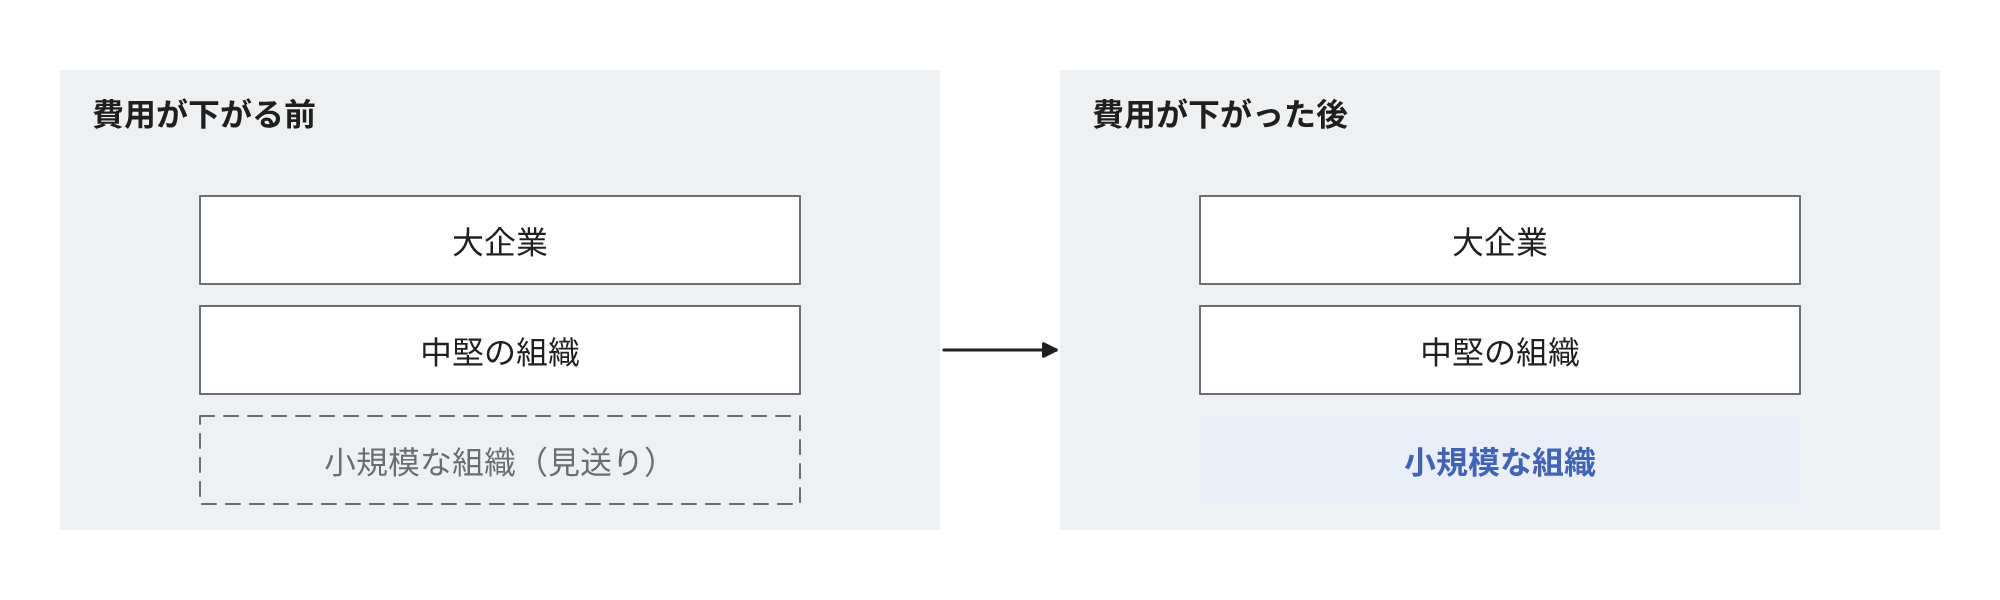
2025年に警察庁へ報告されたランサムウェアの被害226件のうち143件(63%)が中小企業で、2024年も222件中140件でした。
警察庁に回答した被害組織(規模を問わない有効回答92件)の侵入口は、66%がVPN機器、21%がリモートデスクトップでした。2025年の被害組織の56%(有効回答71件)は、侵入口とされる機器に未適用の修正プログラムがあったと回答しています。
中小企業等の4,191社の23.3%が、2023年度にサイバーインシデントが発生した、または発生した可能性が高いと回答しました。不正アクセスを経験した419社が回答した手口(複数回答)は、修正プログラムの未適用などによる脆弱性の悪用が48.0%、詐取されたIDとパスワードが36.8%、取引先やグループ会社経由が19.8%でした。上位2項目は、増加している脆弱性の悪用と認証情報の詐取です。
対策を組織として実施せず従業員各自に一任する企業は69.7%で、小規模企業者に限定すると84.5%でした。問題が発生したときの相談先が特にない企業は50.8%で、機器のOSやソフトウェアを常に最新にしている企業は51.6%でした。
外部に公開している機器の更新は、契約や担当の範囲が引き継がれないうちに担当者が不在になり、誰も把握しないまま放置されます。機器を導入した業者との保守契約が失効していたり、契約が継続していても障害の対応だけが範囲で予防の更新が含まれていなかったりして、更新は誰の作業にもなっていません。社内では兼任の担当者が退職や異動で交代すると、機器の存在自体が引き継がれません。発注者はアプリの開発を依頼した委託先に機器も委託したつもりでいても、委託先はアプリだけが範囲だと認識していることがあります。
生成AIで開発したアプリが読み書きの制限の無いまま公開されている
生成AIを利用すればデータベースの設定を理解していない人でもアプリを開発して公開できますが、利用者ごとに閲覧できるデータを制限する設定は、稼働を確認するだけでは設定していないことを確認できません。
生成AIだけで開発したと創業者が説明していたサービスMoltbookでは、データベースを誰でも読み書きできる状態でした。ブラウザに配信されるプログラムにデータベースへの接続用の鍵があり、行ごとの読み書きの制限も無かったので、150万件の認証トークンと3万5千件のメールアドレスを閲覧できました。
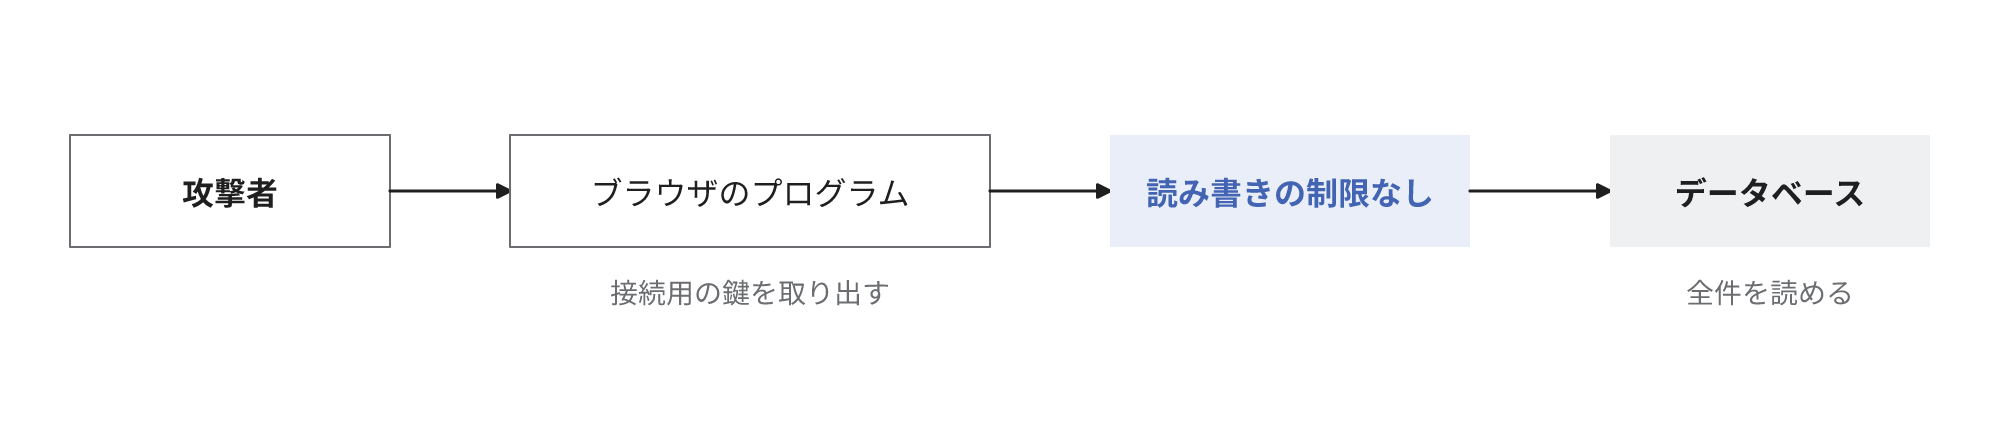
同じ状態は1つのサービスに限定されません。データベースのサービスSupabaseを利用する約30万のドメインでは、16,326のデータベースで外部から閲覧できるテーブルが発見されました。生成AIのコーディングエージェントが採用する方法でテーブルを作成すると読み書きの制限が初期状態で有効にならないことがありますが、対象のアプリが生成AIで開発されたかどうかは判定されていません。
生成AIが生成したコードをセキュリティの試験にかけた結果も改善していません。100を超える生成AIのモデルが生成した調査対象のコードは45%がセキュリティの試験で不合格になり、2026年の調査でもこの割合はほとんど改善していませんでした。Claude Codeが共同で作成したコミットは、APIキーやパスワードを含む割合が全体の約2倍でした。
開発と業務で利用する生成AIのツールも攻撃者の標的になる
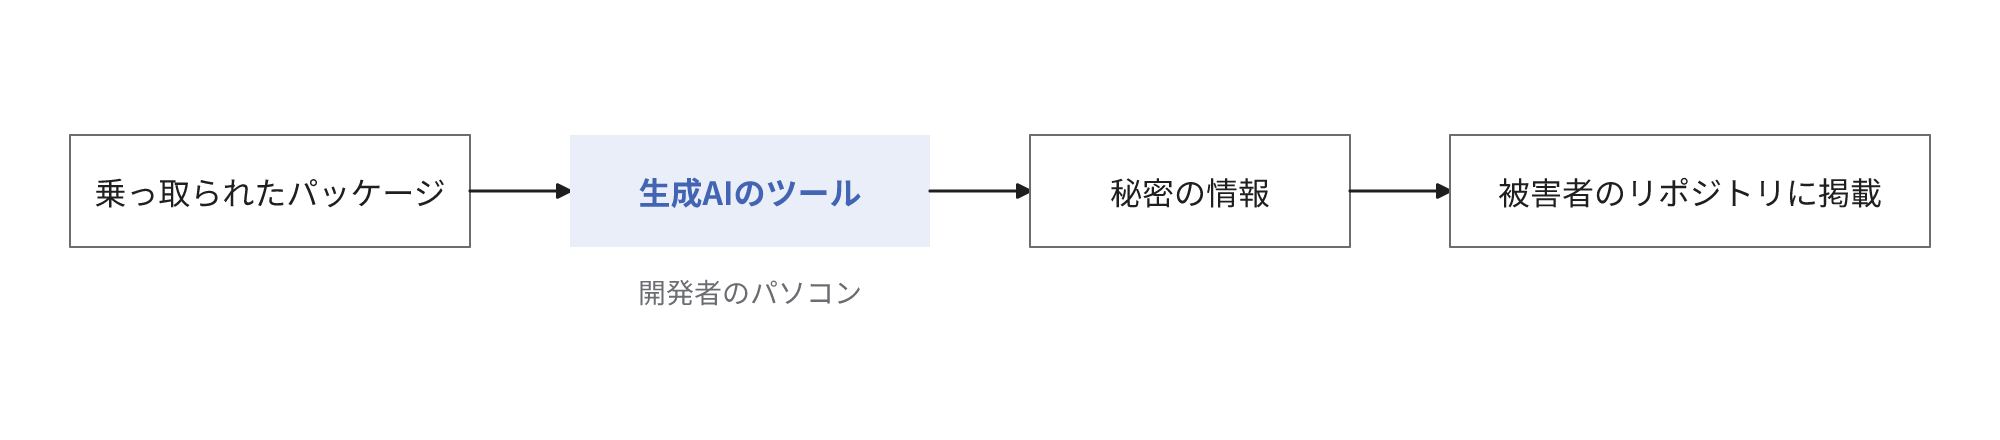
開発者のパソコンで稼働する生成AIのツールも、攻撃者に利用されています。2025年8月に開発用のパッケージNxが乗っ取られ、混入した不正なプログラムが、開発者のパソコンにあるClaudeとGeminiのツールで秘密の情報を探索しようとしました。収集した情報は被害者自身のGitHubアカウントのリポジトリに掲載されました。
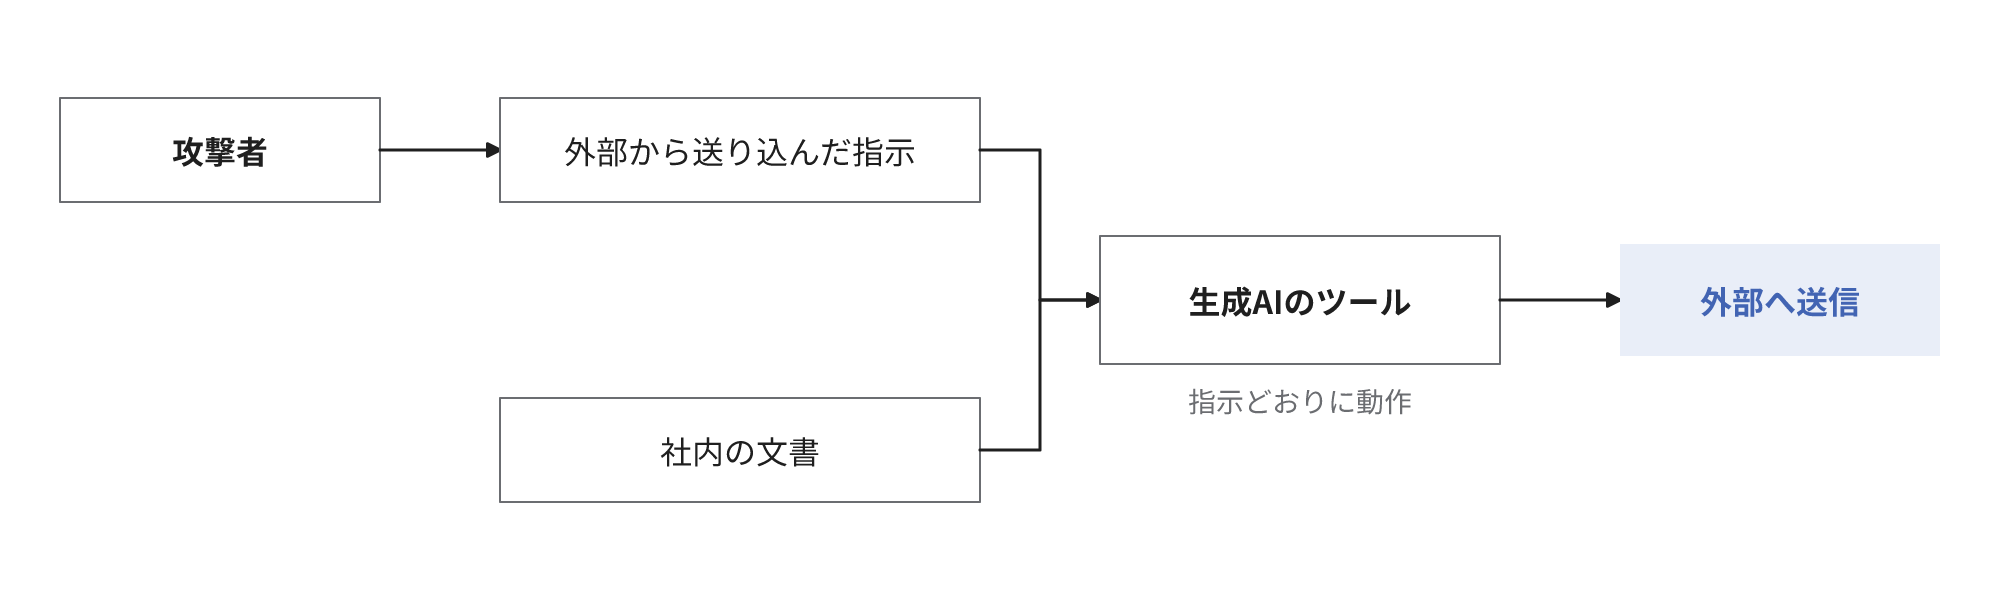
業務に導入した生成AIも攻撃に利用されます。Microsoft 365 Copilotの脆弱性(深刻度9.3)では、外部から送信した指示を生成AIに実行させて、社内の情報を外部に送信させることができました。文書やメールに混入させた指示を生成AIが利用者の指示と区別できないことを悪用する攻撃で、プロンプトインジェクションと呼ばれます。
よくある誤解
生成AIで開発したアプリは生成AIのせいで流出する
Moltbookでも、Supabaseで発見されたデータベースでも、流出の原因は、読み書きの制限が設定されていなかったことです。生成AIを利用せずに開発したアプリでも、同じ設定が欠落していれば同じように閲覧されます。2025年7月に利用者の画像が流出したTeaは生成AIによる開発が原因と拡散されましたが、流出した画像は2024年2月より前の旧システムにあったデータでした。生成AIで開発したかどうかより、公開前に誰も制限を確認していないことが問題です。
生成AIの詐欺メールは人の作成したメールより被害が発生しやすい
生成AIのメールのクリック率が4.5倍という数字は、汎用的な文面(12%)と比較した値です。専門家が標的を調査して作成したメールも同じ54%で、この実験のクリック率では生成AIと専門家に差がありませんでした。その水準の文面を少ない費用で大量に送信できるようになったことで、脅威が増大しました。
生成AIを利用した攻撃が何%増加したという数字が攻撃の量を示す
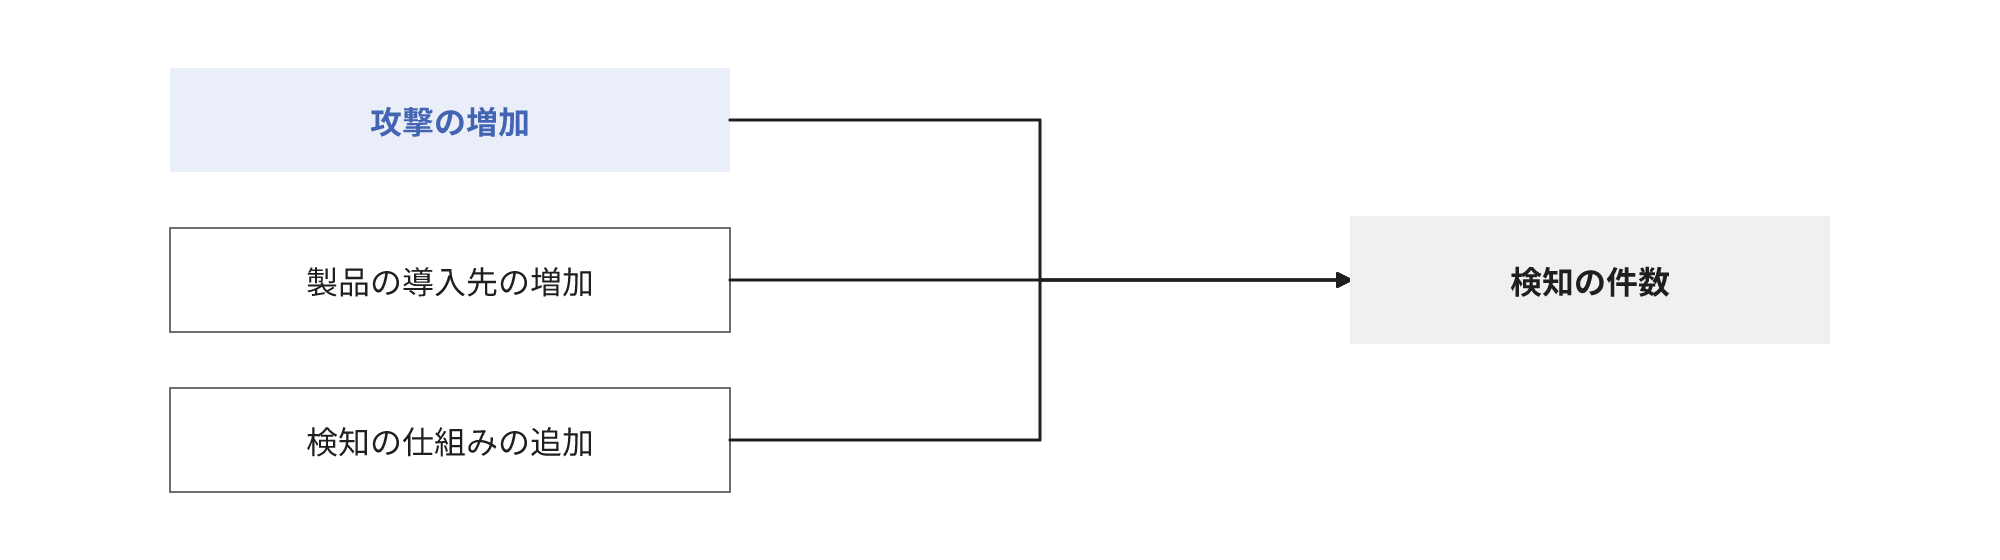
セキュリティ製品を提供する会社が公表する検知件数は、攻撃の増加に加え、製品の導入先や検知方法の追加によっても増加します。攻撃件数の推移は、警察庁やJPCERTコーディネーションセンター(JPCERT/CC)のインシデント報告の統計のように、集計方法が年ごとに変化しない統計で比較します。
社内で生成AIの利用を禁止すれば防止できる
社内で禁止しても、攻撃者の利用は防止できません。生成AIは防御にも利用されていて、生成AIが実在のソフトウェアの未知の脆弱性を18件発見し、11件に修正案を提出しています。禁止で防止できるのはAPIキーや社内の情報を生成AIに入力して漏洩させる失敗のほうで、これは入力してはいけない情報を規定しておくことでも防止できます。
攻撃の数と速さに対応して以前の運用を再検討する
手口が変化していないので、従来の対策が引き続き必要です。攻撃の件数が増え、進行も速くなったため、以前の更新の間隔や確認の手順では対応しきれなくなっています。次の5つを再検討します。
| 再検討すること | 理由 | 以前の運用 | 変更後 |
|---|---|---|---|
| 送金や振込先の変更の確認 | 取引先や経営者になりすました依頼が自然な文面で大量に送信される | メールの指示に従って処理する | 依頼文にある連絡先は利用せず、以前から登録している電話番号などで依頼者本人に確認する |
| 外部から利用できるログイン | 漏洩した認証情報は自動で大量に試行される | パスワードだけでログインできる | 多要素認証を必須にする |
| APIキーやパスワードの保管 | 漏洩した時点で悪用が開始される | 漏洩を認識してから変更する | コード、社内チャット、生成AIへの入力に貼り付けない。すぐ無効にする手順を規定しておく |
| VPN機器や公開サーバー、その上のソフトウェアの更新 | 修正の公開後に悪用された欠陥の56%は1か月以内に悪用(2023年)。修正の公開前に悪用される欠陥も多い | 月に1回まとめて更新する | 外部に公開する機器を最小限にする。悪用が確認された脆弱性は数日以内に更新し、できない間は外部から遮断する |
| 生成AIで開発したアプリの公開前の確認 | 設定の不備が自動の探索で発見される | 稼働すれば公開する | ログインしていない状態と別の利用者の状態で、他人のデータを閲覧できないか、変更できないかを検証する |
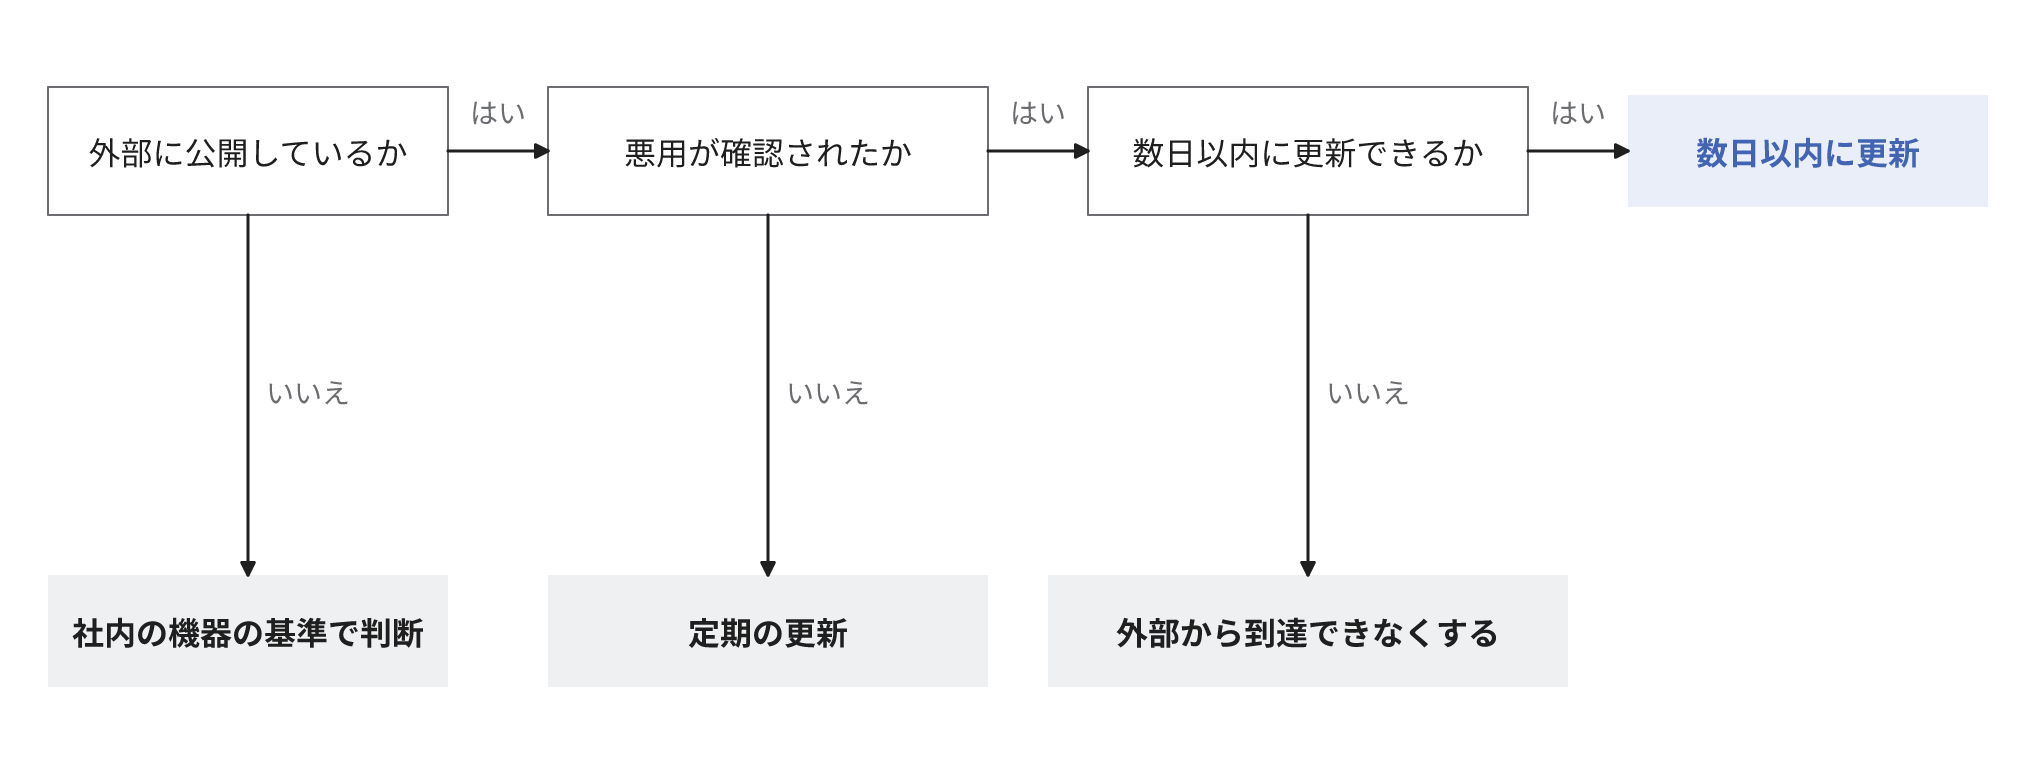
数日以内の更新は、外部に公開していて直接標的になる機器から開始します。社内の業務システムは更新を事前に検証する環境なしで頻繁に更新すると業務が停止する危険があります。社内の機器で次の定期の更新より前に対応するのは、悪用が確認された脆弱性と、社員のログインを管理するサーバーのように侵入した攻撃者が他の機器へ移動するのに利用される欠陥だけです。悪用が確認された脆弱性は米国のCISA KEVとJPCERT/CCの注意喚起に掲載されます。外部に公開している機器の製品名がこの2つに掲載されていないかを定期的に確認し、掲載されたものから更新します。
担当者のいない組織が優先する3つ
セキュリティの担当者がいない組織は、5つのうち送金や振込先の変更の確認、外部から利用できるログインの多要素認証、外部に公開している機器の更新の3つから開始します。この3つは増加している詐欺と脆弱性の悪用のそれぞれに直接対応していて、前の2つは機器を購入せずに手順と設定の変更だけで開始できます。機器の更新では最初にVPN機器だけを対象にし、製品名と現在のバージョン、更新を担当している人か会社を一覧にするところから開始します。
自社と委託先で担当できない対策は専門の会社を選定する
システムの開発や保守を外部に委託している組織では、更新の間隔や認証情報の管理を誰が担当するかを契約で規定していないことがあります。データの侵害の48%には、委託先などの第三者が関与していました。更新の間隔と認証情報の管理の分担は、自社が案を作成して委託先に提示し、協議したうえで保守契約に追加します。数日以内の更新は委託先の作業量と費用を増加させるので、対象を外部に公開している機器に限定したうえで、保守の範囲と費用に含めて合意します。
セキュリティの対策にはアプリの知識(利用者ごとの読み書きの制限など)と、インフラの知識(VPN機器やサーバーの運用など)の両方が必要になります。アプリを開発した会社がインフラの運用まで担当できるとは限らず、機器を納入した業者がアプリの設定を確認できるとも限りません。5つの対策ごとに、作業の内容、対応までの時間、費用を今の委託先に確認し、自社の担当者と委託先のどちらも担当できない対策は、その領域を専門にする会社を自社で新規に選定します。アプリとインフラの両方を担当できる会社が1社あれば、担当者がいない組織でも窓口を1つに集約できますが、そうした会社を確保できない場合は、アプリの診断と機器の運用を別々の会社に依頼します。
関連する用語と記事
関連するサービス
お問合せ
事業の課題や技術的な悩みなどどんなことでもお聞かせください