
フィッシングとは
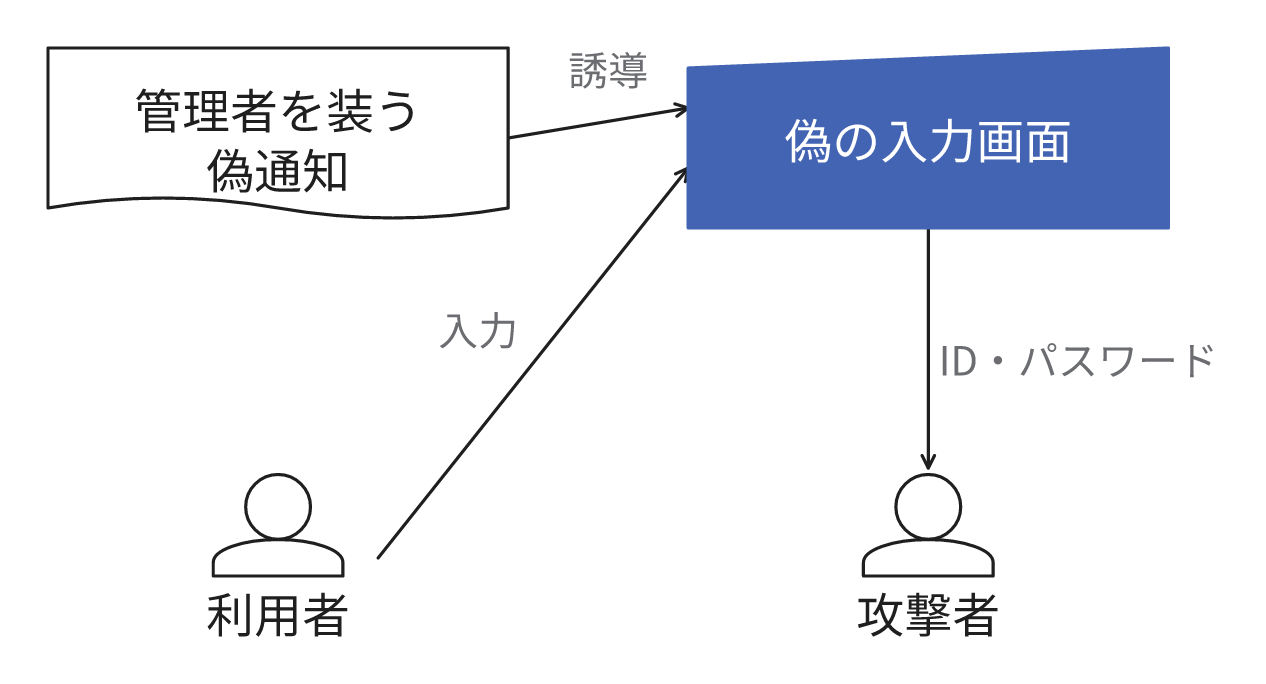
フィッシングは実在する企業やサービスを詐称し、利用者を誤認させて情報を取得したり、不正な操作へ誘導したりする攻撃です。偽の通知から本物を模倣したサイトへ誘導し、パスワードやカード情報を入力させる手口が代表例です。不正なアプリの導入を要求する場合もあります。
例えば業務メールの利用停止を予告して偽の画面へ誘導し、入力した情報を攻撃者へ送信させる通知です。銀行の偽窓口で暗証番号を要求する行為と同様に、組織への信頼と手続きの緊急性を悪用します。
迷惑メールには不要な広告も含まれますが、フィッシングは情報の不正取得などを目的とする攻撃を指します。マルウェアは不正な処理を行うプログラムで、フィッシングから導入へ誘導されることがあります。
被害は入力した情報と許可した操作で異なる
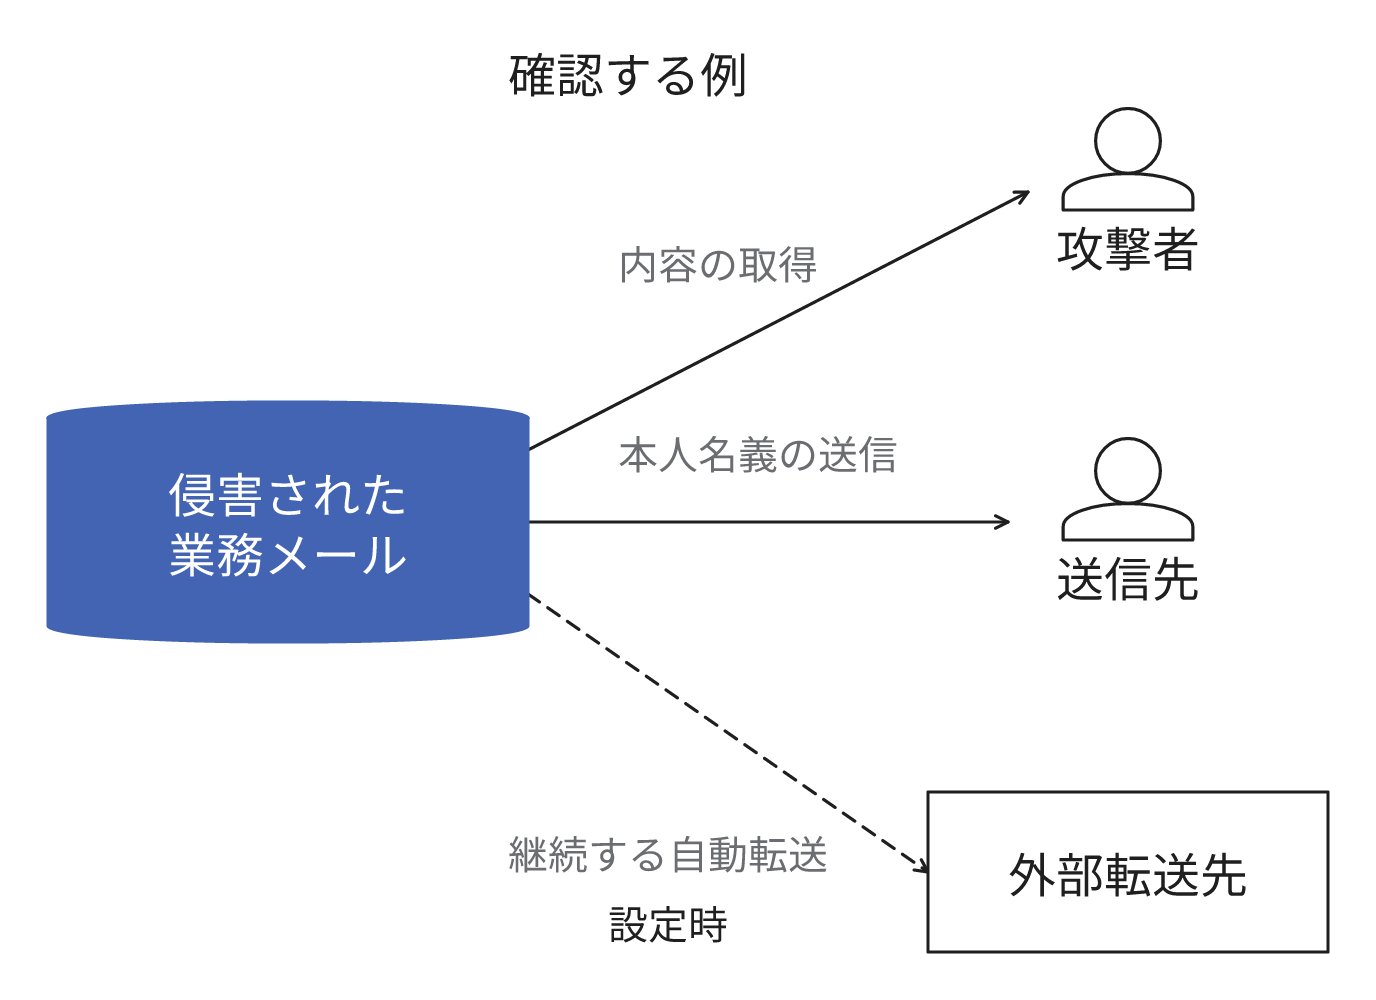
パスワードの詐取による不正ログイン、カード情報の詐取による不正な支払いが被害の具体例です。業務メールが不正利用された場合、管理担当は連絡内容の流出や本人名義の送信の有無を調査します。攻撃者が外部への自動転送を設定する場合もあり、一度の情報流出で終了するとは限りません。
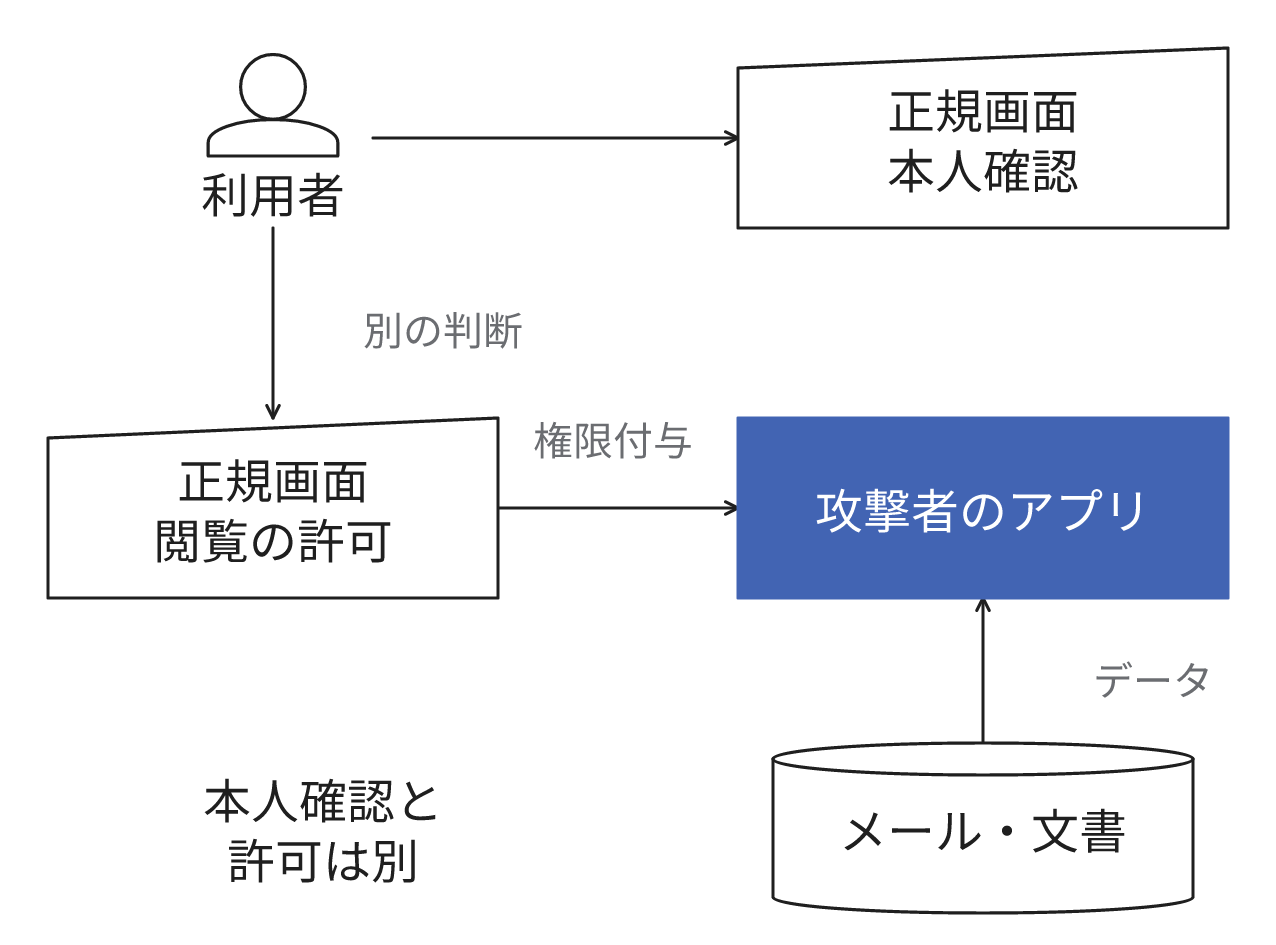
情報を入力していなくても対応が必要な場合があります。攻撃者のアプリにメールや文書の閲覧を許可させる攻撃では、その許可に基づいてデータへアクセスされます。
被害の範囲は対象アカウントで閲覧・送信・変更できる内容によって異なります。受信した通知の件数だけでなく、提供した情報、承認した操作、アカウントの権限から対応範囲を決定します。
通知とは別に正規サイトから確認する
差出人名、会社のロゴ、自然な日本語だけで安全と判定せず、ログイン先を確認します。送信者の名称やアドレスは偽装できるため、表示の点検だけで真偽を判別するのは困難です。
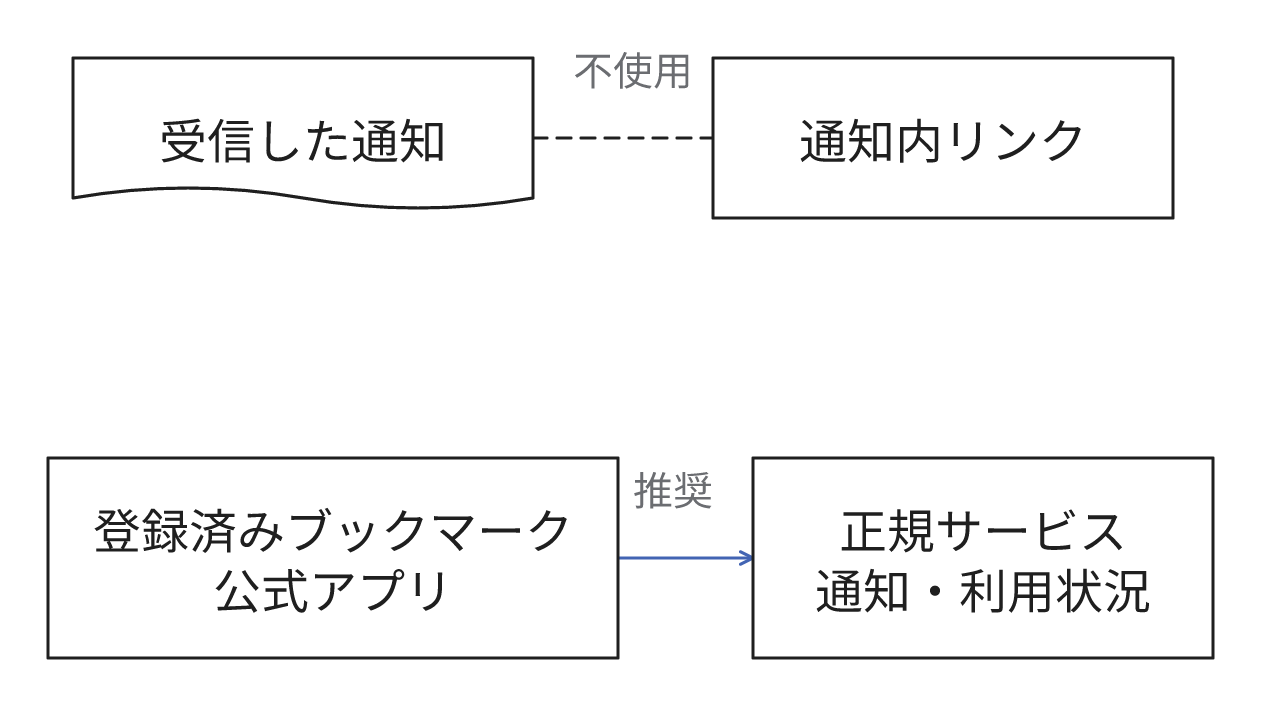
ログインや支払いを要求されたら、通知内のリンクを経由せず、事前登録したブックマークや公式アプリで対象サービスへ接続し、通知や利用状況を確認します。検索広告から偽サイトへ誘導する手口もあり、検索結果の先頭を選択するだけでは代替になりません。
正規のサービスで確認できなければ、普段利用する社内窓口や公式サイトの連絡先へ相談します。疑わしい通知に記載された電話番号や返信先だけで、通知の真偽を確認する運用は避けます。
認証方式と復旧手段を選定する
コード入力とパスキーの違い
多要素認証はパスワードと端末の所持や指紋など、異なる種類の要素を併用して本人を確認する方式です。パスワードだけが漏えいした場合の追加防御になります。
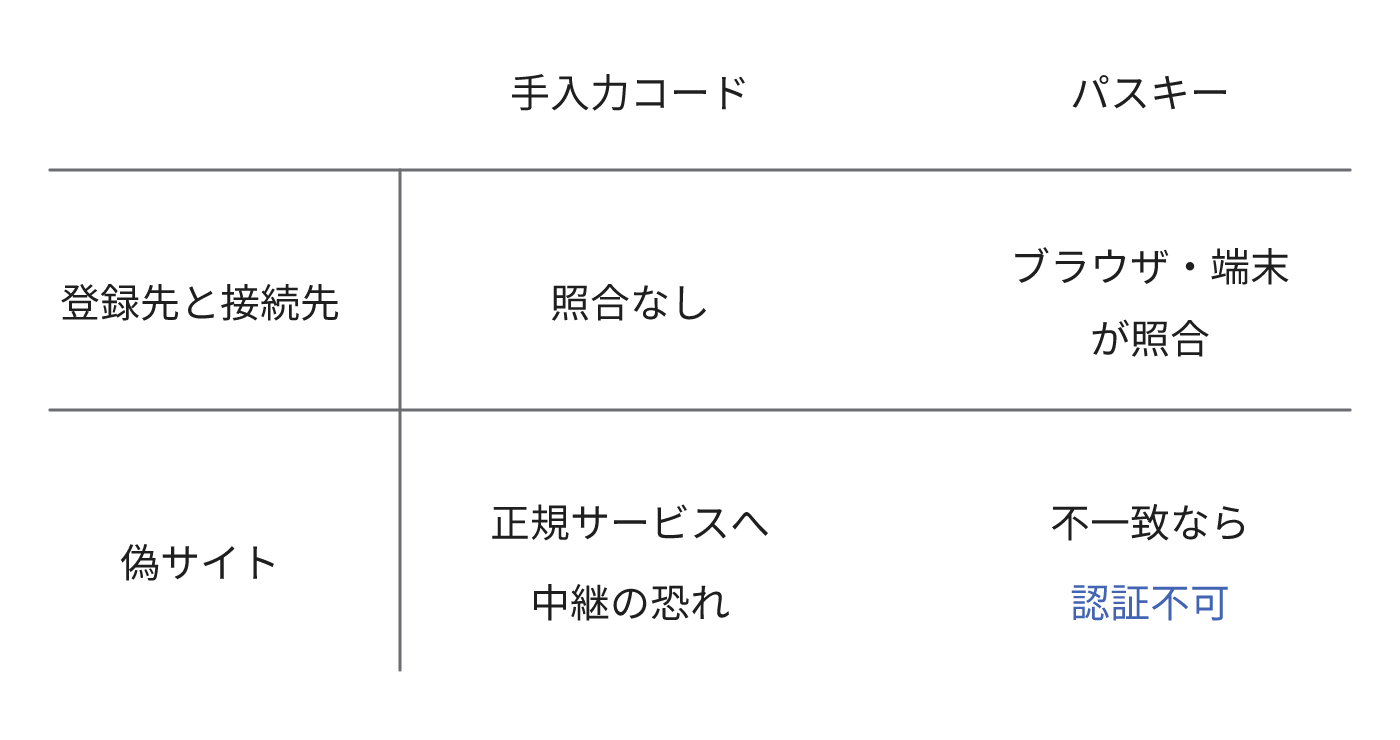
ワンタイムパスワードは一度だけ有効な本人確認用のコードです。ただし、手入力のコードは攻撃者に中継される可能性があります。偽サイトに入力すると攻撃者が有効な間に正規サービスで利用できます。
対策の候補がパスキーです。端末のロック解除などを利用し、パスワード入力なしでログインする方式で、登録したサイトやアプリに対応して認証します。登録先と接続先の対応をブラウザや端末が確認し、対応しない偽サイトでは認証に利用しません。サービスの設定で対応を確認し、利用者の端末で利用できるかも点検します。
パスキーの追加後も従来のパスワード認証を利用できる場合は、その方法による不正利用の危険があります。利用可能な別の認証方式と、復旧時の本人確認・連絡先も管理担当と点検します。
重要なアカウントから認証を強化する
複数のサービスの認証設定を点検する場合は、会社のメール、管理者アカウント、決済や機密情報を扱うアカウントを優先します。
会社のメールが他サービスのパスワード再設定先なら、メールの不正利用が別のアカウントへ波及する可能性があります。管理者アカウントは他の利用者の設定や権限を変更できる場合があります。
パスキーをすぐに利用できない場合も、利用可能な多要素認証を設定します。ログインは引き続き登録済みのブックマークや公式アプリから開始します。
端末紛失時の復旧方法も準備する
認証に利用する端末を紛失した場合に備え、予備の認証手段と、本人確認後にログインを復旧する手順を準備します。紛失した端末での認証を無効化する手順も確認します。登録できる方式や復旧方法はサービスと設定によって異なるため、利用者任せにせず管理担当と確認します。
認証方式を追加する際は、利用者への登録案内、機種変更や復旧の支援に必要な工数も見込みます。対応するサービスプランの料金や、認証用の機器の費用も確認します。
実施した操作から初動と調査範囲を決定する
利用者が報告すること
不審な通知を操作したら中断し、社内の管理担当へ時刻、対象サービス、入力・承認・ダウンロード・実行の有無を報告します。担当がいない場合は上長やサービス提供元に相談します。パスワードや認証コードそのものは報告文に記載しません。
複数の操作を実施した場合は、該当する内容をすべて報告します。
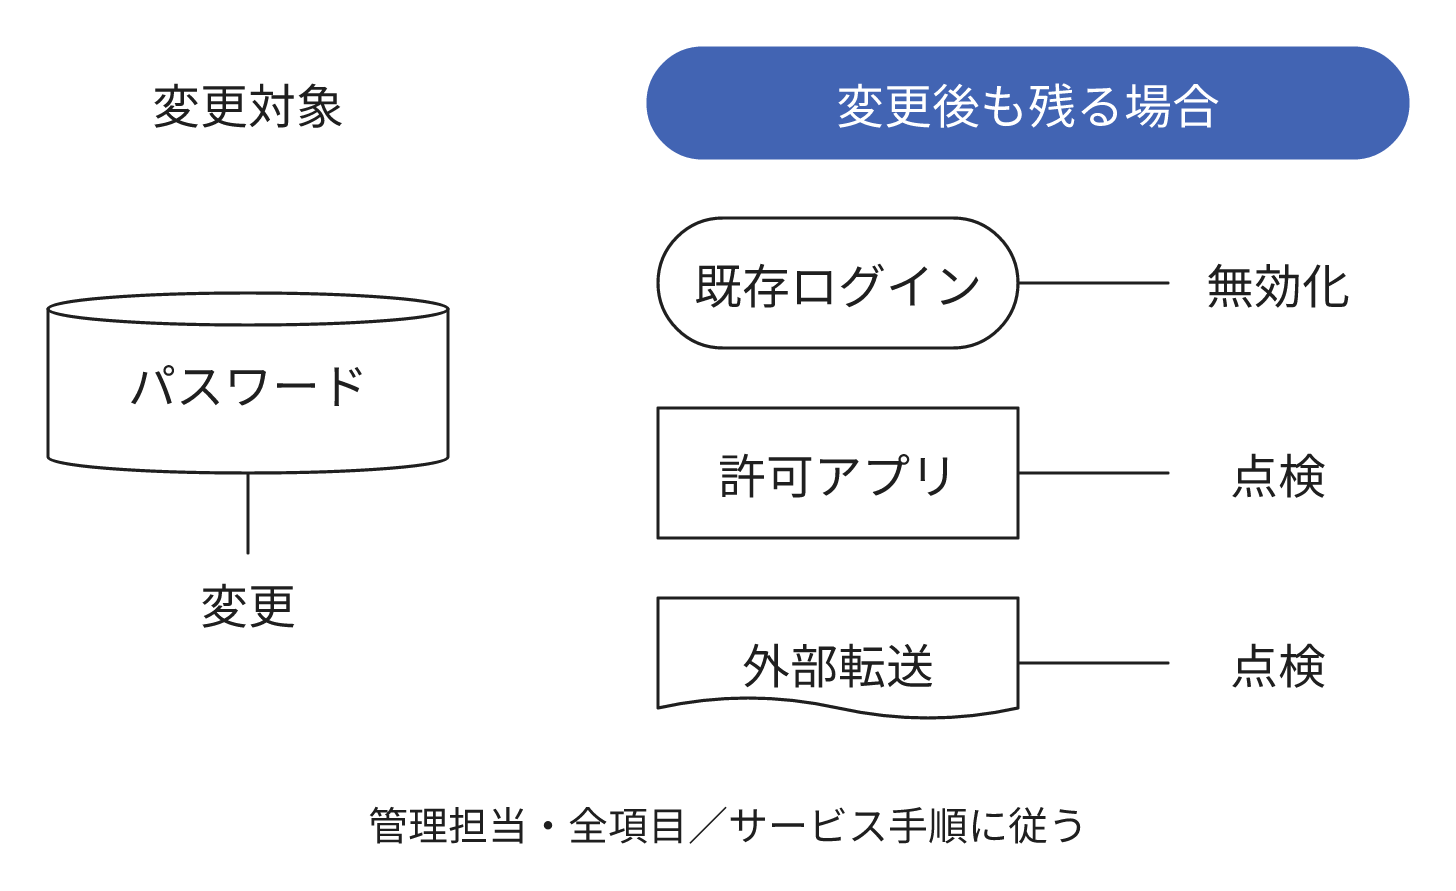
ログインの無効化は端末やブラウザで継続しているログイン状態を終了する操作です。アカウント自体の停止とは区別します。
| 実施した操作 | 優先する対応 |
|---|---|
| 受信のみで、リンクや添付ファイルは未操作 | 所定の窓口へ報告し、案内に従って削除。受信だけで一律のパスワード変更を開始しない |
| ページを閲覧しただけ | 以後の操作を中止。閲覧だけで情報流出が確定したとは判断せず、入力・承認・実行の有無を確認 |
| パスワードや認証コードを入力した | 正規サイトでパスワードを変更し、管理担当へ直ちに連絡。流出したパスワードを利用する他のサービスも変更 |
| ログインを開始していないのに、スマートフォンの確認通知で承認を選択した、アプリへの権限を許可した | 管理担当へ直ちに連絡し、ログインの無効化や許可した権限の取消しを依頼 |
| カード情報や銀行の認証情報を入力した | 金融機関やカード会社の正規窓口へ速やかに相談し、不正利用の確認や利用停止を依頼 |
| 不審なアプリを導入した、ファイルを実行した | 端末の利用を中止し、社内の手順に従って通信を切断。別の端末や電話で管理担当に報告 |
具体的な操作は利用サービスの手順に従います。
パスワード変更後も調査が必要な理由
管理担当は攻撃者の接続や継続的にデータを取得する設定が残存していないかを確認します。Microsoft 365では、利用中のログインの無効化、認証方法・許可アプリ・外部転送設定の点検も侵害対応に含まれます。アプリへの不正な権限許可は、パスワード変更だけでは解消しません。
報告先の名前を決定するだけでなく、担当者がアカウント停止や権限取消しを実施できるか、提供元へ連絡できるかを事前に確認します。不在時の連絡先と、本人確認後に復旧する手順も必要です。調査・問合せ・復旧の工数が継続することを含めて、対策を準備します。
よくある誤解
HTTPSや鍵の表示があれば正規サイト
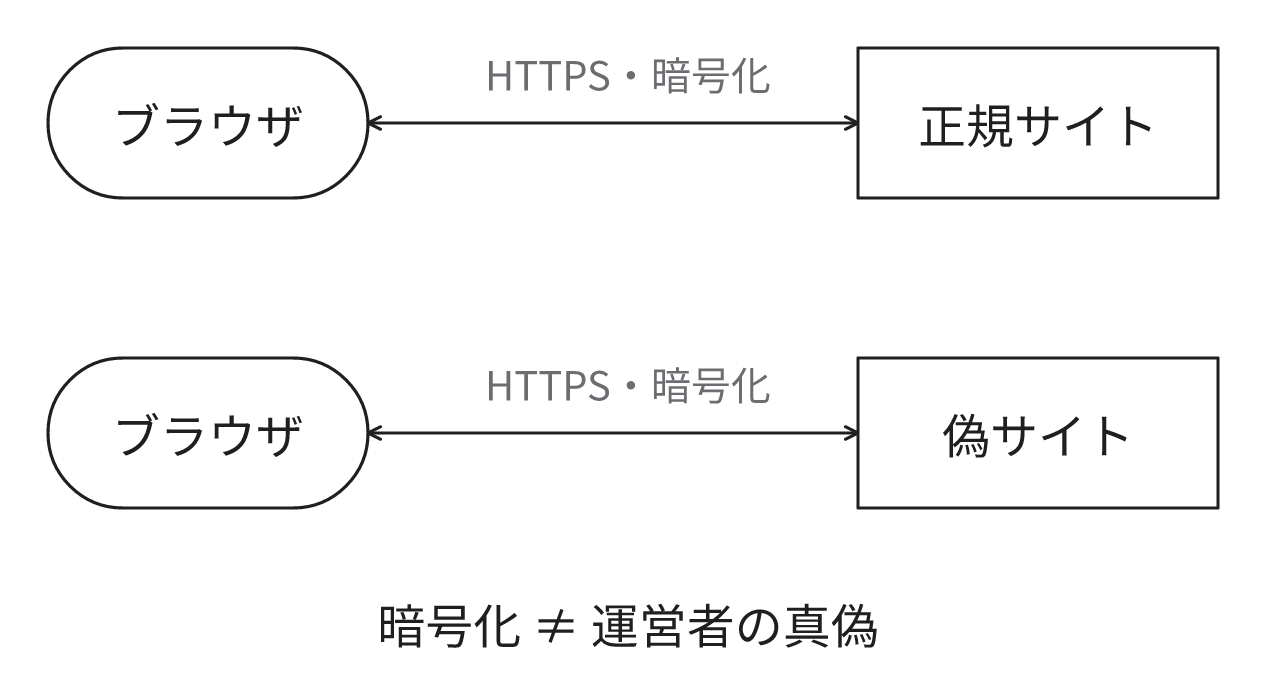
HTTPS(Hypertext Transfer Protocol Secure)は、ブラウザと接続先の通信を暗号化する仕組みです。偽サイトも暗号化を利用できるため、HTTPSや鍵の表示だけでは運営者の真偽を確認できません。
正規の認証画面ならどのアプリへの許可も安全
正規サービスの本人確認を通過しても、許可する相手とデータの範囲は確認が必要です。攻撃者のアプリへメールや文書の閲覧権限を付与させる手口では、本物の画面で承認したことがデータ取得の許可になります。利用目的に必要なアプリ・権限か判断できない場合は承認せず、管理担当へ確認します。
認証の強化と、侵害の可能性がある場合に調査・停止・復旧を実施できる体制を一体で整備します。
お問合せ
事業の課題や技術的な悩みなどどんなことでもお聞かせください