
サプライチェーン攻撃とは
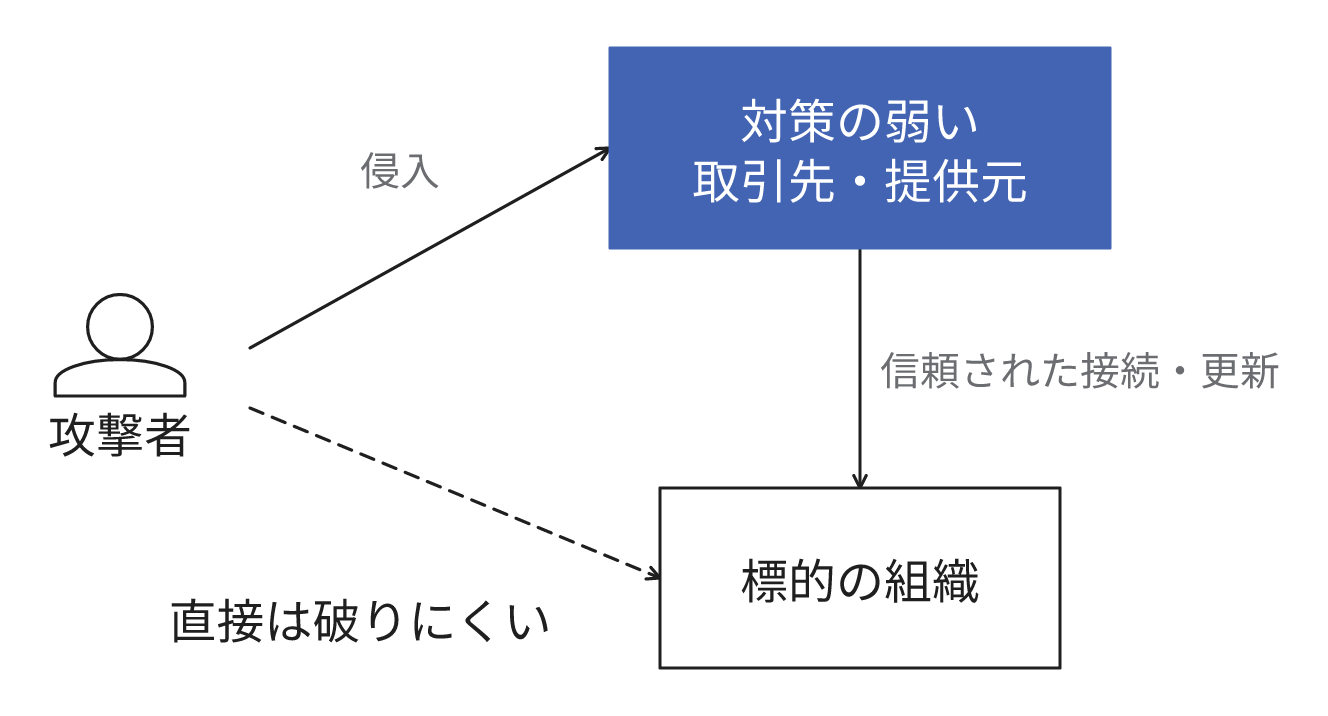
サプライチェーン攻撃は、標的の組織が取引している相手や利用しているソフトウェアの脆弱な箇所に侵入し、そこから標的を間接的に攻撃する手口です。オフィスの合鍵を預けた管理会社が侵入され、その鍵で自社に入られる状況にたとえられます。攻撃者の目的は、標的の秘密情報の窃取などです。
例えば、業務ソフトウェアの更新プログラムに不正なコードが混入され、更新を適用した時点で自社のサーバーが感染することがあります。更新は正規の手順で届くため、自社の対策を迂回しやすい例です。顧客リストを預けた業務委託先がランサムウェアに感染し、預けたデータが漏えいする例では、自社の対策が及ばない場所で情報が奪われます。
ランサムウェアは、身代金目的で情報や機器を使えなくするマルウェア(不正な動作をするソフトウェア)で、攻撃の中身を指します。サプライチェーン攻撃は届き方を指すため、委託先のランサムウェア被害のように両者は重なります。直接の侵入を狙う攻撃に対し、サプライチェーン攻撃は信頼する第三者を足掛かりにする点が違います。第三者経由で標的型攻撃(特定の組織を狙う攻撃)や脆弱性を突く攻撃が実行されることもあります。
対策の強い標的ほど周辺の弱い相手が狙われる
攻撃者は、強固な対策をしている標的を直接攻撃せず、サプライチェーンの脆弱な部分を狙って間接的かつ段階的に攻撃するとされています。自社の対策を固めても、対策の弱い取引先や提供元を経由した攻撃のリスクは残ります。取引先やソフトウェアとのつながりは事業の効率化で広がり、自社の対策だけでは守りきれない範囲が増えています。
3つの手口
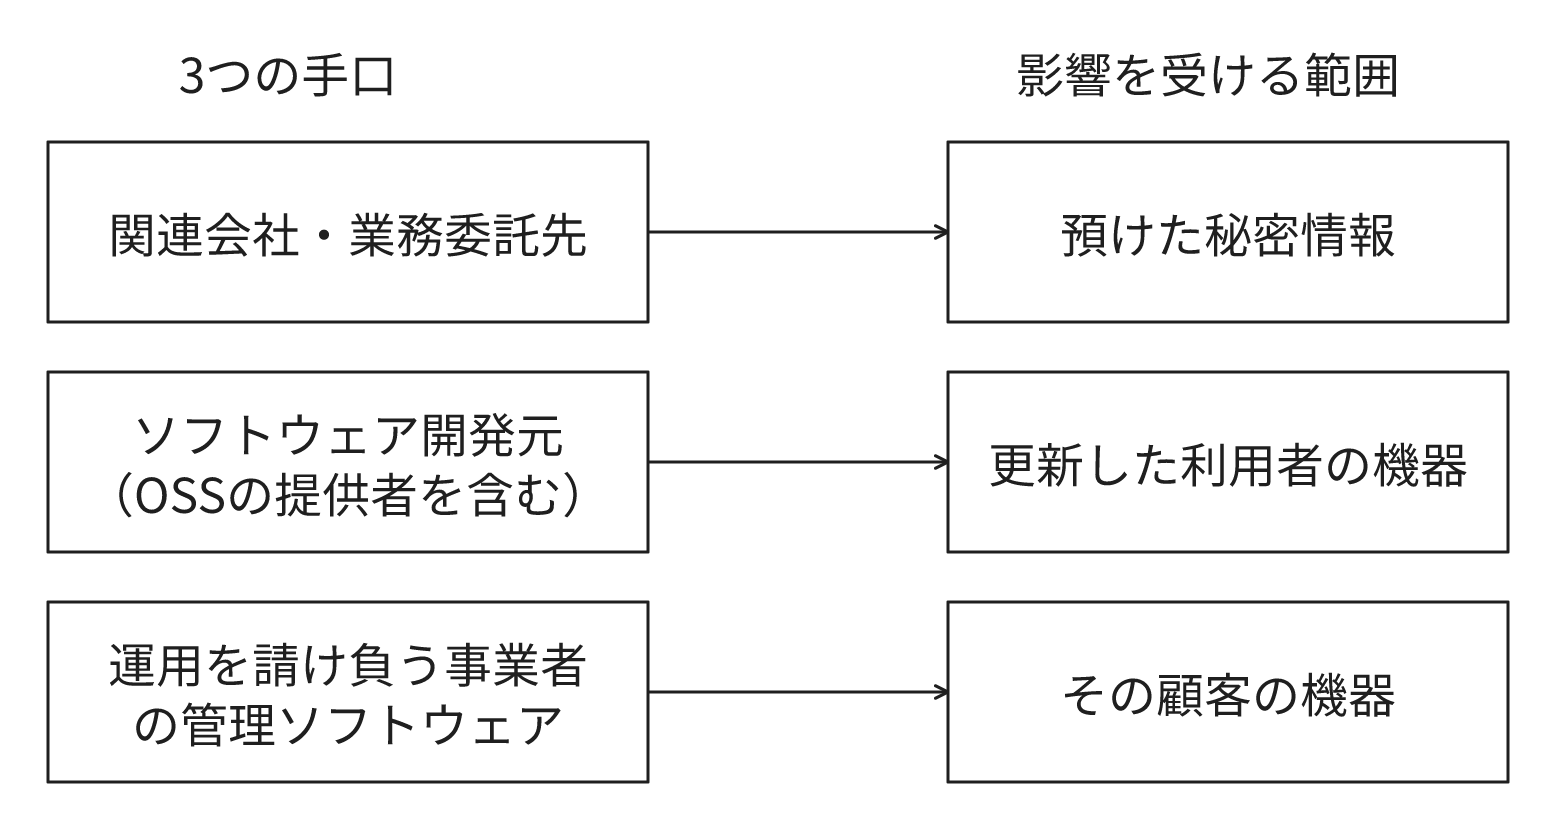
手口は次の3つに整理されています。
- 関連会社や業務委託先: 標的より対策の弱い相手を攻撃し、そこが保有する標的の秘密情報を窃取する
- ソフトウェアの開発元: ソフトウェアを改ざんしてマルウェアを仕込み、利用者のインストールや更新で感染させる
- MSP(Managed Service Provider): 顧客の運用や保守を請け負う事業者。資産管理ソフトウェア等にマルウェアを仕込み、顧客の機器を感染させる
オープンソース(ソースコードが公開され、誰でも利用できるソフトウェア)のライブラリ(他のソフトウェアが組み込んで利用する共通機能)を提供する個人や団体も、ソフトウェアの開発元の一例です。2024年3月には、Linuxの配布物に含まれることがあるデータ圧縮ソフトウェアXZ Utilsの5.6.0と5.6.1に悪意のあるコードが埋め込まれていた事案について、米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が注意喚起しました。自社が選んだ製品でなくても、内部で利用している構成要素が侵入の足掛かりになります。
被害の広がりとコスト
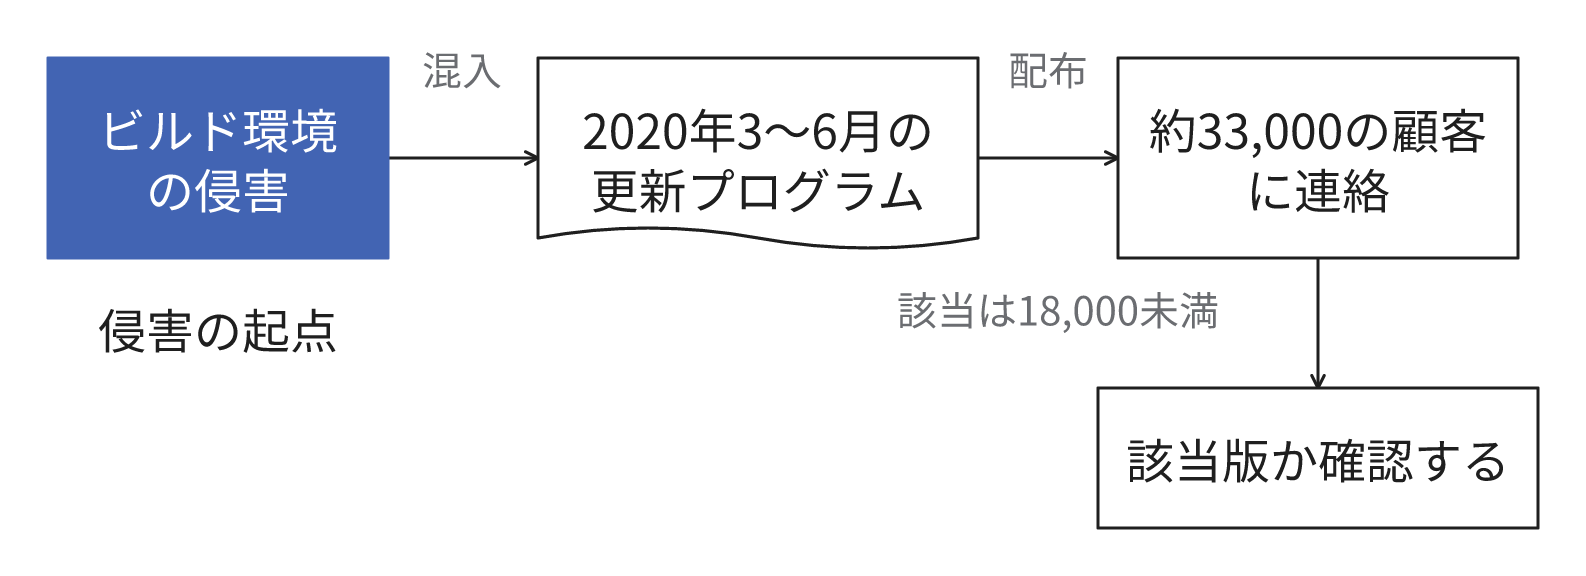
提供元が侵害されると多数の組織に影響が及びます。2020年12月に判明したSolarWinds社の事案では、同社の監視製品Orionのビルド環境(ソフトウェアを完成品に組み上げる社内の仕組み)が侵害され、2020年3月から6月に配布された更新プログラムに不正なコードが挿入されたとされています。同社は約33,000の顧客に連絡し、該当する版を導入した顧客は18,000未満と見積もりました。連絡を受けた全社が被害を受けたわけではなく、該当する版を使っているかの確認が要ります。不正なコードを受け取った組織のすべてが追加の活動の対象になったわけではありません。
委託先経由の被害は、情報の流出と取引への影響です。攻撃を受けた組織では秘密情報の漏えいや信用の失墜が発生することがあります。例えば、2025年11月に東海ソフト開発がランサムウェア被害を受け、業務を委託していた複数の企業の個人情報が漏えいしました。被害側の費用には、インシデントの対応費用、損害賠償費用、利益損害・営業継続費用などが発生する可能性があり、サイバー保険で備える方法もあります。
預け先と構成要素の把握
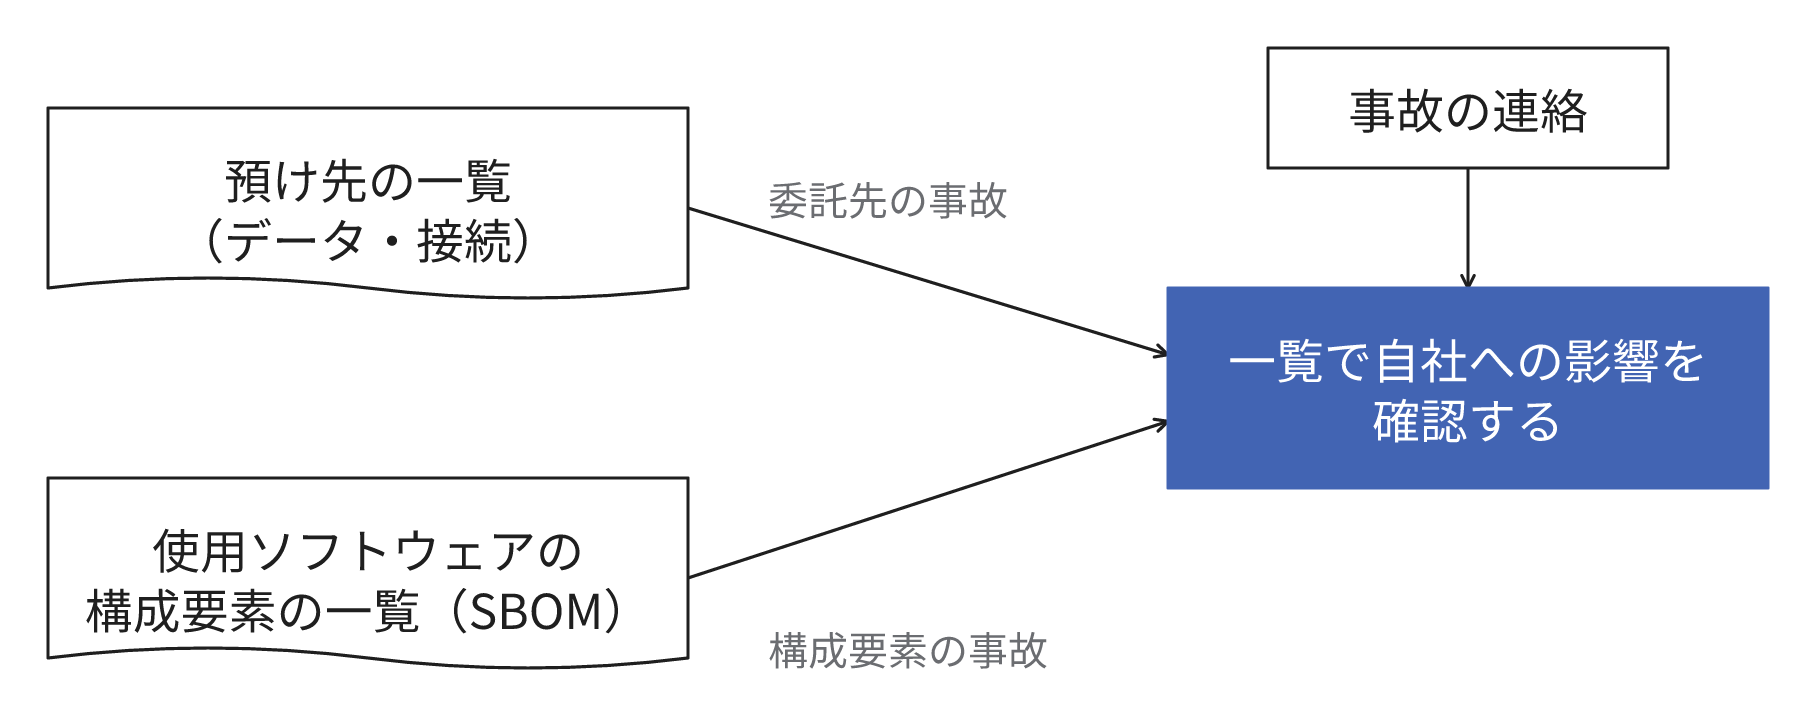
リスクのある委託先の特定と、その対策状況の把握が、ファーストステップとされています。部署ごとに業務を委託していて、会社として委託先を把握できていない状況も、課題として挙げられています。ここでは、これに加えて利用ソフトウェアの構成要素の一覧も作成することを提案します。一覧がなければ、連絡を受けた際に自社への影響を判断しにくく、初動が遅れるおそれがあるためです。
対策は次の3つです。
- 契約で情報セキュリティ上の責任範囲を明確にし、委託先の対策状況を定期的に確認できるようにする
- 導入するソフトウェアの構成要素を把握し、SBOM(Software Bill of Materials)として一覧化する。専用ツールがなければ、重要な業務のソフトウェアから表計算ソフトで一覧にする
- 取引先や委託先のIDとネットワーク接続を把握し、連絡プロセスを決めておく
運用コストも発生します。預けているデータの種類は事業部門が書き出し、利用ソフトウェアの構成要素は情報システムが調べるため、一覧の作成と更新には双方の工数が必要です。委託先への確認も、質問票を送って回答を回収する前提で、数十社なら一巡に半月ほどかかるのが目安です。
優先順位の目安は、預けている個人情報が数千件を超える相手と、システムに常時接続している相手です。委託先が数十社程度の組織を想定した、書き手の経験に基づく目安です。棚卸しは年1回、契約の更新時期に合わせる方法があります。データを預けず接続もしていない相手は、一覧の対象外としてもよいでしょう。
よくある誤解
自社の対策が強ければ安全
実際は、強固な対策をしている組織でも、関係組織や導入しているソフトウェアを足掛かりに攻撃を受けるおそれがあります。
小さな会社は標的にならない
実際は、対策が進んでいない中小の委託先を侵入口にして、ネットワークで接続する企業を攻撃する場合があります。
サプライチェーン攻撃は大規模な事案だけの話
実際は、サプライチェーンや委託先を狙った攻撃は、組織向けの脅威の2位で、2019年の初選出から8年連続で選出されています。
備えの目標は、一覧と連絡窓口をそろえ、被害の連絡を受けた当日中に自社への影響を確認しやすい状態にすることです。連絡後に委託先や構成要素を探す時間を減らせます。
お問合せ
事業の課題や技術的な悩みなどどんなことでもお聞かせください