
サマリ
- ランサムウェアの代表的な攻撃では、攻撃者は暗号化を実行する前に社内のネットワークを探索してバックアップの場所を特定し、本番のデータと一緒にバックアップの暗号化や削除を試行する
- 本番で奪取された管理者の権限でバックアップも削除や変更ができると、バックアップは本番と同時に被害の対象になる
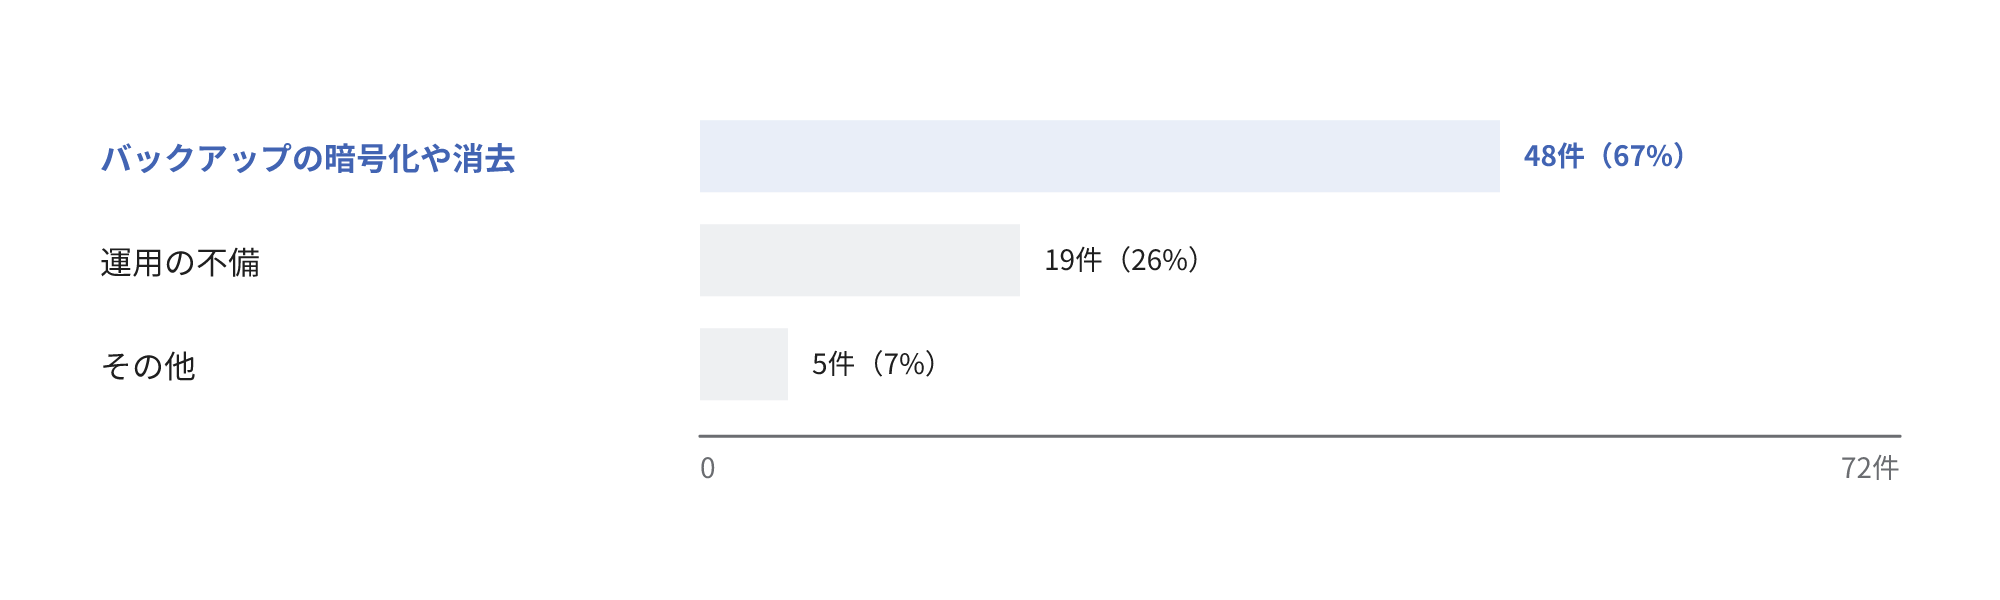
- 2025年の警察庁のアンケートでは、バックアップから復元できなかった理由を回答した72件のうち48件がバックアップ自体の暗号化や消去だった
- 過去の各時点に取得した全てのバックアップの世代が消失し、復号の手段も無いと、保存したデータを利用した復旧ができず、システムの再構築と社外などの記録からのデータの再作成になる
攻撃者は暗号化の前にバックアップを探索する
警察庁は、ランサムウェアの攻撃の代表的な流れを、侵入、管理者の権限の奪取、ネットワークの探索、データの窃取、暗号化の順序で説明しています[1]。探索の段階で攻撃者は重要なデータとバックアップの場所を特定し、復旧を妨害するため、暗号化の際にバックアップも一緒に暗号化する場合が多いとしています[1:1]。
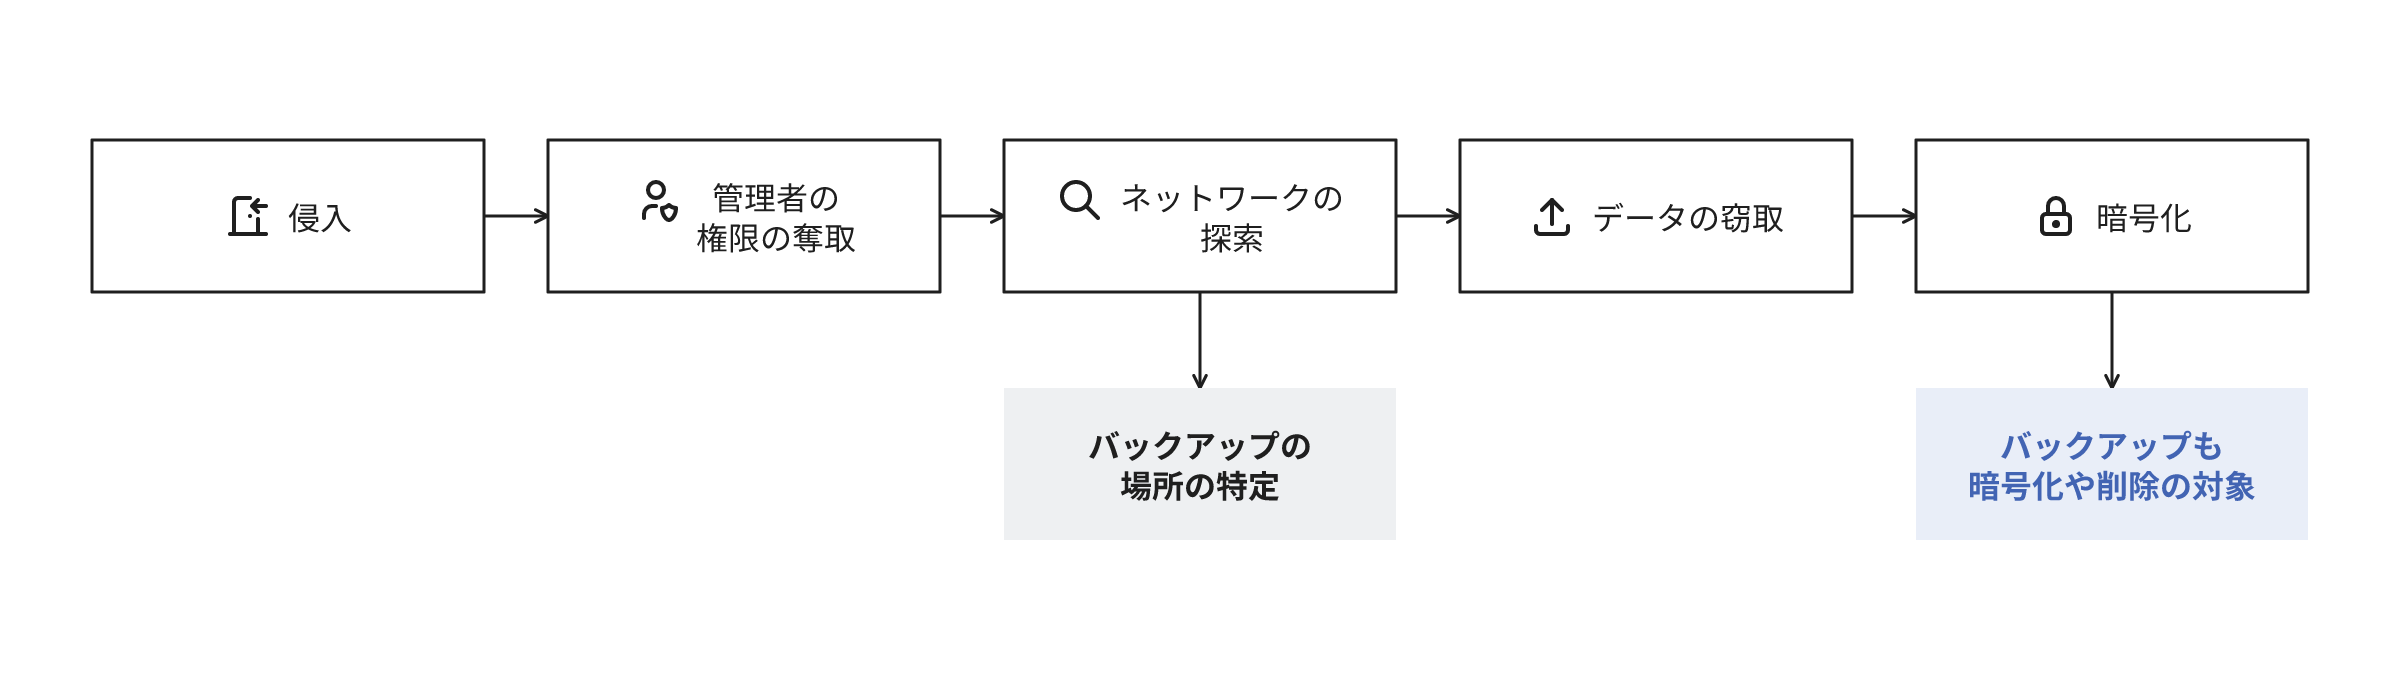
CISA(米国のサイバーセキュリティ・インフラストラクチャ安全保障庁)も、多くのランサムウェアは到達できるバックアップを探索し、削除や暗号化を試行すると説明しています[2]。
物流の事業者で2025年に発生した攻撃は、その例です。物流のシステムと同じデータセンターにあったバックアップのファイルも暗号化され、ランサムウェアの展開と同時にそのファイルの削除も実行されたことで、一部のシステムの復旧が長期化しました[3]。
本番の権限で削除や変更ができるバックアップは本番と同時に被害の対象になる可能性がある
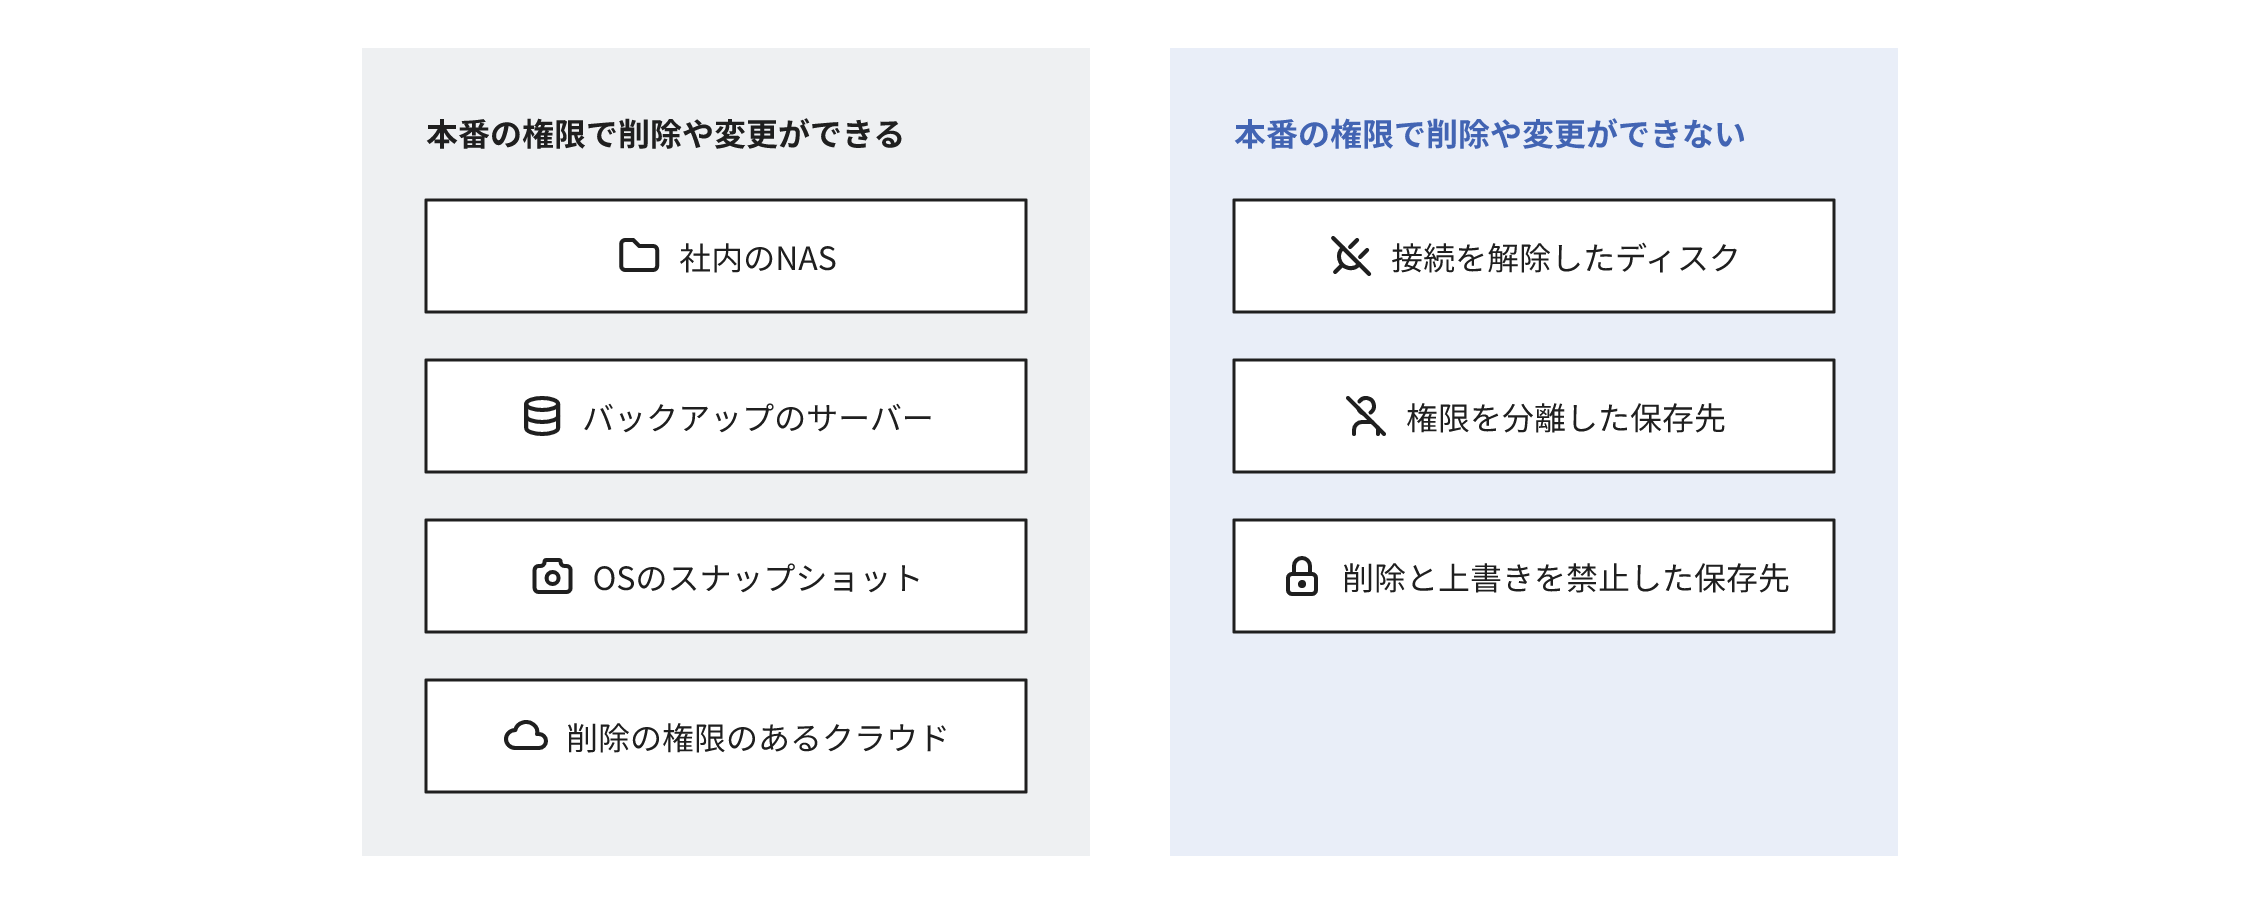
本番で奪取された権限で削除や変更ができるバックアップは、本番とは別の機器に保存していても、攻撃者が同じように操作できます。
| 保存先の例 | 本番の権限で削除や変更ができる条件 | 攻撃の対象になった場合の状態 |
|---|---|---|
| 社内のNAS(ネットワークに接続したファイルの保存装置) | 本番のサーバーやパソコンのアカウントに、共有フォルダーへの書き込みの権限がある | 共有フォルダーのファイルが本番と同時に暗号化される |
| バックアップのサーバーやソフト | 世代の削除の権限があるアカウントが、社内の管理者のアカウントと共通 | 管理の画面からバックアップの世代を削除される |
| Windowsのシャドウコピーのようなスナップショット | 本番のOSの管理者の権限で削除できる | 暗号化の前にスナップショットを削除される |
| クラウドのストレージ | 本番のサーバーに保存したアクセスキーに削除の権限がある | キーを窃取され、保存先のデータを削除される |
| 常時接続している外付けのディスク | 本番のサーバーやパソコンから書き込みができる | 本番のドライブと同様に暗号化される |
Windowsの標準のツールでシャドウコピーやバックアップを削除する操作は、復旧を妨害するランサムウェアの一般的な手口です[2:1]。
2025年の調査で復元できなかった理由の3分の2はバックアップの暗号化や消去
2025年にランサムウェアの被害が発生した組織への警察庁のアンケートでは、バックアップから復元できなかった理由を回答した72件のうち、48件がバックアップ自体の暗号化や消去でした[1:2]。残りは運用の不備が19件、その他が5件です[1:3]。2026年上半期は、29件のうち約半数の14件がバックアップの暗号化や消去でした[4]。
このアンケートには保存先の構成の設問が無いので、この数値から保護された保存先の有無は判明しません。
本番の権限で全てのバックアップ世代を削除できる状態の兆候
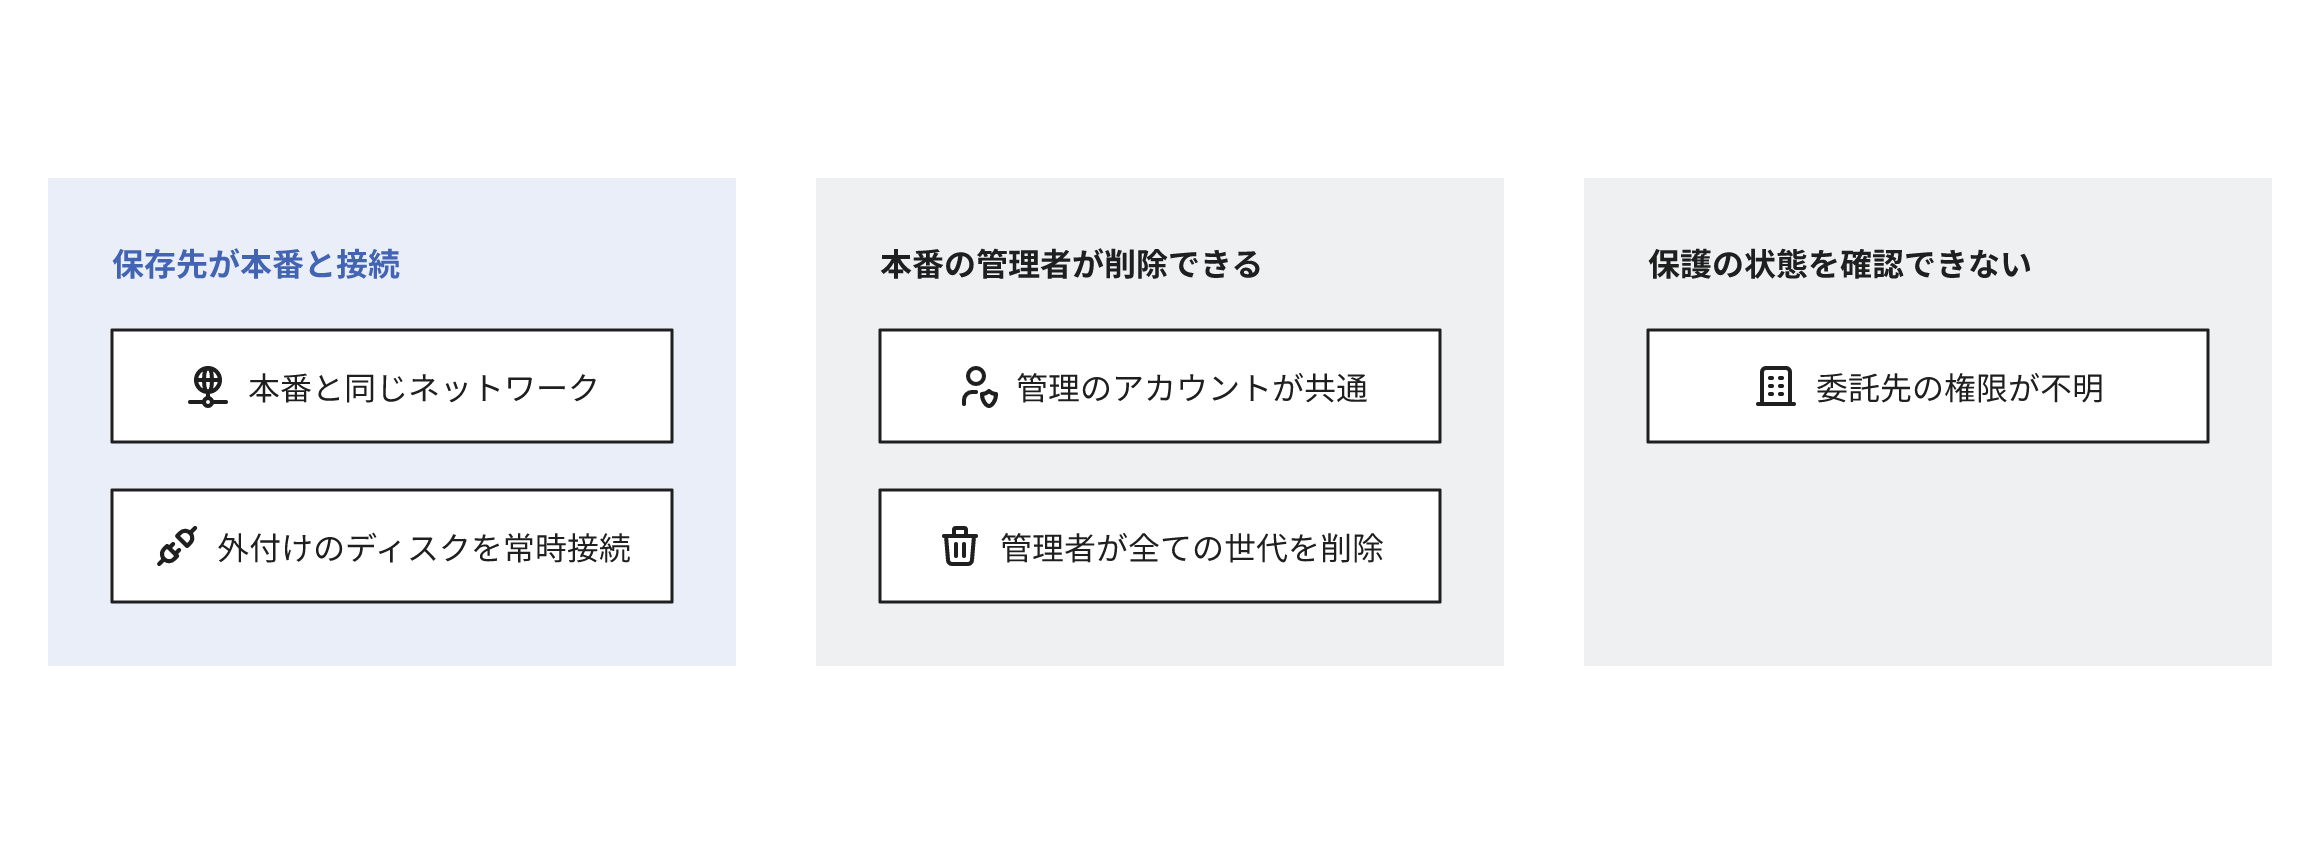
次の項目は、本番と同時に全てのバックアップが消失しやすい状態の兆候です。右の列の条件を満たせば、問題は軽微になることがあります。
| 兆候 | 該当しても問題が軽微な場合 |
|---|---|
| バックアップの保存先が、業務のパソコンやサーバーと同じネットワークにある | 保存先で保持中の世代の削除と上書きを禁止していて、管理者も解除できない |
| バックアップを管理するアカウントが、社内の管理者のアカウントと共通 | 共通のアカウントとは別に、本番から権限を取得できない保存先にも世代を複製している |
| 本番の管理者が、バックアップの全ての世代を削除できる | 管理者が削除できる世代とは別に、接続を解除した媒体にも世代を保管している |
| 外付けのディスクを常時接続したまま取得している | 常時接続のディスクとは別に、取得の後に接続を解除して保管する媒体がある |
| 委託先がバックアップを管理していて、保存先と削除の権限を自社が把握していない | 委託先の報告で、保存先、削除の権限、保持の設定を自社が確認している |
全てのバックアップ世代が消失した場合の危険
保存したデータを利用した復旧ができない
復旧に必要な全ての世代が削除されるか、復号できない状態になると、バックアップから復元できなくなります。システムは再構築し、データは、紙の伝票、取引先からの資料、メールの添付ファイルのような社外や暗号化されなかった端末の記録をもとに、再作成できる範囲で復旧することになります。例えば、受注のデータを消失した卸売の事業者は、そのデータを再作成するため、取引先に注文の履歴の照会を依頼することがあります。
システムの再構築とデータの再作成で業務の再開が遅延しやすい
構成によって、サーバーの準備、実行の環境の再作成、アプリの再設定、外部のサービスとの接続の確認が必要になります。データの再作成も必要なので、業務の再開が遅延することがあります。停止の期間に顧客や取引先が他社と取引を開始すると、再開の後も取引が回復しないことがあります。
復号の手段の確認と身代金の要求への対応を検討することになる
自社で復旧する手段が存在しなくなると、暗号化されたデータを復号できるかの確認が必要になります。警察庁は、被害の状況に応じて復号のツールを提供することがあります[1:4]。
身代金の支払いについて、警察庁は、犯罪グループの活動資金となることが懸念され、復号が保証されるわけではないと説明しています[1:5]。
本番の権限で削除できないバックアップ世代があれば全ての世代は消失しにくい
次の条件を満たしていれば、本番と同時に全てのバックアップが消失する危険は低下します。
- 本番の権限だけでは削除、上書き、保護の解除ができない世代を、少なくとも1つ保持している。保護の方法は、取得の後に接続を解除するディスクやテープ(オフラインバックアップ)、本番から権限を取得できないアカウントで管理する保存先、保持中の削除と上書きを禁止する設定のいずれか
- 保護した世代の取得の間隔と保持の期間が、業務で許容できるデータの喪失の範囲と、攻撃を発見するまでの期間に適合している
ただし、侵入された後に取得したバックアップには攻撃者が設置したプログラムが存在する場合があり、CISAはバックアップから再構築する前にそれを特定する必要があるとしています[2:2]。
保護の期間が攻撃の発見までの期間より短いと、発見した時点で安全な世代が存在しないことがあります。
バックアップを別の機器に保存しているだけでは不十分で、本番の管理者の権限を奪取されても削除や上書きができず、復元に利用できる世代が必要です。
令和7年におけるサイバー空間をめぐる脅威の情勢等について(警察庁、2026年3月)。特集Ⅱのランサムウェアの攻撃の流れと、統計編の「バックアップ」の図表。設問ごとに有効回答の数が異なる ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
#StopRansomware Guide(CISA、2023年9月) ↩︎ ↩︎ ↩︎
ランサムウェア攻撃の影響調査結果および安全性強化に向けた取り組みのご報告(第13報)(アスクル、2025年12月12日) ↩︎
令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁、2026年9月)。統計編の「バックアップ」の図表 ↩︎
関連する用語と記事
関連するサービス

お問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。