
サマリ
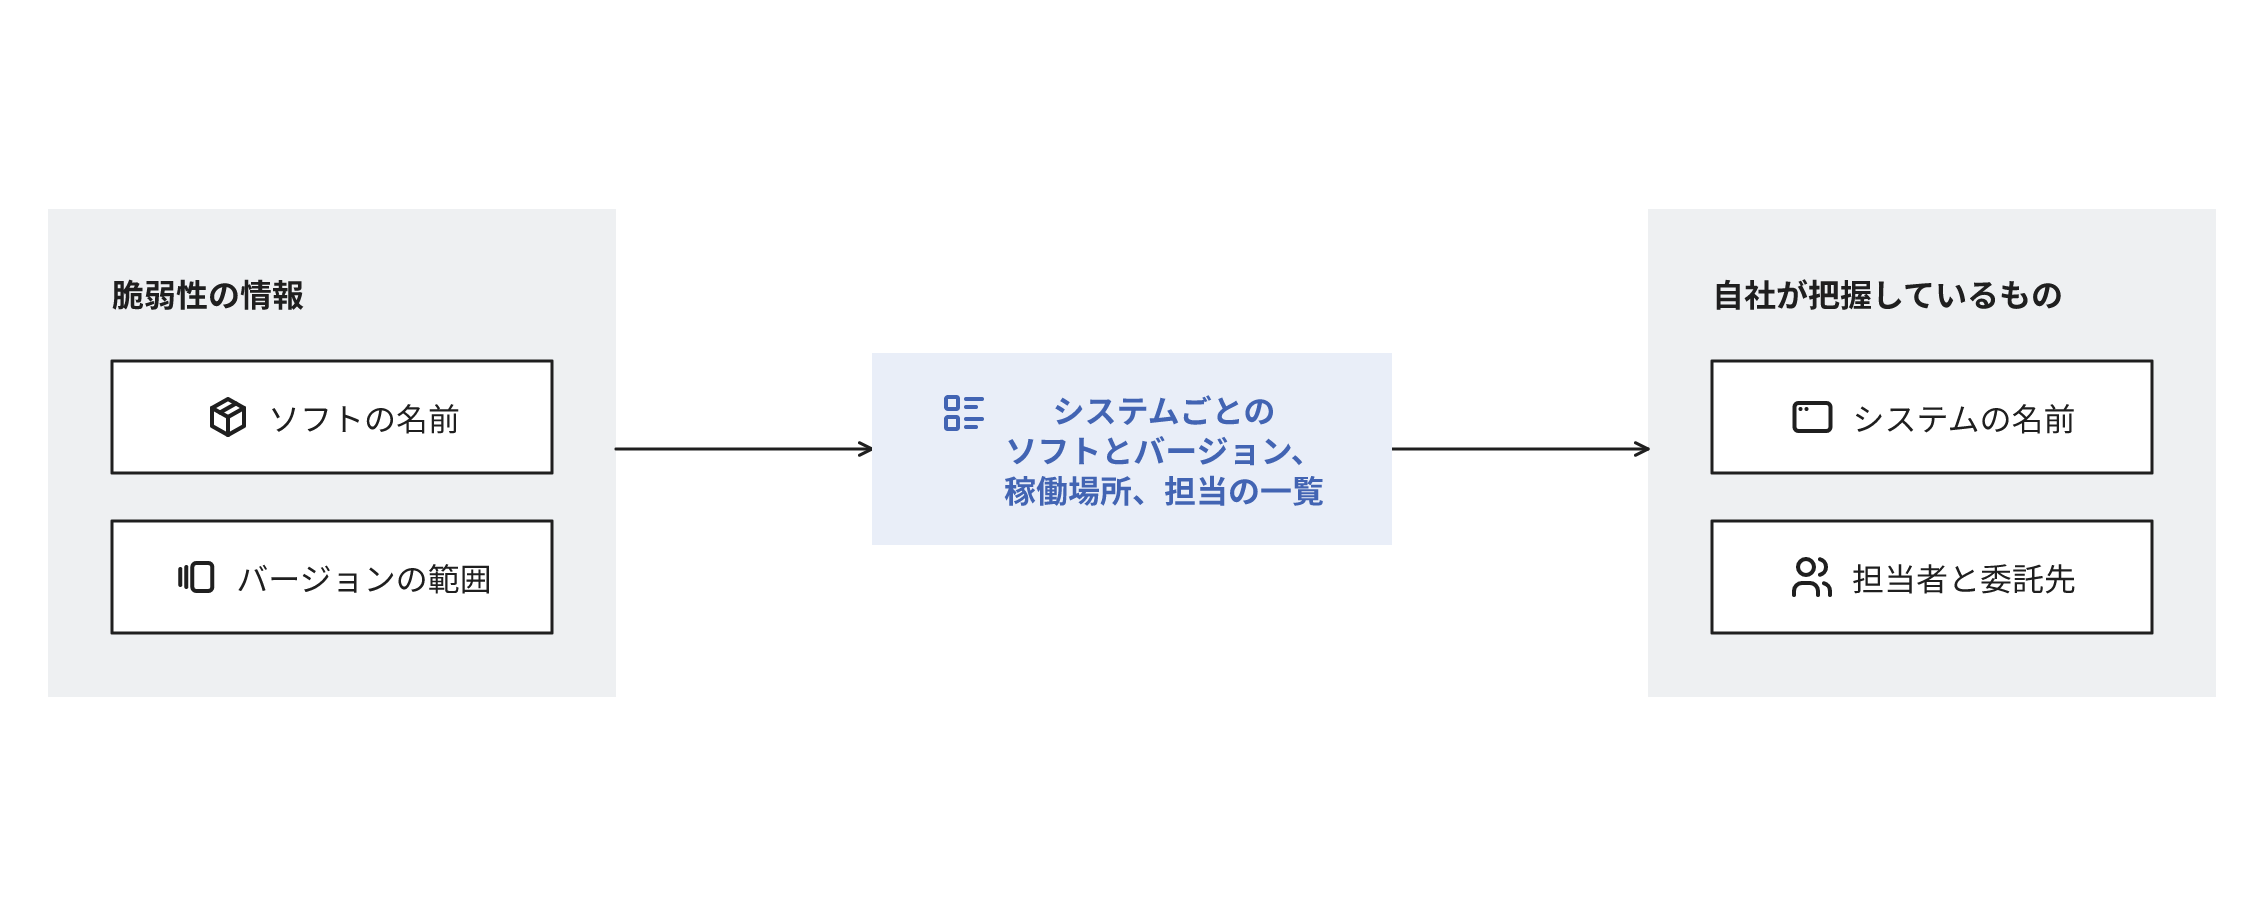
- 脆弱性の情報は、通常、影響の対象のソフトとバージョンで示される。一方、社内ではシステムの名前で把握していることがある。両者を対応させる一覧が無いと、比較の前に準備が必要になる
- 一覧が無い場合、調査は対象システムの洗い出しと、調べ方と担当の決定から開始する。委託先への質問と回答の待機も発生する
- 委託先の回答までの日数は、委託先の記録、担当者、実際に稼働している環境に接続する権限、保守契約の範囲などに左右される
- アプリが内部で利用する他のソフト(ライブラリ)が、さらに別のライブラリを利用している場合、その記録が無いと一覧から欠落しやすい。プログラムを実行するソフトに同梱されたライブラリも欠落しやすい
- 機器に内蔵されたソフトは、利用者から直接把握できないことがある。開発元の公表まで待機が必要なこともあり、この待機は一覧があっても発生する
脆弱性の情報はソフト単位で公開され社内ではシステム単位で把握していることがある
脆弱性の情報は、どのソフトのどのバージョンが影響の対象かという形で公開されます。例えば、Webサイトの作成で多数の組織が利用するプログラミング言語PHPの開発元は、2026年10月21日、脆弱性を修正したバージョンを公開しました[1]。影響の対象は8.2.35より前の8.2系、8.4.27より前の8.4系などです[2]。
一方、社内では「受発注システム」「会員サイト」といったシステムの名前で把握していることがあります。両者の比較と、その後の対処には、次の項目を記録した一覧が有効です。一覧は手作業で作成した表に限らず、ツールで継続的に取得した構成の情報でも同じ役割になります。
- システムごとに使用しているソフトとバージョン
- そのソフトが稼働している場所
- 更新を担当する人
一覧が無いと調査の前に対象システムの洗い出しと調査の方法の決定が必要になり委託先の回答まで自社も待機する
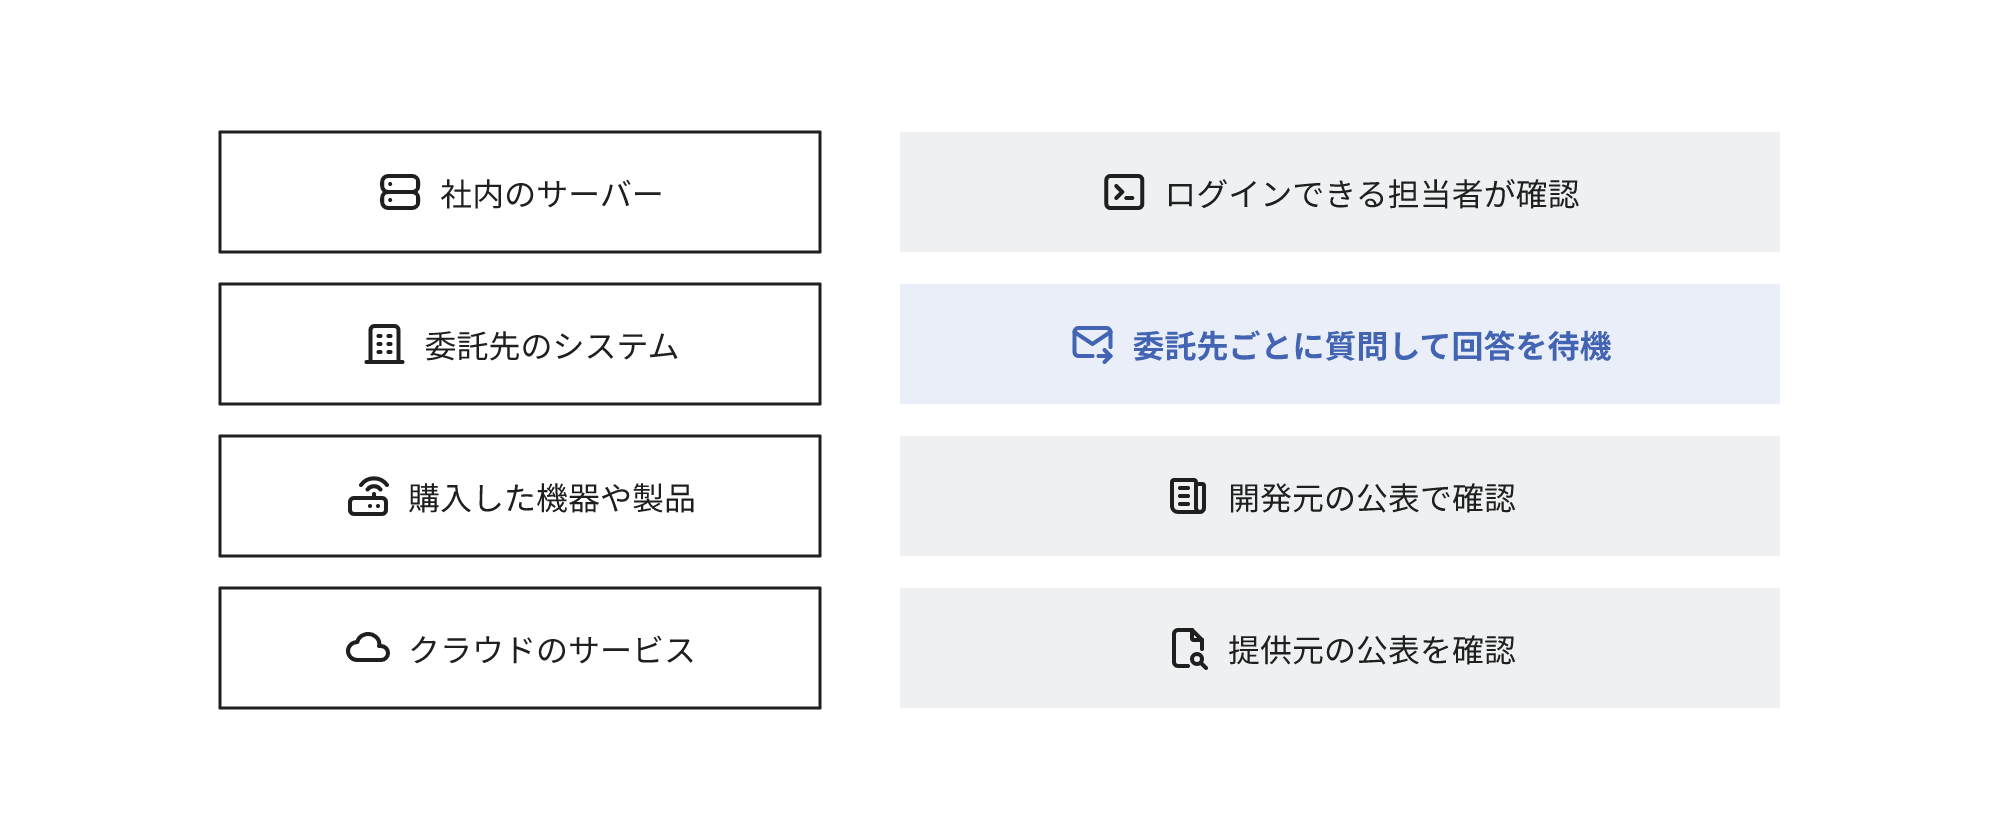
一覧が無い場合、最初に対象となりうるシステムを列挙します。次に、自社でシステムごとに調査の方法と担当を決定します。調査の方法はシステムの種類によって異なります。下の表の実行環境はPHPやNode.jsのようにプログラムを実行するソフト、ロックファイルはアプリが利用するライブラリとバージョンの記録です(後述)。
| システムの種類 | 調査の方法 |
|---|---|
| 社内のサーバー | ログインできる担当者が、OSのパッケージ、ミドルウェア(Webサーバーやデータベースなど)、実行環境のバージョン、ロックファイルを確認する |
| クラウド上に自社で構築したサーバー | 社内のサーバーと同じ |
| クラウドの管理サービス(実行環境を提供元が更新するもの) | 提供元の公表を確認する |
| 委託先が開発・保守するシステム | 委託先に質問する |
| 購入した機器 | 開発元の公表を確認する |
| インターネット経由で提供されるサービス(SaaS) | 提供元の公表を確認する |
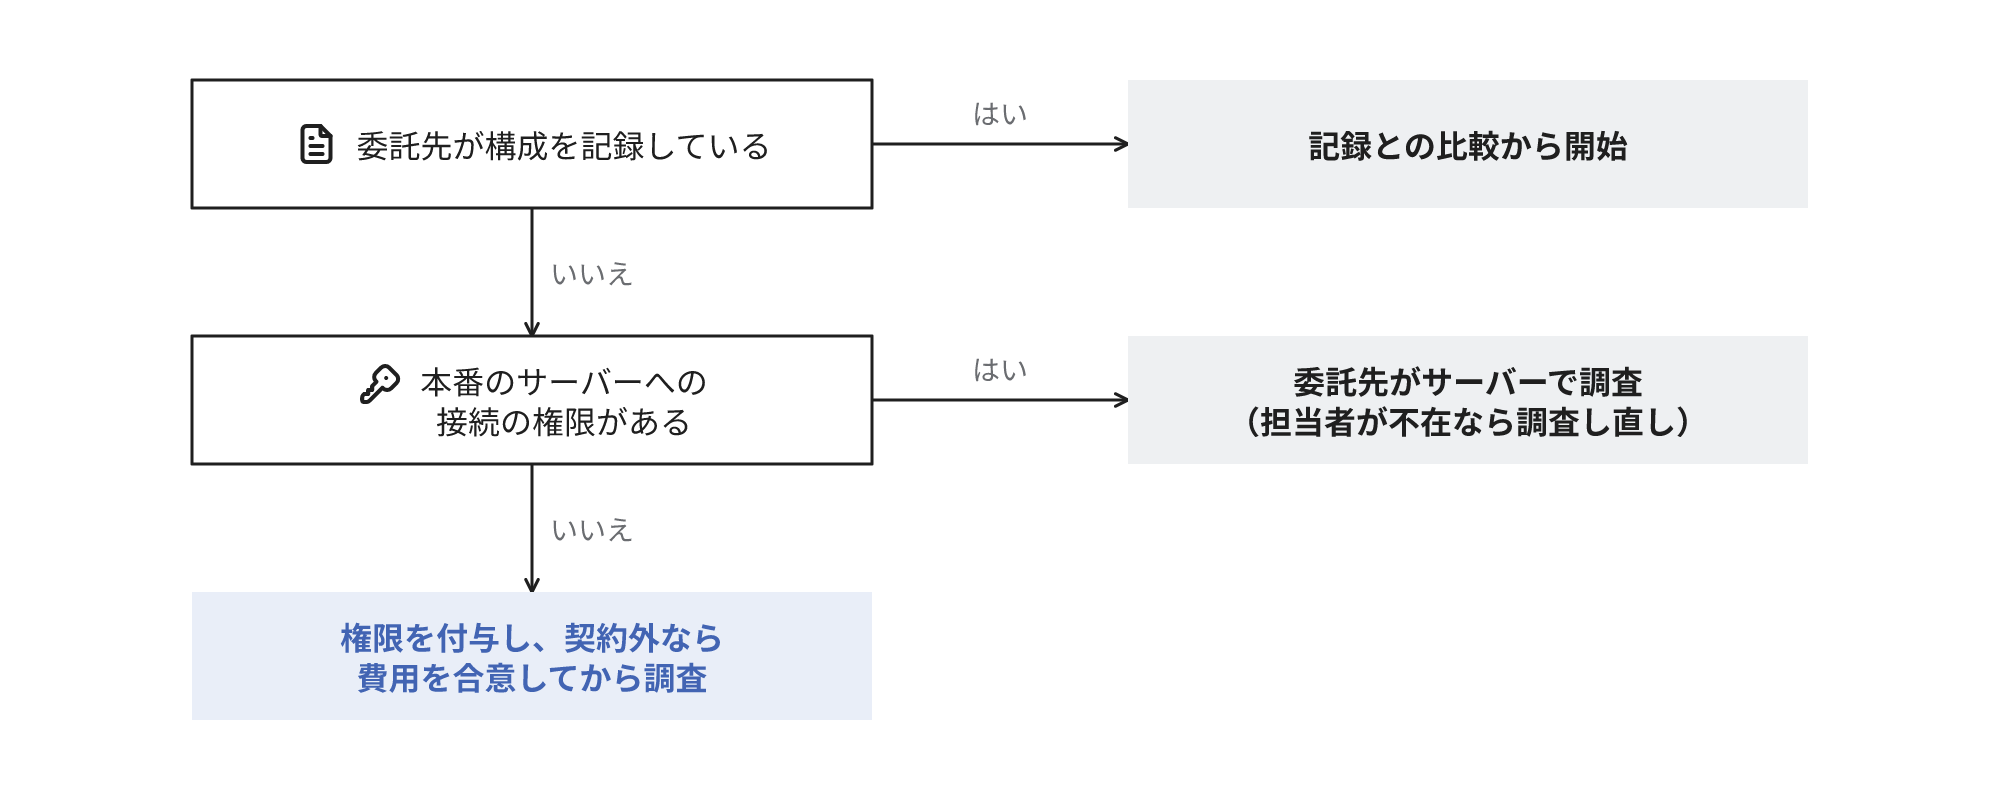
委託先に質問した場合は回答の待機時間が発生します。回答までの日数は次の要素に左右されます。
- 委託先がソフトとバージョンを記録しているか
- ソフトとバージョンを把握する担当者が在籍しているか
- 実際に稼働している本番の環境に接続する権限があるか
- 照会への回答が保守契約の範囲か。範囲外の場合は費用の協議が必要になることがある
- 他の顧客からの質問が委託先に集中するか
- 委託先自身も開発元の公表まで待機するか
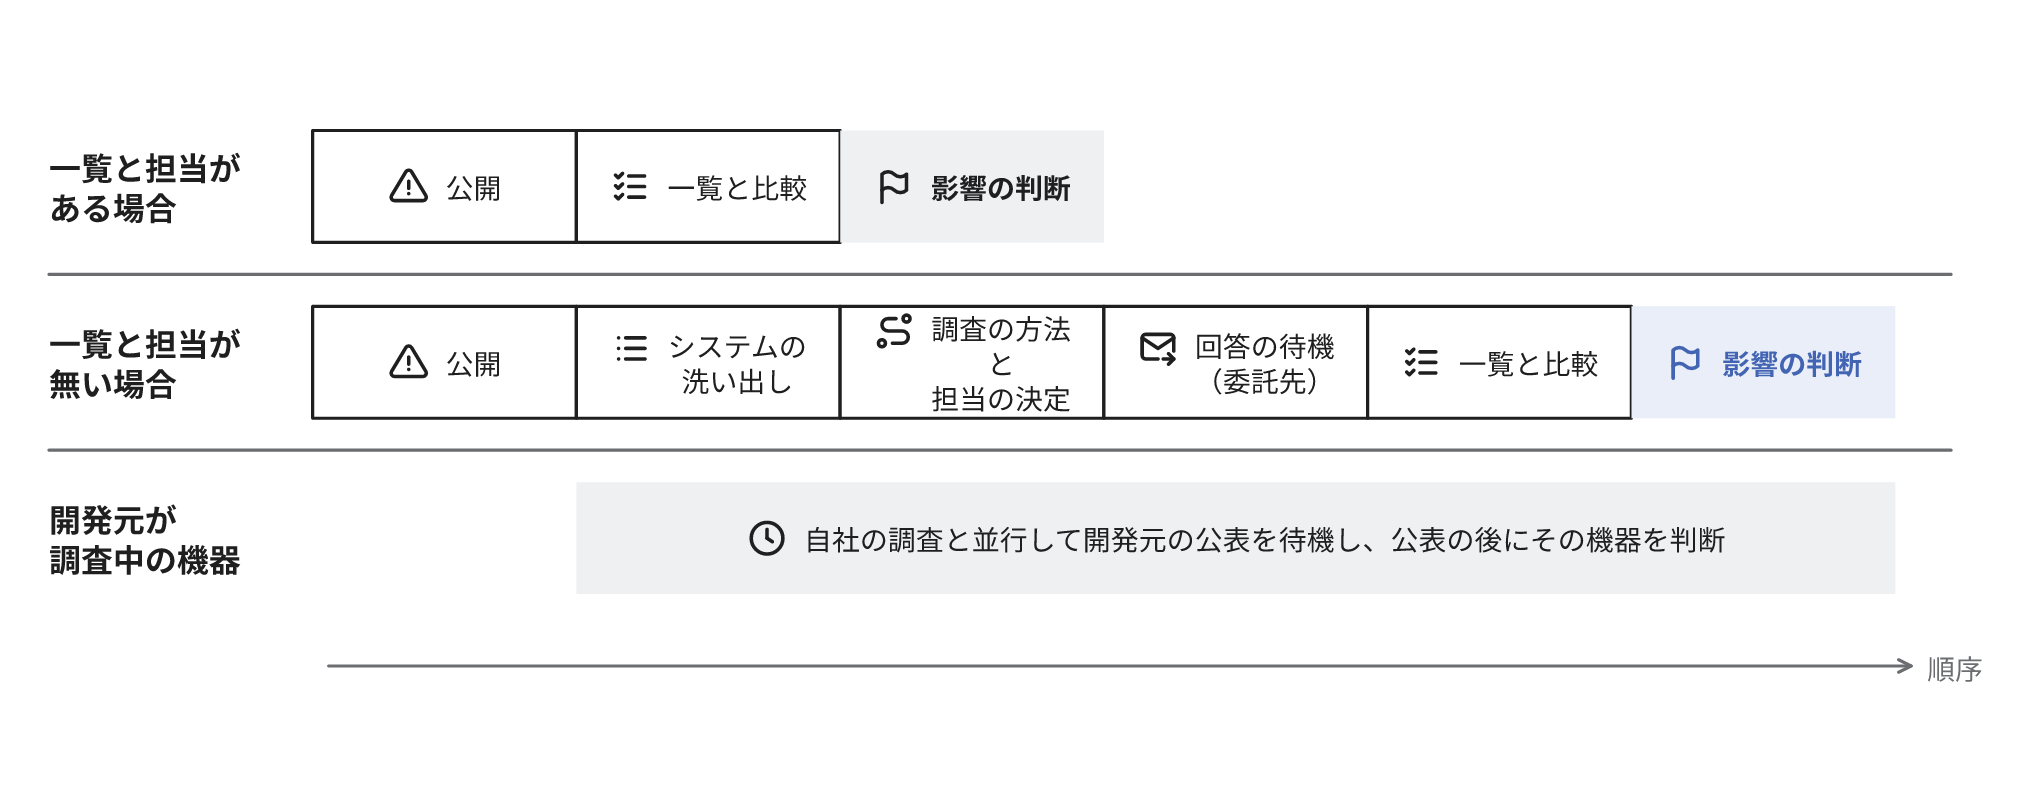
一覧が無いまま利用箇所を調査した例に、2021年に脆弱性が公開されたLog4jがあります。Log4jは動作を記録するためのソフトで、多数の製品に内蔵されていました。当時は利用先を集約した一覧が無く、企業も製品の開発元も、自社のどこで利用しているかを短期間で調査する必要が生じました[3]。ISC2の調査の回答者の1人は、利用するライブラリの記録が無いと、一覧やSBOM(ソフトの構成を所定の書式で一覧にしたもの)を確認する代わりに、誤検知と見逃しが発生しやすい複雑なスキャンが必要になると発言しています[4]。
次の2つの数値は、洗い出しだけでなく修復までを含みます。米国の連邦政府のある省は、Log4jの対応に33,000時間が必要だったと報告しました[3:1]。ISC2が調査したサイバーセキュリティの実務者269人のうち52%は、チームとして修復に数週間から1か月以上が必要だったと回答しました[4:1]。
間接的なライブラリと実行環境に同梱されたライブラリは一覧から欠落しやすい
次の2種類のライブラリは、一覧を作成していても記録から欠落しやすくなります。
アプリが間接的に利用するライブラリはロックファイルが無いと追跡が困難
アプリが直接指定したライブラリは、さらに別のライブラリを利用することがあります。ロックファイルはアプリが利用するライブラリとバージョンを記録するファイルで、この間接的なライブラリを追跡する手がかりになります。
実行環境に同梱されたライブラリはロックファイルに記載されない
実行環境に同梱されたライブラリの例に、圧縮用のライブラリBrotliがあります。JavaScriptのプログラムを実行する環境のNode.jsは、Brotliをソースに同梱しています[5]。日本の情報セキュリティの調整機関であるJPCERT/CCは2026年10月26日の注意喚起で、Brotliを内蔵した製品は多岐にわたり、Node.jsなども影響の対象としています[6]。同梱されたライブラリは、アプリのロックファイルには記載されません。影響の確認には、実行環境のバージョンの記録が必要です。
機器に内蔵されたソフトは一覧があっても開発元の公表まで待機することがある
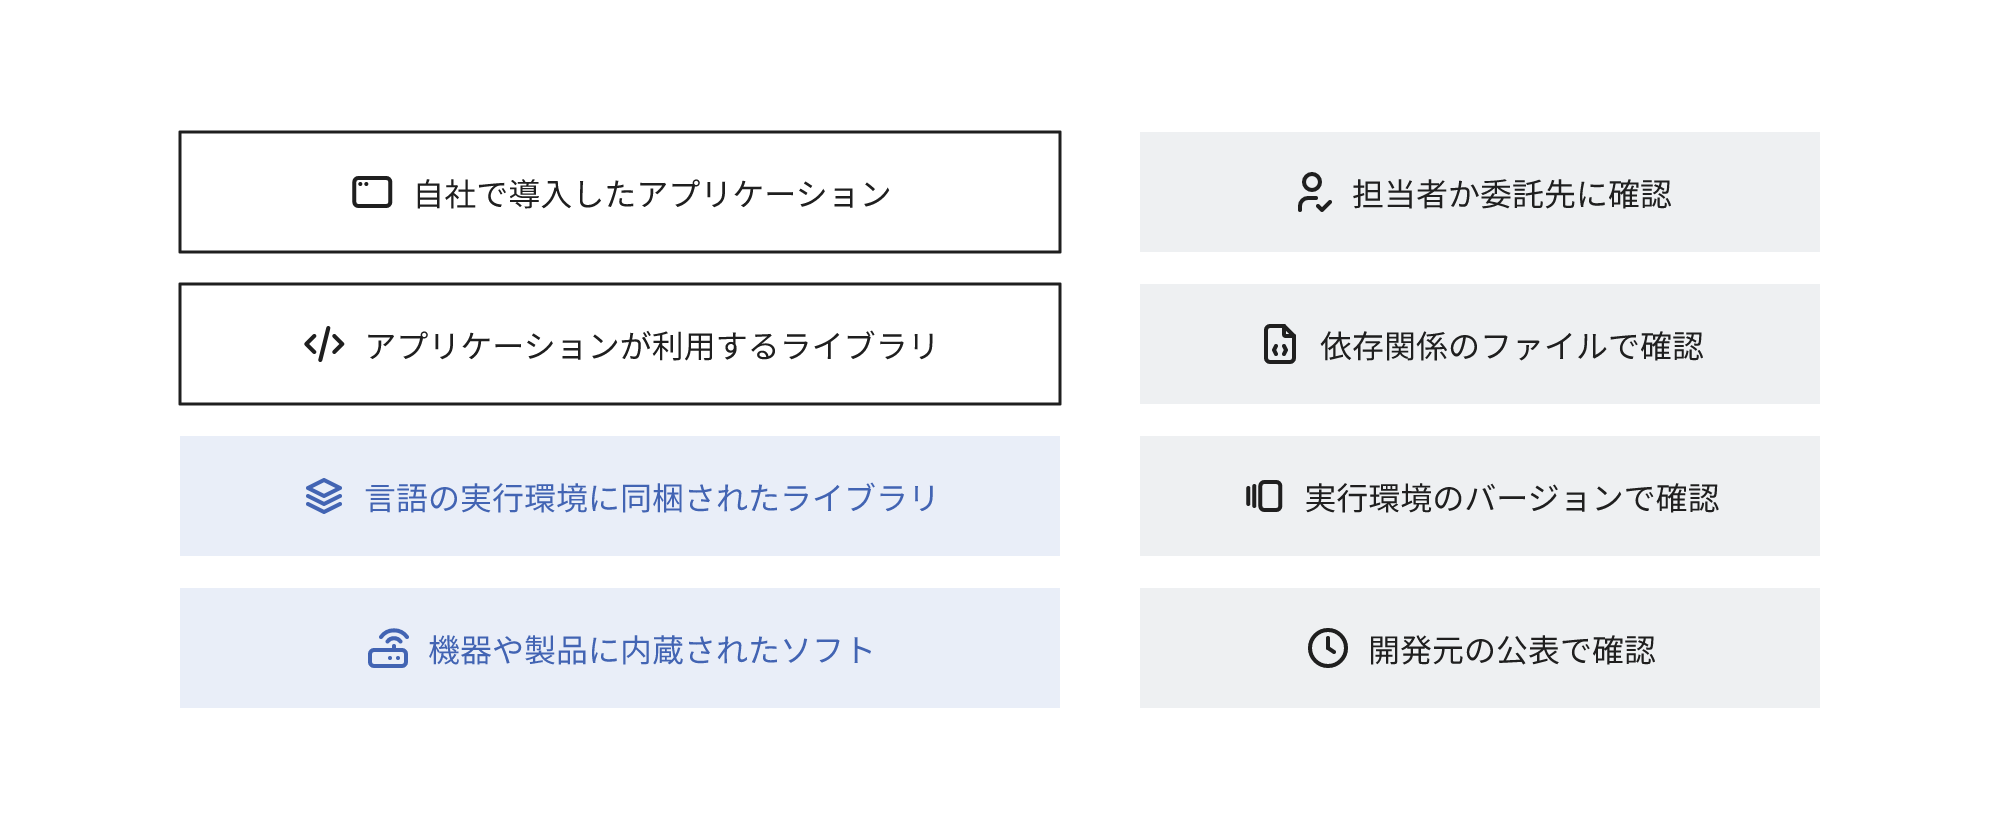
IPAはPHPの脆弱性の注意喚起を11月2日に更新し、PHPがVPN機器(社外から社内のネットワークに接続するための機器)やセキュリティ製品のWeb画面などでも使用されていると追記し、製品の開発元が公表する情報を注視するよう求めています[2:1]。米国のCISAも、PHPは他のソフトの構成要素であることが多く、どこで使用されているかを直接把握できない場合があると指摘しています[7]。
機器に内蔵されたソフトは、利用者が直接更新できないことがあります[8]。オランダのNCSC-NLが追跡するPHPに依存するソフトや製品968件のうち、11月9日時点で93件が調査中です[8:1]。調査中の製品では、開発元の公表まで待機の時間が発生します。この種の機器については、一覧で短縮できるのは待機すべき機器と開発元の特定までで、公表までの時間は短縮できません。
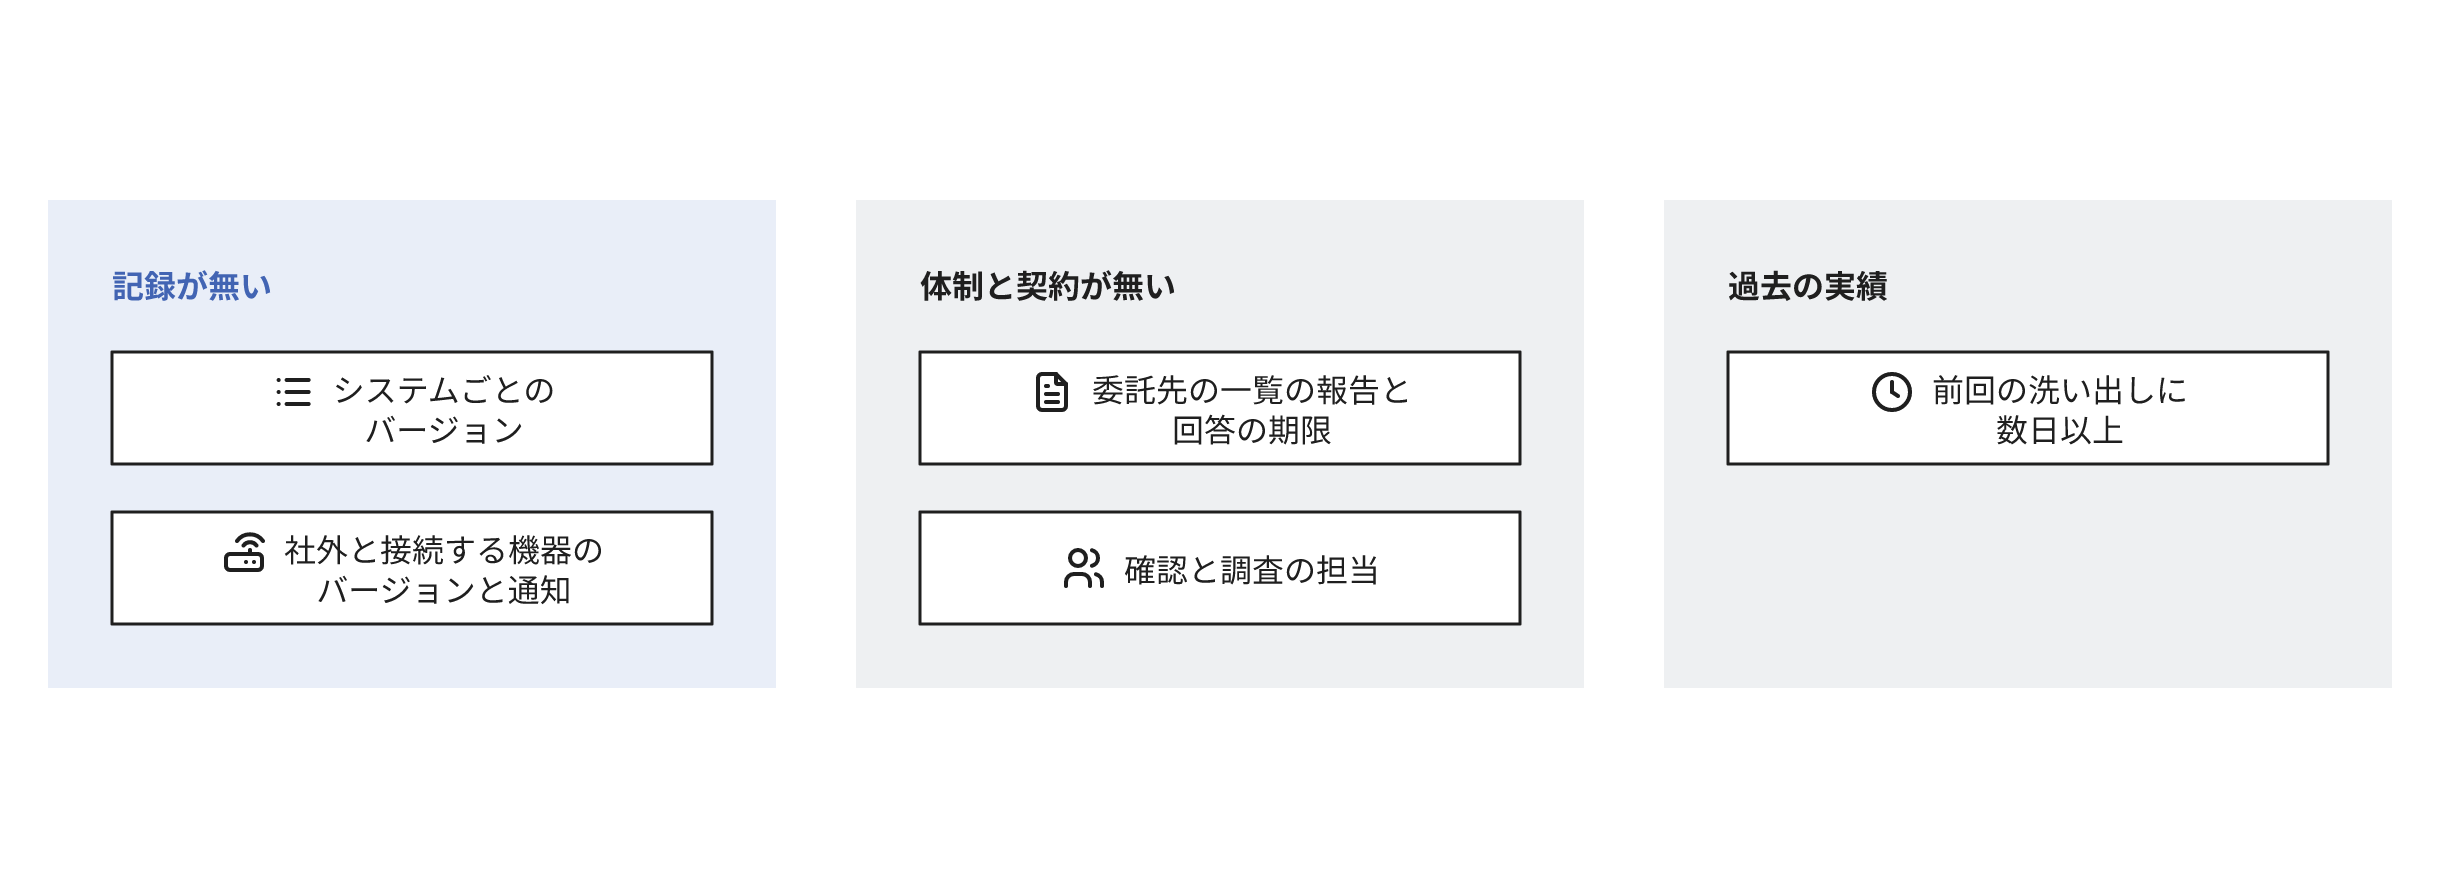
ソフトとバージョンの一覧を作成できず委託先の回答の期限と調査の担当が未定であることが調査に時間がかかる兆候になる
システムごとのソフトとバージョン(ライブラリ、実行環境、OS、ミドルウェアを含む)を、社内でも委託先でもすぐに一覧にできない場合は、調査に時間がかかる状態にあります。次の項目に該当する場合は、特に時間がかかりやすくなります。
- 前回の大きな脆弱性の公開で対象システムの洗い出しに数日以上が必要で、その後も記録の方法を変更していない
- 委託先から、システム名、ソフト名、バージョン、稼働場所を記載した表を受領したことが無い。影響の判定と報告、回答の期限も契約に記載していない
- 社外と接続する機器のファームウェア(機器に内蔵されたソフト)のバージョンを記録しておらず、開発元の通知や公表を確認する手段も無い
- 脆弱性の情報の確認と影響の調査を担当する人が、社内でも委託先でも未定である
一覧が無い状態を放置した場合の危険
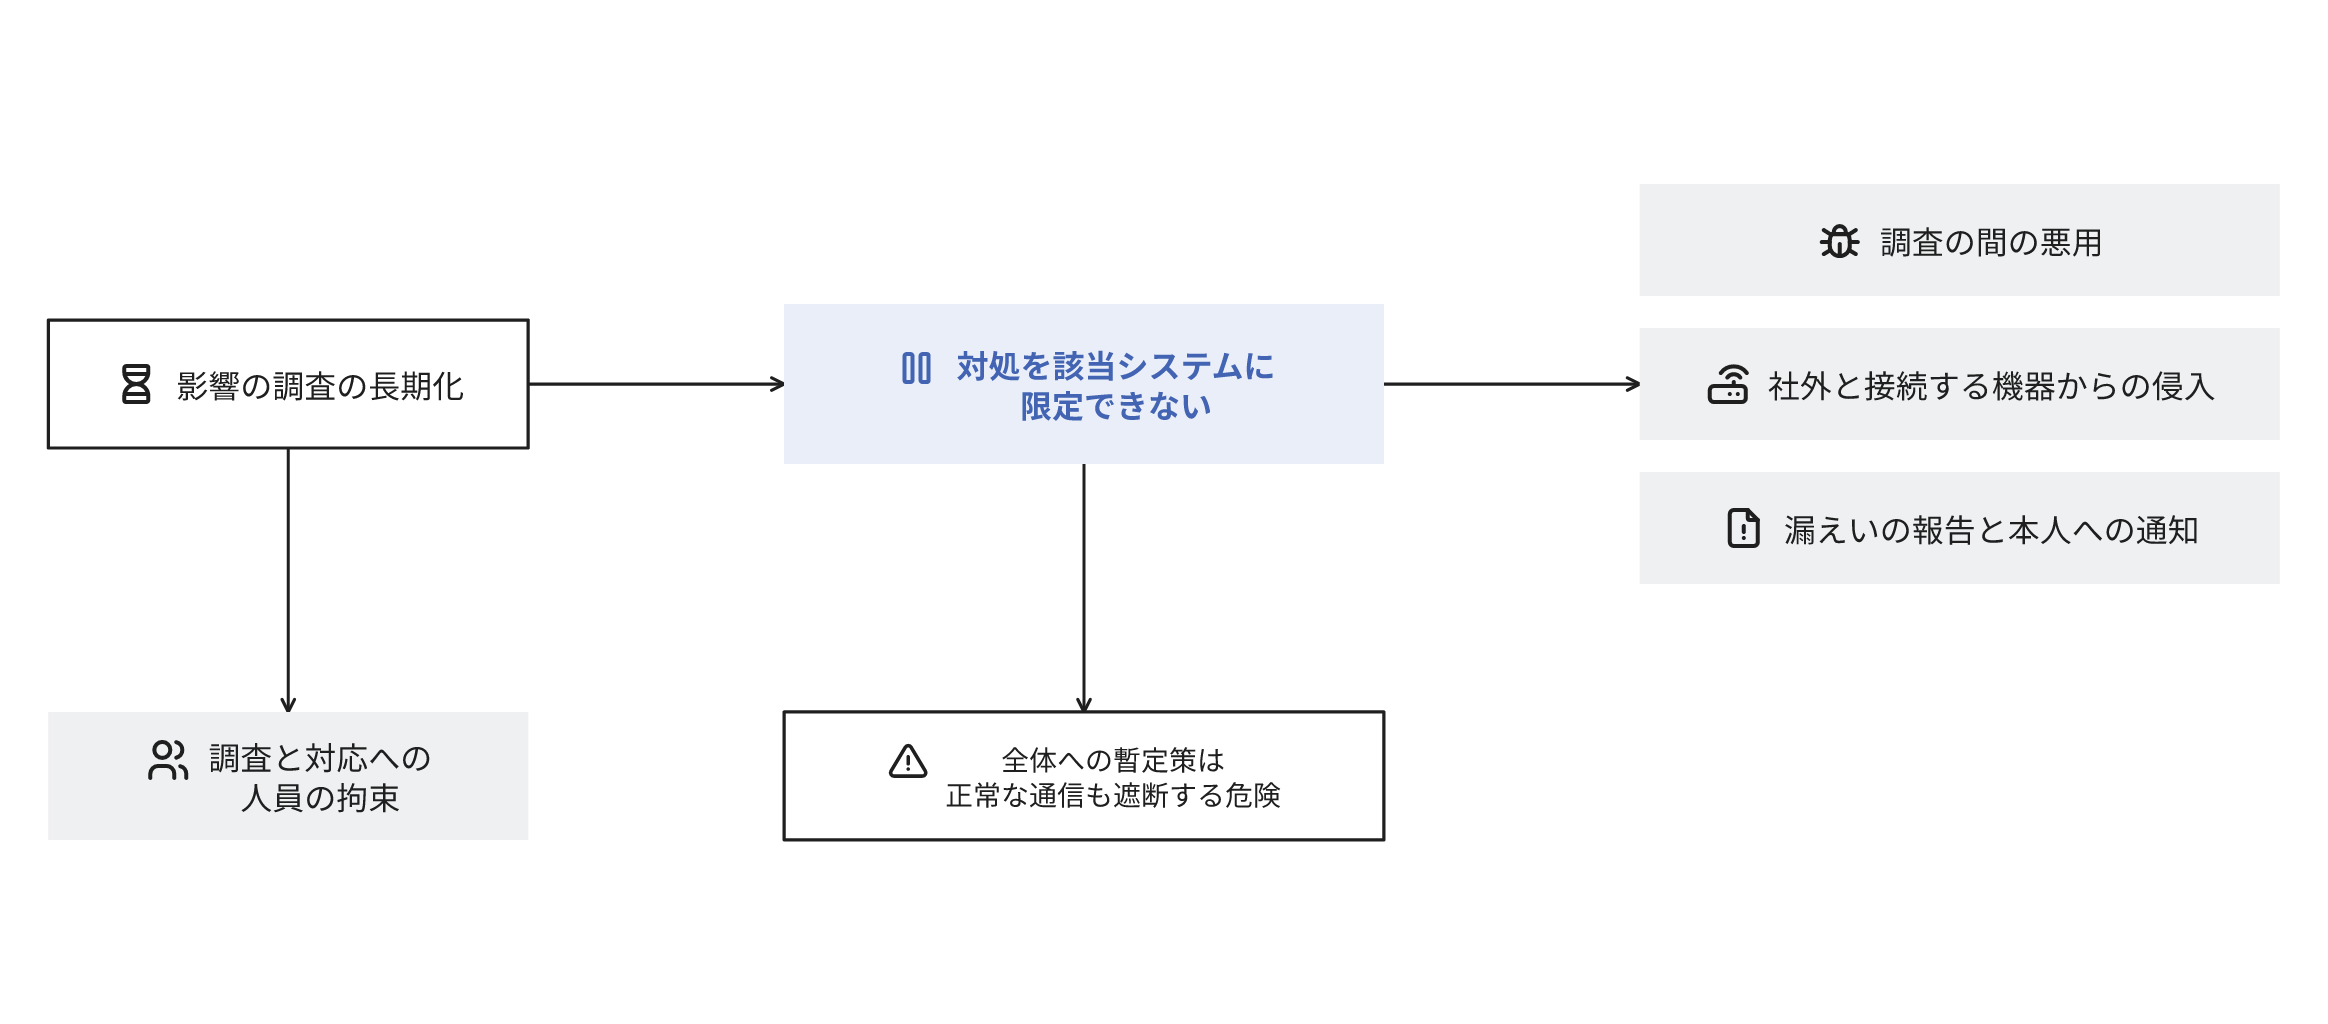
該当システムが判明しない間は対処を該当システムに限定できない
業務の停止や事前の検証が必要で、全部のシステムに修正版をすぐ適用できない環境があります。この場合も、該当システムが判明すれば、修正版の適用と検証をそのシステムに限定できます。判明しない間は、全体へのWAF(Webへの攻撃を手前で遮断する仕組み)の適用などの対処になることがあります。CISAもWAFは一定の防御になりうるとしています[7:1]。ただし、遮断の規則によっては、正常な利用者の通信も遮断することがあります。
調査の間に脆弱性が悪用される場合がある
Log4jでは、ある技術サービス企業が、公開から2時間以内に探索(脆弱なシステムを検索する通信)の急増を観測しました[3:2]。Mandiantの分析では、2023年に公開され、修正の公開後に初めて悪用された脆弱性41件のうち、29%は修正の公開後1週間以内に悪用されています[9]。PHPの脆弱性は、修正の5日後の10月26日に、CISAのKEVカタログに登録されました。KEVカタログは、実際に悪用が確認された脆弱性の一覧です[7:2]。
調査のたびに人員が長期間拘束される
Log4jでは対応が数週間から数か月継続することが多く、他の脆弱性への対応も遅延しました[3:3]。調査の機会にシステムごとのソフトとバージョンを記録しなければ、別のソフトの脆弱性でも洗い出しを反復することがあります。
社外と接続する機器の判定が遅延すると侵入される可能性が残存する
社外と接続する機器は、影響の判定が遅延して修正版を適用しない間、その機器から侵入される可能性が残存します。VPN機器は侵入の手段として多く、警察庁の集計では、2024年のランサムウェアの被害企業・団体へのアンケートで、有効回答100件のうち55件がVPN機器からの侵入でした[10]。
調査の間の不正アクセスで個人データの漏えいのおそれが生じると個人情報保護委員会への報告の義務が生じる
調査の間に不正アクセスが発生し、不正の目的による個人データの漏えいのおそれが生じた場合は、本人の数に関係なく報告の対象です[11]。本人への通知も原則として必要です[12]。
SaaSだけの利用や委託先への委任などでは一覧が無くても調査に時間がかからないことがある
次の表の左の状況では、一覧が無くても調査に時間がかからないか、調査を後回しにできることがあります。右は、その状況でも時間がかかる場合です。
| 状況 | それでも時間がかかる場合 |
|---|---|
| SaaSや、実行環境を提供元が更新するクラウドの管理サービスだけを利用し、提供元の公表の確認で完了する | 社内の機器と、自社のアプリが利用するライブラリは別途の調査が必要 |
| システムが少数で、担当者がすぐに回答できる | 間接的に利用するライブラリや同梱されたライブラリは、ロックファイルなどの記録が無いと担当者も即答できないことがある |
| 委託先が契約に基づいて影響の判定と報告を担う | 委託先にソフトとバージョンの記録が無い、質問が委託先に集中する、委託先も開発元の公表まで待機する、のいずれかで回答が遅延する |
| 修正版を一律に適用できる | 利用者が更新できない機器には適用できず、開発元の公表まで待機する。コンテナのイメージ(アプリと実行環境を1つにしたもの)や同梱されたライブラリは、再作成しないと更新されない |
| 外部から到達できず、個人情報や重要な業務データを保持しないシステムは、調査を後回しにできる | 外部から到達できないという判断は、社外と接続する機器の調査の完了が前提。侵入された社内の端末を経由して到達される場合もある |
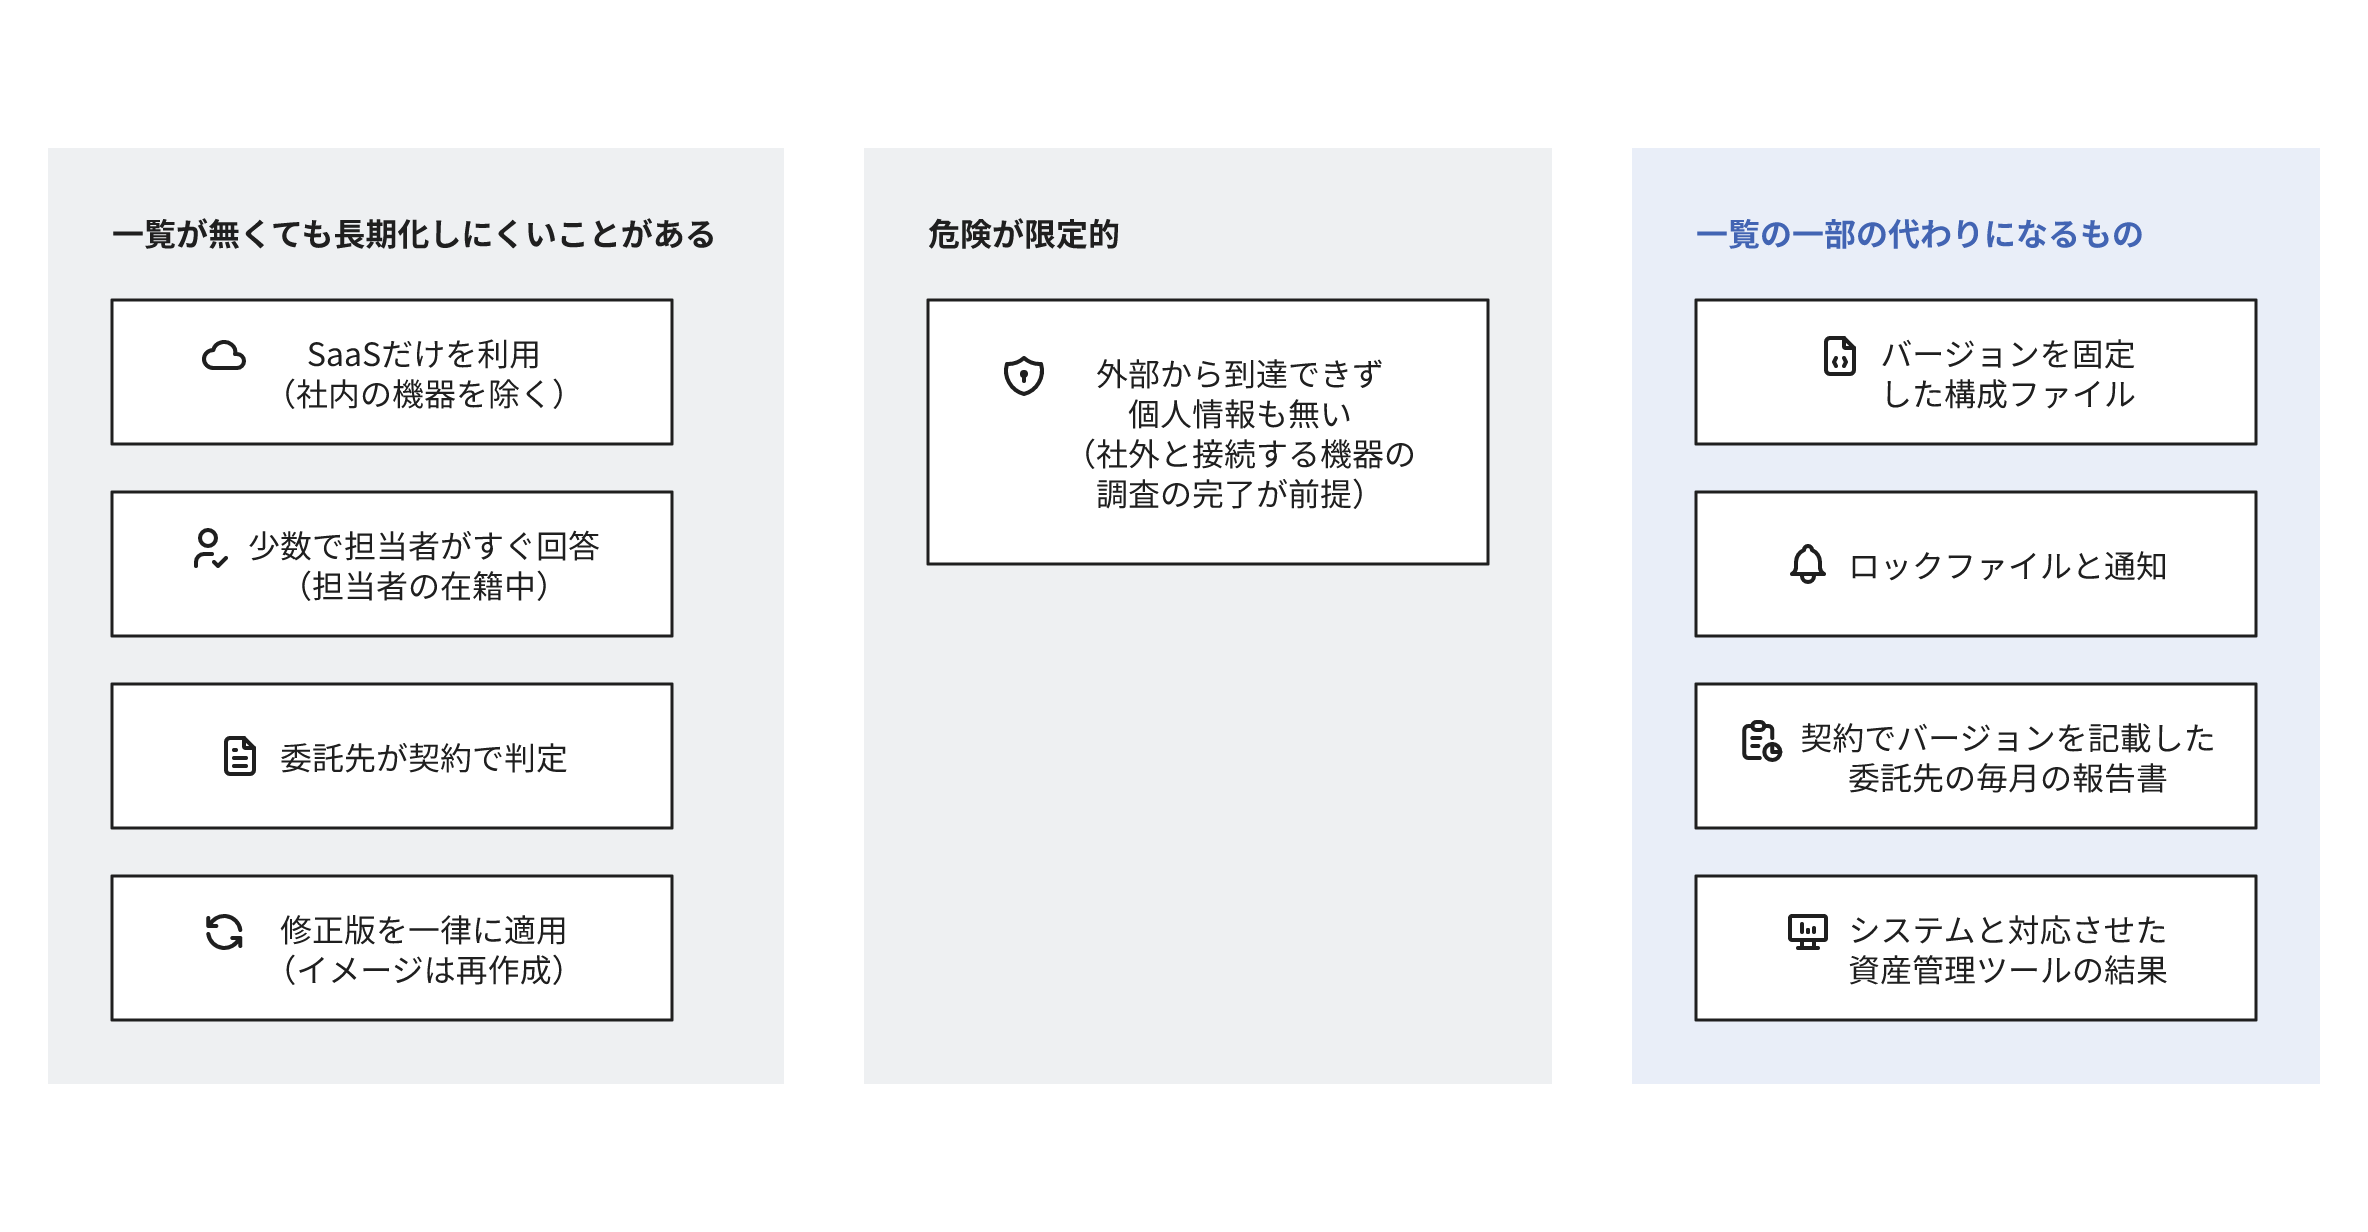
構成ファイルや報告書はソフトとバージョンの一覧の一部の代わりになる
次のものは、システムごとのソフトとバージョンの一覧の一部の代わりとして利用できます。
- サーバーやコンテナの構成をバージョンを固定して記述したファイル(稼働場所と更新担当は記載されない)
- ロックファイルと、脆弱性を通知するツール(実行環境に同梱されたライブラリは記載されず、実行環境のバージョンは別に記録が必要)
- 委託先の毎月の報告書(ソフトとバージョンの記載を契約で規定。公開の時点より前の内容の場合がある)
- システムと対応させた資産管理ツールの結果(ライブラリやファームウェアのバージョンは取得できない場合がある)
内閣官房国家サイバー統括室は、OS、ミドルウェア、フレームワーク、ライブラリの製品名、バージョン、利用箇所の把握と管理を対策の例としています。委託先に対策を求める際は、費用負担を十分に協議するよう求めています[13]。経済産業省は、脆弱性の管理にSBOMを活用する手順を手引に整理しています[14]。
関連する用語と記事
関連するサービス

お問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。