
アクセス制御とは
アクセス制御は、利用者やプログラムが情報やシステムに対して何を操作できるかを決定し、範囲外の要求を拒否する仕組みです[1]。許可は、閲覧、編集、削除、共有、設定の変更のような操作ごとに決定します。
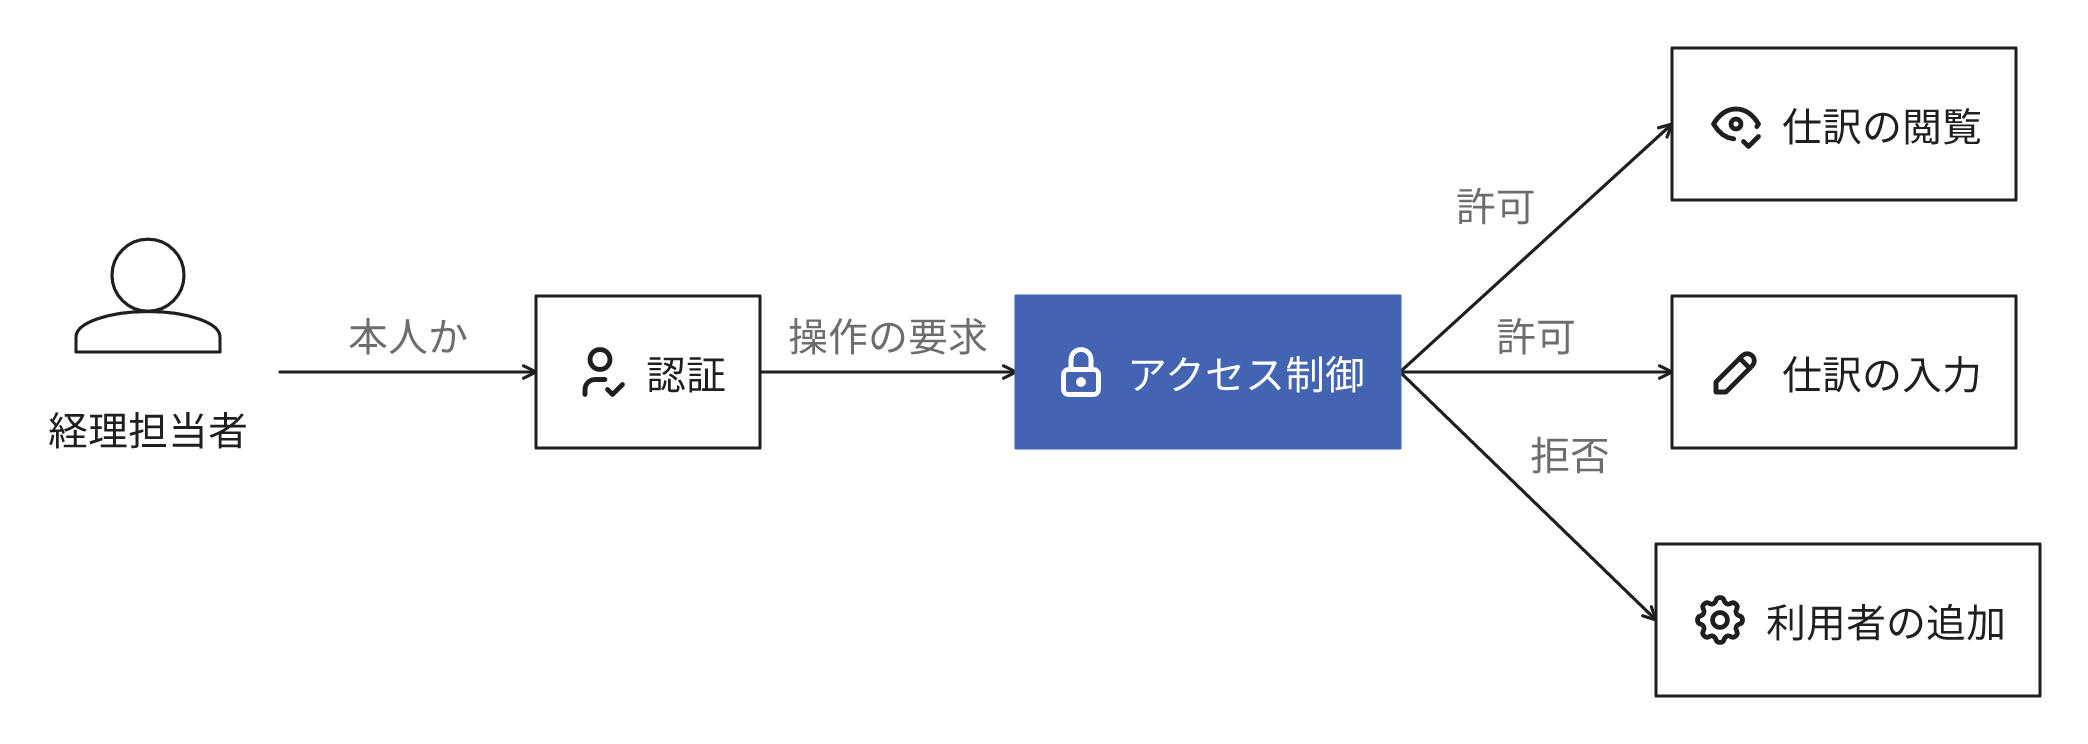
例えば会計のSaaSでは、経理担当は仕訳を入力でき、部門長は自部門の数字を閲覧だけできます。利用者の追加や連携の設定を変更できるのは管理者だけです。この区分がアクセス制御です。営業部のメンバーだけが顧客名簿を閲覧できる共有フォルダの設定も同様です。
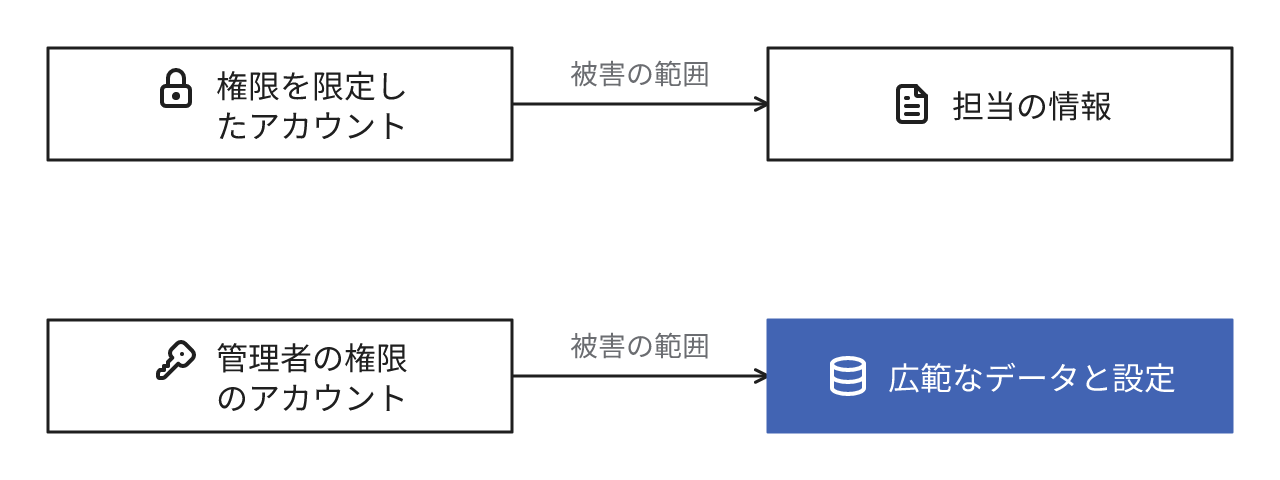
目的は情報の漏えいや改ざん、誤操作による削除を、業務上の必要がない人が実行できない状態にすることです。認証は利用者が本人かを確認する仕組みで、アクセス制御は情報や機能への要求を許可するか拒否するかを決定する仕組みです。認証が正常に機能しても、権限の範囲が妥当とは限りません。全員に管理者の権限を付与していると、1つのアカウントへの不正アクセスで、被害が広範なデータや設定に及ぶおそれがあります。
権限が過大なときに発生する被害
ウェブアプリケーションでも、アクセス制御の不備は重大な問題です。OWASP(Open Worldwide Application Security Project)の2021年版の一覧では、アクセス制御の不備が首位です[2]。URLの番号を変更するだけで他人のアカウントの情報を閲覧できる不備が一例です[2:1]。システムが要求ごとに利用者の権限を確認していないことが原因です[2:2]。この種の不備は権限の設定ではなくシステムの実装の問題で、権限の一覧を整理しても解消しません。
組織の運用でも権限の過大な付与は次の形で発生します。
- 退職者や異動者のアカウントと権限が残存し、元の権限で接続できる状態が継続する
- 共有フォルダやクラウドの文書が、リンクの取得者全員に公開されている
- 作業の効率を理由に、多数の従業員に管理者の権限を付与している
- 外部の協力会社に付与した権限が、契約の終了後も残存している
攻撃がなくても、これらは誤操作による削除や、本来は非公開の資料の閲覧の原因になります。不正アクセスされた場合は過大な権限が被害を拡大させます。
権限の決定方法
権限は、担当業務の遂行に必要な最小限に限定します。この原則を最小権限の原則と呼びます[3]。
役割ごとに権限の組を作成し、各人に役割を付与する方法があります。すべてのアクセスを役割経由にすると、権限の管理と見直しが容易になります[4]。異動時は付与する役割を変更します。人ごとの例外が増加すると把握と変更に手間がかかります。
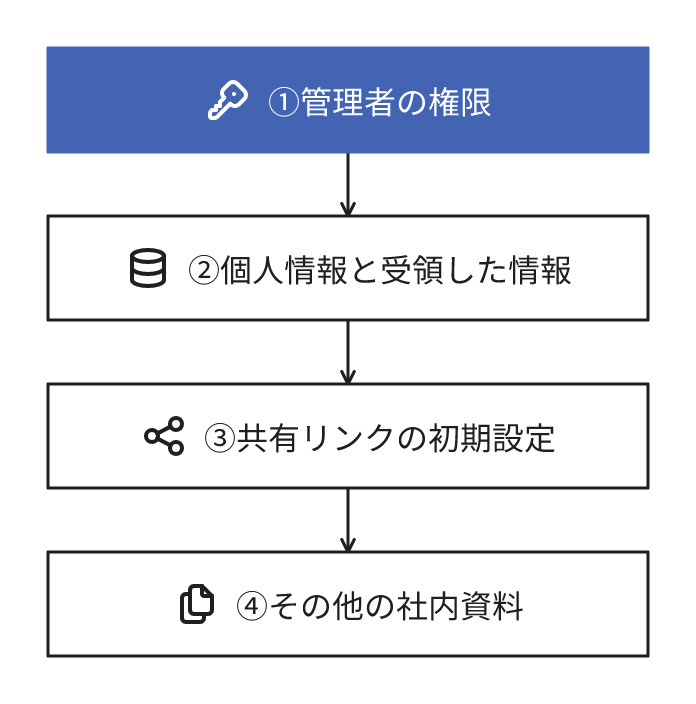
- 利用者の追加や権限の変更ができる管理者の権限は、管理作業の担当者と不在時の代理に限定する
- 顧客の個人情報や社外から受領した情報の保管場所は、閲覧できる人を役割で限定する
- 共有リンクの公開範囲の初期設定を、社内の特定の人に限定する
- それ以外の社内資料は、業務で共同利用する範囲の閲覧を許可する
すべての情報を細分化する必要はありません。公開済みの資料や全社に周知する資料まで閲覧を制限すると、申請と承認の手間が増加します。
運用の負担
権限の設定後は、閲覧だけを許可した利用者が編集できないことや、他人の情報を閲覧できないことも、実際の操作で検証します。
組織や業務が変更されると、業務に必要な権限と、実際に付与されている権限の間に差異が生じます。
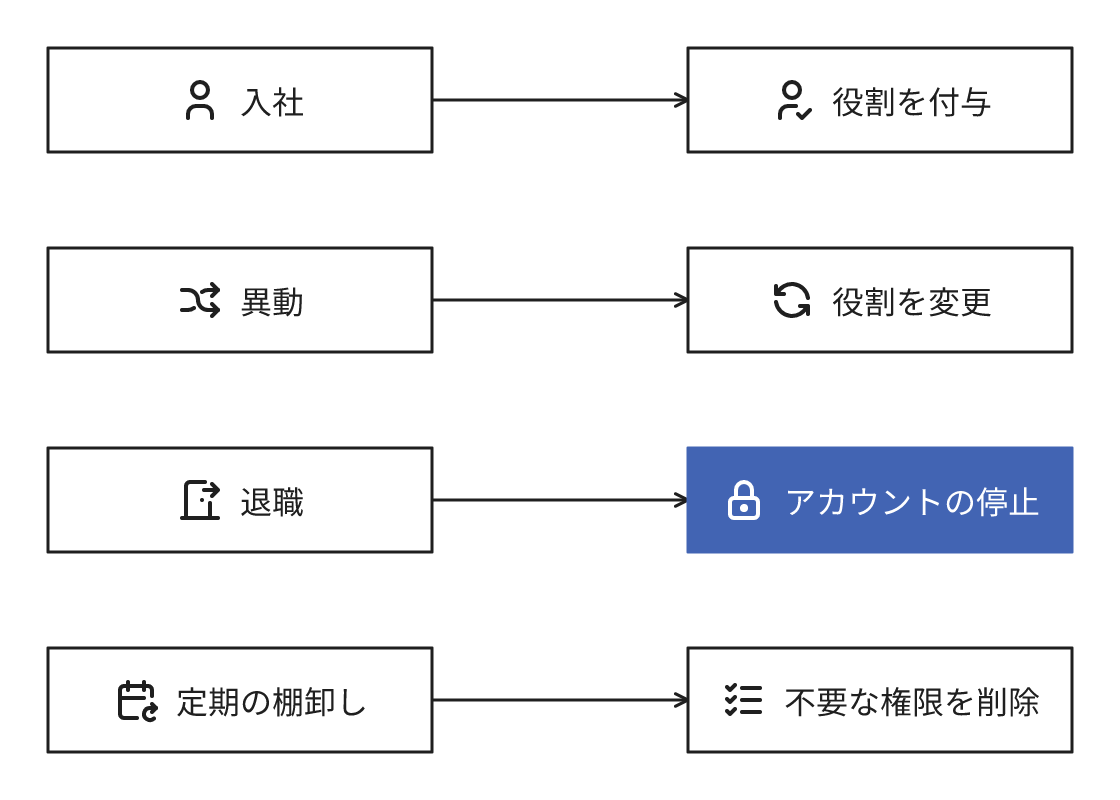
- 入社、異動、退職のたびに、管理担当が役割を変更する。退職の当日に、アカウントの停止と権限の削除を実施する
- 定期的に利用者と権限の一覧を出力し、不要な権限を削除する棚卸しを実施する。管理者の権限と社外の利用者の権限は、ほかより短い間隔で確認する。サービスごとの一覧の取得と比較に工数がかかる
- 一時的に権限を拡大する例外の申請と、期限到来時の取消しを管理する
- 操作のログを記録し、権限外の操作の試行や大量の出力を確認できるようにする
シングルサインオンの認証基盤でアカウントを停止すると、その基盤を利用する新規のログインを一括で停止できます[5]。各サービスへの直接のログインの手段は別に確認します。各サービスのアカウントの停止と継続中のログインの無効化は、認証基盤から自動で連携されるかをサービスごとに確認します[5:1]。連携されないサービスでは、これらの作業を個別に実施します。
役割ごとの権限やシングルサインオンが料金プランによって利用できない場合は、上位のプランとの差額も費用に含めます。
よくある誤解
社内の資料なら全員が閲覧できて問題ない
社内の資料にも、人事の評価、給与、顧客の個人情報、取引の条件のように、閲覧する人を限定すべき情報が含まれます。全員に閲覧を許可すると、1人のアカウントへの不正アクセスで、それらがすべて流出する可能性があります。
権限は一度設定すれば完了する
異動や退職、プロジェクトの終了で、必要な権限が変化することがあります。初期の設定の後に権限を再点検しないと、不要な権限が残存し続けます。
access control(NIST CSRC Glossary) ↩︎
A01:2021 – Broken Access Control(OWASP Top 10:2021) ↩︎ ↩︎ ↩︎
least privilege(NIST CSRC Glossary) ↩︎
Role Based Access Control FAQs(NIST CSRC) ↩︎
Revoke user access in an emergency in Microsoft Entra ID(Microsoft Learn) ↩︎ ↩︎
関連用語
同じ分野の用語
セキュリティ・運用の用語をすべて見るお問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。