
セキュリティインシデントとは
セキュリティインシデントは、情報の漏えいや改ざん、破壊や消失、情報システムの停止と、その発生のおそれがある事象です[1]。単にインシデントとも呼ばれます。法令やセキュリティの規程への違反も含みます[2]。
具体例は、顧客の一覧を添付したメールの誤送信、個人情報を保存したノートパソコンの紛失、ランサムウェアによるファイルの暗号化、ウェブサイトの改ざん、退職者のアカウントによる不正な接続です。被害が確定していなくても、不審な接続の記録や、偽のサイトでのパスワード入力の報告の時点で、インシデントとして対応を開始します。
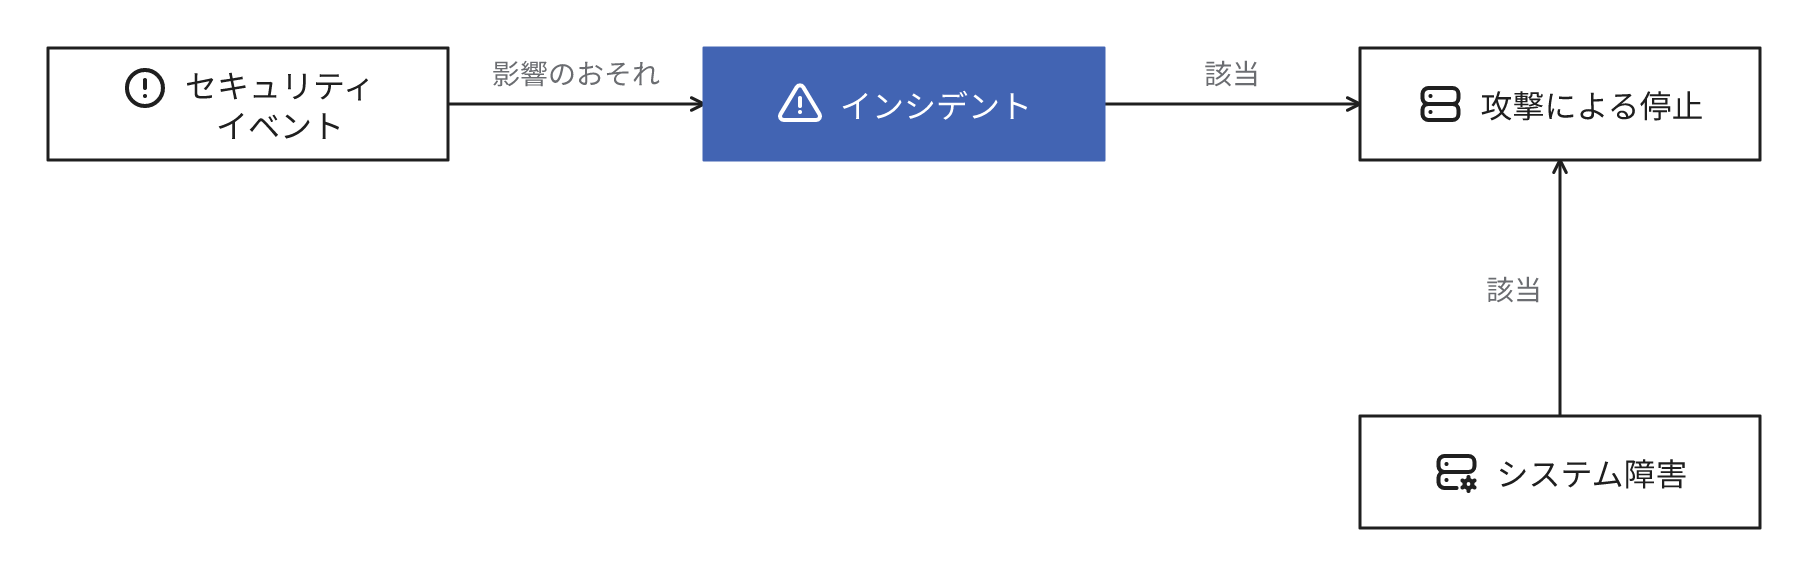
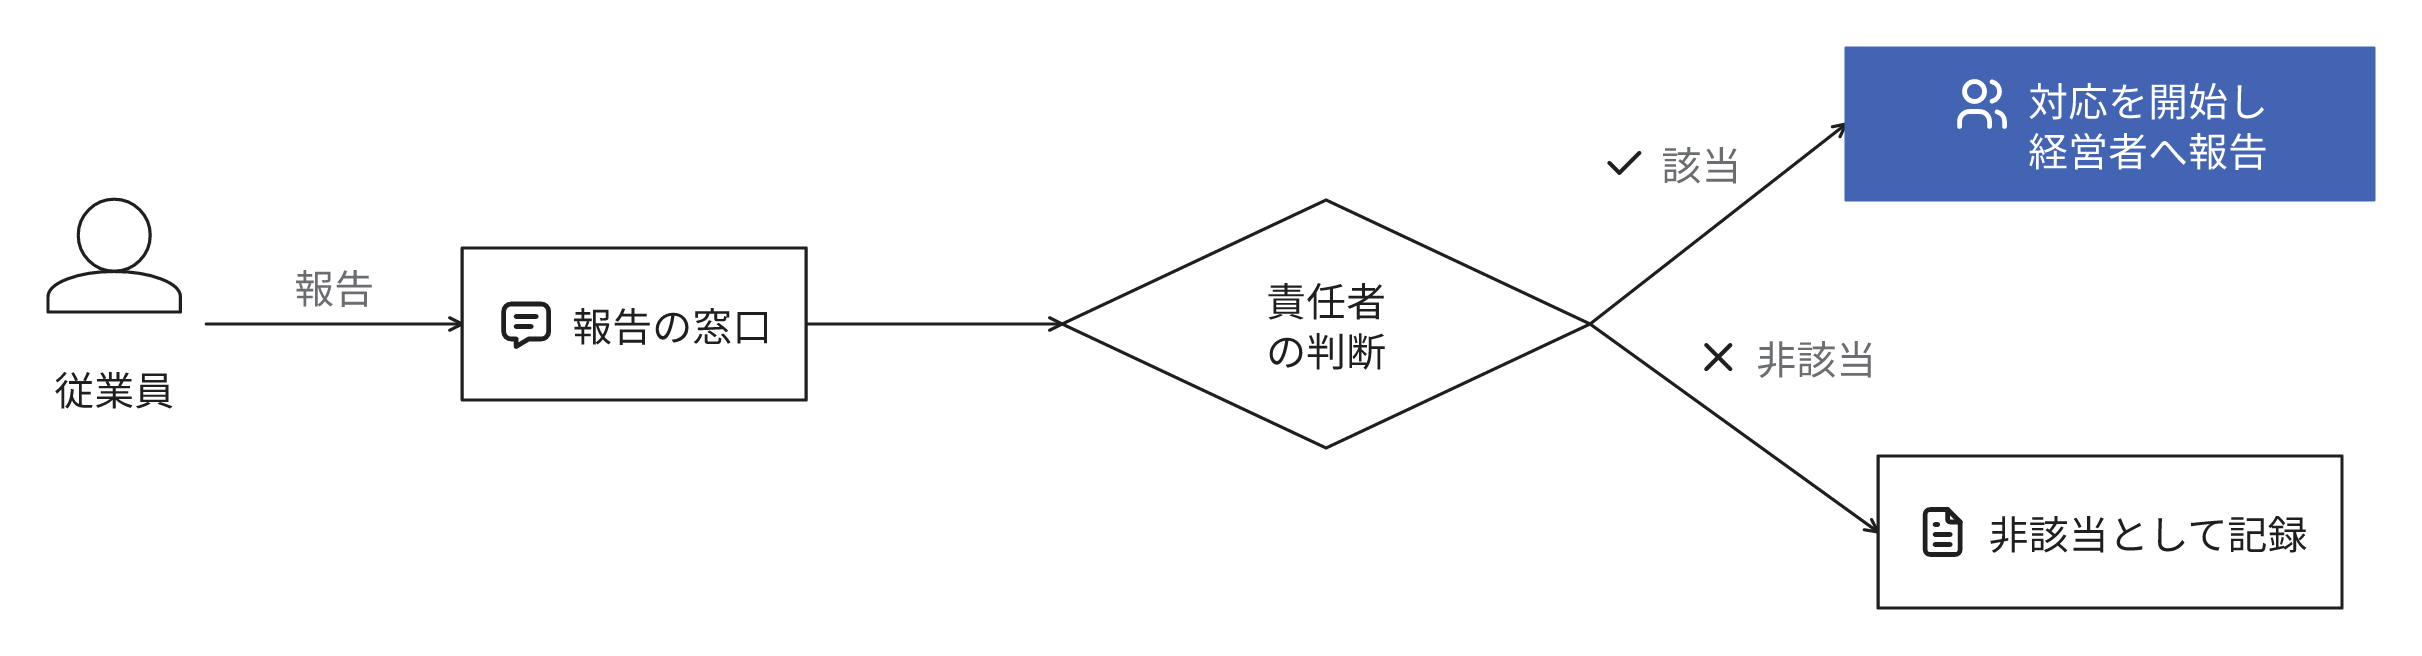
不審なログインの通知やセキュリティソフトの警告は、調査のきっかけになるセキュリティイベントです[3]。セキュリティイベントのすべてが被害を伴うわけではなく、調査の結果、情報や業務への影響、その可能性、規程への違反が確認されたものがインシデントです。従業員は疑わしいイベントを報告し、責任者がインシデントか否かを決定します。
インシデントはシステム障害とも重複することがあり、攻撃によるサービスの停止は障害であると同時にインシデントです。原因が不明な停止でも攻撃の可能性を確認し、接続のログや操作の履歴を保全しながら復旧の方法を選択します。
インシデントとして報告する事象の範囲
兆候や発生を発見した従業員は、情報セキュリティの責任者へ報告します[1:1]。現場の担当者が単独で対処すると、侵入の手段や操作の履歴を示す記録を消去する操作をしてしまうおそれがあります[1:2]。
次の事象は、担当者が単独で処理せず所定の窓口へ報告します。
- 個人情報や社外から受領した情報を含むメールやファイルの誤送信、機器や書類の紛失
- 偽のサイトでのパスワードの入力、不審な添付ファイルの実行
- 心当たりのないログインの通知、作成した覚えのないアカウントや設定
- ファイルの暗号化や、身代金を要求する画面の表示
- 自社を詐称した不審なメールの受信についての、取引先や顧客からの連絡
責任者は、対応すべきインシデントと判断した場合に経営者へ報告します[1:3]。
誤報でも報告した従業員を非難しない運用にします。非難への懸念で報告を躊躇する従業員がいると、発見が遅延するおそれがあるためです。
個人データの漏えい等の報告と本人通知
民間事業者の報告の対象は、個人データの漏えい、滅失、毀損が発生した事態と、その可能性がある事態です。個人データの漏えいだけでなく、暗号化などで個人データを利用できなくなる事態も対象になり得ます。次のいずれかに該当すると、個人情報保護委員会への報告と、本人への通知が原則として義務になります[4][5]。
- 病歴などの要配慮個人情報を含む
- クレジットカード番号など、不正利用で財産的被害が生じるおそれがある
- 不正アクセスや従業員の持ち出しなど、不正の目的によるおそれがある
- 本人の数が1,000人を超える
不正の目的による類型では、個人データとして利用する予定の、取得済みまたは取得予定の個人情報も対象に含まれます[5:1]。法定の除外の有無を含め、報告の要否は担当者が個人情報保護委員会の資料で確認します。
本人への通知の要否と、被害の拡大を防止するための公表の要否は、事業者がそれぞれ別に決定します[5:2]。
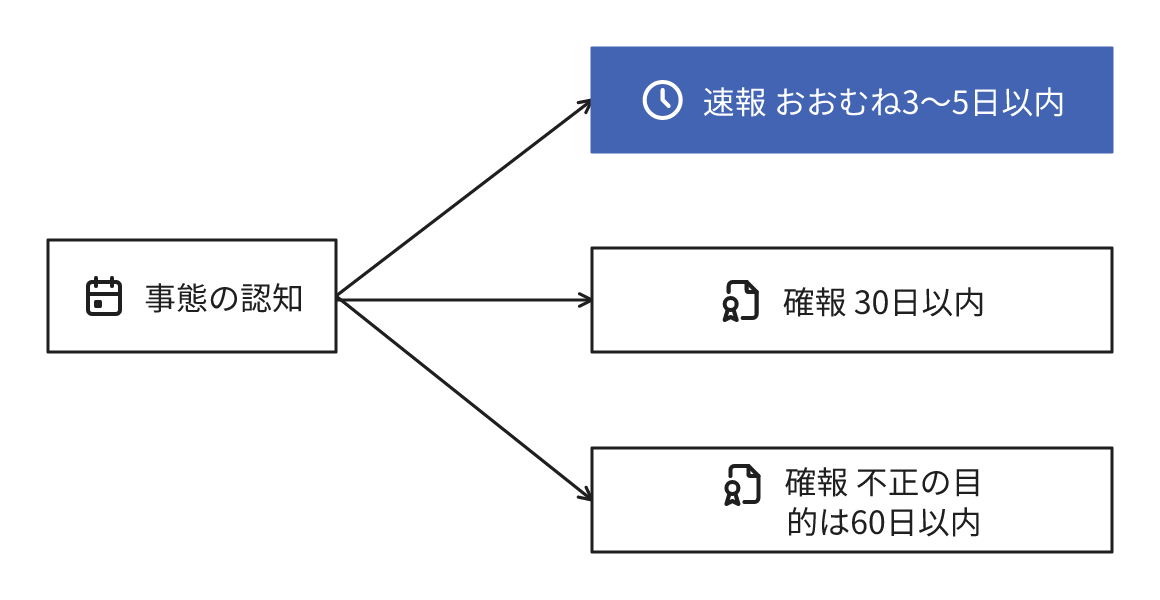
報告は速報と確報の2段階です。速報の目安は事態の認知からおおむね3〜5日以内で、速報ではその時点で把握している内容の報告で十分です[5:3]。確報の期限は認知から30日以内で、不正の目的によるおそれがある場合は60日以内です[5:4]。法人の場合はいずれかの部署が事態を認知した時点が起算点になります[5:5]。
業法などで報告を求められる業種は、所管の省庁にも報告します[6]。これとは別に、経済産業省は届出の窓口を示しています[6:1]。犯罪の可能性がある場合の届出先は警察です[6:2]。ウイルス感染や不正アクセスの被害の届出先はIPA(情報処理推進機構)です[6:3]。
初動の内容
IPAの手引きは、中小企業向けに対応の手順を検知と初動対応、報告と公表、復旧と再発防止の3段階で示しています[1:4]。
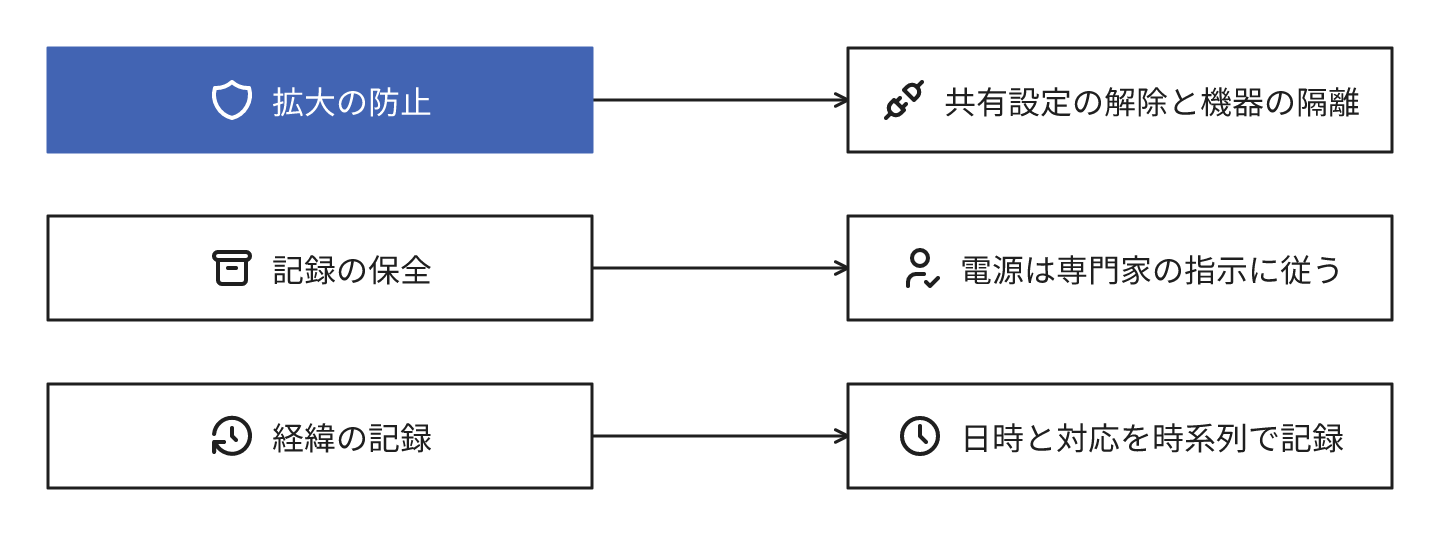
初動では、被害の拡大を防止するため、外部から閲覧できる状態の共有設定の解除や対象の機器の隔離を実施します[1:5]。ネットワーク全体の遮断やサービスの停止は業務への影響が重大なため、範囲は責任者が決定します。その際、機器を操作する担当者は、対象機器の電源の遮断のような不用意な操作で、侵入の手段や操作の履歴を示す記録を消去しないよう注意します[1:6]。
並行して、発見の日時、認知の経緯、対応の経過を時系列で記録します。この記録は監督機関への報告や公表の際の資料になります[1:7]。
関係者全員への通知が困難な場合や、影響が社会一般に及ぶ場合は公表します[1:8]。公表の時期と内容は被害の拡大を招かないよう決定し、顧客や消費者に関係する場合は問合せ窓口を開設します[1:9]。
インシデントへの事前の準備と対応の費用
発生後に対応の方針を検討すると、連絡先の確認や担当の割当てに時間がかかります。平時に次を決定しておきます。
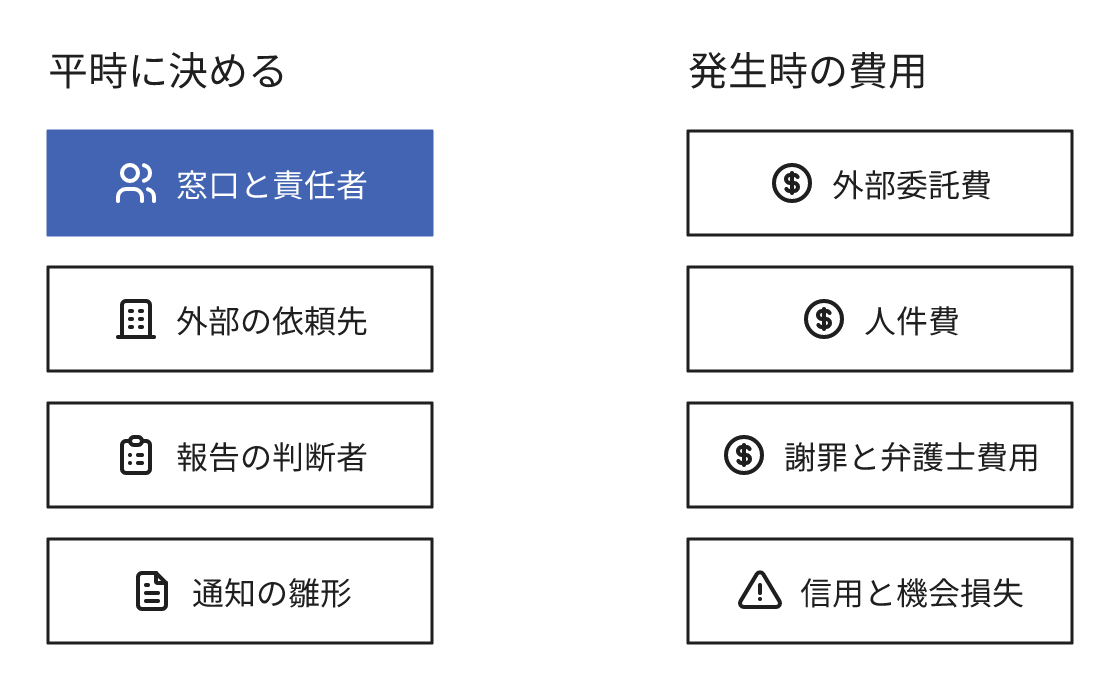
- 報告の窓口と、サービスの停止や外部への依頼を決定する責任者。夜間と休日の連絡先も含む
- 報告の対象とする事象の例
- 調査や復旧を依頼する外部の専門家の対応範囲と受付時間、利用しているIT製品の保守窓口
- 個人情報保護委員会への報告の要否を確認する担当
- 本人への通知や、取引先への連絡の文面の雛形
対応の費用は直接の被害額だけではありません。発生し得る費用には、原因の調査や復旧の外部委託費、対応する従業員の人件費、顧客や取引先への謝罪にかかる費用、法的な対応のための弁護士費用があり、信用の低下や事業の停止による機会損失も含みます[1:10]。
サイバー保険で調査や復旧の費用を補償できる場合もあるため、補償の範囲は加入前に確認します[7]。
準備の後も連絡先と体制の更新、訓練、調査に必要な記録の保存には工数がかかります。
インシデントへの対応を専門に担うCSIRT(Computer Security Incident Response Team)を設置する組織もあります[8]。専任の組織を設置できない場合も、対応を決定する責任者と外部への依頼先は決定しておきます。
よくある誤解
インシデントは被害の確定後に報告すればよい
被害の確定までの間にも、攻撃者の接続が継続し、証拠となるログやファイルの更新履歴が上書きされることがあります。個人情報保護委員会への報告も、漏えいのおそれの段階から対象になります[4:1]。おそれの認知の時点で窓口に報告し、被害の範囲は調査で確定します。
感染した機器は直ちに電源を遮断する
電源の遮断のような不用意な操作で記録が消失すると、侵入の手段や流出した情報の調査が困難になることがあります[1:11]。対象の機器はネットワークから隔離し、電源の扱いは調査を依頼する専門家の指示に従います。
インシデントは外部からの攻撃のこと
誤送信や機器の紛失、従業員による持ち出しのように、攻撃がなくても情報は漏えいします。報告の対象を攻撃に限定すると、対応が必要な漏えいを認知できません。
中小企業のためのセキュリティインシデント対応の手引き(情報処理推進機構) ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
Cybersecurity Incident(NIST CSRC Glossary) ↩︎
漏えい等の対応とお役立ち資料(個人情報保護委員会) ↩︎ ↩︎
個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会)。3-5-3-3 速報、3-5-3-4 確報 ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
中小企業のためのセキュリティインシデント対応の手引き(経済産業省) ↩︎ ↩︎ ↩︎ ↩︎
CSIRTマテリアル(JPCERT/CC) ↩︎
同じ分野の用語
セキュリティ・運用の用語をすべて見るお問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。