
ビジネスメール詐欺とは
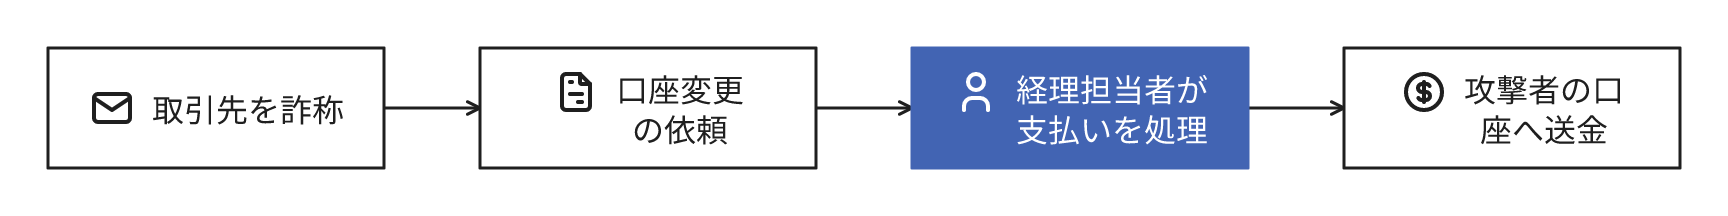
ビジネスメール詐欺は、取引先や自社の経営者を詐称した偽のメールを組織に送信し、従業員に攻撃者の口座へ送金させる詐欺です[1]。英語の Business Email Compromise から BEC とも呼ばれます。
典型例は、海外の取引先の担当者を詐称するメールが口座の変更を通知し、今回の請求から変更後の口座への振込を依頼して、改ざんした請求書を添付する手口です。経理担当者が通常どおり支払いを処理すると、代金は攻撃者の口座に送金されます。攻撃者は事前に取引のメールを盗聴し、請求の時期、金額、担当者の氏名を把握していることがあります[2]。
ビジネスメール詐欺の目的は、業務上の依頼を偽装して不正に送金させることです。その準備としてフィッシングでメールアカウントの認証情報を詐取し、メールを盗聴することがあります[3]。不正アクセスへの対策とは別に、送金の手続きでの確認が必要になります。
詐欺の2つの型と標的になる業務
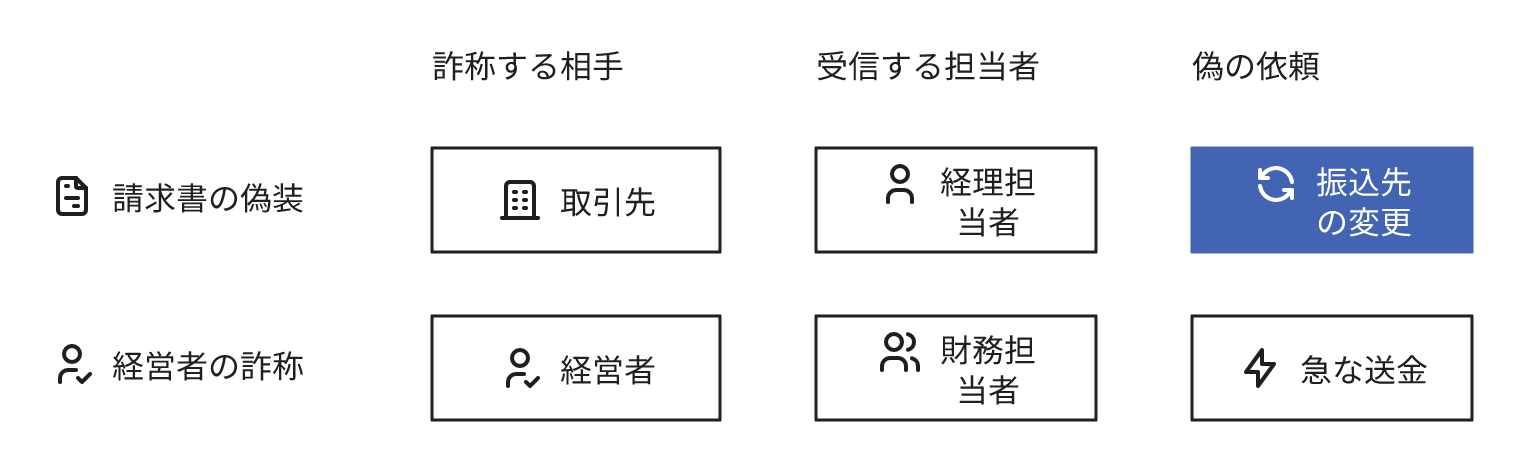
IPA(情報処理推進機構)は、詐欺の相手によって2つの型に分類しています[2:1]。
- 取引先との請求書の偽装: 取引先を詐称し、振込先を攻撃者の口座に変更した請求書を送信する。海外の企業と取引する組織で多く確認されている[2:2]
- 経営者の詐称: 経営者や役員を詐称し、財務や経理の担当者に送金を指示する。秘密の案件で相談がある、といった連絡から開始する[2:3]
標的になりやすいのは、送金を決裁できる経営層、取引先と支払いの連絡をする担当者、送金の手続きをする経理と財務の担当者です。支払側だけでなく、請求側も詐称の対象になります[3:1]。自社の担当者を詐称したメールで取引先が振込先を変更すると、取引先からの代金が攻撃者の口座に送金され、自社には入金されません。
米国のFBIのインターネット犯罪苦情センター(IC3)が2024年に受理したビジネスメール詐欺の申告は21,442件で、申告された損失の合計は約27.7億ドルでした[4]。
メールの点検だけでは詐欺を防止できない理由
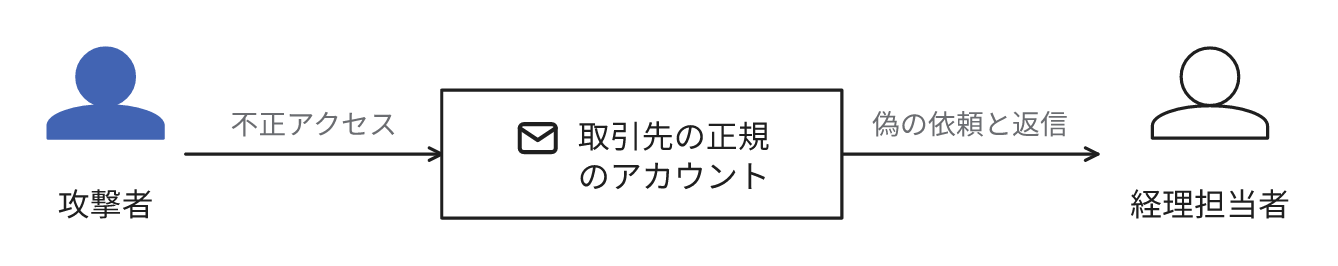
偽のメールは、表示名を偽装したフリーメールのアドレスから送信されることが多くあります[3:2]。メールアドレスへの注意で判別できた可能性のある事例も多くあります[3:3]。ただし、取引先のメールアカウント自体に不正アクセスされていると、正規のアドレスから偽の依頼が送信されます[5]。
文面に違和感があっても、メールで照会すると攻撃者が返信で弁明することがあります[3:4]。攻撃者は不正アクセスしたアカウントに外部への転送や、通常は閲覧しないフォルダへの振り分けを設定し、やり取りを監視することもあります[3:5]。送信元のアドレスや文面、照会への返信だけで真偽を確認すると、攻撃者が操作した情報に依拠するおそれがあります。
ビジネスメール詐欺はシステムやセキュリティソフトだけでは防御が困難なため、手口を従業員に周知したうえで、送金に関する社内規程を整備します[6]。
送金の手続きに依頼の事実確認を追加する
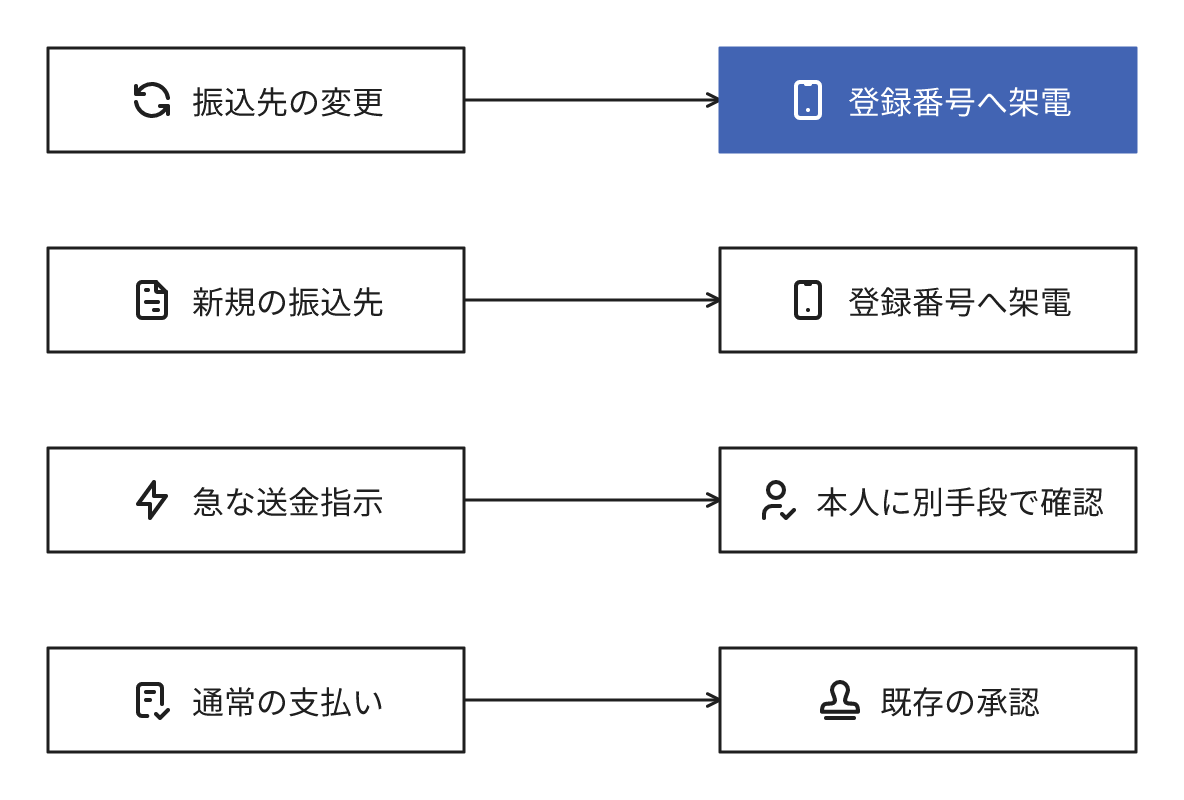
対策の中心は、事前に登録した連絡先へ自社から連絡し、依頼の事実を確認する手続きです[6:1]。
- 振込先や決済手段の変更は、メールの指示だけで処理しない。取引先へメール以外の方法で確認する[6:2]
- 確認に使用する連絡先は、依頼のメールの署名から取得しない。署名も攻撃者が偽装している可能性がある[3:6]
- 経営者や役員からの急な送金の指示は、指示した本人に別の手段で確認する。秘密の案件として口外の禁止を求められた場合も確認を省略しない
- 不審なメールは担当者が単独で判断せず、社内の窓口に報告して共有する
- メールアカウントに使い回さないパスワードを設定し、多要素認証の導入を検討する[6:3]
確認の対象を金額で限定しません。最初の追加対象は、振込先の変更と新規の振込先の確認です。少額の請求を利用した口座の変更でも、変更後の支払いに影響するためです。相手からの電話の着信や、メールに記載された番号への架電では確認済みとせず、取引先の登録済みの番号へ自社から架電し、取引先の担当者に確認します。
確認を追加すると、支払いの処理に時間がかかることがあります。工数は振込先の変更と新規登録の件数と、確認先への連絡のつきやすさで変動します。確認に1日以上を要する場合に備え、依頼の受付期限は支払期日より前に設定します。時差のある海外の取引先がその例です。
送金してしまったときの初動
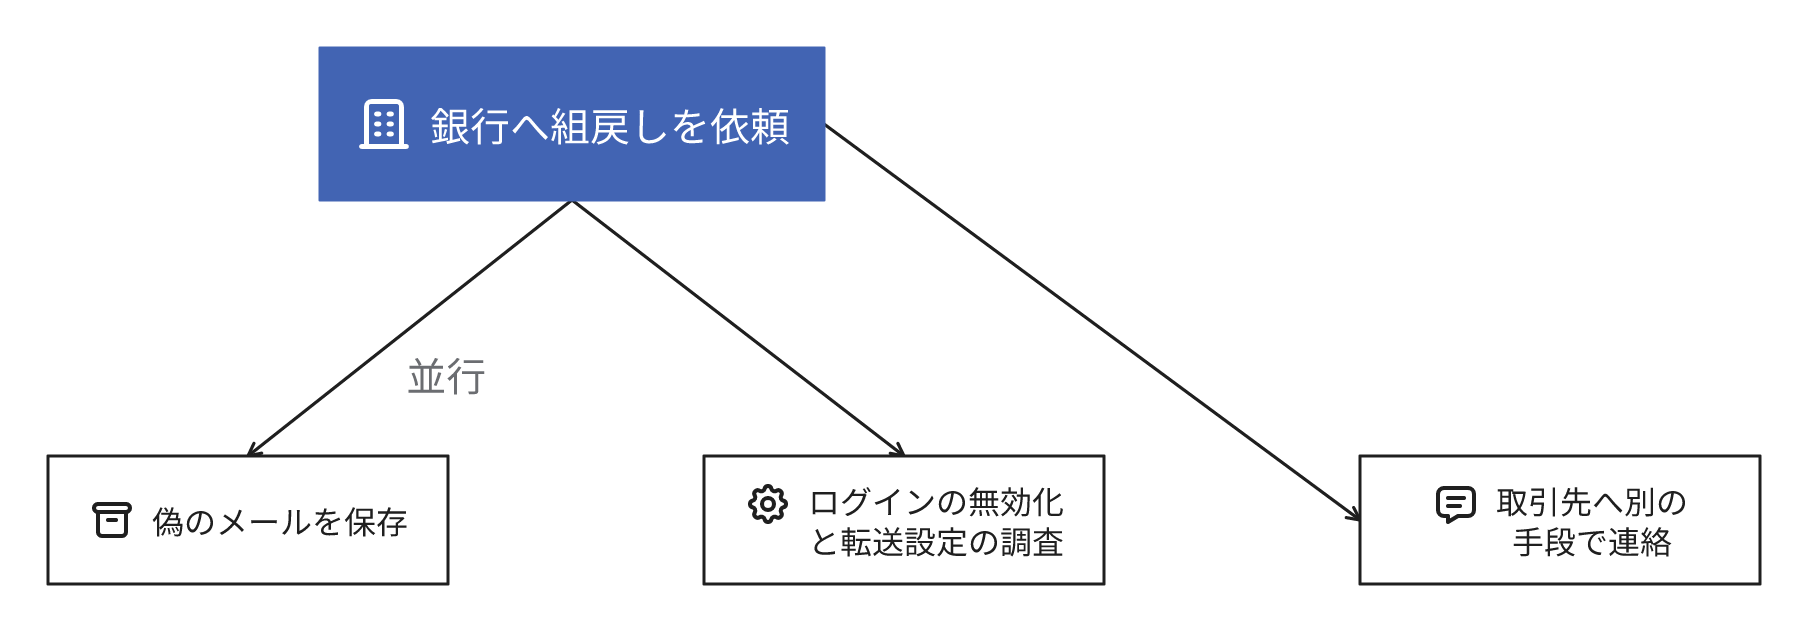
送金した後に詐欺と判明したら、送金に使用した銀行へ直ちに連絡し、送金の取消しや、送金済みの資金の返却を求める組戻しを依頼します。資金がすでに出金され、回収できなかった事例も多く確認されています[7]。振込先が海外の口座なら現地の警察への相談も必要です[7:1]。
並行して、偽のメールを削除せずに保存し、やり取りの経緯を時系列で整理します。銀行や警察から証拠の提示を求められることがあります[7:2]。
関係者のパソコンのウイルスチェックとメールアカウントのパスワード変更を実施し、外部への転送や振り分けの設定がないかを調査します[7:3]。ログイン状態を維持するセッションが存続するため、その変更だけでは継続中のログインが終了しないことがあります[5:1]。不正アクセスの可能性があるアカウントは、管理担当に継続中のログインの無効化も依頼します。
取引先のメールが盗聴されていた可能性もあるため、取引先には電話など別の手段で連絡し、転送設定や不正なログインの調査を依頼します。
攻撃者の口座への振込額は、国内ではサイバー保険の補償対象にならないことが多いとIPAは説明しています[3:7]。加入している保険が送金の損失を補償するかは、被害の前に保険会社に確認しておきます。
よくある誤解
不自然な日本語のメールなら偽物と判別できる
攻撃者は盗聴したメールから請求の時期、金額、担当者の氏名を把握するため、偽のメールの文面は実際の取引と矛盾しないことがあります[2:4]。文面が自然でも、メール以外の手段で確認するまでは正規の依頼として処理しません。
海外と取引する組織だけが詐欺の標的になる
請求書の偽装は海外との取引で多く確認されていますが、経営者の詐称は海外との取引を前提にしない手口です[2:5]。経営者の指示で通常の承認を省略する運用は、詐称の手口に悪用されるおそれがあります。
送信ドメイン認証を導入すれば偽のメールを防止できる
送信ドメイン認証は、自社や取引先のドメインそのものを詐称する偽装を検出します[8]。類似のドメインや表示名の偽装、不正アクセスされた取引先のアカウントによる正規のアドレスからの送信は防止できません[8:1]。送金の手続きでの確認と併用します。
ビジネスメール詐欺(BEC)対策特設ページ(情報処理推進機構) ↩︎
Internet Crime Report 2024(FBI Internet Crime Complaint Center) ↩︎
Respond to a compromised email account in Microsoft 365(Microsoft Learn) ↩︎ ↩︎
ビジネスメール詐欺の対策について知る(情報処理推進機構) ↩︎ ↩︎ ↩︎ ↩︎
もしビジネスメール詐欺被害に遭ってしまったら(情報処理推進機構) ↩︎ ↩︎ ↩︎ ↩︎
同じ分野の用語
セキュリティ・運用の用語をすべて見るお問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。