
SBOMとは
SBOM(Software Bill of Materials)は、ソフトウェアが利用するライブラリなどのコンポーネントと、その相互の利用関係を記録した、機械処理可能な一覧です[1]。コンポーネントごとに名称、バージョン、提供元、どのコンポーネントがどのコンポーネントを利用しているかを記録します[2]。
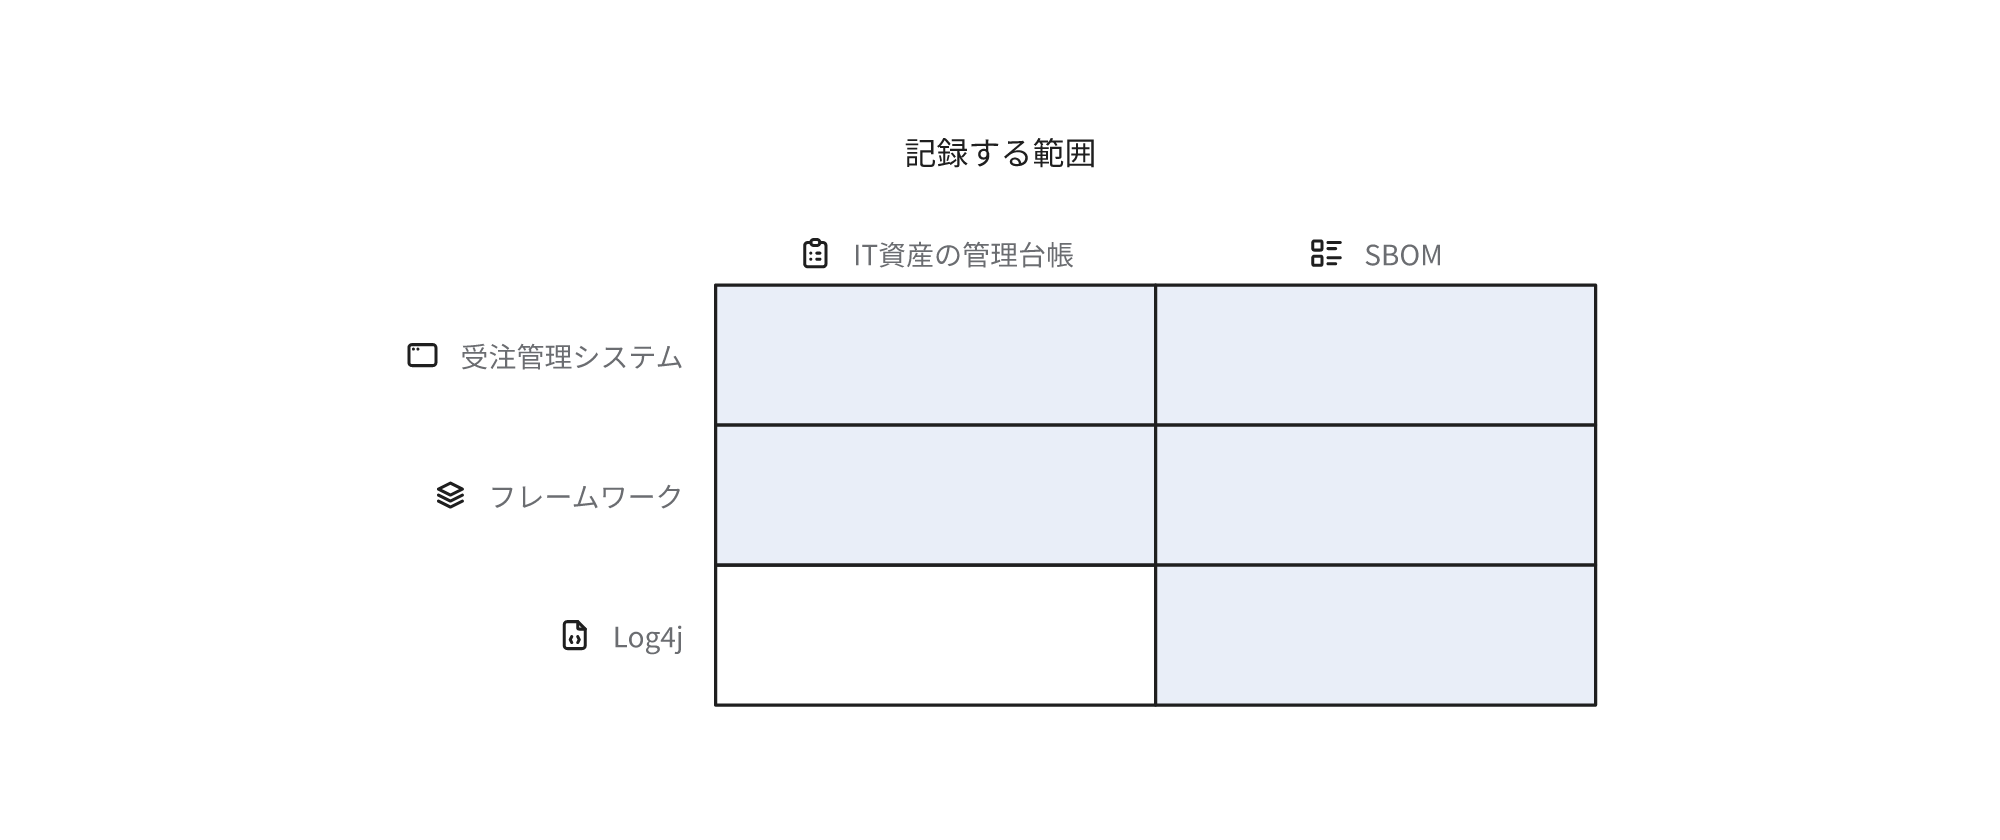
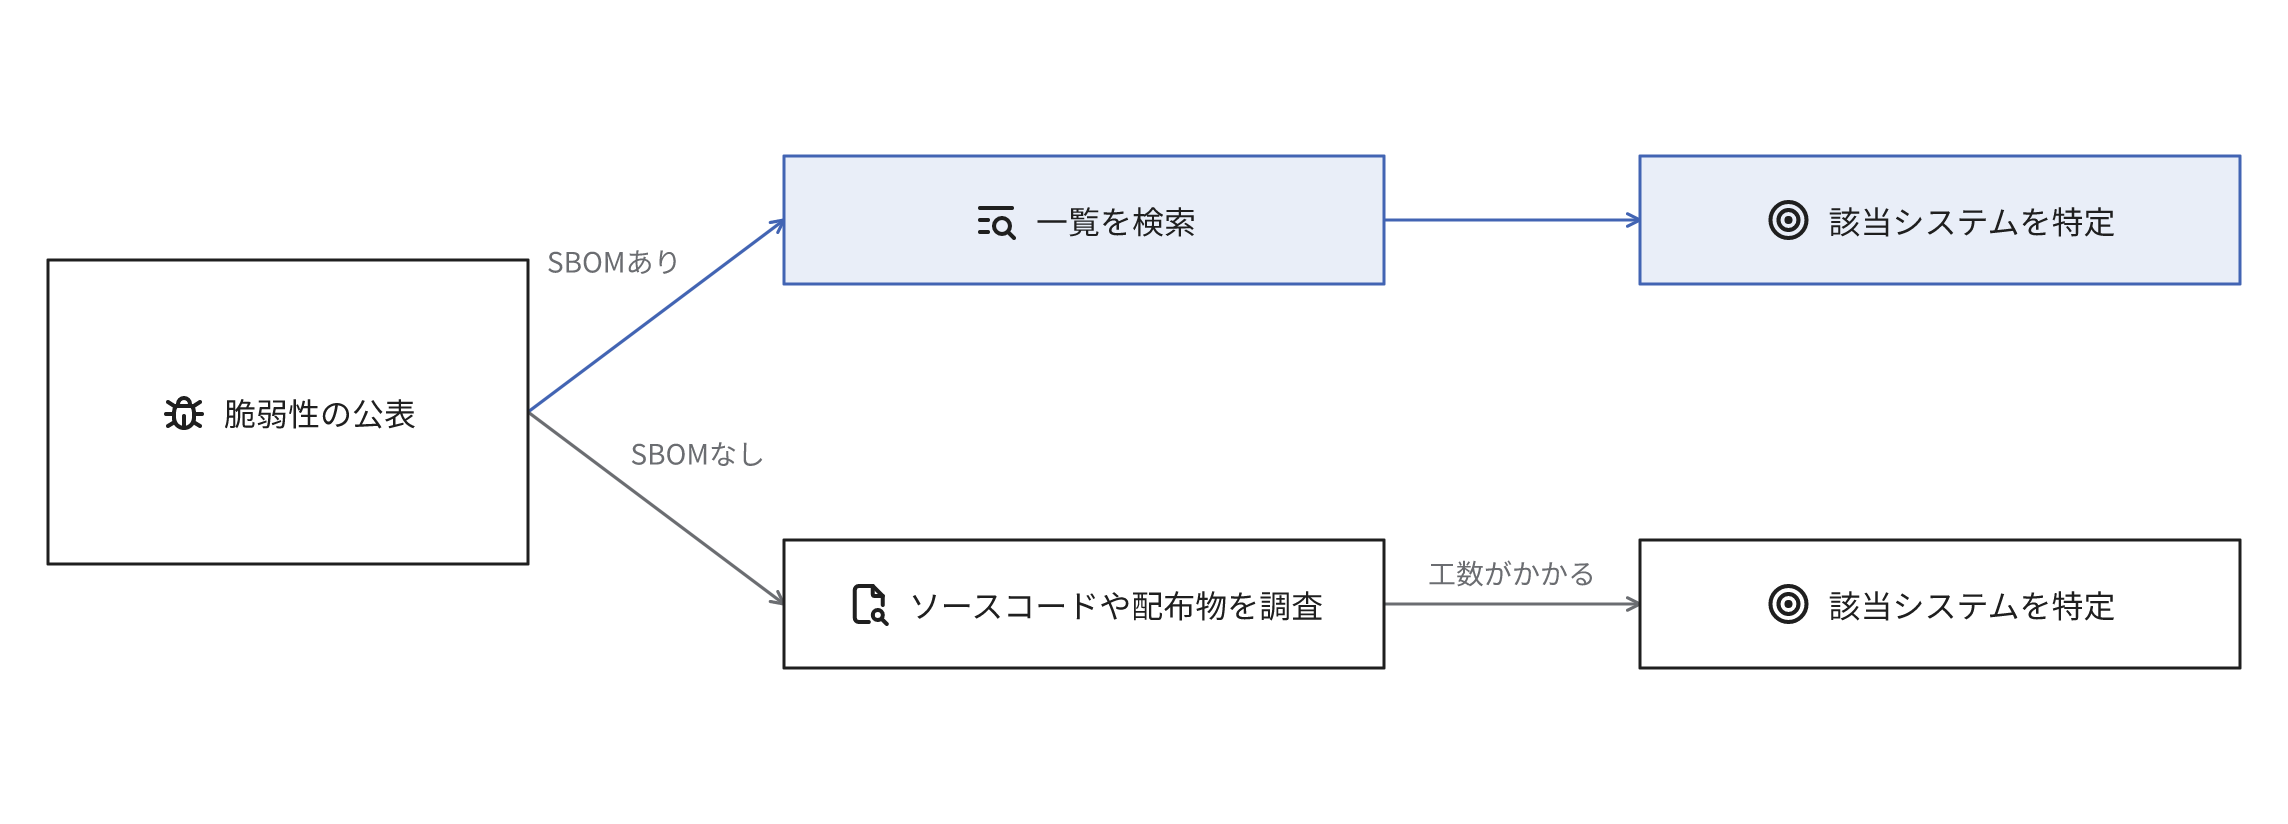
開発者が採用したコンポーネントの内部には、開発者が直接採用していない別のコンポーネントが含まれることがあります。例えばJavaで開発した受注管理システムでは、採用したフレームワークの内部で、ログ出力のライブラリであるApache Log4jが稼働していることがあります。下位のコンポーネントまで記録したSBOMがあれば、Log4jに脆弱性が公表された時点で、該当するバージョンを含むシステムを一覧の検索で特定できます。SBOMを作成する目的は脆弱性やライセンスの問題が判明した際に、影響のあるシステムを迅速に判定することです。
IT資産の管理台帳との違い
SBOMと混同しやすい一覧に、情報システム部門が管理するIT資産の管理台帳があります。台帳の対象は導入した製品や、開発者が直接採用した上位のコンポーネントが中心です。その内部で間接的に利用される下位のコンポーネントの多くは台帳の対象外です[1:1]。そのため、台帳と脆弱性情報の突合では、下位のコンポーネントの脆弱性の影響を検知できない場合があります[1:2]。SBOMは下位のコンポーネントまで記録することで台帳を補完する一覧で、台帳を置換するものではありません。
利用者が把握できなかった下位のコンポーネントの脆弱性
2021年12月、Log4jに任意のコードを実行される脆弱性が発見されました[1:3]。Log4jは多数のJavaのアプリケーションに下位のコンポーネントとして組み込まれていて、通常のコンポーネント管理では利用の有無を特定しにくい場合がありました[1:4]。構成を一覧にしていない組織では、影響の有無の判定に、ソースコードや配布物の調査の工数がかかることがあります[1:5]。
2026年7月に各国の機関が公表したSBOMの最小要素には、名称やバージョンのほか、構成の変更のたびの更新と、利用者などとの共有の方法も実務の基準として含まれています[2:1]。
効果と運用の負担
- 脆弱性の公表から、自社への影響の有無の特定までの時間の短縮[1:6]
- 管理工数の削減。医療機器分野の実証で、脆弱性管理の工数が手作業で管理する場合より70%程度減少[1:7]
- コンポーネントのライセンスの把握によるライセンス違反の防止[1:8]
- 提供元のサポートが終了したコンポーネントの調査の起点[1:9]
負担は導入時の工数のほか導入後の更新と調査で継続して発生します。
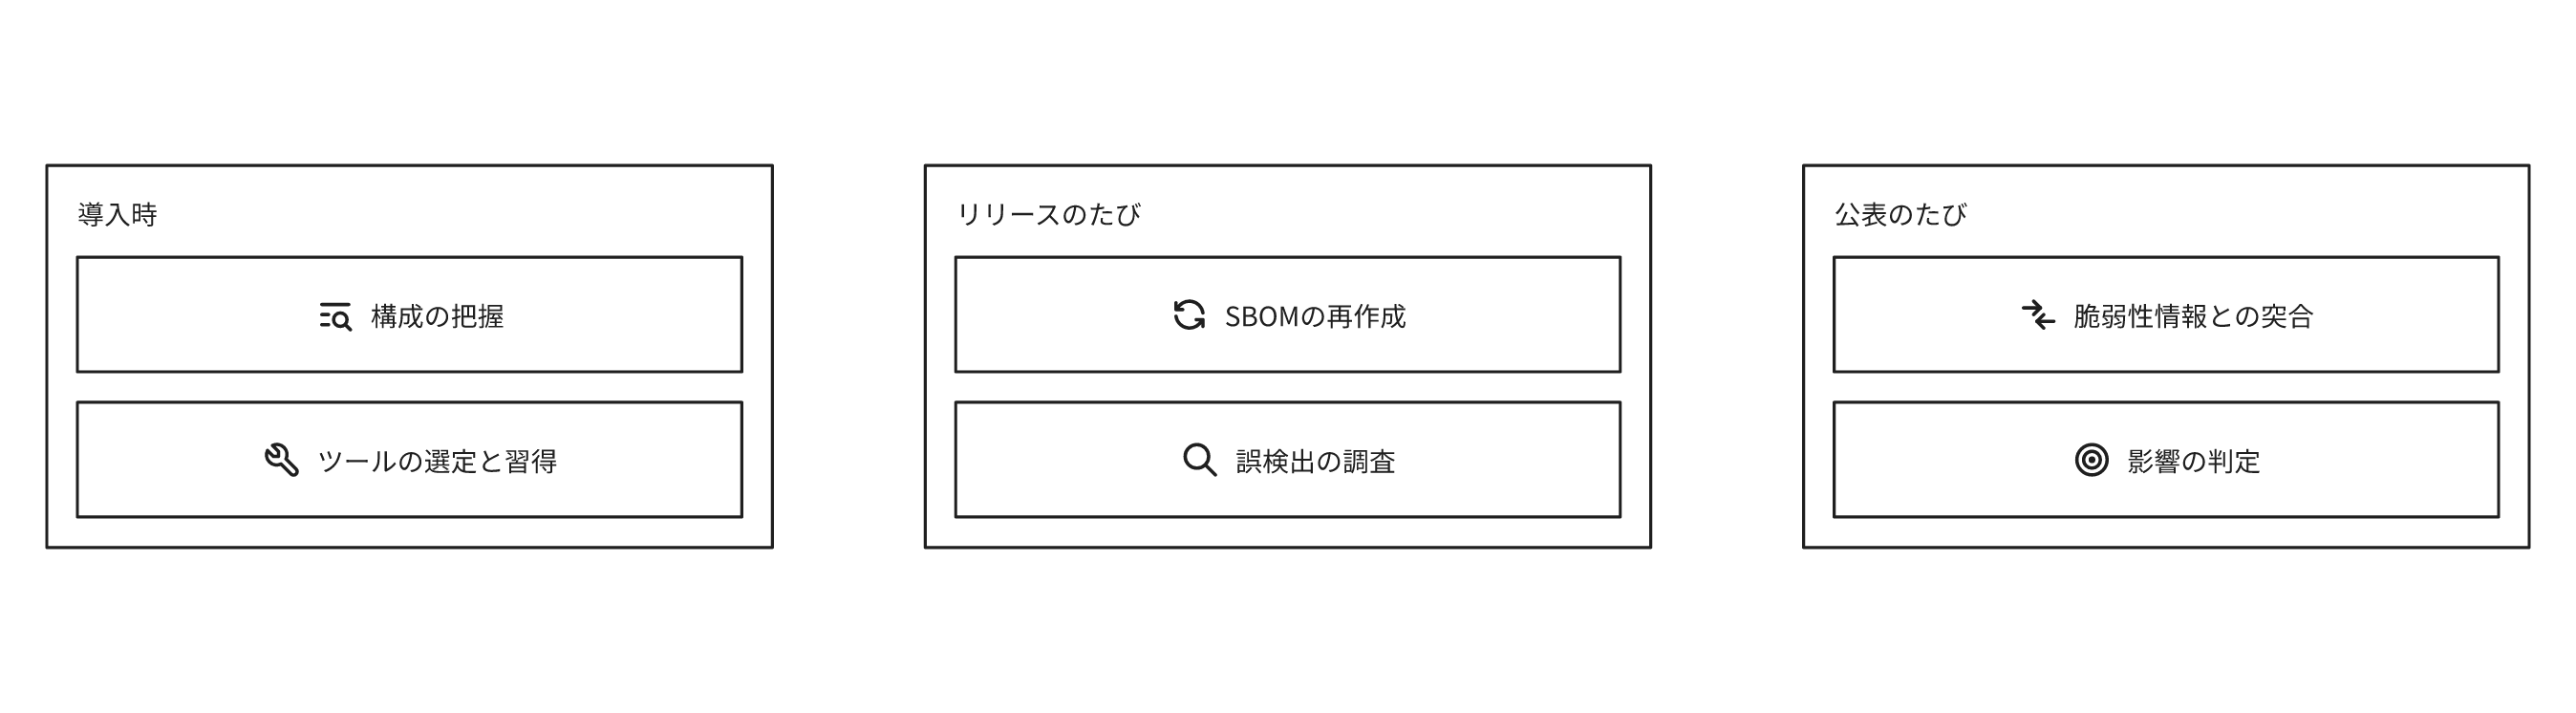
- 導入時の工数。対象システムの構成の把握と、作成ツールの選定・導入・習得[1:10]
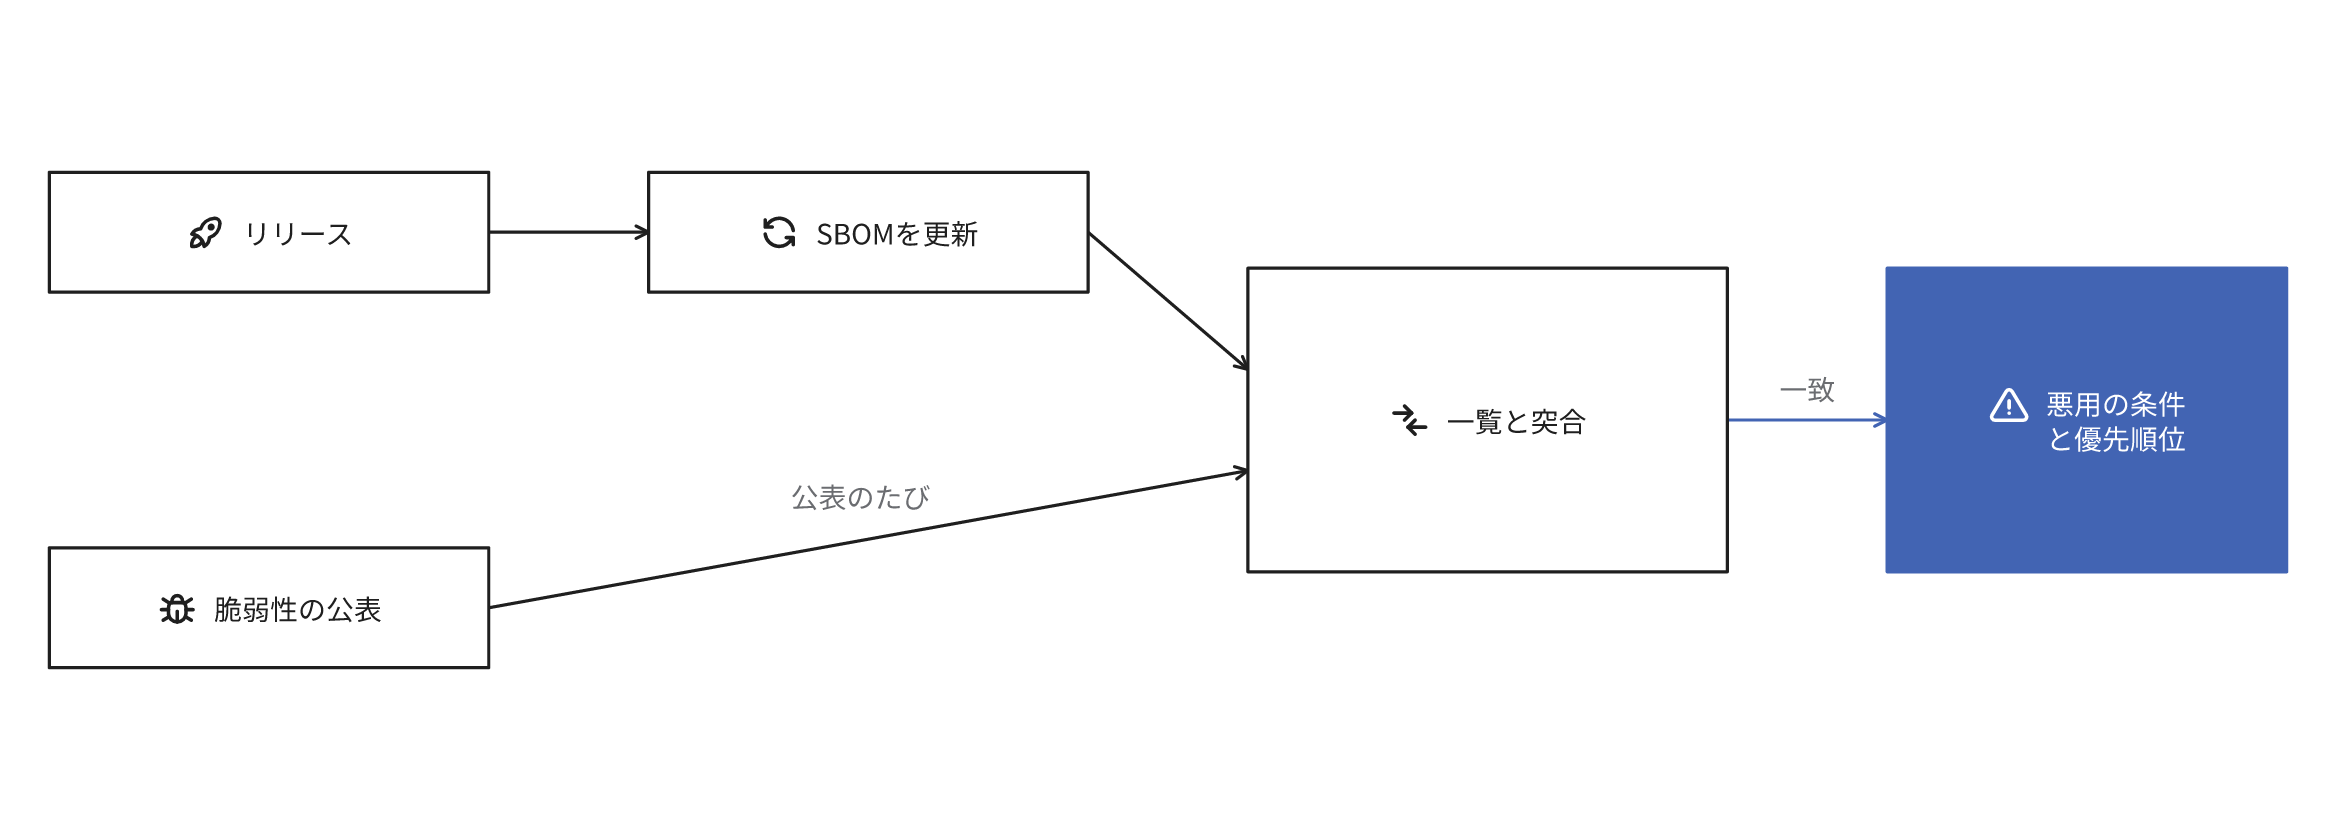
- リリースのたびの再作成。コンポーネントを更新したリリースごとに、その構成を反映したSBOMが必要[2:2]
- 誤検出や、SBOMと稼働中の環境の不一致の調査
- 公表される脆弱性情報との継続的な突合と、影響の判定から修正までの対応[3]
- SBOM自体の管理。ソースコードは含まないが、提供元が公開していない情報を含む場合がある[1:11]
どのシステムからSBOMを作成するか
SBOMを作成する対象と順番
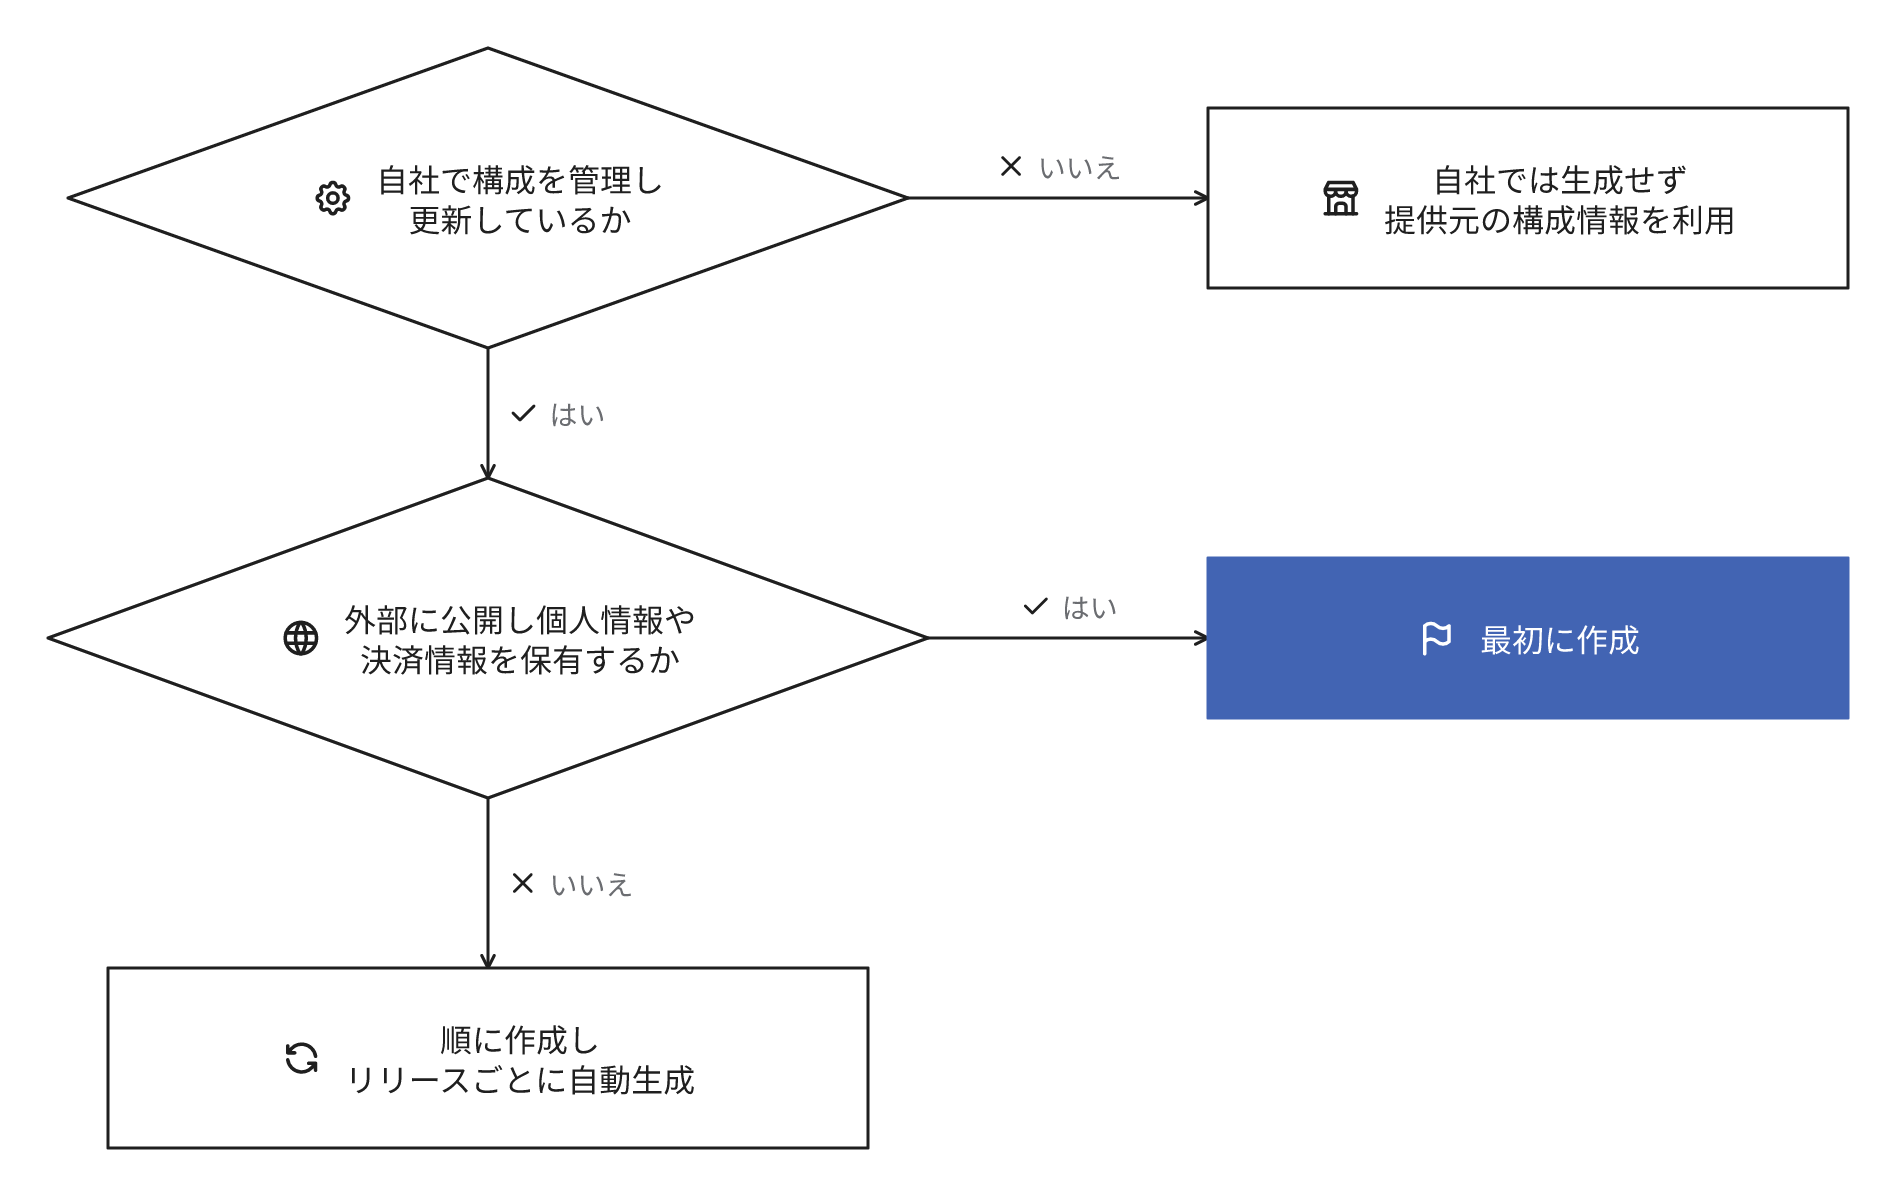
自社で構成を管理し、オープンソースのライブラリを組み込んで更新しているシステムから作成します。中でも、インターネットに公開し、個人情報や決済情報を保有するシステムを最優先にします。インターネットからアクセス可能なシステムは攻撃者に悪用されるリスクが高いためです[3:1]。
- 自社で構成を管理し更新するシステム: 作成の対象。プログラムから配布用のソフトウェアを作成する工程に作成ツールを組み込み、リリースごとに自動で生成
- インターネットに公開し、個人情報や決済の情報を保有するシステム: 最初の対象
- EU(欧州連合)のサイバーレジリエンス法の対象製品をEU市場に投入する製造者: 2027年12月11日から義務の対象[4]
- パッケージ製品やSaaSを利用するシステム: 自社での生成より、提供元のSBOMや、利用するコンポーネントと修正状況を示す情報の利用を優先
サイバーレジリエンス法はデジタル要素を有する製品の製造者に、技術文書の一部としてSBOMを求めています[2:3]。
SaaSでは構成の変更が高頻度で、提供と運用の主体が責任を分担するため、構成情報の更新と共有の方法を両者で調整する必要があります[2:4]。
SBOMの作成の手段
作成の手段はコンポーネントの数と更新の頻度で選定します。少数のコンポーネントで構成する製品なら、最低限の項目を手作業で管理する方法も成立します[1:12]。Webアプリケーションは更新で間接的なコンポーネントも変化することが多く、手作業での一覧の維持は困難になりやすいため、ツールで生成します。無償のツールは費用がかからない一方で、導入や活用の手引やサポートが限定的で、習得に工数を要することがあります[1:13]。
SBOMを作成した後に必要な運用
SBOMの作成では脆弱性への対応は完了しません。脆弱性情報との突合、影響範囲の特定、修正または緩和策の実施までを、一連の運用として確保する必要があります[3:2]。担当者を決定しないまま一覧を作成すると、脆弱性の公表時に、影響のあるシステムの特定に時間を要するおそれがあります。
- 突合の担当者と頻度。突合を自動で実行するツールなら、担当者は該当した件だけを確認
- 該当した脆弱性の優先順位の付け方。悪用の可能性や対応の費用対効果から対応の要否を判定[1:14]
- リリースのたびに再生成する手順。更新しないSBOMは稼働中のシステムの構成から乖離する
一覧に一致しても、問題の機能を実際に利用しているかまでは分かりません。担当者が利用の有無と悪用の条件を確認して、修正の優先順位を決定します[1:15]。
運用の工数は更新の頻度、突合結果の件数、影響の判定に必要な調査量で増減します。
よくある誤解
SBOMは公開しなければならない
SBOMを公開する必要はなく、作成者や提供元が共有の方法を決定できます[5]。社内の脆弱性管理に利用し、外部に共有しない運用も成立します。
ツールで生成すればコンポーネントをすべて特定できる
ツールでSBOMを効率的に作成できます。ただし、コンポーネントの誤検出や未検出を伴う場合があります[1:16]。作成時に解析していない実行環境のライブラリを一覧に記録できないこともあります[1:17]。ツールが出力したSBOMを、構成を把握している担当者が確認する工程が必要です。
ソフトウェア管理に向けたSBOM(Software Bill of Materials)の導入に関する手引ver2.0(経済産業省、2024年8月) ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
2026 ソフトウェア部品表(SBOM)の最小要素(CISAほか、国家サイバー統括室による日本語版、2026年7月) ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
個人情報の漏えい等につながる不正アクセスへの対策について(国家サイバー統括室、2026年11月) ↩︎ ↩︎ ↩︎
Cyber Resilience Act - Summary of the legislative text(欧州委員会) ↩︎
SBOM Myths vs. Facts(NTIA、2021年11月) ↩︎
関連する用語と記事
サプライチェーン攻撃
成熟度:
脆弱性
成熟度:
セキュリティパッチ
成熟度:
サポート終了(EOL)
成熟度:
ゼロデイ攻撃
成熟度:
脆弱性診断
成熟度:
CI/CD
成熟度:
ソースコード
成熟度:
SaaS
成熟度:
情報セキュリティ
成熟度:
同じ分野の用語
セキュリティ・運用の用語をすべて見るお問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。