
サマリ
- 脆弱性は攻撃に利用されうるソフトの欠陥で、修正版が公開されると攻撃者も修正の内容から欠陥を解析できるので、修正版を適用しない期間が長期化するほど悪用の危険が増大する。悪用されると、社内のネットワークへの侵入、業務のデータの暗号化、顧客の情報の漏えいに発展することがある
- 公開された脆弱性のうち実際に悪用が確認されるのは一部だが、修正の公開から数日で悪用されるものもあり、生成AIによって攻撃側の調査と悪用の作業はさらに短時間になっている
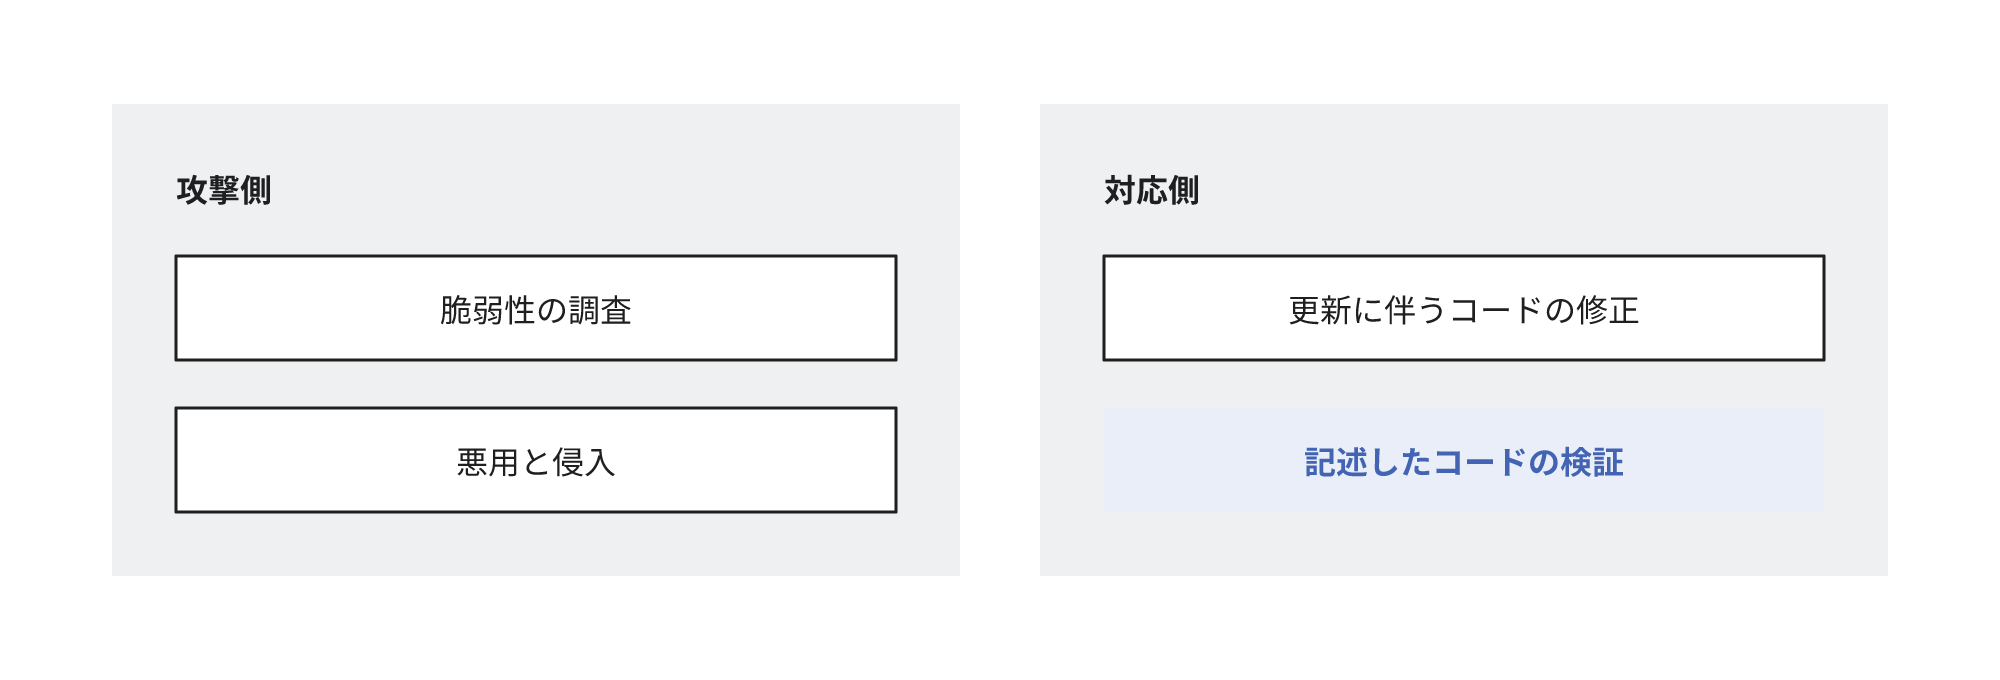
- 生成AIは更新に伴うコードの修正の手間も削減する。一方で生成AIが記述したコードにも脆弱性は混入し、記述したコードの検証は対応側の作業として残存する
- 全ての脆弱性を同じ期限で修正せず、自社のシステムのソフトのうち、社外と接続する部分にあり悪用が確認された脆弱性を最優先にし、深刻な脆弱性は早期に、残りは定期の更新で修正する。システムが利用するOSやライブラリの更新は短い間隔で実施し、1回の更新の作業を軽量に維持する
脆弱性を放置した場合に発生すること
脆弱性は、攻撃者が情報の窃取や改ざん、システムの停止、不正な操作に利用できるソフトの欠陥です。開発元が修正版を公開すると、修正の内容から欠陥を解析した攻撃が開発されることがあり、修正版を適用していないシステムは攻撃の対象になりえます。修正版の公開より前に悪用されている脆弱性もあります。
| 脆弱性のある箇所 | 悪用されたときの被害 |
|---|---|
| VPN機器(社外から社内のネットワークに接続する装置)やファイアウォールのような社外と接続する機器 | 社内のネットワークへの侵入。データを暗号化して身代金を要求するランサムウェアの被害の起点になる |
| 公開しているWebアプリと、その言語、ライブラリ、Webサーバー | 不正な要求によるデータの窃取や改ざん、サーバーの不正な操作 |
| 社内の端末のOSやブラウザ | メールやWebの閲覧を経由した端末への感染 |
| 社内専用のシステム | 社内に侵入された後の被害の拡大 |
警察庁の集計では、2024年のランサムウェアの被害企業・団体へのアンケートで、有効回答100件のうち55件がVPN機器からの侵入でした[1]。米国のVerizonの調査では、データ侵害の起点のうち脆弱性の悪用が20%に増加し、社外と接続する機器とVPNの脆弱性の修正が完了するまでの日数の中央値は32日でした[2]。
被害は自社の業務の停止に限定されません。個人データを保有する事業者は、不正アクセスで個人データが漏えいしたおそれがあれば、個人情報保護委員会への報告と本人への通知が原則として必要です[3]。
個人情報保護委員会のガイドラインは、安全管理措置の例として、ソフトウェアやOSを最新の状態に保持することを例示しています[4]。
悪用が確認されるのは一部だが修正の公開から数日で悪用されるものもある
公開される脆弱性の全てが悪用されるわけではありません。米国のサイバーセキュリティ・社会基盤安全保障庁(CISA)は、実際に悪用が確認された脆弱性をKEVカタログとして公開していて、2026年11月時点で累計約1,800件です[5]。一方で、脆弱性の識別番号(CVE)の登録の申請の件数は2025年までの5年で約3.6倍に増加し、米国の国立標準技術研究所(NIST)は2025年だけで約4万2,000件を処理しました[6]。
一方で、悪用されるものの中には短期間で悪用されるものがあります。Mandiantの分析では、2023年に公開され、修正の公開後に初めて悪用された脆弱性41件のうち、12%が1日以内、29%が1週間以内、56%が1か月以内に悪用されました[7]。この分析で、修正の公開の前の悪用も含めた、脆弱性の公開から悪用までの平均の日数は、2018〜2019年の63日から2023年の5日に短縮しています[7:1]。この平均は、外れ値として除いた15件を含めると47日です[7:2]。
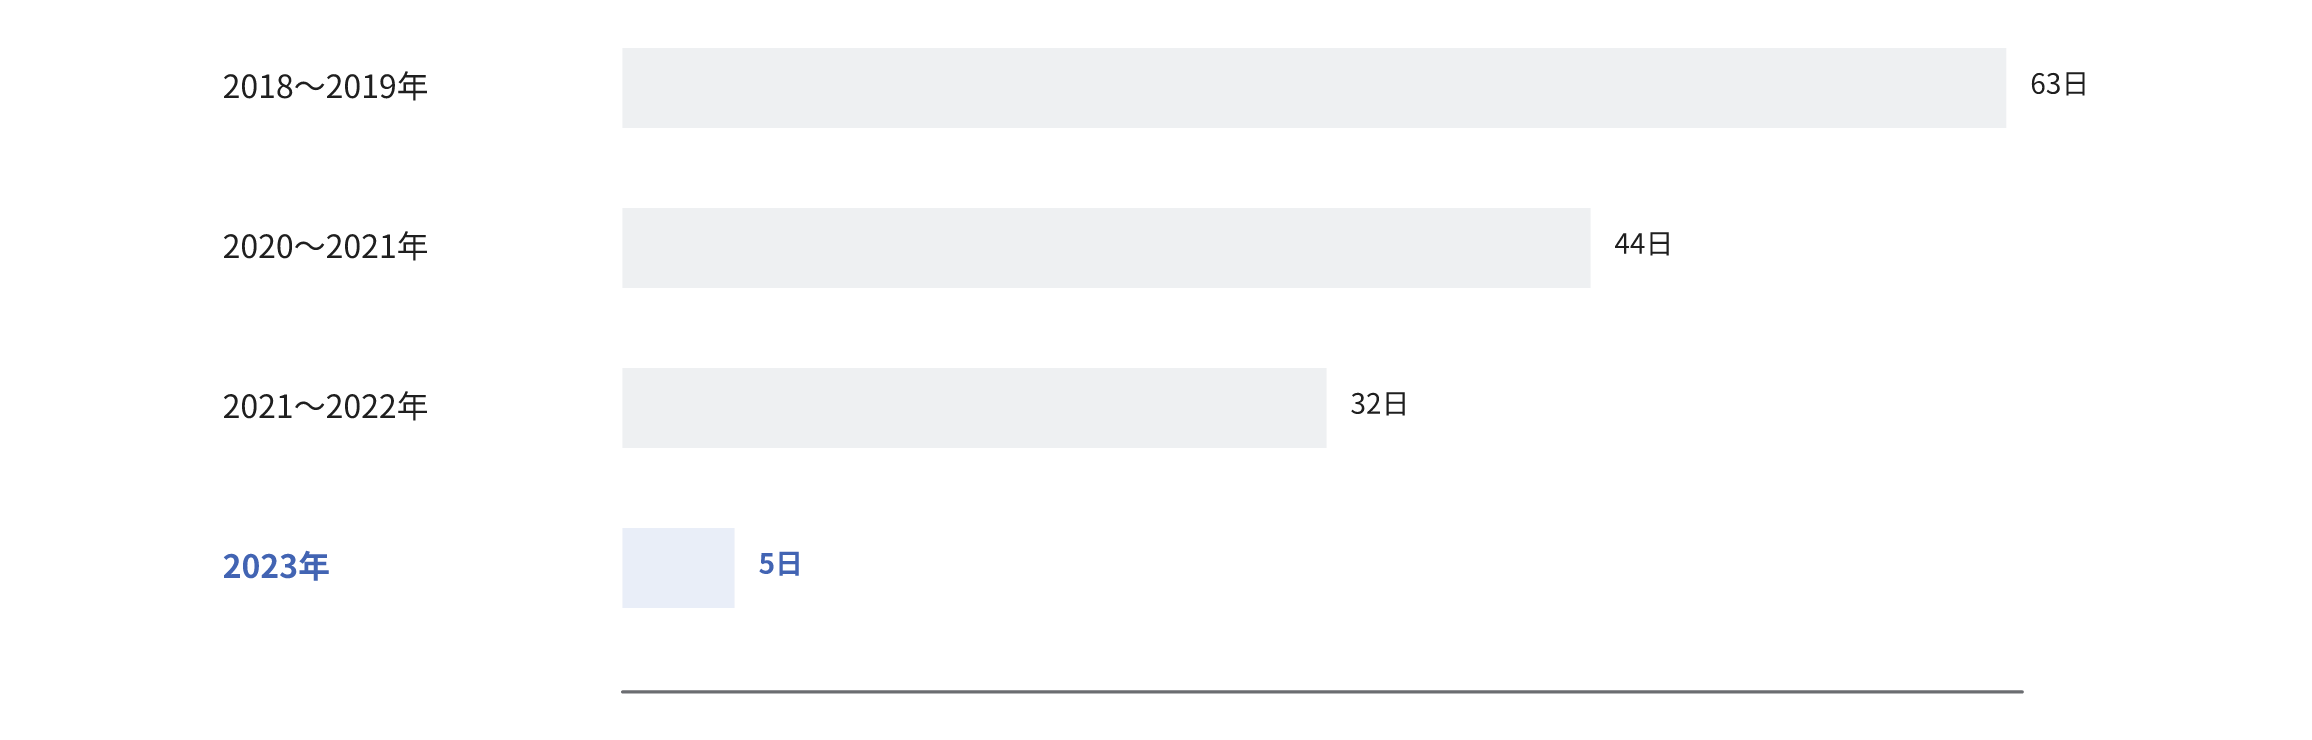
そのため全ての脆弱性を同じ期限で修正する必要はありませんが、悪用の可能性と影響の程度が高いものを判別して先に修正する必要はあります。
生成AIで攻撃側と対応側の両方の作業が短時間になった
攻撃側は脆弱性の調査と悪用の作業を生成AIに実行させている
英国の国家サイバーセキュリティセンター(NCSC)は、2027年までに生成AIによって既知の脆弱性を悪用する能力が向上し、修正を適用していないシステムへの攻撃が増加すると評価しています[8]。NCSCは、公開から悪用までの期間はすでに数日に短縮していて、生成AIがそれをさらに短縮するともしています[8:1]。
Anthropicは2025年、同社の生成AIを利用した攻撃の作戦を検知し、攻撃者が作戦の80〜90%を生成AIに実行させ、人の判断は作戦ごとに数回だったと報告しています[9]。この報告は1つの作戦の例ですが、攻撃1件に必要な人手が減少すれば、攻撃者にとって利益の少ない小規模な組織への攻撃も採算の面で成立しやすくなります。
対応側は生成AIで更新の作業を軽減できる
生成AIは、ライブラリや言語のバージョンの更新に伴うコードの修正にも利用できます。Googleは社内のコードの移行に生成AIを利用し、移行の所要時間は、生成AIを利用しない同様の作業との比較で、担当の技術者の見積で約50%短縮したと報告しています[10]。この報告は、生成AIの変更には誤りや不要な変更が含まれ、多くの場合に人が変更の一部を修正する必要があったとしています[10:1]。
生成AIで削減できるのは主にコードの修正の手間で、変更の確認と動作の検証には人の作業が引き続き必要です。動作を検証する手段が無いシステムでは、生成AIが修正したコードを本番に反映してよいかを、開発の担当者が判定しにくくなります。
生成AIが記述したコードにも脆弱性は混入する
Veracodeは、100以上の生成AIのモデルに80以上の課題でコードを記述させ、その45%にセキュリティ上の欠陥が混入したと報告しています[11]。生成AIで開発や修正が高速になっても、記述されたコードの脆弱性を検証する作業は、開発の担当者に残存します。
脆弱性の対応の範囲と期限
利用しているソフトとバージョンを先に把握する
優先の順序の決定には、自社のシステムが利用しているソフトとバージョンと、更新の担当者の把握が必要です。この一覧が無いと、脆弱性の情報が公開されるたびに、自社が該当するかを個別に調査することになります。一覧に無いソフトや、バージョンが不明なソフトは、対象外ではなく調査の対象とします。
修正の期限を脆弱性のある箇所と悪用の状況で区分する
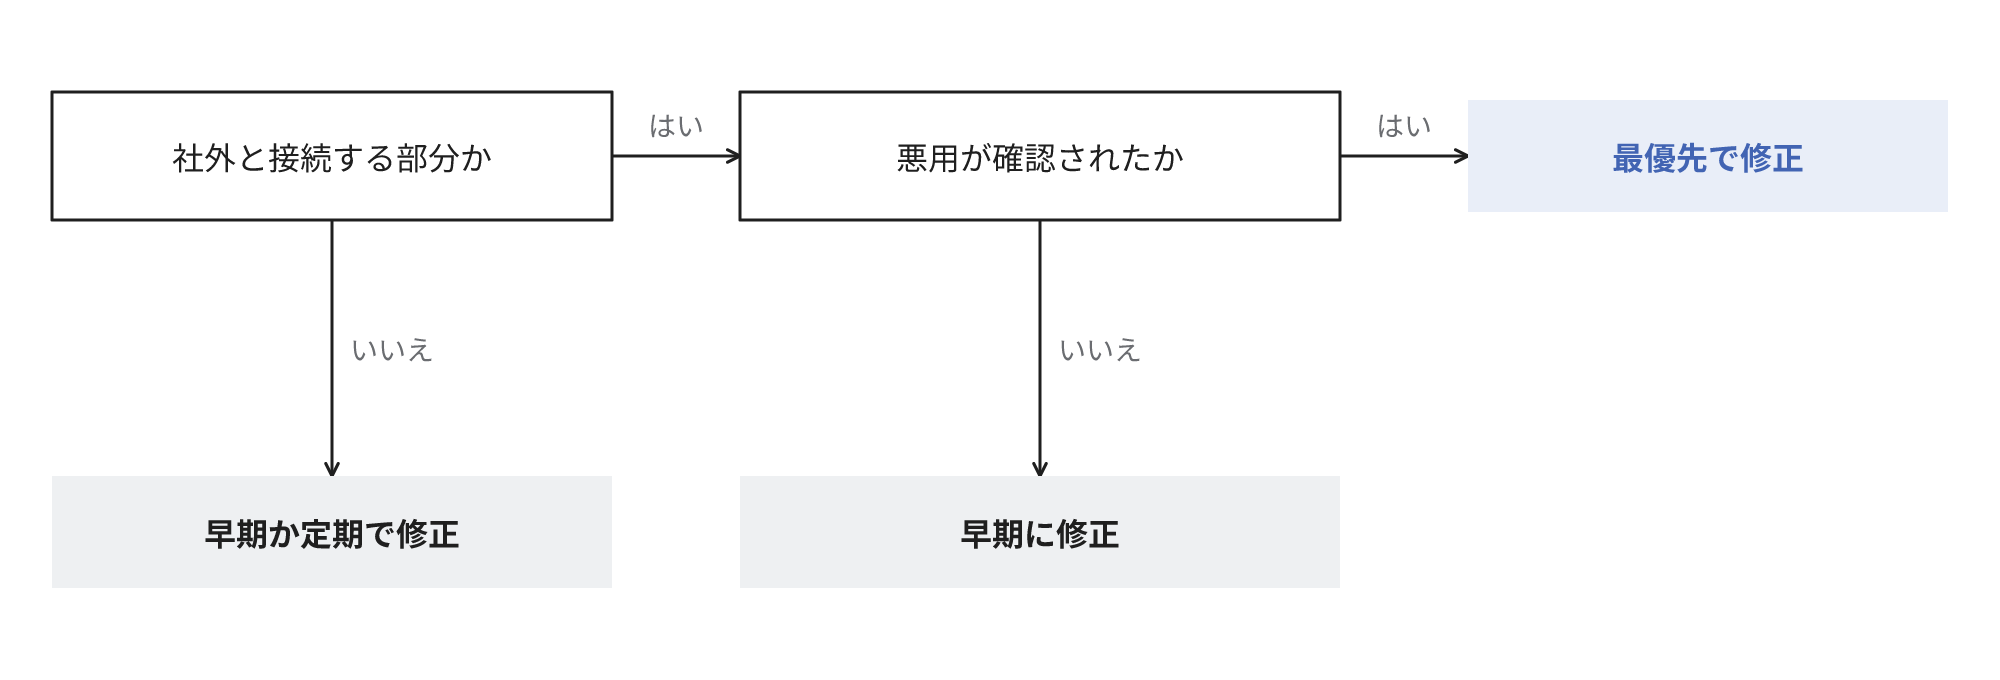
対応の費用を抑制しながら危険を低減するには、全ての脆弱性を同じ期限で修正せず、悪用の可能性と被害の程度が高いものから修正します。次の表は期限の決め方の一例で、公的な基準ではありません。開発元が緊急の適用を推奨している場合と、侵入された兆候がある場合は、表より期限を前倒しします。
| 区分 | 判断の基準 | 修正の期限 |
|---|---|---|
| 最優先で修正する | 自社の構成で悪用できる脆弱性のうち、社外と接続する機器や公開しているシステムにあり、KEVカタログに掲載されたか、開発元が悪用を公表したもの | 数日以内。修正できなければ機能の停止、遮断、接続元の制限で暫定の対策をする |
| 早期に修正する | 社外と接続する部分の深刻度の高い脆弱性で悪用が未確認のものと、社内のシステムでも悪用が確認された脆弱性 | 数週間以内。認証の基盤や重要なデータを保有するシステムは最優先の区分にする |
| 定期の更新で修正する | 社内のシステムの悪用が未確認の脆弱性や、自社の構成では悪用の条件を満たさない脆弱性 | 毎月や四半期ごとの更新で一括して修正する |
米国の連邦政府の機関の期限の決め方は、この区分の参考になります。CISAは2026年6月に連邦政府の機関への指令を改定し、修正の期限を4つの要素で決定する方式にしました[12]。4つは、システムが公開されているか、KEVカタログに掲載されたか、悪用を自動化できるか、悪用されたときにシステム全体を制御されるかです[12:1]。最も危険な区分の期限は3日で、侵害の有無の調査も求めています[12:2]。民間の会社に適用される規則ではありませんが、公開の有無と悪用の状況で期限に差を設ける考え方は参考にできます。
悪用の可能性の判断には、今後30日以内に悪用される確率を脆弱性ごとに推定する、各国のセキュリティの対応チームが加盟する国際組織FIRSTが公開している、EPSSという指標も利用できます[13]。
小規模な更新を頻繁に実施して1回の作業を軽量に維持する
依存するソフトの更新を長期間先送りすると、次の更新で蓄積した変更を一度に反映することになり、1回の作業が増大します。依存するソフトの修正版が公開されると変更の提案を自動で作成する仕組み(GitHubのDependabotなど)を導入すると、更新を小さな単位で継続できます。小規模な更新は変更の範囲が限定的なので、生成AIでの修正と動作の検証の範囲も限定しやすくなります。
動作を検証する自動のテストが無いシステムでは、更新のたびに人が機能を検証する費用が発生します。その場合は全ての機能のテストを準備する前に、利用者の多い機能、社外と接続する機能、認証や決済のように停止すると利用者が操作できなくなる機能から自動のテストを追加すると、重要な部分の更新を継続しやすくなります。
保守の契約で修正の担当と範囲を決定する
システムの開発や保守を外部に委託している場合は、次の事項を契約で決定しておきます。
- 脆弱性の情報の確認と、影響の有無の判定の担当
- 区分ごとの修正の期限
- 言語、OS、ライブラリの更新が保守の範囲に含まれるか。含まれない場合は、その単価と依頼の手順
- 修正できないときの暫定の対策の判断の分担(委託先が技術的な選択肢と影響を説明し、システムの停止や追加の費用は自社の責任者が承認する)
保守の範囲を「今回の開発のみ」とし、公開の後の更新の担当が不在の形にすると、脆弱性が公開されても対応を開始する人がいない状態になります。社内で開発・保守している場合も、同じ事項を担当者と手順として決定しておきます。契約の見直しには時間がかかるので、公開済みの脆弱性については、調査の依頼、回答の期限、追加の費用の承認者を先に決定します。
即時の対応が不要な場合
次の場合は、定期の更新が中心でも危険を低減できることがあります。
- 社外から到達できず、他のシステムとの接続や権限も限定的で、個人情報や重要な業務データを保持しないシステム。ただし社内の端末を経由した侵入の可能性はあるので、定期の更新は継続する
- 実行環境やOSを提供元が更新するクラウドの管理サービスやSaaSだけを利用している場合。自社で記述したコード、そのコードが利用するライブラリ、自社で管理する設定、提供元が言語のバージョンのサポートを終了したときの移行は引き続き自社の作業
- 近日中に廃止が決定しているシステム。廃止まで社外からの接続を停止し、社内からの接続も制限できれば、期限付きで更新の代わりにできる
よくある誤解
深刻度の高い脆弱性から順に全て修正すればよい
FIRSTが定めるCVSSの深刻度は、攻撃の条件と悪用されたときの影響から脆弱性の重大さを評価した値で、実際に悪用される確率を示す指標ではありません[14]。深刻度が高くても悪用の条件を満たさない脆弱性もあり、深刻度だけで順序を決定すると、悪用が確認された脆弱性の対応が後回しになることがあります。修正の順序は、深刻度と、社外と接続する部分か、悪用が確認されたかで決定します。
小規模な会社は攻撃の対象にならない
特定の会社を選定せず、脆弱性のあるシステムを広範に探索する自動化された攻撃もあります。生成AIで攻撃の人手を削減した事例も報告されていて、会社の規模だけを攻撃の対象外の理由にはできません。
生成AIを利用すれば脆弱性の対応は自動で完了する
生成AIは修正の作業を高速にしますが、誤りのある変更や不要な変更も生成します。どの脆弱性を先に修正するかの判断と、変更の後の動作の検証は、開発の担当者が実施します。
2025 Data Breach Investigations Report Executive Summary、Verizon、2025年 ↩︎
個人情報の保護に関する法律についてのガイドライン(通則編)、個人情報保護委員会。10-6 技術的安全管理措置の手法の例示 ↩︎
Known Exploited Vulnerabilities Catalog、CISA。2026年11月18日のカタログで1,786件 ↩︎
NIST updates NVD operations to address record CVE growth、NIST、2026年4月。2020年から2025年にCVEの登録の申請が263%増加 ↩︎
2023年のTime-to-Exploitの分析、Google Cloud(Mandiant)、2024年10月15日。平均の日数(TTE)は修正の公開の前後の悪用を含み、外れ値15件を除いた値 ↩︎ ↩︎ ↩︎
Impact of AI on cyber threat from now to 2027、英国NCSC、2025年5月7日 ↩︎ ↩︎
Disrupting the first reported AI-orchestrated cyber espionage campaign、Anthropic、2025年11月 ↩︎
How is Google using AI for internal code migrations?、Nikolovほか、arXiv:2501.06972、2025年1月 ↩︎ ↩︎
Binding Operational Directive 26-04: Prioritizing Security Updates Based on Risk、CISA、2026年6月10日。BOD 22-01 を置き換えた ↩︎ ↩︎ ↩︎
関連する用語と記事
脆弱性
成熟度:
セキュリティパッチ
成熟度:
ゼロデイ攻撃
成熟度:
サプライチェーン攻撃
成熟度:
脆弱性診断
成熟度:
運用・保守
成熟度:
サポート終了(EOL)
成熟度:
VPN
成熟度:
生成AI
成熟度:
バイブコーディング
成熟度:
関連するサービス

お問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。