
不正アクセスとは
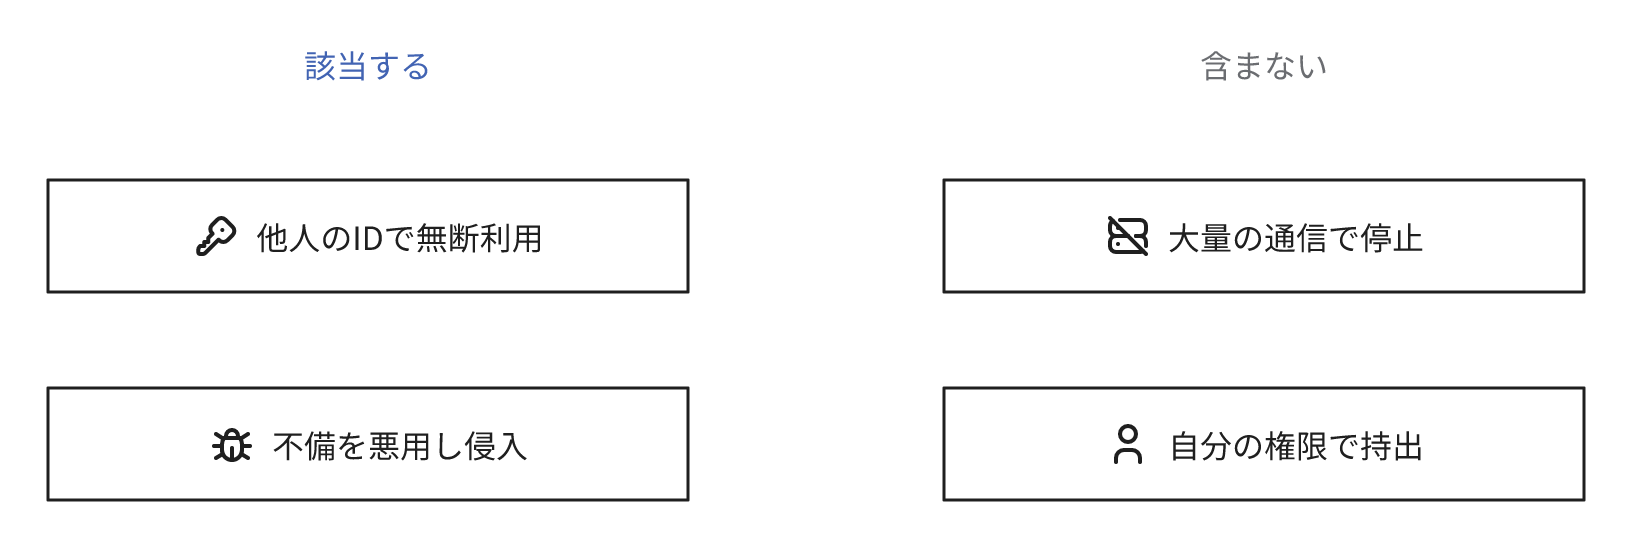
不正アクセスは、ネットワークを通じて他人のIDとパスワードなどの認証情報や、未修正の脆弱性・設定の誤りといったシステムの不備を悪用し、本来は制限されている利用を無断で可能にする行為です[1]。日本では不正アクセス禁止法が禁止しています[1:1]。
例えば、偽のログイン画面で取得した社員のIDとパスワードで、社外から顧客管理のSaaSへログインする行為です。退職者が在職中に把握した同僚のIDとパスワードで社内のシステムへ接続する行為や、VPN機器の未修正の脆弱性を悪用して社内のネットワークへ侵入する行為も該当します。
サイバー攻撃は攻撃の総称で、不正アクセスはそのうち、利用の制限を無断で解除する行為を指します。大量の通信でサービスを停止させるDDoS攻撃は、制限を解除しないため不正アクセスではありません。自分に付与された権限の範囲で社員が情報を社外へ流出させる行為も、他人の認証情報もシステムの不備も悪用しないため、法律上の不正アクセス行為ではなく内部不正として別に対処します[2]。
検挙事例の大半は他人の認証情報の悪用
令和7年に警察が認知した不正アクセスは7,190件で、前年より約34%増加しました[3]。不正アクセスの後の行為別では、インターネットバンキングでの不正送金等が4,747件、証券会社のインターネット取引での不正取引等が1,484件です[3:1]。件数の上位は、金銭を移動できるアカウントの悪用です。
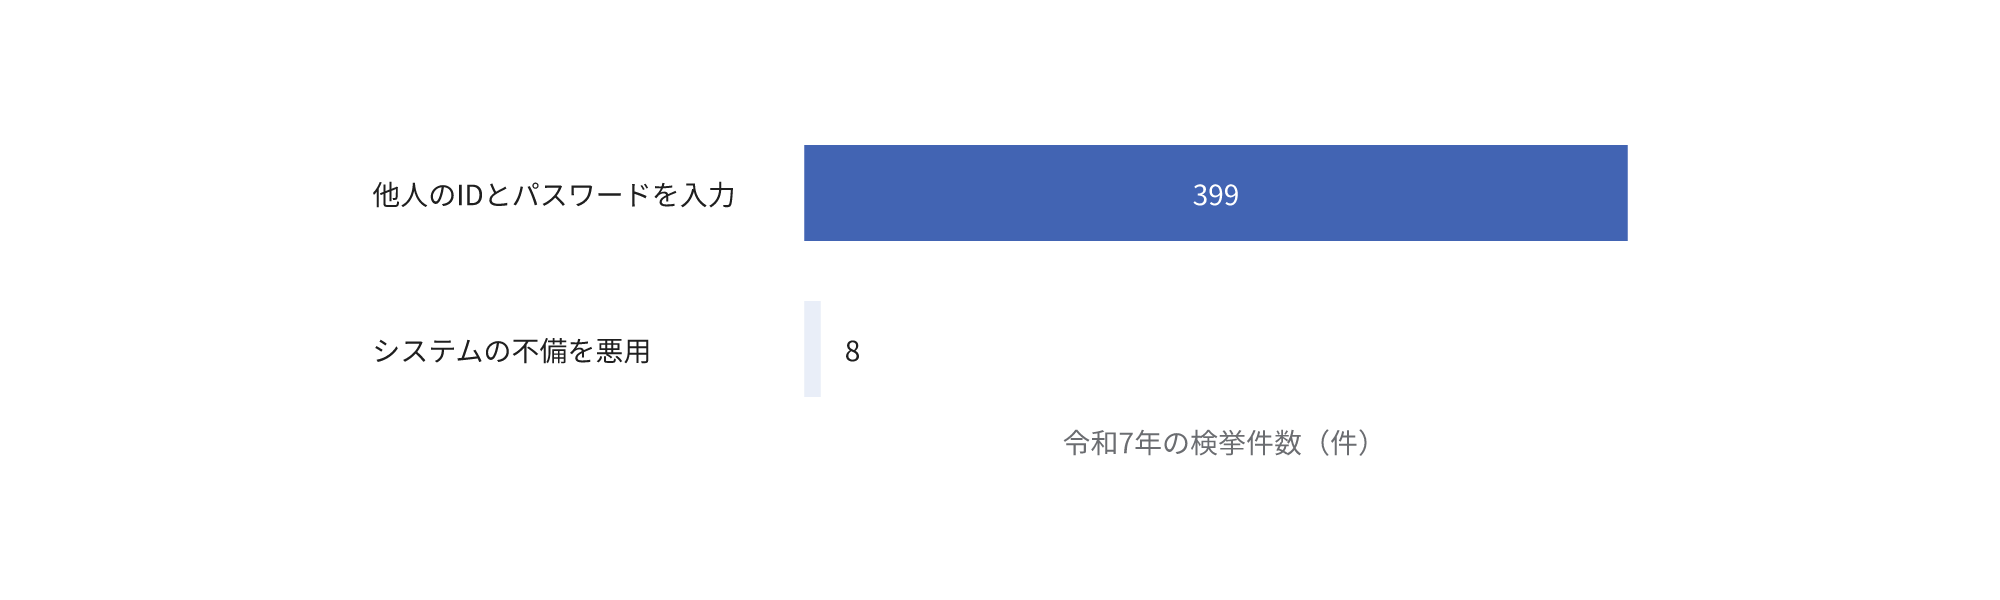
同年に検挙した不正アクセス行為407件のうち、399件は他人のIDとパスワードを入力する手口で、システムの不備を悪用する手口は8件です[3:2]。IDとパスワードの主な入手方法は次のとおりです[3:3]。
| 入手方法 | 件数 |
|---|---|
| 推測しやすいパスワードや管理の不備を悪用 | 84 |
| フィッシングサイトで入力させる | 77 |
| 他人から入手 | 75 |
| 元従業員や知人が、以前から把握していたIDとパスワードを悪用 | 61 |
| 利用者本人への質問、入力の盗視 | 35 |
検挙は警察が把握した事件の一部ですが、パスワードの管理、フィッシング、元従業員が知り得た情報の悪用は、組織の運用で対策できる範囲にあります。情報処理推進機構(IPA)への届出でも、IDとパスワードの管理の不備と、更新プログラムの未適用が被害の主な原因です[3:4]。
優先する対策
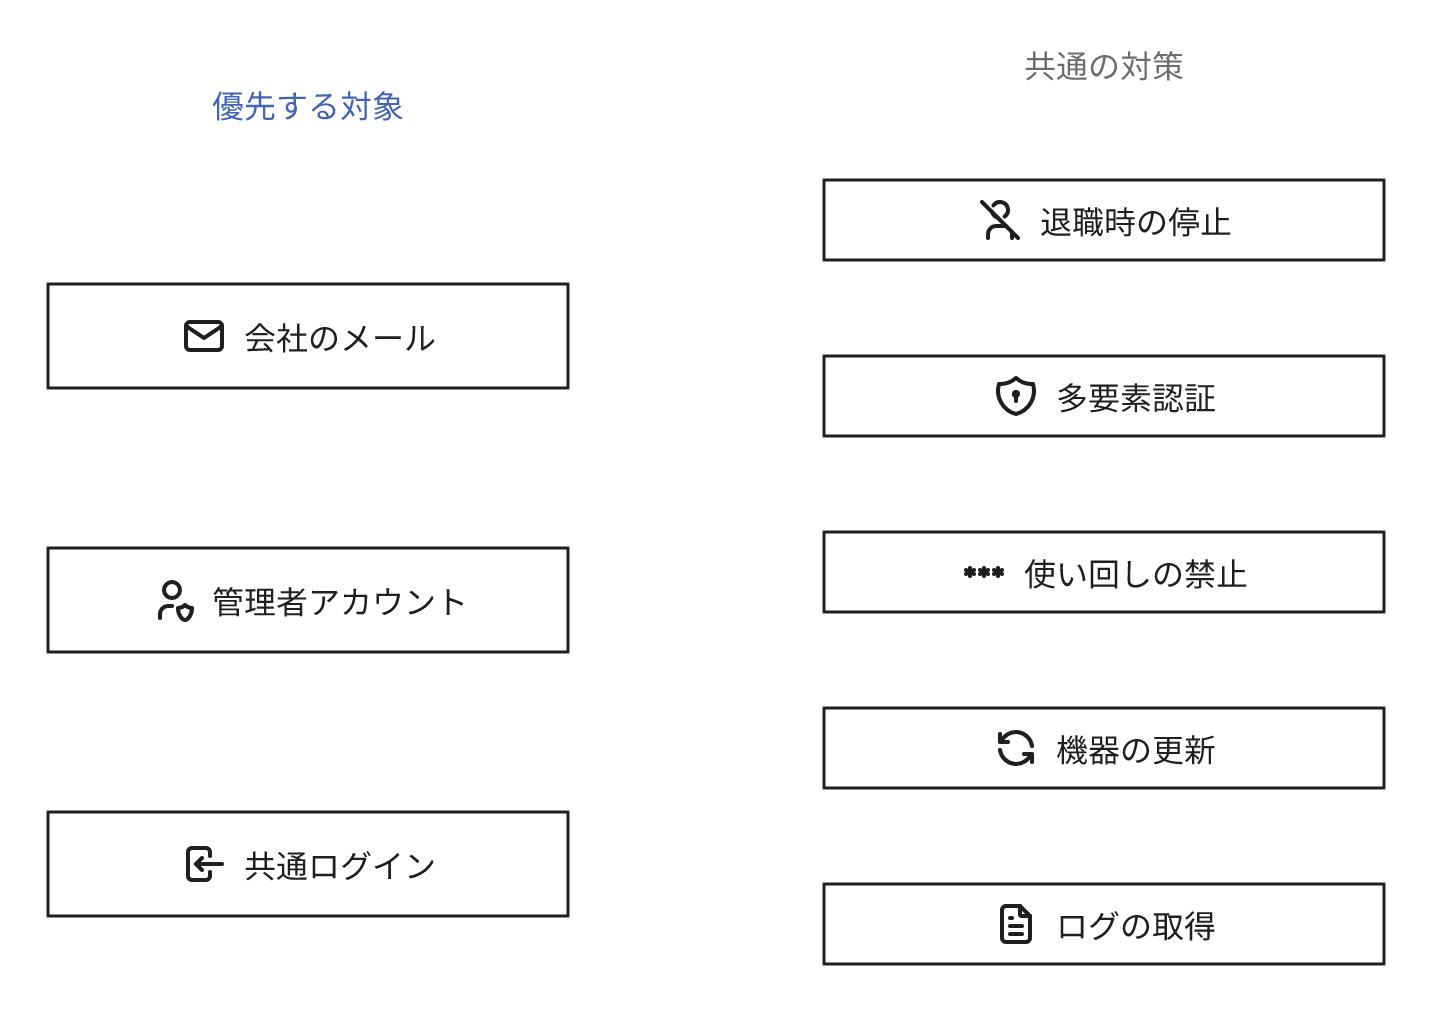
対策は、社外から接続でき、侵害されると被害が他のサービスや利用者へ波及するアカウントから開始します。会社のメールを他のサービスのパスワード再設定の連絡先にしていると、メールの侵害が別のサービスの侵害に波及することがあります[4]。SaaSやクラウドの管理者のアカウントが侵害されると他の利用者の権限まで、シングルサインオンの共通ログインが侵害されると連携するSaaSまで、被害が及ぶことがあります。
- 退職時は本人のアカウントを停止し、異動時は不要になった権限を削除する[3:5]
- 部署で共有するパスワードは、把握していた人の退職時に変更する
- 上記のアカウントに多要素認証を必須にし、対応するサービスではパスキーのようなフィッシングに耐性のある方式を採用する[3:6]
- 推測しやすいパスワードと使い回しを禁止する[3:7]
- VPN機器とWebシステムの更新プログラムを適用する[3:8]
- ログインの記録を取得して保管し、不審なログインを監視する[3:9]
シングルサインオンの共通ログインを停止しても、各SaaSで継続中のログイン状態や、共通ログインを経由しない個別のログインは停止できない場合があります[5]。退職時の手順には、共通ログインの停止と、各SaaSのアカウントとログイン状態の停止の両方を記載します。
取得には保管の費用と、確認する担当者の工数がかかります。それでも、ログが不足すると、どのアカウントで何が閲覧・送信・変更されたかを確認できず、漏えいの範囲の調査が困難になります[3:10]。
自社で管理するVPN機器がなければ、その更新の管理は対象外です。その場合も、メールとSaaSの多要素認証と、退職時のアカウントの停止は省略しません。
不正アクセスが発覚したときの対応
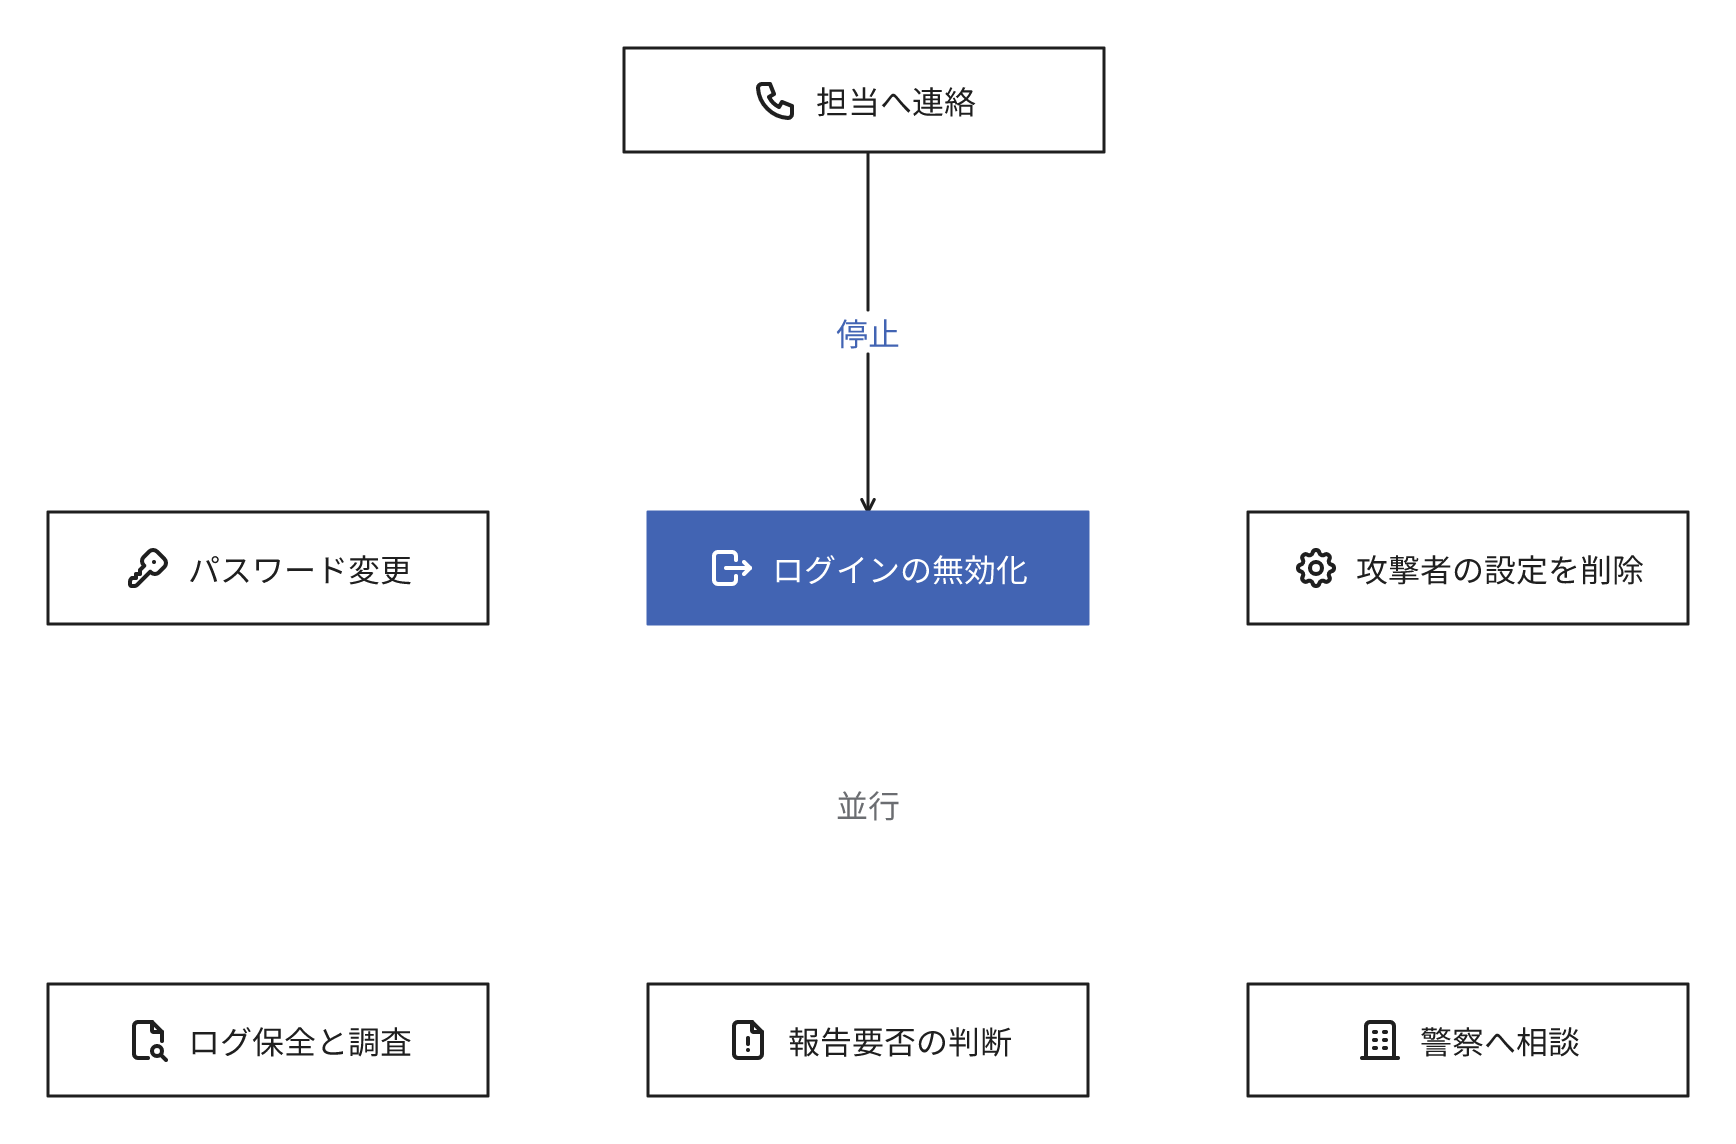
本人が実施していないログインの通知、送信した記録のないメール、変更した記録のない設定を発見したら、管理担当へ連絡します。管理担当は該当アカウントのパスワードを変更し、端末やブラウザで継続中のログイン状態を無効化します[5:1]。パスワードを変更しても、継続中のログイン状態が残存すると、攻撃者が操作を継続できるためです。
ログインを停止しても、攻撃者が追加した設定は残存します。攻撃者が登録した認証方法、メールやファイルの閲覧を許可したアプリ、外部への自動転送の設定を確認し、削除します[6]。
並行して、ログを保全し、そのアカウントで閲覧・送信・変更できた範囲を調査します。個人情報の漏えいまたはそのおそれがあれば、個人情報保護委員会への報告と本人への通知の要否を速やかに確認します。
報告の対象になる事案は、全容が判明する前に速報を提出します[7]。
被害の届出や相談は、都道府県警察のサイバー事案の窓口が受理します[8]。
不正アクセス禁止法は、システムを管理する組織にも、IDとパスワードの適正な管理と、アクセスを制限する機能の有効性の検証を努力義務として定めています[1:2]。
よくある誤解
社員が社内のシステムを操作しても不正アクセスにはならない
同僚のIDとパスワードを無断で入力してシステムを利用する社員の行為は、不正アクセス行為に該当します[1:3]。システムを管理する組織や、IDの本人の承諾を得た操作は該当しません[2:1]。業務の都合でIDとパスワードを共有すると、誰が操作したかを記録から判別できません。共有のIDは個人ごとのアカウントに移行します。
多要素認証を設定すれば不正アクセスは発生しない
偽サイトでIDとパスワードの次にワンタイムパスワードを入力させ、その場で正規のサイトへログインする手口があります[9]。ログインした後の状態を示すセッション情報が窃取されると、追加の認証なしに操作される場合もあります[10]。多要素認証は必要ですが、フィッシングに耐性のある方式への移行と、ログイン状態を無効化できる体制も整備します。
不正アクセス行為の禁止等に関する法律(e-Gov 法令検索)。第2条、第3条、第8条 ↩︎ ↩︎ ↩︎ ↩︎
不正アクセス行為の禁止等に関する法律の解説(警察庁) ↩︎ ↩︎
不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況(国家公安委員会、総務大臣、経済産業大臣、2026年3月) ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
Forgot Password Cheat Sheet(OWASP) ↩︎
Revoke user access in an emergency in Microsoft Entra ID(Microsoft Learn) ↩︎ ↩︎
Respond to a compromised email account in Microsoft 365(Microsoft Learn) ↩︎
漏えい等の対応とお役立ち資料(個人情報保護委員会) ↩︎
サイバー事案に関する相談窓口(警察庁) ↩︎
不正アクセス等にご注意ください!(日本証券業協会、2026年3月) ↩︎
関連する用語と記事
同じ分野の用語
セキュリティ・運用の用語をすべて見るお問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。