
パスキーとは
パスキーは、パスワードの代わりに、端末などに保存した本人用の鍵と、端末のロック解除の操作でログインする認証方式です[1]。利用者は指紋、顔、または端末の暗証番号であるPINで、スマートフォンやパソコンのロックを解除するときと同じ操作をしてログインを承認し、パスワードも追加のコードも入力しません[2]。
例えば、社員が業務のメールにログインするとき、ID欄を選択すると端末がパスキーの一覧を表示し、指紋で承認するとログインが完了します。端末は本人用の秘密鍵でログインのたびにサービスが発行する使い捨ての文字列に対する電子署名を作成し、サービスは登録済みの公開鍵で、その本人の鍵によるものかを検証します[3]。秘密鍵そのものはログイン先へ送信しません。
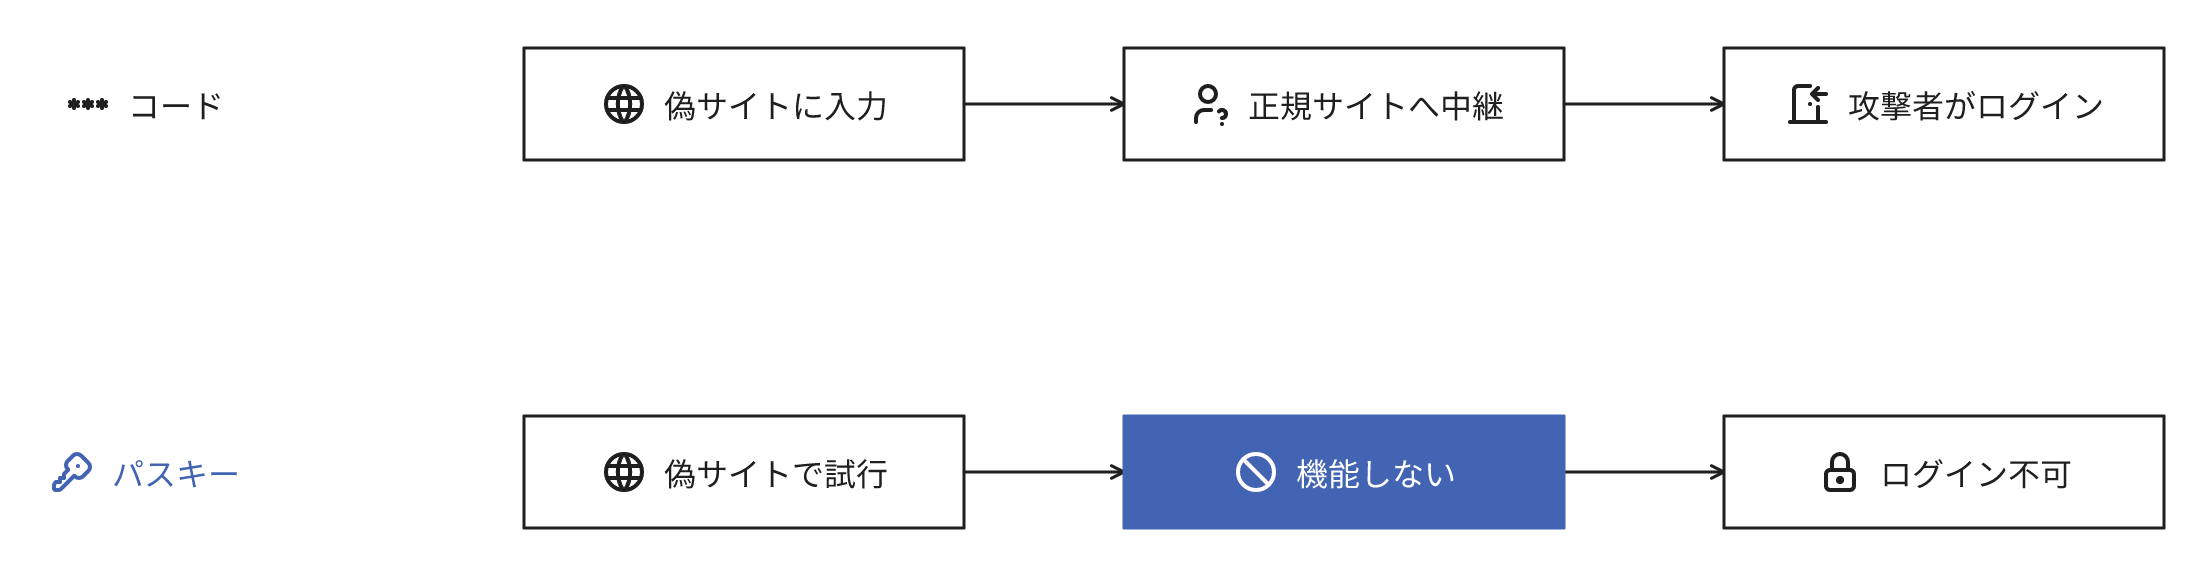
パスキーと比較されるのが、パスワードにワンタイムパスワードの手入力を追加する方式です。手入力のコードは、偽サイトに入力すると攻撃者に中継されることがあります[4]。パスキーは登録したサイトとアプリでしか利用できないため、偽サイトでは認証自体が機能しません[2:1]。端末の所持と、指紋やPINによる本人の確認を併用すると、多要素認証として機能します[3:1]。

パスキーが普及した背景
パスワードとワンタイムパスワードの組み合わせでは、偽サイトでIDとパスワードの次にコードを入力させ、その場で正規のサイトへログインするリアルタイムフィッシングを防止できません[4:1]。2025年にはインターネット取引での不正アクセスが多発しました[5]。金融庁、日本証券業協会、警察庁は、インターネット取引を提供するすべての証券会社に、パスキーのようなフィッシングに耐性のある認証の提供と必須化を要請しました[4:2]。
パスキーは標準化団体が規格化した技術を基盤にしており[5:1]、主要なOSとブラウザが対応しているため、サービス側は1つの実装で多くの端末に対応できます[2:2]。
クラウド経由で端末間に同期するパスキーは、パスワードと従来の多要素認証の組み合わせより短時間でログインでき、ログインの成功率も高かった実績があります[3:2]。
鍵の保存場所で異なる2つの方式
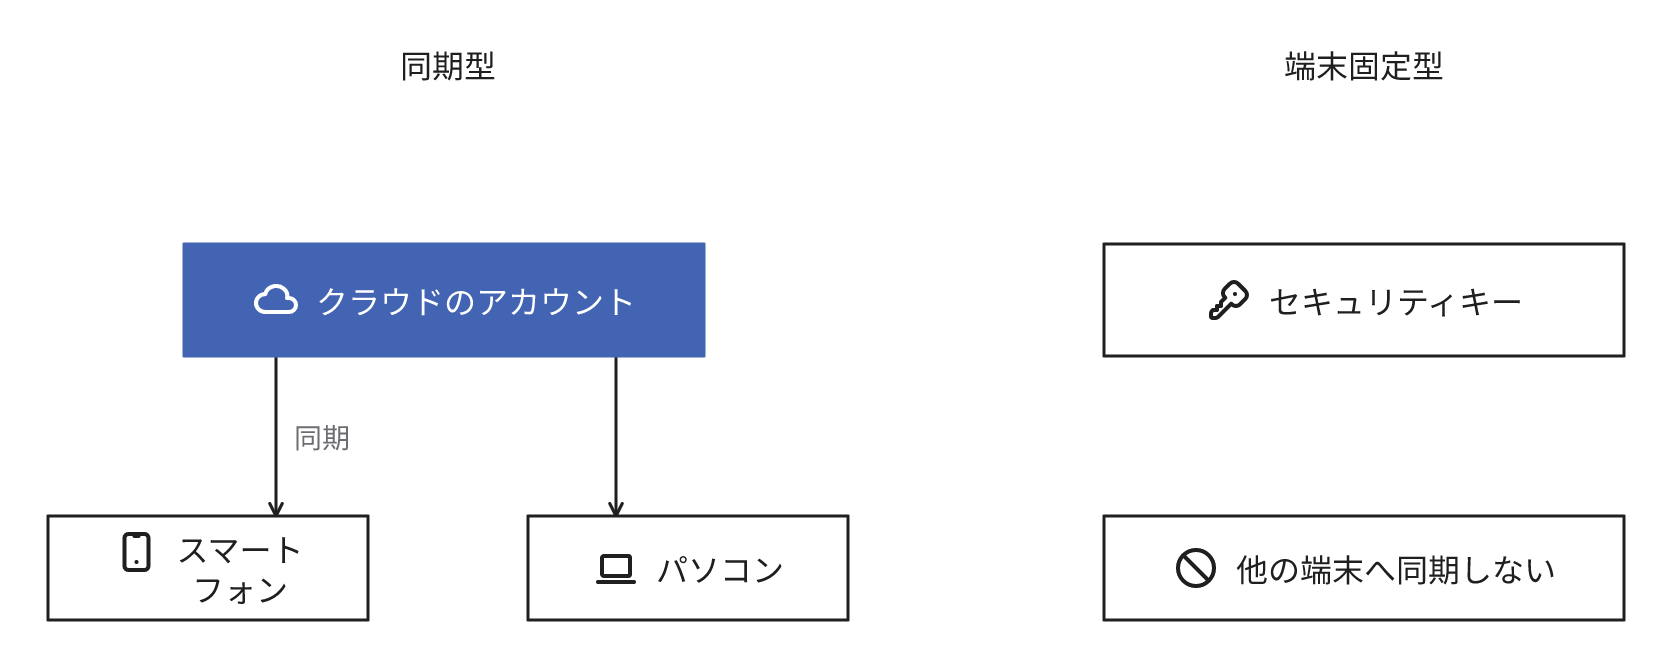
パスキーには、鍵の保存場所の違いで2つの型があります[3:3]。
| 型 | 鍵の保存場所 | 機種変更 | 鍵の複製 |
|---|---|---|---|
| 同期型 | iCloudキーチェーン、Googleパスワードマネージャーなど。暗号化して同じアカウントの端末へ同期 | 同期先のアカウントで新規の端末に移行 | 複数の端末へ同期される。管理者はどの端末に複製されたかを確認できない[6] |
| 端末固定型 | セキュリティキーや認証アプリなど、1台の機器の中 | 鍵を保存した機器を交換する場合は再登録が必要。外付けのセキュリティキーは新規の端末でも利用可能 | 他の端末へ同期されない |
同期型は、端末の紛失や機種変更でログインできなくなる問題が発生しにくい方式です[6:1]。その代わり、鍵を同期するアカウントと、その復旧手続きの保護も重要になります[7]。
社内のログインにどちらを採用するか
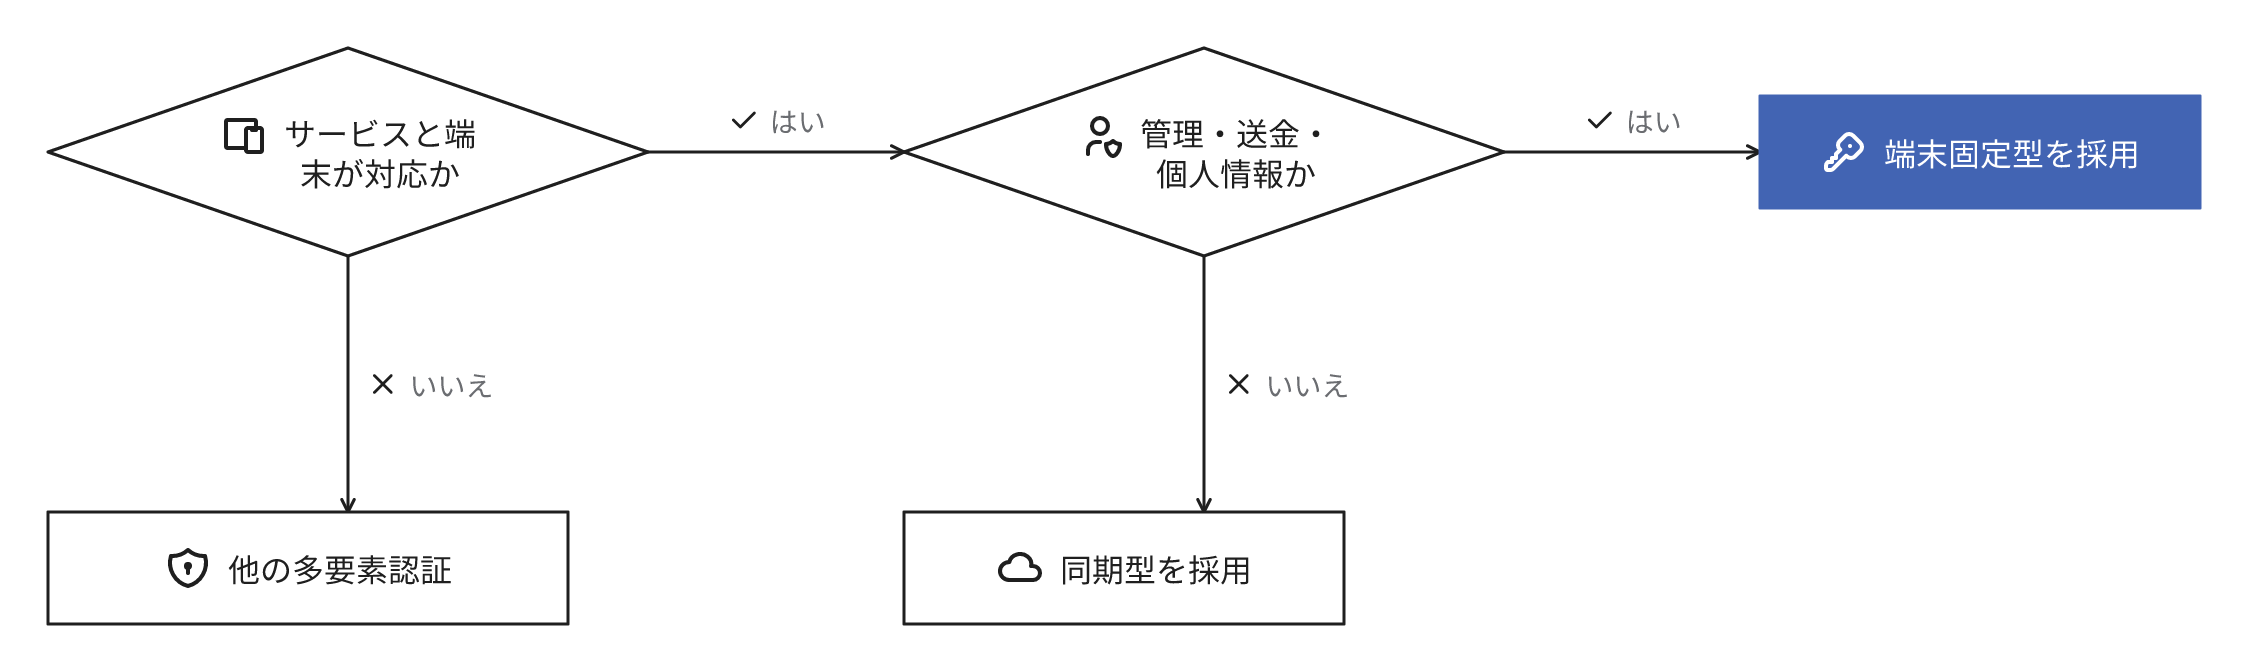
選択肢は、利用するSaaSと業務の端末が対応する方式に限られます。対応する範囲では、通常の業務アカウントは同期型を基本にし、高い権限や機微な情報を処理するアカウントは端末固定型を優先します[6:2]。
- 同期型を基本にする: 権限が通常の業務アカウント。紛失時の再登録の問合せを削減できる
- 端末固定型を優先する: クラウドとSaaSの管理者、シングルサインオンの管理者、送金や大量の個人情報の閲覧に利用するアカウント。鍵を他の端末へ同期しないことを優先する
- 同期型を利用する場合: 鍵を同期するAppleアカウントやGoogleアカウントにも多要素認証を設定する[4:3]
- いずれの型も: サービス側でログインのたびに指紋やPINによる本人の確認を必須にする[7:1]
端末固定型にするセキュリティキーは、基本的な製品で1本数千円からです[8]。紛失に備えて1人2本を配布すると、管理者が10人なら20本程度になります。購入費のほか、登録の支援、予備の保管、紛失時の再発行の工数がかかります。
パスキーに対応しないサービスでは、パスキーへの対応より先に、利用可能な多要素認証を設定します。
パスキーの導入後も存在する弱点
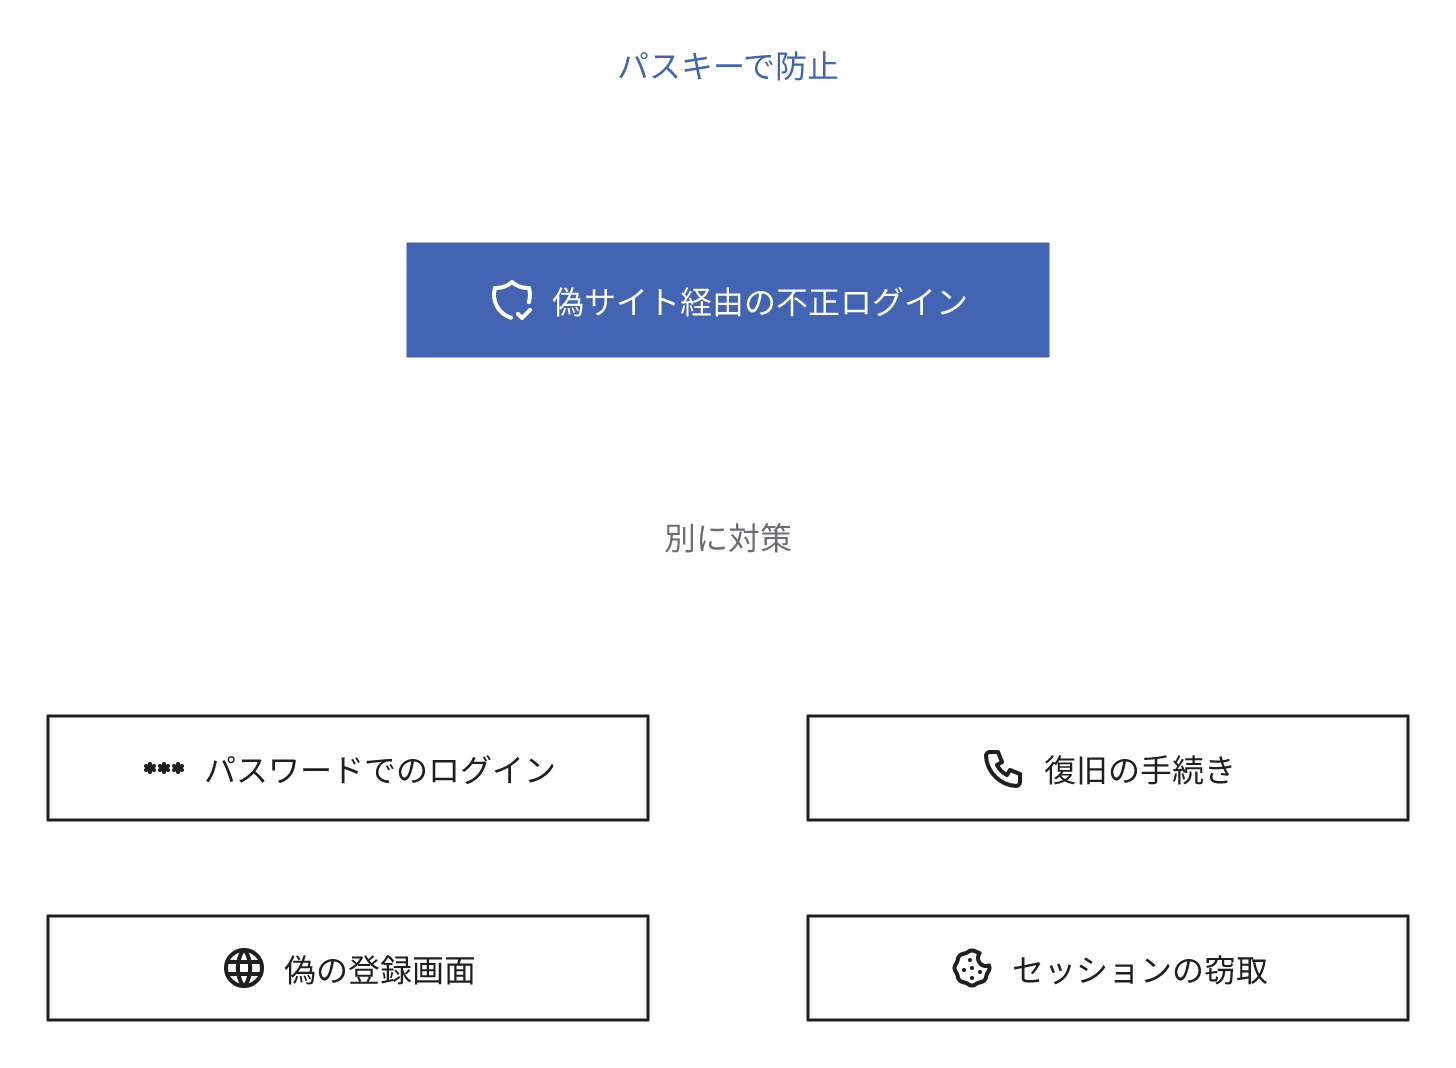
パスキーに対応しても、パスキー以外のログイン方法や復旧の手続きが弱点になることがあります[7:2]。
- 別のログイン方法: パスキーを登録した後もパスワードだけでログインできるなら、攻撃者はその方法を攻撃の対象にする[9]。対応するサービスでは、パスワードによるログインを停止するか、追加の認証を必須にする
- 復旧の手続き: 端末を紛失した社員が、電話やメールの申告だけで認証を解除できると、そこが弱点になる[7:3]。予備の鍵の登録と、本人の確認の手順を決定する
- 登録の画面: 偽サイトでパスキーの登録を促す手口も懸念されている[4:4]。登録は公式サイトか公式アプリから実施する
- 退職と紛失: 退職時はアカウントを停止し、登録したパスキーと継続中のログイン状態も無効化する[6:3][10]。紛失時は予備の鍵で復旧し、紛失した鍵の登録を削除する
ログイン後にブラウザが保持し、ログイン済みであることをサービスに示すセッション情報が、マルウェアなどで窃取されると、攻撃者は追加の認証なしに操作できる場合があります[11]。パスキーの導入と並行して、端末のOSとソフトウェアの更新、マルウェア対策も継続します。
よくある誤解
指紋や顔の情報がサービスに送信される
指紋や顔は端末の中でロックを解除するためだけに使用し、サービスには送信しません[2:3]。サービスが受信するのは、端末内の鍵で作成した電子署名です。
パスキーに対応すれば自動的に多要素認証になる
端末側で本人の確認を求めない設定では、端末の所持だけの認証になります[7:4]。多要素認証の要件を満たすには、サービス側でログインのたびに指紋やPINによる確認を必須にし、その結果を検証する設定が必要です。
FIDO Passkeys: Passwordless Authentication(FIDO Alliance) ↩︎
Passkeys (FIDO2) authentication method in Microsoft Entra ID(Microsoft Learn) ↩︎ ↩︎ ↩︎ ↩︎
不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況(国家公安委員会、総務大臣、経済産業大臣、2026年3月) ↩︎ ↩︎
Passkey FAQs(Microsoft Learn) ↩︎ ↩︎ ↩︎ ↩︎
YubiKeyの選び方(Yubico 日本公式ストア) ↩︎
Revoke user access in an emergency in Microsoft Entra ID(Microsoft Learn) ↩︎
同じ分野の用語
セキュリティ・運用の用語をすべて見るお問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。