
サマリ
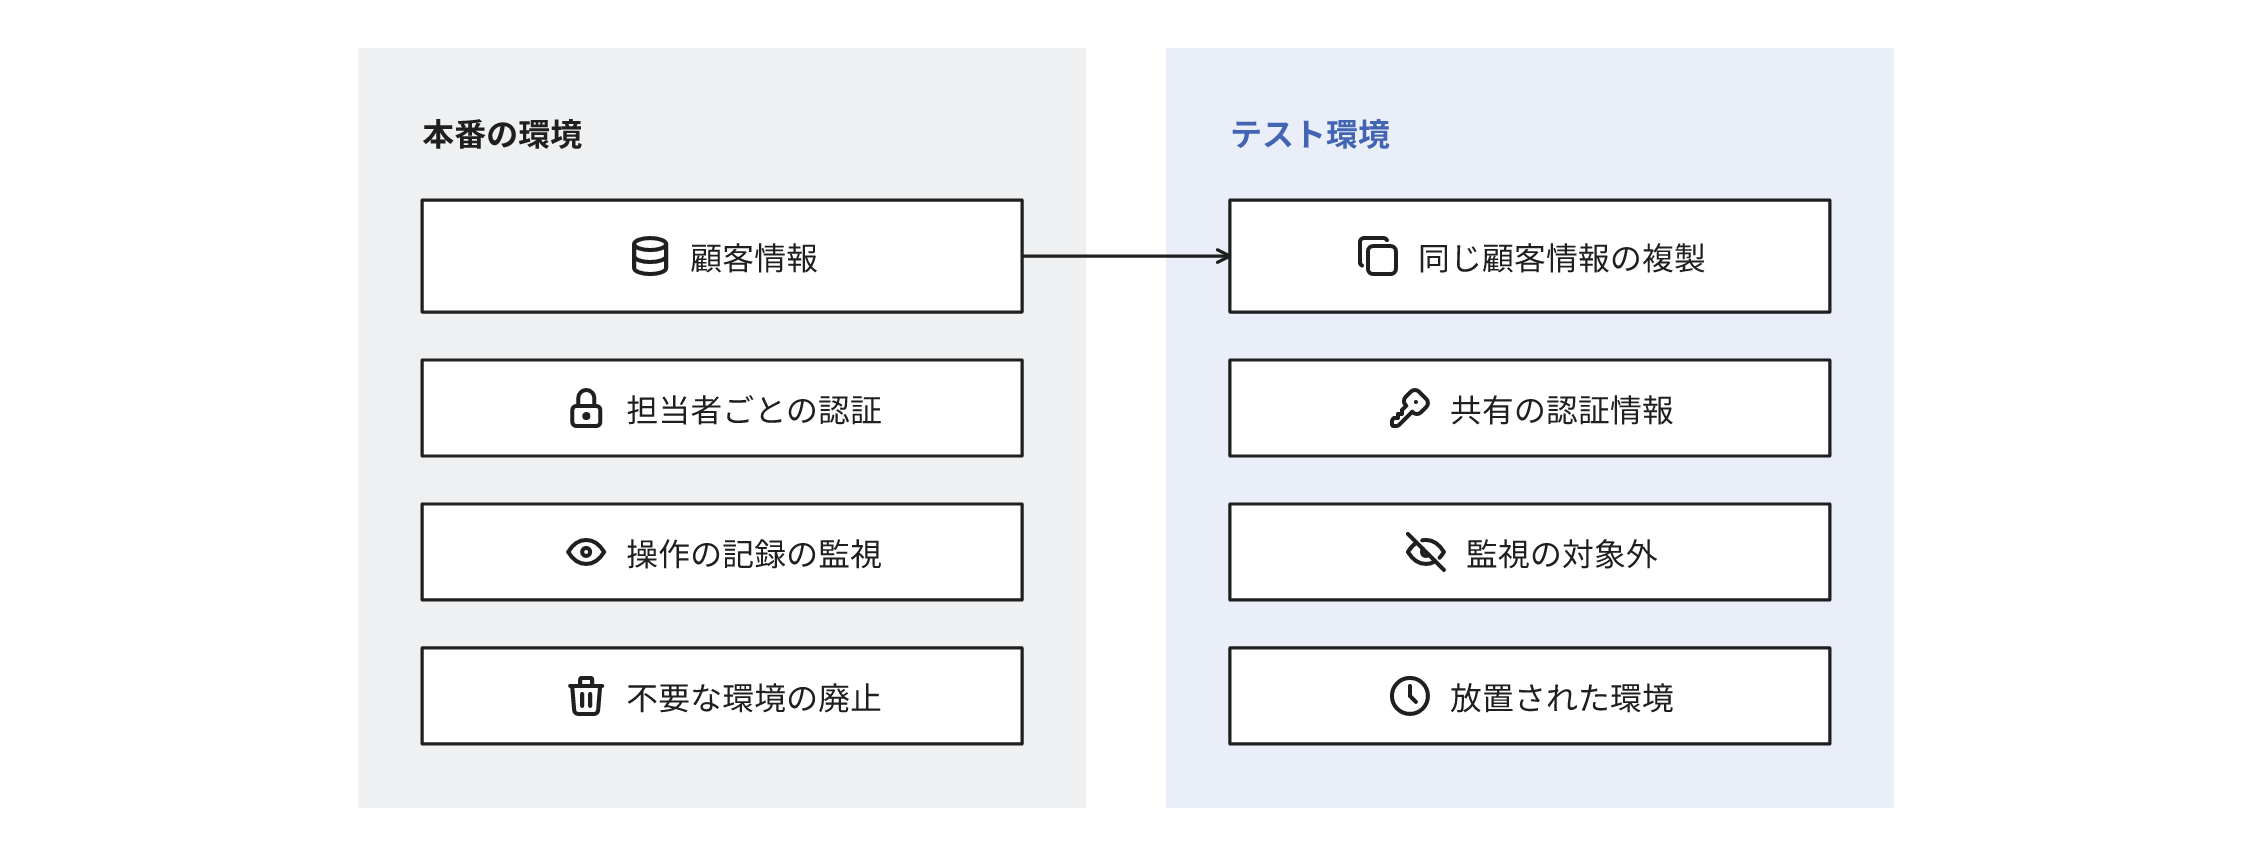
- 動作の確認のために本番のデータベースをテスト環境へ複製すると、テスト環境にも本番と同一の顧客情報が存在することになる
- テスト環境は、開発の担当者への広範な権限の付与や、利用を終了した環境の放置によって、本人確認、接続の監視、廃止の管理の対象外になりやすい
- 本番の対策が十分でも、顧客情報の複製がある環境のうち、対策が最も不十分な環境から流出しうる
- テスト環境からの流出も、本番からの流出と同一の基準で、個人情報保護法の漏えい等の報告と本人への通知の対象になる
本番の顧客情報がテスト環境に複製される事情
本番は、顧客が実際に利用するシステムの環境です。テスト環境は、システムの変更を本番に反映する前に動作を確認するための、本番とは別の環境です。開発環境、検証環境、ステージング環境と呼び分けることもあり、ここではそのいずれもテスト環境に含めます。
テスト環境に本番のデータを複製する理由の1つは、架空のデータでは本番の不具合を再現しにくいことです。本番のデータには入力の誤り、想定外の値、不整合が混在しており、同様の状態の架空のデータの作成は容易ではありません[1]。そのため、障害の調査、性能の試験、データの移行の練習のたびに、本番のデータベースを丸ごと複製する運用になることがあります。
複製した時点で、テスト環境にも本番の顧客情報が存在します。マスキングは氏名や連絡先を別の値に置換する処理ですが、置換していない項目や期間の情報は本番の情報のままです。
テスト環境の対策が本番より不十分になる事情
本番の環境には、利用者の本人確認、通信の制限、操作の記録の監視、権限の棚卸しのように、顧客情報を保護するための管理が集中しています。テスト環境は、次の事情でこれらの管理の対象外になりやすくなります。
開発の担当者に広範な権限を付与する
開発の途中では、作業の中断を避けるために、担当者にデータベースへの直接の接続や管理者の権限を付与することがあります。米国の連邦取引委員会(FTC)は、開発の環境では内部の制限を緩和する代わりに社外からの接続を制限するアクセス制御に依存しがちで、その管理に油断が生じやすいと指摘しています[1:1]。複数の担当者で共通のパスワードや認証情報を利用し、退職や委託の契約の終了の時点で変更していないと、退職した人や契約を終了した委託先の担当者も接続できる状態が継続します。
利用を終了した環境が放置される
テスト環境を案件や試験ごとに作成する運用では、終了した後に廃止を失念した環境が放置されることがあります。放置された環境は、ソフトの更新や設定の見直しの対象外になり、作成した時点の対策のまま陳腐化します[2]。スペインのデータ保護庁(AEPD)は、開発や検証の環境では本番より技術的、組織的な対策が緩和されやすく、保護の無いままインターネットに公開されることがあると指摘しています[2:1]。
テスト環境を監視と記録の対象に含めていない
操作の記録の保存と監視を本番だけで設定していると、テスト環境への不正な接続は検知されないか、検知が遅延することがあります。テスト環境の記録が不足していると、いつから誰がどのデータを閲覧したかの特定が困難になります。
テスト環境から顧客情報が流出した公表の例
次の例は、本番とは別の環境に保存した実在の顧客情報が流出したか、流出したおそれがあると公表されたものです。
阿波銀行は、取引を処理する環境とは分離したテスト環境から、顧客や株主の情報のべ27,745件が漏えいしたと公表しました[3]。続報では、開発と試験の完了後に廃止すべき環境の継続的な利用、消去すべき顧客のデータの残存、IDとパスワードの不正な利用を原因としています[4]。
カシオ計算機は、教育用のサービスの開発環境のデータベースへの攻撃で、国内で91,921件の個人と教育機関の情報が漏えいしたと公表しました[5]。原因は、誤操作と不十分な運用の管理によって、ネットワークのセキュリティの設定の一部が解除されていたことです[5:1]。
シンガポールでは、保健科学庁が献血者の本番のデータベースの複製を、テストと開発のために委託先へ提供していました[6]。委託先はそのデータを、インターネットから接続でき、通信の制限もソフトの更新も不十分なサーバーに保存していました[6:1]。約80万人分のうち23万件以上の献血者の記録が外部に流出しています[6:2]。
2026年11月には、楽天証券がテスト環境で管理していた顧客の情報の漏えいのおそれを公表しました[7]。対象は最大約447万口座の氏名、住所、出金先の口座などと、最大約1,125万口座の顧客コードとログインIDで、原因は公表の時点で調査中です[7:1]。
テスト環境の顧客情報の管理が不十分である兆候
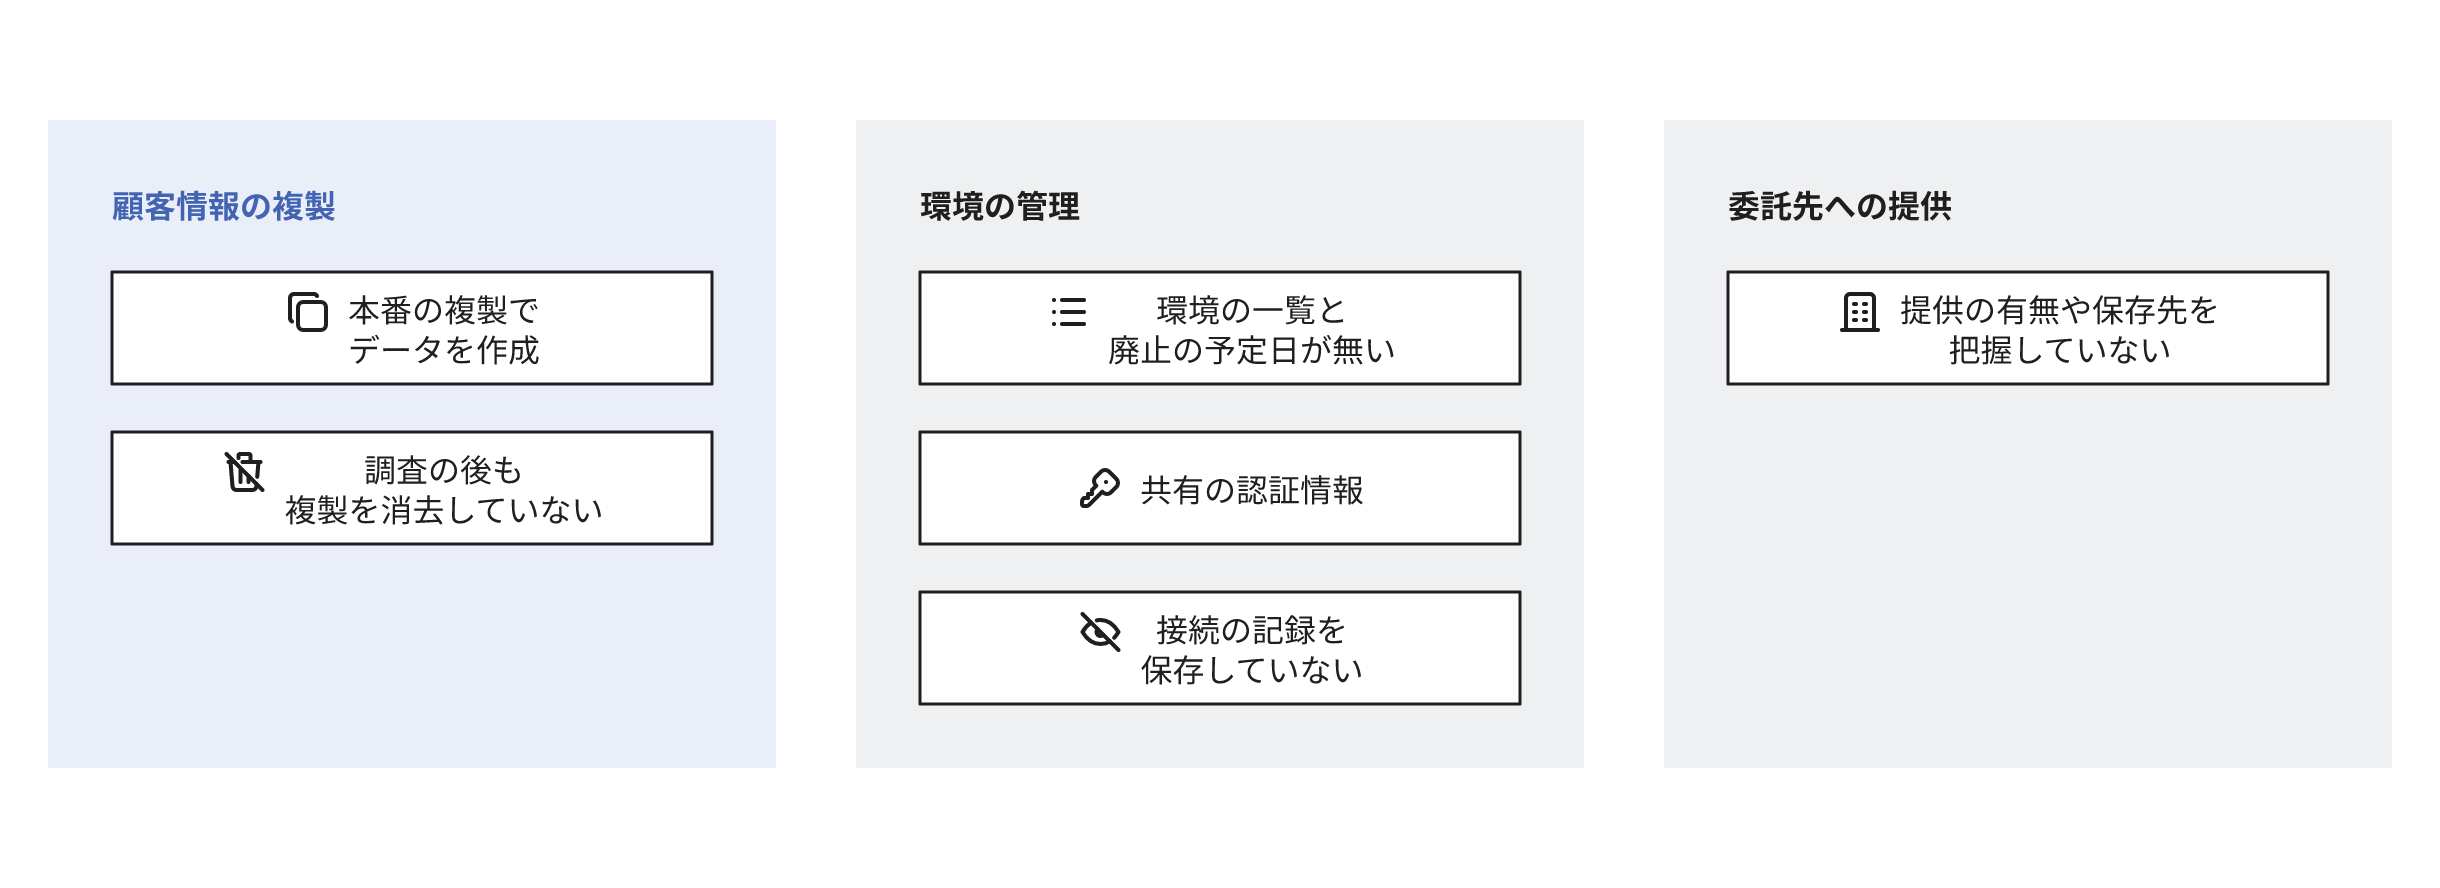
次の項目は、テスト環境に本番の顧客情報が存在するか、その管理が本番より不十分であることを示す兆候です。右の列は、該当しても問題が軽微な条件です。
| 兆候 | 該当しても問題が軽微な場合 |
|---|---|
| テスト環境のデータを、本番のデータベースの複製で作成している | 試験に必要な項目と件数だけを複製し、本番と同等の保護の対象にしている |
| テスト環境の一覧と、それぞれの用途と廃止の予定日が無い | 環境をコードで作成して期限で自動で廃止し、存在する環境を確認できる |
| テスト環境に、複数の担当者で共有する認証情報で接続している | 共有の認証情報を担当者に開示せず、担当者ごとに認証してから接続を中継するサーバーからの接続だけを許可し、退職や契約の終了の日にその権限を削除している |
| テスト環境への接続の記録を保存していない | 接続を、担当者ごとに認証する中継のサーバー1か所に限定し、そのサーバーの記録で接続を追跡できる |
| 委託先に本番のデータを提供したかが不明か、提供した場合の保存先と消去の時期が不明 | 提供の範囲と消去の期限を契約で定め、保存中に接続できる人と消去の結果の報告を受領している |
| 障害の調査のために複製したデータを、調査の後も消去していない | 証拠の保全や継続的な試験のために、目的、期限、接続できる人を決定して保管している |
テスト環境からの流出を放置した場合の危険
テスト環境からの流出も本番と同一の基準で報告と通知の要否を判断する
個人情報保護法は、不正アクセスのように不正の目的で実行されたおそれのある行為による漏えい等を、原則として人数に関係なく個人情報保護委員会への報告の対象にしています[8]。高度な暗号化などで保護したデータは、暗号を解除する鍵が流出していなければ、報告の対象外です[8:1]。対象は、漏えいが確定した場合だけでなく、漏えいのおそれがある場合も含みます[8:2]。報告には、発覚の後に概要を速やかに報告する速報と、調査の結果を報告する確報があり、不正の目的による漏えい等の確報の期限は60日以内です[8:3]。本人にも、状況に応じて速やかに通知します[8:4]。テスト環境であることを理由に、この報告や安全管理措置の義務が免除される規定はありません[8:5]。
流出の範囲を特定できず、対応の範囲が拡大する
記録やその他の調査で流出したデータを特定できないと、複製した全ての顧客の情報が漏えいのおそれの対象になることがあります。その場合は、本人への通知、問い合わせへの対応、偽装した連絡への注意の喚起の範囲も拡大します。複製に退会した顧客の情報が残存していれば、その顧客も対象です。
委託先の環境から流出しても、委託元の責任は存続する
個人情報保護法では、個人データ(データベースなどで検索できるように整理した個人情報)の処理を委託した事業者に、委託先の監督の義務があります[8:6]。委託先の環境から流出した場合は、原則として委託元と委託先の双方が報告と本人への通知の義務を負います[8:7]。委託先が委託元に事態を通知すれば、委託先のこの義務は免除され、委託元が報告と通知をします[8:8]。委託先に提供したデータの範囲と保存先を把握していないと、説明の材料は委託先の調査の結果に依存することになります。
テスト環境に本番の顧客情報があっても危険が軽微な場合
本番の顧客情報のテスト環境での利用自体が、全ての基準で一律に禁止されているわけではありません。米国の国立標準技術研究所(NIST)の管理策は、本番のデータの非本番の環境での利用を承認して記録し、そのデータと同等の水準で環境を保護することを条件にしています[9]。個人情報保護委員会は、テストでの個人データの利用の禁止、他のデータへの置換、テストに利用する個人データの最小化を、安全管理措置の手法の例としています[10]。
次の場合は、テスト環境に存在する顧客情報の危険を軽減できます。
- 本番と同等の水準の本人確認、通信の制限、記録の監視、権限の棚卸しをテスト環境にも適用している
- 複製するのは試験に必要な項目と件数だけで、試験の終了の時点で消去している
- 氏名、連絡先、口座番号のように個人を識別できる項目を置換し、置換していない項目の組合せでも個人を特定できないことを確認している
置換の不備や他の項目の組合せで個人を特定できるデータは、置換した後も個人情報です[11]。
A Lesson from Uber: Secure Your Non-Production Software Environments(米国連邦取引委員会、2018年4月12日) ↩︎ ↩︎
Personal Data Breaches: Development and Pre-Production Environments(スペインデータ保護庁、2022年4月18日) ↩︎ ↩︎
不正アクセスによるお客さま情報等の漏えい発生について(阿波銀行、2026年4月3日) ↩︎
不正アクセスによるお客さま情報等の漏えい発生について(続報)(阿波銀行、2026年6月3日)。「判明した事実と調査結果」の節 ↩︎
不正アクセスによる個人情報漏えいのお詫びとご報告(カシオ計算機、2023年10月18日) ↩︎ ↩︎
Breach of the Protection Obligation by Secur Solutions Group(シンガポール個人情報保護委員会、2020年3月30日決定) ↩︎ ↩︎ ↩︎
当社お客様の情報漏えいの可能性に関するお詫びとお知らせ(楽天証券、2026年11月17日) ↩︎ ↩︎
個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会、令和8年6月一部改正)。3-4-2(安全管理措置)、3-4-4(委託先の監督)、3-5-3(報告)、3-5-4(本人への通知) ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
NIST SP 800-53 Rev. 5(米国国立標準技術研究所、2020年)。管理策 SA-3(2) ↩︎
情報システムの使用に伴う漏えい等の防止(Q10-21)(個人情報保護委員会、ガイドラインに関するQ&A) ↩︎
個人情報の保護に関する法律についてのガイドライン(仮名加工情報・匿名加工情報編)(個人情報保護委員会、令和8年4月一部改正) ↩︎
関連する用語と記事
関連するサービス

お問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。