
サマリ
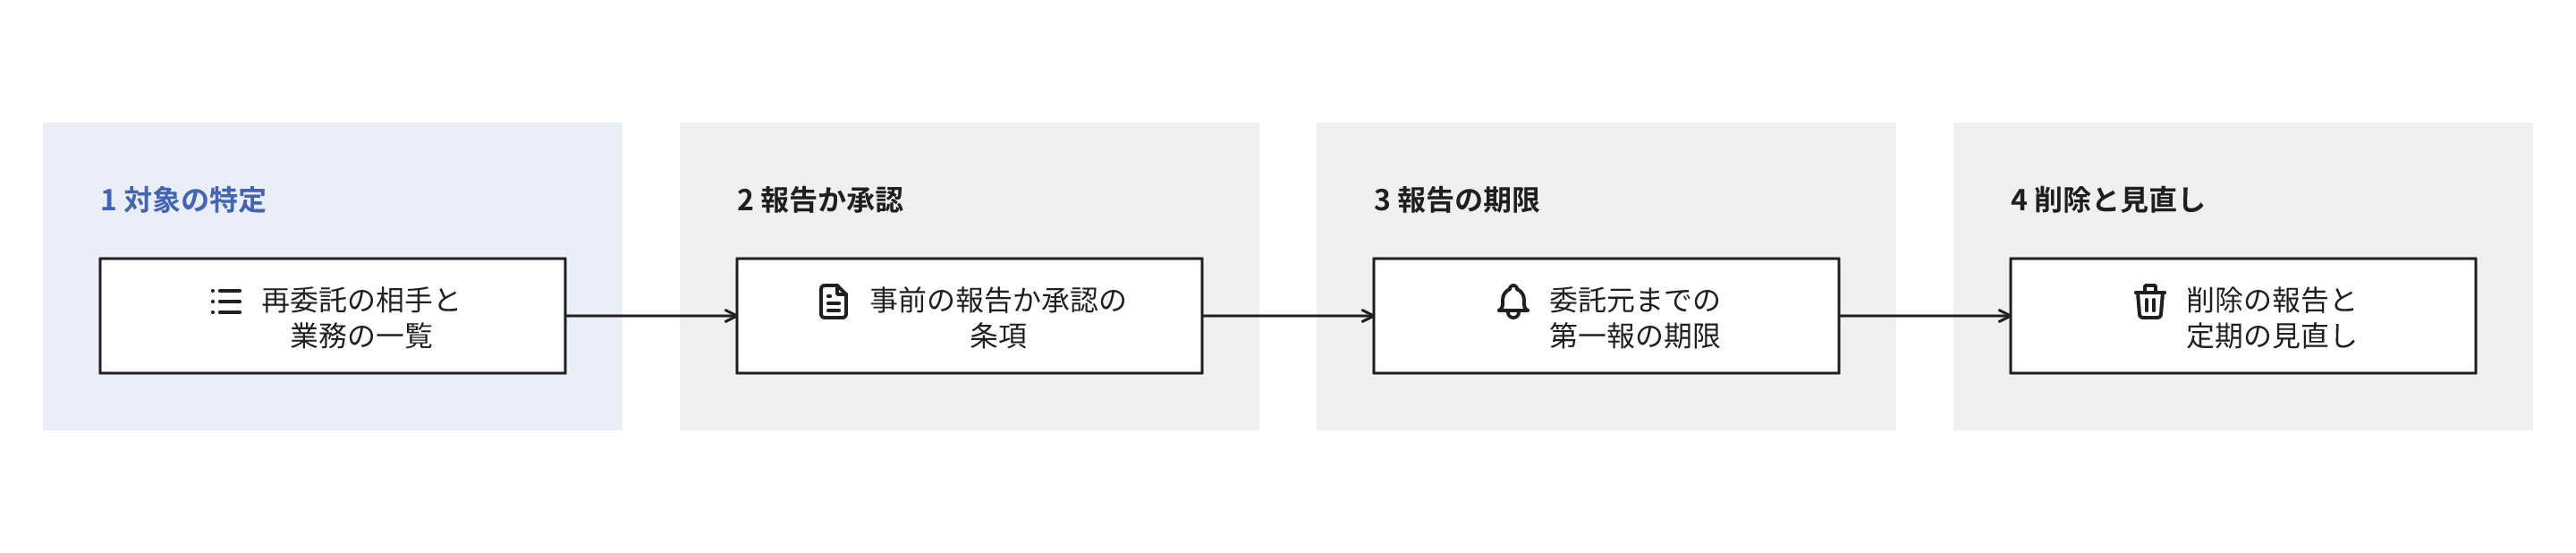
- 最初に、自社が業務を委託した会社(委託先)から、さらに業務を委託した相手(再委託先)と業務の内容、提供する個人データの項目の一覧を受領し、取り決めを適用する相手と業務を特定する
- 次に、再委託の開始と相手の変更を、事前の報告か承認の対象にする条項を委託先との契約に設ける。個人情報保護委員会は、委託元が再委託の相手、業務、取扱方法について事前に報告を受けるか承認することを望ましいとしている
- 漏えいのおそれの第一報について、再委託先から委託先と委託先から自社の2つの段の期限を決定し、判明した事項だけで報告させる
- データの削除の時期と報告の方法も同じ契約で決定し、変更のたびに一覧を更新して定期的に見直す
取り決めの対象と分担
個人データの取扱いを外部に委託する事業者を委託元、委託された事業者を委託先、委託先がさらに業務の一部を委託した事業者を再委託先といいます。システムの保守、データの入力、配送、問い合わせの対応では、委託先が作業の一部を協力会社に再委託することがあります。社内でシステムを開発・保守している組織も、配送や入力のような個人データの取扱いの一部を外部に委託していれば、委託元として同じ取り決めが必要です。
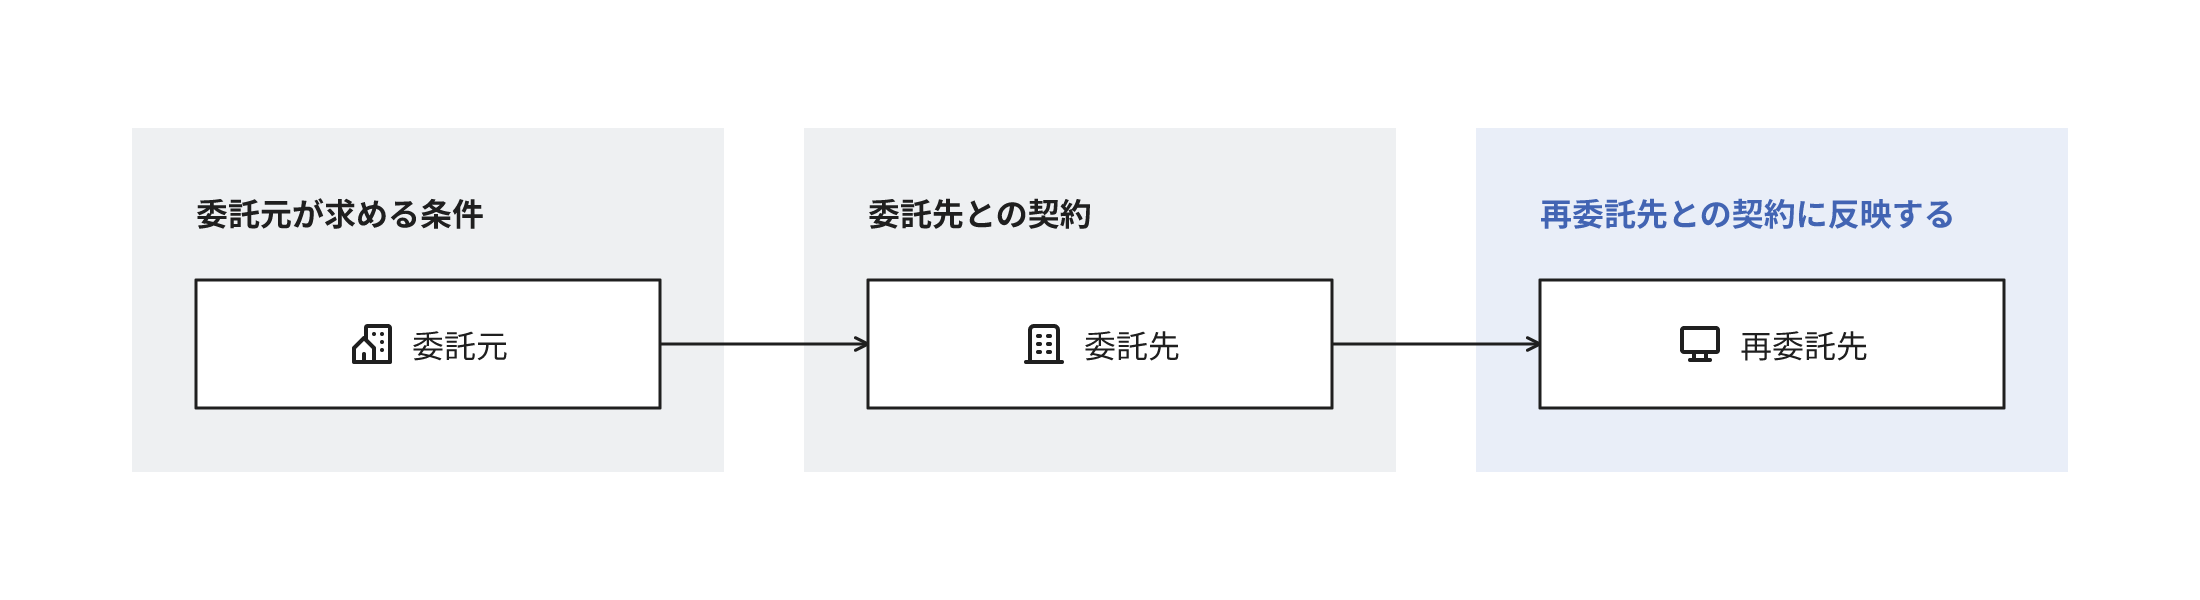
ここで扱う契約関係では、委託元の契約の相手は委託先だけで、再委託先と契約するのは委託先です。そのため、委託元が求める条件は、委託先を経由して再委託先との契約に反映されて初めて、再委託先の義務になります。反映の方法は、条項の記載でも、安全管理の基準を定めた別紙の組込みでもかまいません。
取り決めは、業務を把握する担当、契約の担当、個人データの管理の責任者の3者で分担します。業務を把握する担当が委託している作業とデータを整理し、契約の担当と管理の責任者が、委託先への確認事項と契約の変更の要否を決定します。
取り決めの手順
2〜4段の報告と承認、第一報の期限、削除の時期は、まとめて同じ契約に定めます。
再委託の相手と業務の一覧を受領する
最初に、個人データを扱う業務を外部の会社に委託しているかを、保守、配送、入力などの業務ごとに整理します。その業務については、委託先から再委託の有無と、相手、業務の内容、提供する個人データの項目と件数の一覧を受領します。個人情報保護委員会のガイドラインは、再々委託以降も再委託と同様に扱うとしているので、その先の委託も同じ一覧に含めます[1]。
この段で確認すること:
- 一覧か、一覧から参照する台帳で、作業の場所と、データを保存する機器やサービスを把握できるか
- 提供している個人データの項目が、作業とその後の対応に必要な範囲に限定されているか
- 契約が終了した業務の再委託先も、データを保存しているなら一覧に含まれているか
委託先が「再委託は無い」と回答した場合も、保管や配送の業者のように、業務の一部を他社が担っていないかを業務の流れで確認します。クラウドのサービスの利用は、契約とアクセスの制御で提供元が個人データを取り扱わない場合、個人データの取扱いの委託に該当しません[2]。サービスの名称ではなく、どの会社がどのデータをどの作業で取り扱うかで判断します。
事前の報告か承認を契約に定める
一覧で現状を把握したら、再委託の開始と相手の変更を、事前の報告か承認の対象にする条項を委託先との契約に設けます。個人情報保護委員会のガイドラインは、委託元が再委託の相手、業務の内容、再委託先の取扱方法について事前に報告を受けるか承認することを望ましいとしています[1:1]。委託先を経由するか自ら、定期的に監査することも、同じく望ましいとしています[1:2]。同じガイドラインは、委託先の取扱状況を委託元が合理的に把握できることを、委託契約に盛り込むことも望ましいとしています[1:3]。
報告にするか承認にするかは、漏えいしたときの本人への影響と、取扱いの方法、場所、再委託先の管理の状況から決定します。カード番号、健康の情報、大量の顧客の連絡先のように影響の重いデータは、個別の承認の対象にし、再委託先の安全管理の状況を確認してから開始させます。本人への影響が軽いデータを扱う業務は事前の報告の対象にして、委託先の手続きの負担を軽減します。既存の契約の変更は委託先との合意が必要なので、不足する条件は、対応の範囲と費用と開始日を委託先と協議して契約に反映します。
この段で確認すること:
- 委託先と再委託先の契約に、委託元が求める安全管理の条件と報告の義務が反映されているか
- 委託元が再委託の実施の状況を確認する手段(一覧の更新、監査)が条項にあるか
- 必要な報告か承認を経ない再委託が判明したときの扱いが決まっているか
各段の第一報の期限を決定する
漏えいのおそれを発見した後の第一報の期限は、再委託先から委託先と、委託先から委託元の2つの段で決定します。委託先から委託元への期限だけでは、再委託先から委託先への報告の期限は委託元の契約で決定されません。
再委託先と委託先の両方が確認してから報告すると、委託元への第一報は発見から1週間を超えることがあります。2026年11月に北海道の岩見沢市が公表した例では、再委託先が感染の痕跡を発見したのが11月4日、委託先への報告が11月9日、市への第一報が11月16日で、市への第一報は発見の12日後でした[3]。
委託元自身の個人情報保護委員会への報告は、契約上の期限とは別に、委託元が事態を知った時点から期間を数え、その時点は通常、遅くとも委託先から通知を受けた時点です[1:4]。同じガイドラインは、委託先から委託元への通知の目安を、委託先が事態を知った時点から概ね3〜5日以内とし、その時点で把握している事項の通知を認めています[1:5]。契約では、再委託先の発見から委託元への第一報までの合計の時間を目標にして、各段の期限を決定します。
この段で確認すること:
- 第一報は、原因や件数が未確定でも、判明した事項だけで報告する取り決めになっているか
- 休日や異動のときも、代理の者を含めて第一報を受領して対応できる窓口があるか
- 委託元のデータへの影響を否定できない段階で、件数の確定を待たずに第一報を出す取り決めになっているか
削除の時期と一覧の定期の見直し
データの保存の目的と期間、削除の時点を契約で決定し、削除の対象になったデータについて、委託先と再委託先から削除の報告を受領します。不着への対応や法令上の保存のように、作業の完了の後も保存が必要なデータは、保存の理由と期間とアクセスの制限を確認します。個人情報保護委員会のガイドラインは、削除や廃棄の作業を委託する場合に、委託先が確実に削除または廃棄したことを証明書などで確認することを重要としています[1:6]。
削除の時期を決めずに委託を終えると、データは委託先に残ることがあります。2026年11月に不正アクセスを公表した物流代行のオープンロジでは、持ち出された出荷データの期間が第2報で2017年10月までさかのぼり、2025年6月に利用を終了した荷主のデータも含まれていました[4][5]。荷主の京姫鉄道は、2023年5月に配達の完了したデータを一定の期間で削除する機能を求めたものの実現しておらず、公表の後に過去のデータの削除を求めています[6]。
一覧は再委託の変更のたびに更新し、加えて委託先との契約の更新の時期などに定期的に見直します。見直しの間隔は、取り扱うデータの重さと変更の頻度で決定し、年1回はその一例です。
取り決めが再委託先まで届かない3つの原因
委託先との契約の条件が再委託先との契約に反映されていない
再委託先が委託元の条件に拘束されるのは、委託先と再委託先の契約に同等の義務がある場合です。委託元と委託先の契約の条項だけでは、再委託先は拘束されません。委託先から、再委託先との契約の該当する条項の写しか、条件を反映したことの報告を受領し、実際の履行の状況も確認します。
第一報の期限が委託先から委託元への段だけ
委託先から委託元への期限だけを決定すると、再委託先から委託先への報告の期限は、委託元が合意した条件の外にあります。岩見沢市の例では、このうち再委託先から委託先への報告に、発見から5日を要しています[3:1]。
一覧が更新されない
最初に受領した一覧は、再委託先の変更や業務の追加で実態とずれます。事前の報告を受けた変更を委託元の一覧へ反映する手続きが無いと、一覧と実態の差が拡大します。個人情報保護委員会のガイドラインは、監督の不足の事例として、契約で再委託の把握を定めていたのに報告を求めず、委託元の認知しない再委託先で漏えいした場合を挙げています[1:7]。
取り決めを簡素にしてよい場合
委託元の環境の中だけで作業させ、再委託先の端末やサービスにデータが保存されないことを技術と運用の両面で確認できる場合は、削除の報告と保存の場所の一覧を簡素にできます。その場合も、接続する人の識別と認証、アクセスの権限、接続の記録の確認は継続します。
他の情報と組み合わせても個人を識別できない統計は、個人データにあたらず、その統計だけを提供する業務はこの取り決めの対象外です[1:8]。氏名を削除しただけのデータは、他の情報と組み合わせると個人を識別できる場合があるので、簡素化の対象にしません。
個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会、令和8年6月一部改正)。2-1(個人情報)、3-4-4(委託先の監督。(2)委託契約の締結、再委託の事前の報告か承認、事例4)、3-5-3-3(速報)、3-5-3-5(委託元への通知による例外)、10-5(4)(個人データの削除及び機器、電子媒体等の廃棄)、10-6(技術的安全管理措置) ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
クラウドサービス契約のように外部の事業者を活用している場合の扱い(Q&A 7-53)(個人情報保護委員会) ↩︎
個人情報漏えいの可能性に関するお知らせ(岩見沢市、2026年11月18日) ↩︎ ↩︎
【重要】当社システムへの不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(第2報)(オープンロジ、2026年11月17日) ↩︎
過去の出荷委託先への不正アクセスに伴うお客様情報の漏えいに関するお詫びとお知らせ(カバー、2026年11月17日) ↩︎
物流委託先への不正アクセスによる個人情報漏えいに関するお知らせとお詫び(京姫鉄道、2026年11月11日) ↩︎
関連する用語と記事
関連するサービス
お問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。