
サマリ
- システムの入れ替え、退会、委託の終了の後も、顧客データが自動的に削除されるとは限らない。削除の条件と手順を決定していないと、業務で利用しなくなったデータも保存されたままになることがある
- 個人を識別できる状態で保存されていれば、利用していないデータも、不正アクセスで持ち出される対象に含まれる
- 過去に取得したデータは、暗号化しないカード番号やパスワードのように、取得した当時の保存の方法のまま保存されていることがあり、現在のシステムの対策が及ばない
- 過去の顧客のデータが不正アクセスの範囲に含まれると、報告と本人への通知の対象が現在の顧客の範囲を超え、古い連絡先には通知が届きにくい
利用しなくなったデータが保存されたままになる場面
個人情報保護法は、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを事業者に求めています[1]。個人情報保護委員会のガイドラインは、そのための手段として保存期間の設定を挙げ、データから特定の個人を識別できないようにすることも消去に含めています[1:1]。努力義務なので、消去していないことだけで違法とは限りませんが、削除の条件を決定していなければ、データは保存されたままになることがあります。
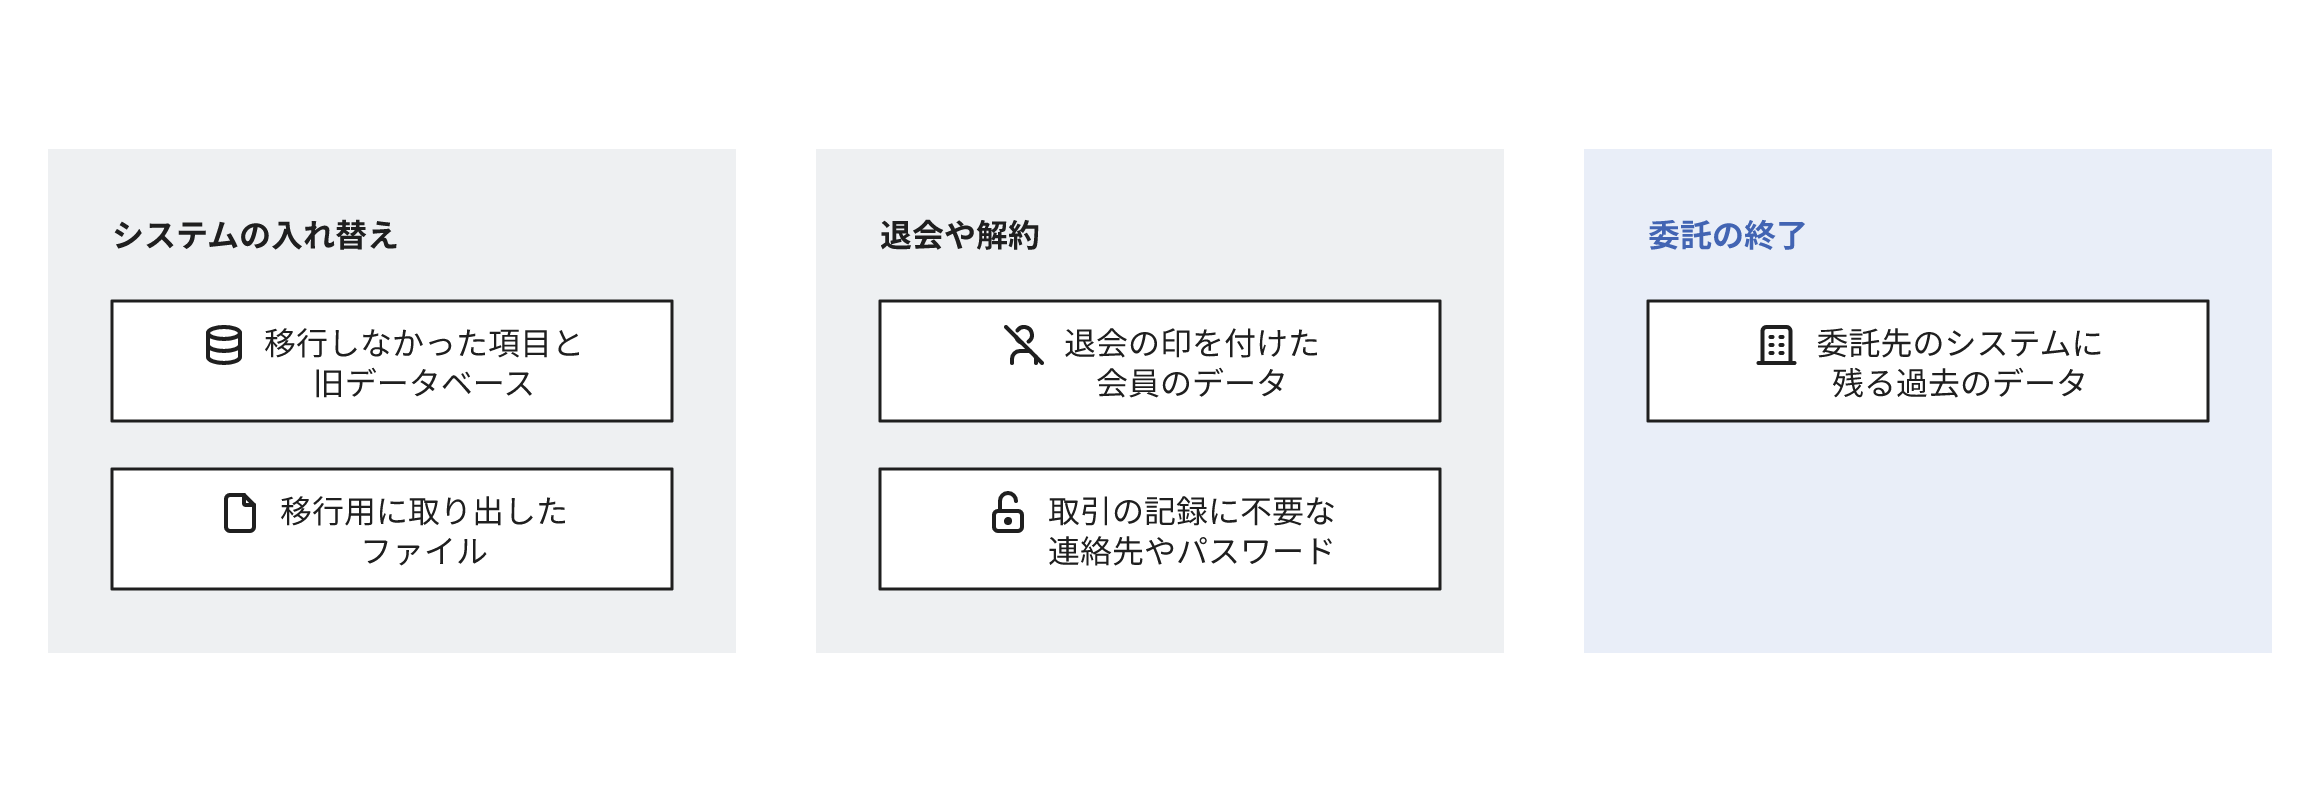
システムの入れ替え
システムの入れ替えでは、新しいシステムに必要なデータを移行し、移行の対象外の項目や、旧システムで顧客の情報を保存していた場所は、移行の作業の範囲外になることがあります。他のシステムとの連携を終了した項目も、それまでに受領したデータは、削除を作業に含めていなければ保存されたままです。移行のために取り出したファイルや、旧システムのバックアップも同様です。
退会や解約
退会した会員のデータは、売上や問い合わせの履歴とひも付いているため、退会の印だけを付けて保存を継続する設計もあります。法令で保存の期間が決まっている取引の記録は、その期間は保存します。全ての項目を一括して保存する設計では、連絡先やパスワードのように取引の記録に不要な項目も、同じ期間保存されます。
委託の終了
配送や保守を外部に委託していた場合、委託の終了の後も、委託先のシステムにデータが保存されていることがあります。削除の時期と確認の方法を委託先と決定していないと、委託の終了の後にデータが保存されているかを委託元が把握しにくくなります。
過去の顧客まで漏えいの対象になった例
2026年11月に公表された不正アクセスでは、何年も前に取得したデータまで対象になりました。良品計画は2026年11月、2000年10月から2021年7月までにクレジットカード「MUJI Card」に入会した顧客約109万件の、桁を省略していないカード番号に外部からアクセスされた可能性を公表しました[2]。同社は2021年7月にシステムを変更してカード番号の連携を終了しましたが、変更の前に取得したカード番号の一部を削除せず、マスキングや暗号化をしないまま保存していたと説明しています[2:1]。
SBCメディカルグループは2026年11月、不正アクセスで2010年から2023年の利用者の氏名や連絡先などが流出したと公表し、予約や施術の記録を含まない区分だけで162万4000人分でした[3]。流出した情報には、当時暗号化せずに保存していたパスワードも含まれています[3:1]。
物流代行のオープンロジは2026年11月の第2報で、持ち出された出荷データの対象の期間に2017年10月から2024年11月までを追加しました[4]。2025年6月に利用を終了した荷主のカバーは、自社の出荷データ約300件が含まれていたと公表しています[5]。
利用しなくなったデータが保存されている兆候
表の兆候は、どれも保存を証明するものではなく、調査を始める目安です。右の列は、該当しても危険が限定的な条件です。
| 兆候 | 該当しても危険が限定的な場合 |
|---|---|
| 顧客データの項目ごとの保存期間か削除の条件が決まっていない | 期間の定めは無いが、退会や解約の時点で連絡先などの項目を削除する処理があり、その実施の記録がある |
| システムの入れ替えの作業に、旧システムのデータの削除が含まれていなかった | 旧システムのデータベースとサーバーに加え、移行用のファイルとバックアップも削除した記録がある |
| 退会した会員のデータを、退会の印を付けて全ての項目のまま保存している | 各項目に法令や業務上の保存の理由があり、保存の期限とアクセスの権限を管理している |
| 委託を終了した委託先に、データの削除の報告を求めていない | 委託元の環境の中だけで作業させ、委託先の端末にデータを保存させず、終了の時点で接続の権限を停止した |
| 保存しているデータの最も古い時期を、調べても確認できない | 保存の対象と期間を記載した台帳があり、定期的に削除を確認している |
利用しなくなったデータを放置した場合の危険
報告と通知の対象が現在の顧客の範囲を超える
不正の目的の行為で個人データが漏えいしたおそれがあれば、人数にかかわらず、原則として個人情報保護委員会への報告と本人への通知が必要です[1:2]。個人を識別できる状態で保存された過去の顧客のデータも、侵害された範囲に含まれていれば対象です。退会者や取引の終了した顧客が含まれると、報告と通知の対象は現在の顧客の範囲を超えます。オープンロジの例のように、調査の途中で対象の期間が追加されると、自社の顧客のデータが含まれる委託元は、通知の対象と件数を再び集計することになります[4:1]。
古い連絡先には通知が届かない
過去の顧客の連絡先は、転居やメールアドレスの変更で連絡できなくなっていることがあります。個人情報保護委員会のガイドラインは、連絡先が古く本人へ連絡できない場合を通知が困難な場合の例とし、事案の公表などの代替の措置を認めています[1:3]。個別の連絡が届かない本人は、自分の情報が対象であることを知らないまま、パスワードの変更などの案内を受領できないことがあります。
過去のデータが当時の保存の方法のまま流出する
過去に取得したデータは、取得した当時の保存の方法のまま保存されていることがあります。個人情報保護委員会のガイドラインは、高度な暗号化を施したデータの漏えいを報告の対象外としていますが、良品計画のカード番号とSBCのパスワードはどちらも暗号化されていませんでした[1:4][2:2][3:2]。
暗号化していないパスワードは、同じパスワードを他のサービスで使用している本人の、別のサービスへの不正ログインにも悪用されることがあります。
現在のシステムで暗号化や桁の省略を実施していても、旧システムのデータやファイルには、その対策が及んでいないことがあります。
利用しなくなったデータを保存していても危険が限定的な場合
法令で保存期間が定められている取引の記録は、消去の努力義務の例外で、その期間は保存します[1:5]。保存が正当でも、個人を識別できる状態で保存していれば漏えいしたときの影響は同じなので、次の対策で危険を限定します。
- 保存する項目を記録に必要なものに絞り、連絡先やパスワードを削除する
- 残る項目や他に保有する情報と組み合わせても個人を識別できない形に加工する
- 現在のシステムとは別の、接続できる人を限定した保管場所に暗号化して移し、暗号を解除する鍵を現在のシステムと別に管理する
個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会、令和8年6月一部改正)。3-4-1(データ内容の正確性の確保等。利用する必要がなくなったときの消去、保存期間の設定、消去の意味、法令の保存期間の例外)、3-5-3-1(報告対象となる事態。不正の目的による漏えい等と、高度な暗号化の例外)、3-5-4-5(通知の例外) ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
無印良品「21年までクレカ番号で顧客を識別していた」 “全ケタ保有&漏えい“巡り謝罪 削除漏れなぜ発生(ITmedia NEWS、2026年11月12日) ↩︎ ↩︎ ↩︎
「湘南美容クリニック」などの個人情報流出 氏名など162万人分 不正アクセスで(CNET Japan、2026年11月19日) ↩︎ ↩︎ ↩︎
【重要】当社システムへの不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(第2報)(オープンロジ、2026年11月17日) ↩︎ ↩︎
過去の出荷委託先への不正アクセスに伴うお客様情報の漏えいに関するお詫びとお知らせ(カバー、2026年11月17日) ↩︎
関連する用語と記事
関連するサービス
お問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。