
サマリ
- カード情報を保存しない仕組み(非保持化)の対象は、サーバーに蓄積したカード情報の流出で、顧客が入力中の情報の窃取は対象外
- 決済画面を表示するのはECサイトで、その画面のプログラムが改ざんされると、入力された番号やセキュリティコードが決済代行会社とは別の宛先にも送信される
- 改ざんの原因には、管理画面への接続の制限の不備、ECサイトのソフトの脆弱性、決済画面が利用する外部のプログラムの配信元の侵害があり、非保持化の有無に関係なく対策が必要
- カード情報を保存していないことは、決済画面を改ざんされないことの理由にならない
- 改ざんされていた期間に決済画面で入力されたカード情報は全て漏えいのおそれがあり、サイトの停止と顧客への個別の連絡を伴うことがある
非保持化の対象と対象外
非保持化は、ECサイトの運営者が自社のサーバーやネットワークで、カード情報の保存、処理、通過のいずれも実施しない状態です[1]。カード情報の処理は、決済代行会社(クレジットカード決済を代行し、カード会社との間を仲介する事業者)のシステムが担当します。非保持化の方式には、顧客を決済代行会社の決済画面に移動させるリダイレクト型と、ECサイトの決済画面に決済代行会社のプログラムを追加するJavaScript型があります[1:1]。
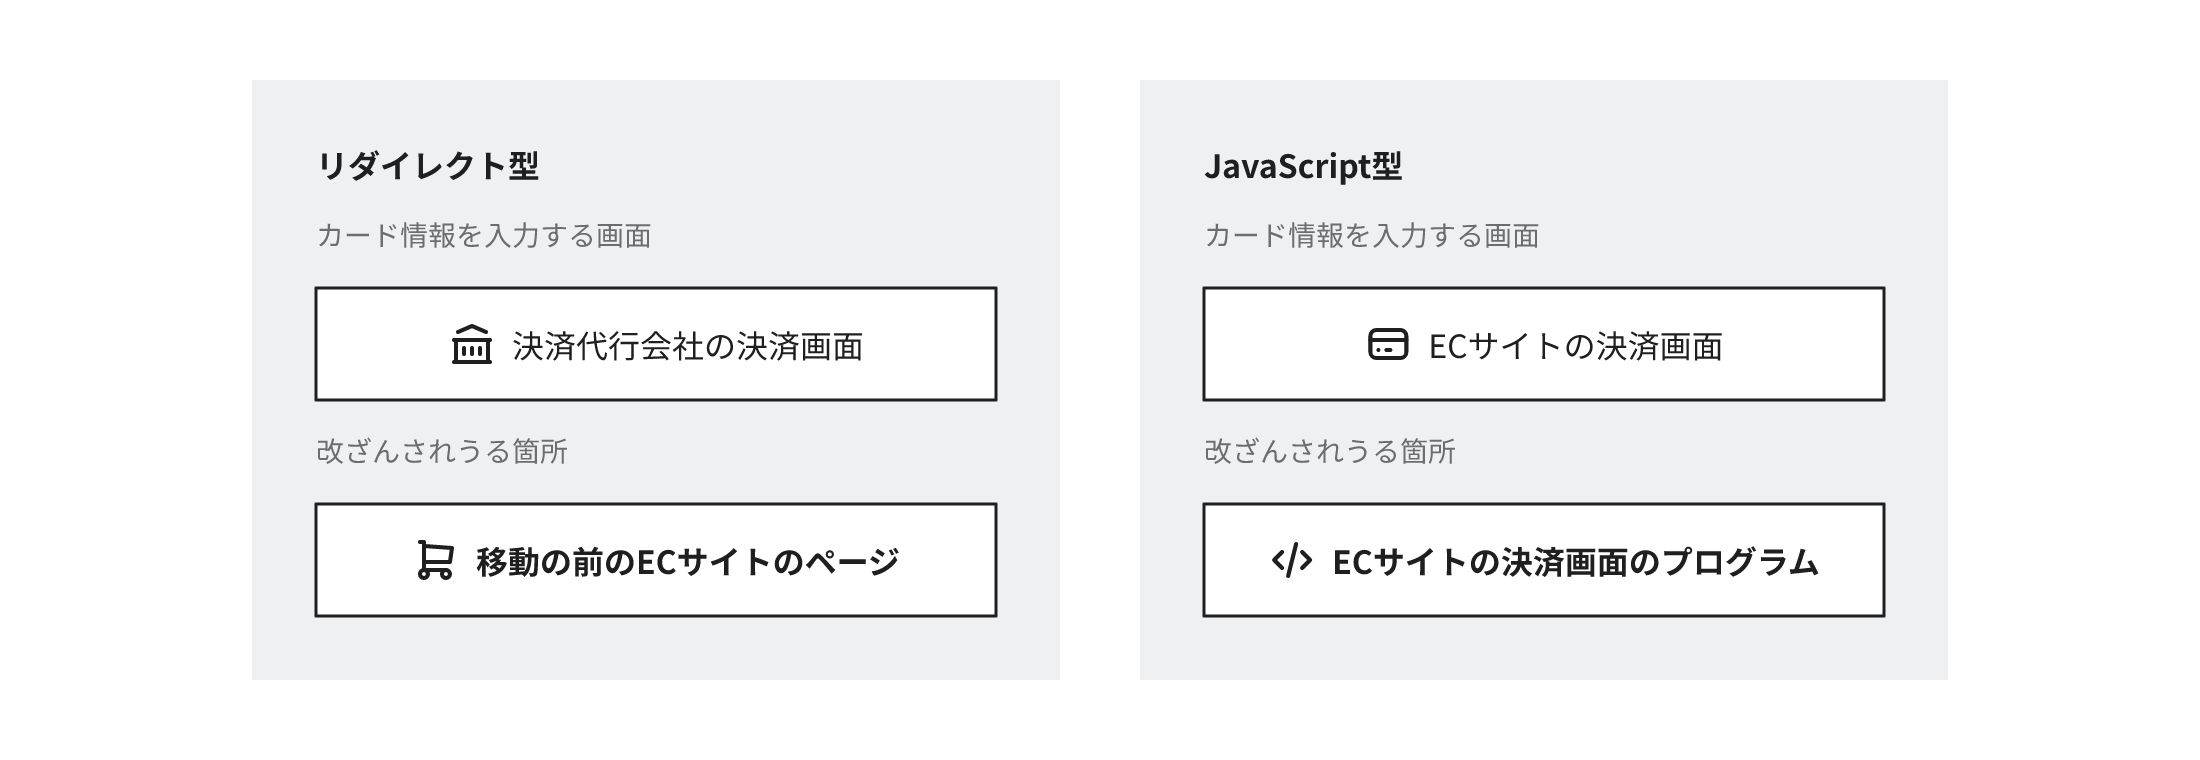
非保持化の目的は、以前の漏えいの多数を占めた、ECサイトのサーバーに保存されたカード情報の窃取の防止でした[1:2]。ただし、顧客が最初に表示して操作するのは、どちらの方式でもECサイトの画面です。JavaScript型では、その画面のプログラムが改ざんされると、決済代行会社への送信の前に、入力内容が別の宛先にも送信されます。リダイレクト型でも、移動の前のECサイトのページに偽の入力欄を挿入されると、入力内容が窃取されます[2]。
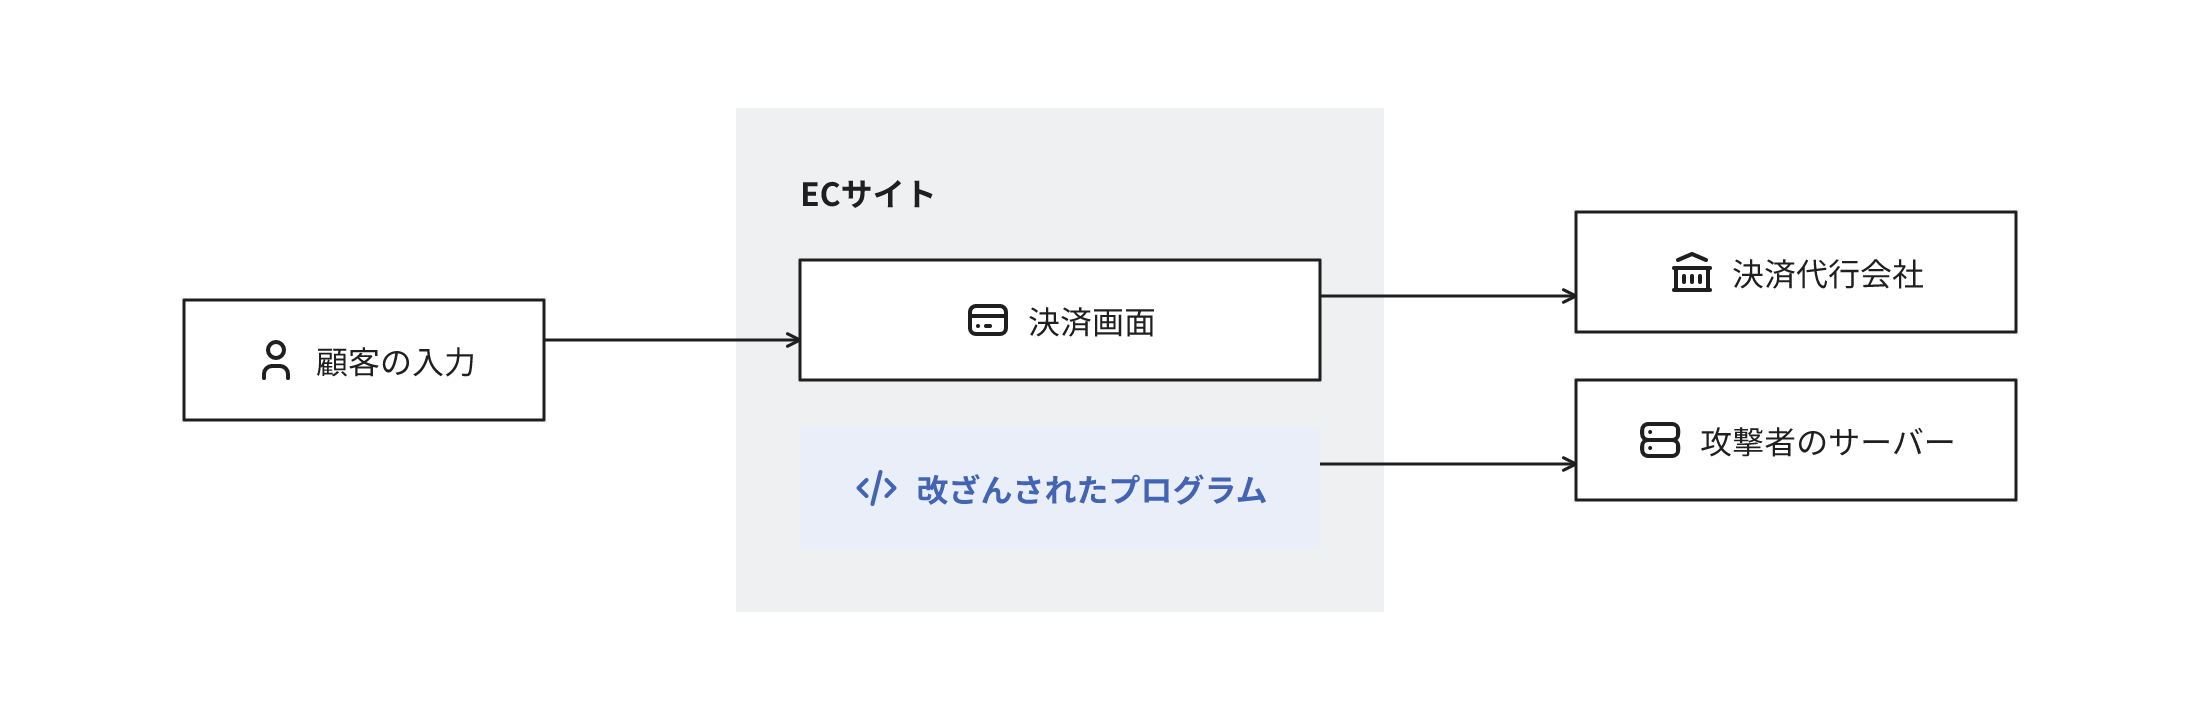
情報処理推進機構(IPA)は、ECサイトが改ざんされて偽の決済画面が挿入されると、決済代行会社のシステムとは別の画面でカード情報が漏えいし、ECサイトの運営者の責任範囲になるとしています[2:1]。クレジット取引セキュリティ対策協議会のガイドラインも、現在の主な漏えいは、非保持化を実現したECサイトでサイトの脆弱性などを原因として発生しているとしています[1:3]。
入力の時点でカード情報が窃取された例
2026年11月、菓子メーカーの六花亭は、オンラインショップの決済画面のプログラムが改ざんされ、入力されたカード情報が外部に送信される状態だった可能性があると公表しました[3]。対象は約4週間に決済画面で入力された約8,000件で、カード番号の全桁、名義、有効期限、セキュリティコードを含みます[3:1]。同社はカード情報をサーバーに保存しておらず、改ざんされたプログラムによって入力の時点で情報が窃取された可能性があるとしています[3:2]。同社は改ざんの判明後にサイトを停止し、対象の顧客へ順次個別に連絡するとしています[3:3]。
決済画面の改ざんの原因
攻撃者は、ECサイトのサーバー、サイトの内容を変更できる管理画面、決済画面が利用する外部のプログラムの配信元のいずれかを経由して、決済画面のプログラムを改ざんします。
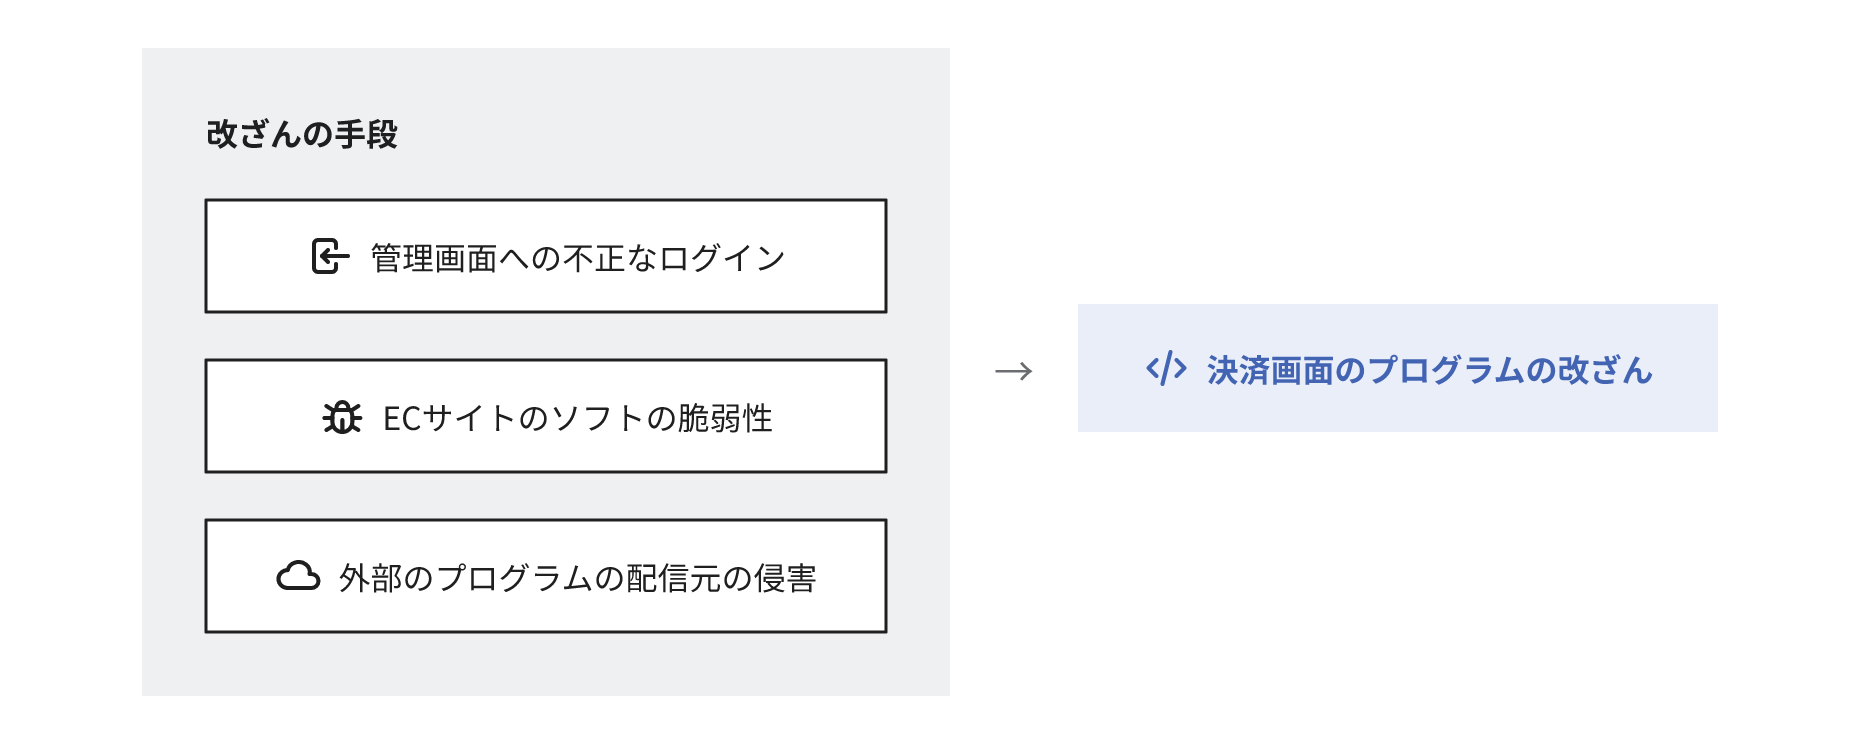 図3 決済画面のプログラムの改ざんには3つの手段があるIPAのガイドラインが引用する個人情報保護委員会の調査では、被害のあったECサイトで判明した手口の内訳は、決済画面の改ざんの原因になる脆弱性が37%、SQLインジェクションの脆弱性が31%、管理画面への接続の制限の不備が15%でした[2:2]。
管理画面にどこからでも接続できる
ECサイトの商品や画面を編集する管理画面は、ログインできれば決済画面のプログラムも変更できる場合があります。管理画面にインターネットのどこからでも接続でき、パスワードだけで認証していると、推測や流出したパスワードで侵入される危険があります。ガイドラインは、管理画面に接続できるIPアドレスの制限か、それができない場合の追加の認証、2段階認証または多要素認証、10回以下のログインの失敗でのアカウントのロックを求めています[1:4]。
ECサイトのソフトの脆弱性が未修正
ECサイトを構築するパッケージや、機能を追加するプラグインの脆弱性を悪用されると、ログインなしでプログラムを改ざんされることがあります。ガイドラインは、脆弱性診断またはペネトレーションテストの定期的な実施と、プラグインやソフトの更新を求めています[1:5]。独自にカスタマイズした部分はパッケージの更新では修正されないので、ソースコードの点検の対象です[1:6]。
対策の担当が未定
管理画面の制限、脆弱性診断、ソフトの更新は、サイトの公開の後も継続する作業です。IPAの調査では、外部の会社にECサイトの運用や保守を委託していた被害事業者は67%で、そのうち44%は契約書や仕様書にセキュリティ対策の記載がありませんでした[2:3]。被害事業者の15%は、委託先に対策を依頼しているつもりでしたが、委託先はそれを作業として認識していませんでした[2:4]。対策の担当と作業の範囲が未定のまま社内で運用する場合も、同様の空白が発生します。
決済画面の対策の担当が未定である兆候
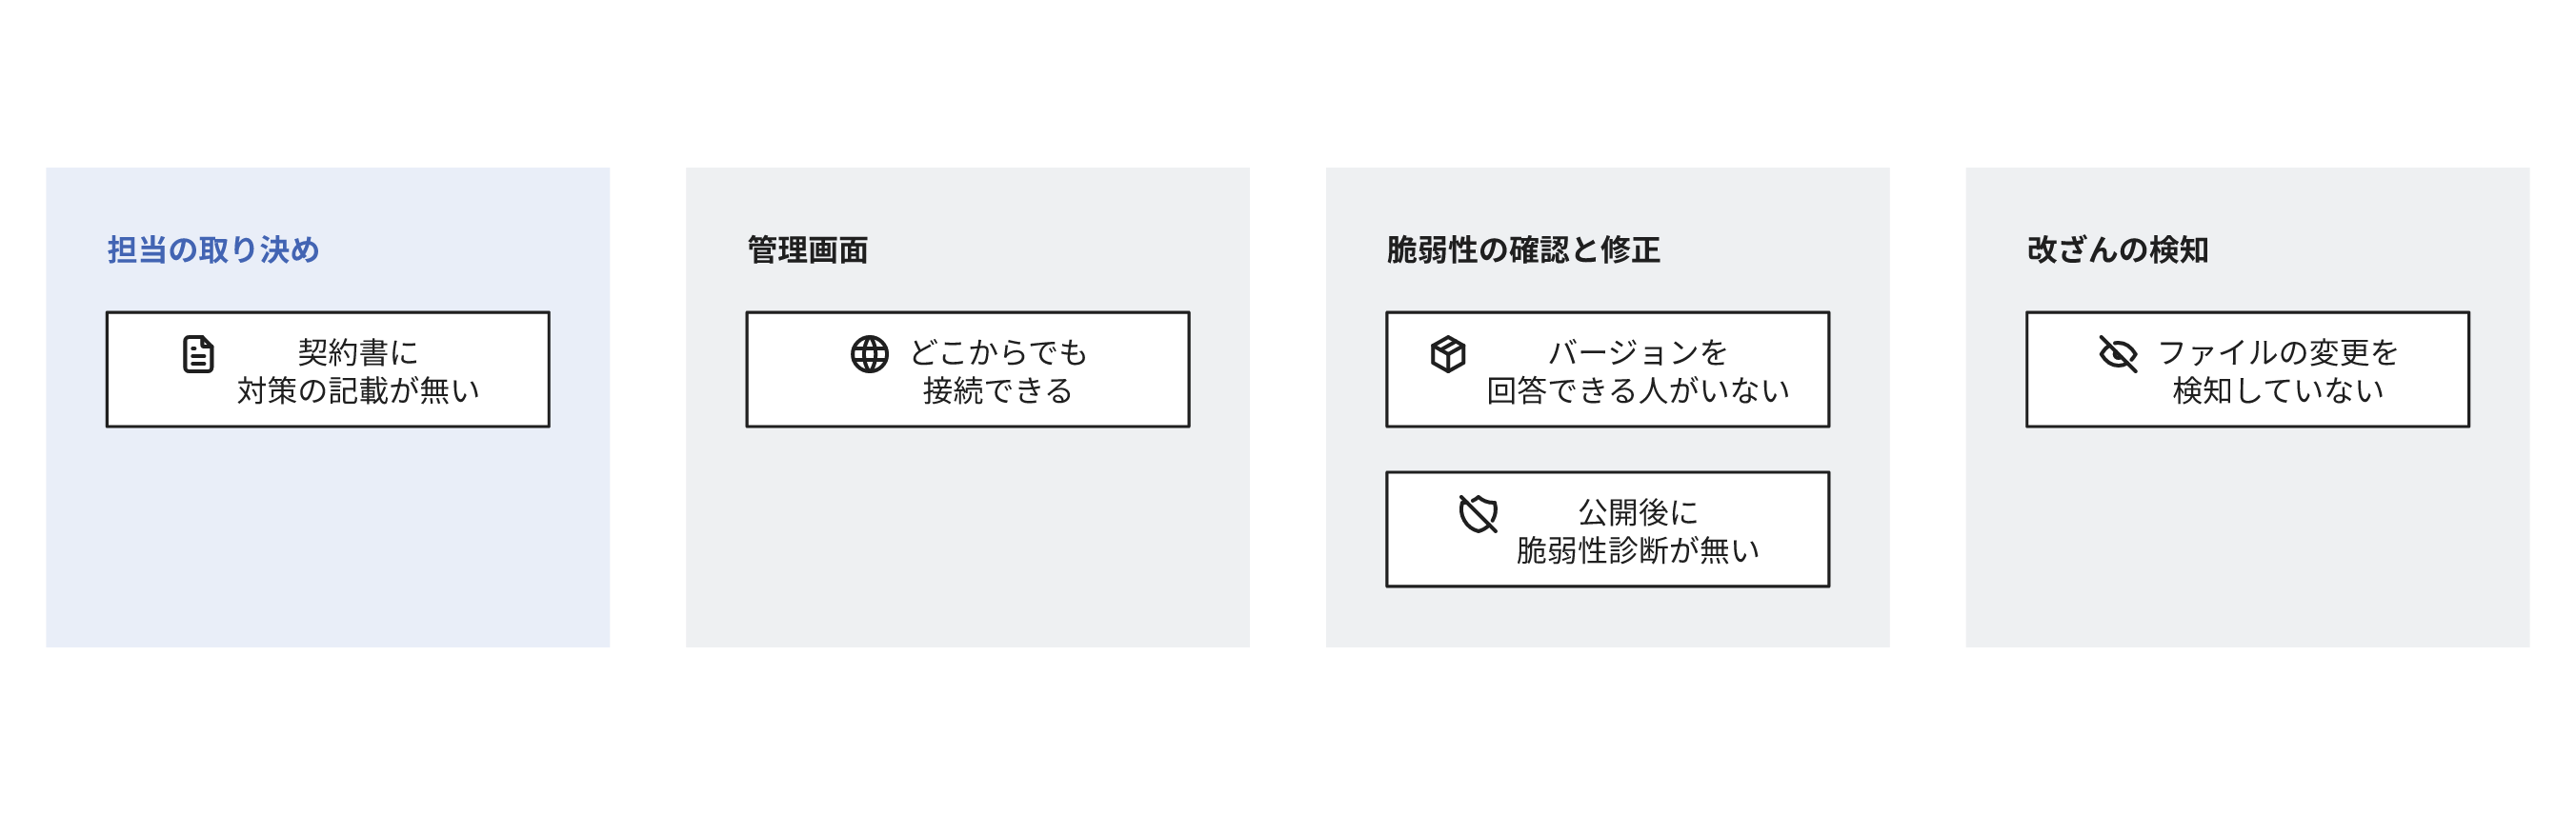
次の項目は、決済画面の改ざんを防止する対策を誰も実施していない可能性を示す兆候です。右の列は、該当しても危険が限定的な条件です。
| 兆候 | 該当しても危険が限定的な場合 |
|---|---|
| 保守の契約書や仕様書に、管理画面の制限と脆弱性診断の記載が無い | 契約書に記載は無いが、担当者と頻度を文書で決定し、最新の実施の記録と未対応の事項を確認している |
| 管理画面にどこからでも接続できる | 接続元の制限は無いが、全てのアカウントで多要素認証を有効にし、ログインの失敗でアカウントをロックしている |
| ECサイトのパッケージやプラグインのバージョンと最後の更新日を、回答できる人がいない | 更新をサービスの提供元が担当する契約で、自社の環境への適用の状況を確認できる |
| 公開の後に脆弱性診断を一度も実施していない | 提供元がサービス全体の定期的な診断と修正を担当する契約で、その実施を確認できる |
| 決済画面のファイルの変更を検知する仕組みが無い | リダイレクト型で、移動の前のページと、そのページが利用する外部のプログラムの変更を監視している |
決済画面の改ざんを放置した場合の危険
改ざんの期間に入力した顧客が対象になる
正規の決済を継続させたまま情報を窃取する手口では、顧客も運営者も異常を発見しにくくなります。漏えいのおそれの対象は改ざんから停止までに入力した顧客で、六花亭の例では約4週間分でした[3:4]。改ざんの検知の仕組みが無ければ、カード会社からの不正利用の指摘で初めて判明することもあり、対象の期間が長期化するおそれがあります。
サイトの停止が長期化する
カード決済の再開には、原因の調査(フォレンジック調査)の指摘事項への全ての対応が必要です[2:5]。個人情報保護委員会の同じ調査では、被害のあったECサイトの閉鎖期間は平均8.6か月でした[2:6]。自社で構築したECサイトの運営者の52%は被害の後にSaaS型やモール型のサービスに移行し、14%はECサイトの運営を停止しました[2:7]。
報告と通知と対応の費用が発生する
個人情報保護委員会のガイドラインは、ウェブサイトの入力ページが改ざんされ、入力された個人情報が第三者に送信された場合を、漏えいの事例にしています[4]。不正アクセスによる漏えいやそのおそれは、人数に関係なく、個人情報保護委員会への報告と本人への通知の対象です[4:1]。IPAの調査では、ECサイトの被害の対応の費用は1社あたり平均約2,400万円で、カードの再発行の手数料、不正利用の補償、問い合わせの窓口の設置の費用を含みます[2:8]。
改ざんの危険が限定的な構成
サイトの保守を外部に委託しても、決済画面のプログラムの管理の担当は委託の契約の内容で決定されます。提供元が決済画面と基盤を保守するSaaS型やモール型のECサービスでは、運営者が直接保守する範囲が限定されます。運営者が変更できる範囲と追加のアプリの責任の分担は、サービスの仕様と契約で異なるので、運営者の側で確認が必要です。
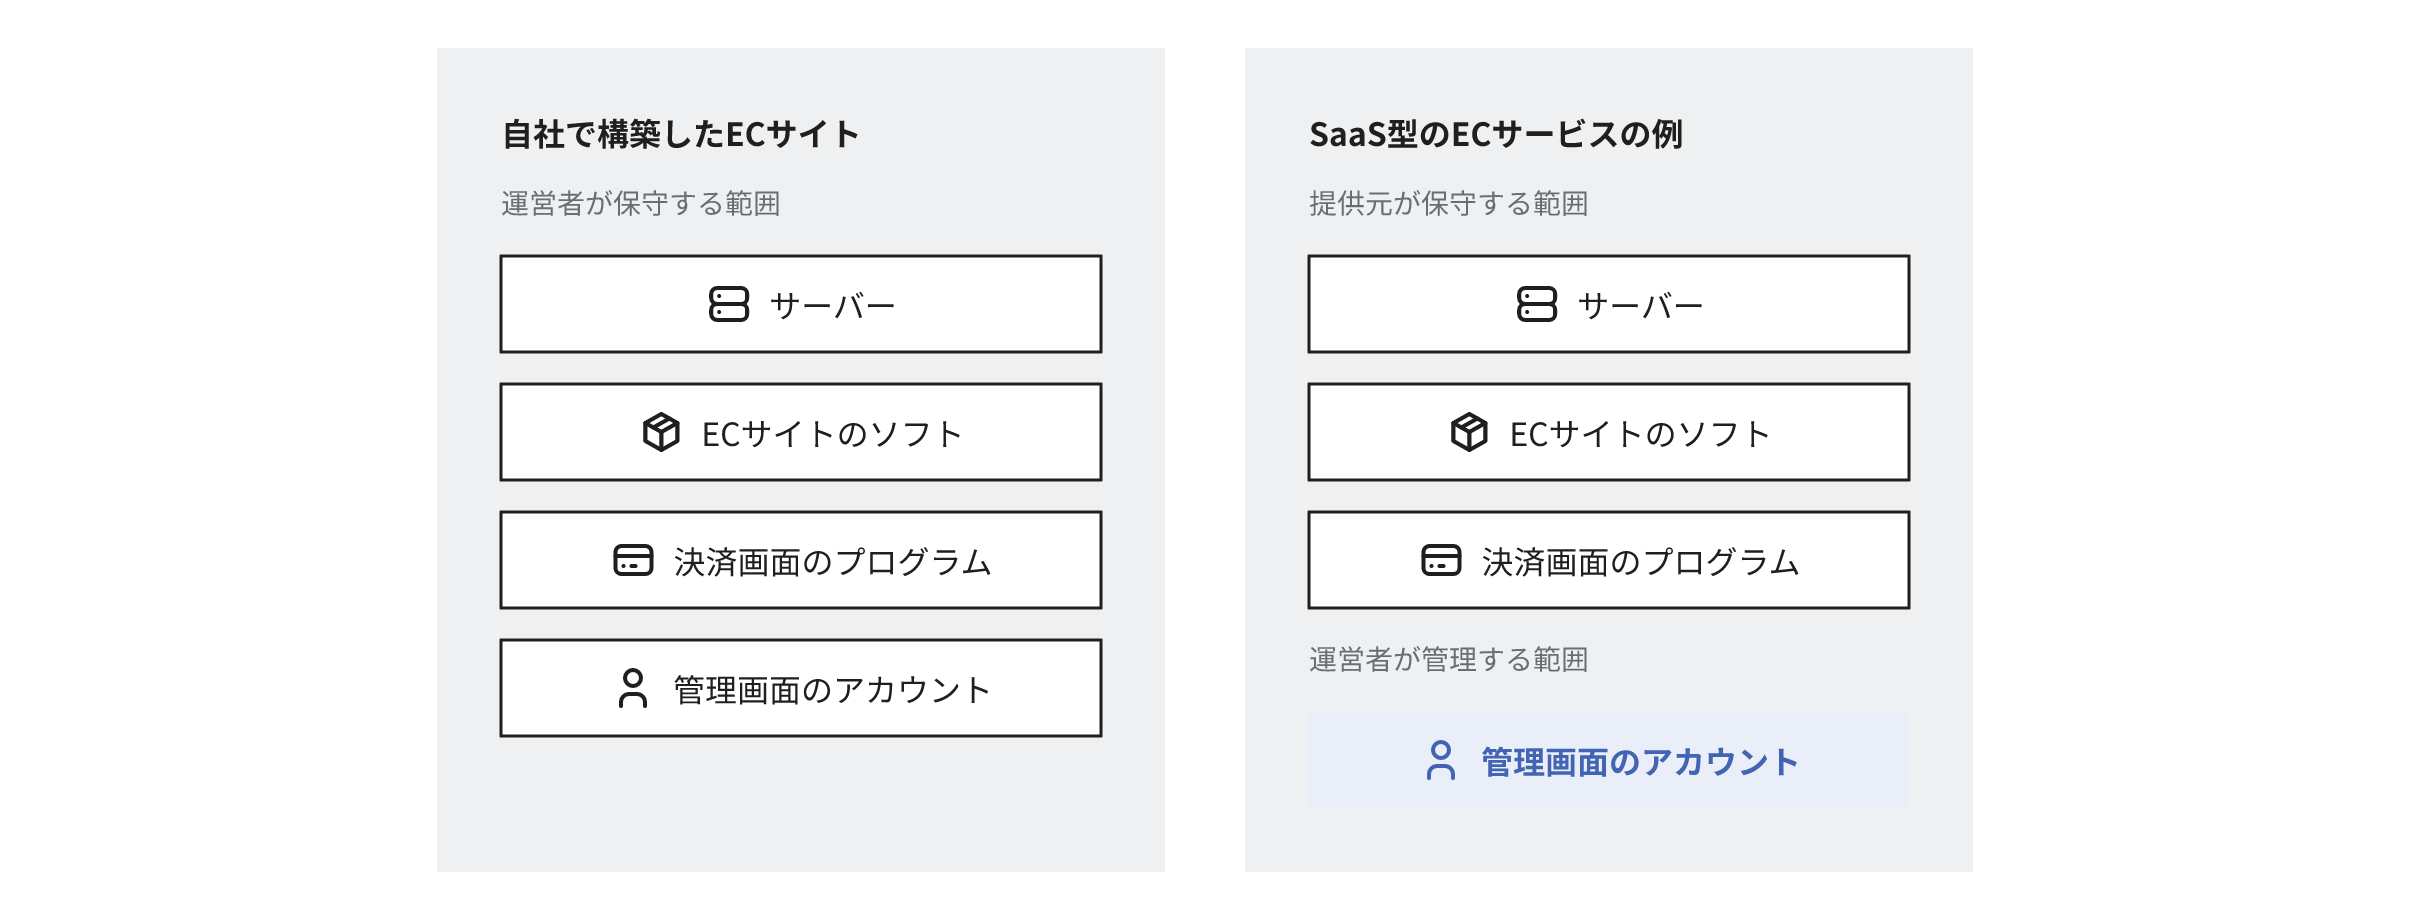 図5 SaaS型でも、管理画面のアカウントの管理は運営者の担当として残るただし、運営者の管理画面のアカウントに不正にログインされると、画面の文言やリンクを変更して偽の決済画面に誘導されることがあるので、多要素認証の設定は運営者の担当です。
非保持化と併用して、担当を明確にし、更新、診断、外部のプログラムの管理、改ざんの検知を実施していれば、流出の危険を限定できます。
クレジットカード・セキュリティガイドライン 6.1(クレジット取引セキュリティ対策協議会、2026年3月)。1-1と、EC加盟店の「非保持化の実現方法」「脆弱性対策」の節 ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
ECサイト構築・運用セキュリティガイドライン(情報処理推進機構、2023年3月)。第1部。個人情報保護委員会の「ECサイトへの不正アクセスに関する実態調査」とIPAの調査の結果を含む ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
「六花亭オンラインショップ」への不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ(六花亭、2026年11月18日) ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会、令和8年6月一部改正)。3-5-1-2(漏えいの事例6)、3-5-3、3-5-4 ↩︎ ↩︎
関連する用語と記事
脆弱性
成熟度:
脆弱性診断
成熟度:
ペネトレーションテスト
成熟度:
不正アクセス
成熟度:
多要素認証
成熟度:
マルウェア
成熟度:
保守契約
成熟度:
セキュリティインシデント
成熟度:
関連するサービス

お問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。