
サマリ
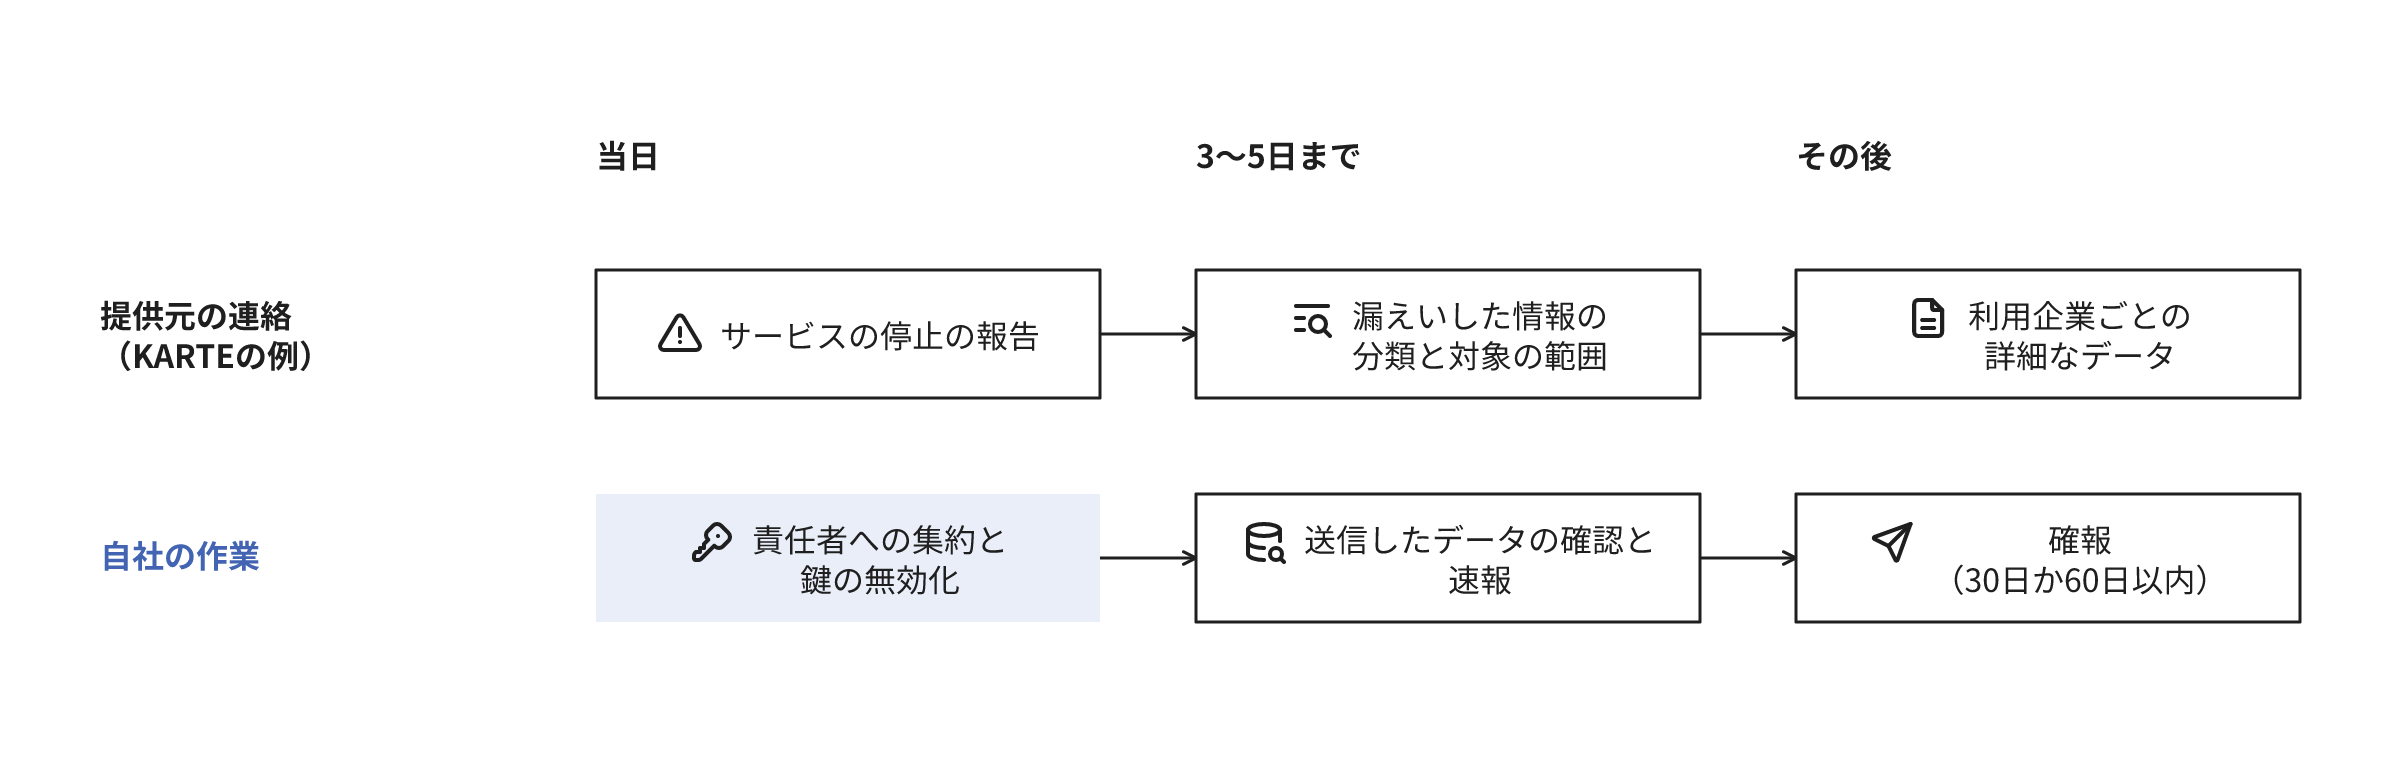
- 最初に、連絡の原文を、受領した部署から個人情報の管理の責任者に集約し、受領の日時を記録する。報告の期限の起算点は、社内のいずれかの部署が漏えいかそのおそれを認識した時点になる
- 漏えいした情報に、SaaSと他のサービスを接続するために登録した鍵(APIキーやアクセストークン)が含まれるなら、次にその鍵を無効にして再発行する。無効化までは、提供元の調査の期間も鍵の悪用のおそれが継続する
- 並行して、そのSaaSに送信していたデータの項目、件数、期間を自社の記録で特定し、提供元が後日提供する対象の一覧と比較する
- 個人情報保護委員会への報告と本人への通知の要否は提供元の報告とは別に自社で判断し、判明した範囲で第一報(速報)を提出してから、提供元の続報で最終報告(確報)を補完する
- 顧客からの問い合わせの前に窓口と案内文を用意し、提供元や自社の名前を詐称する不審なメールへの注意を案内文に記載する
漏えいの連絡で自社に求められること
提供元の連絡は、一度に全ての事実が届くとは限らず、数日おきに分割して届くことがあります。2026年11月に顧客分析のサービスKARTEが不正アクセスを受けた事案では、提供元のプレイドが2026年11月13日に不正アクセスを検知してサービスを停止し、11月16日に漏えいした情報の分類を公表しました[1]。11月20日には、11月19日までに影響の範囲と件数の特定を完了したと公表し、利用企業ごとの詳細なデータは11月24日から順次提供する予定としています[2]。
提供元の調査の期間も、利用企業の側の作業は並行して進みます。利用企業の三井住友銀行は、11月13日に停止の報告を、11月19日に漏えいの範囲の報告を受領し、自行で範囲を確認しました[3]。同行は11月20日に公表し、関係当局へ報告する予定と、11月21日に受付を開始する顧客専用の問い合わせ窓口を案内しています[3:1]。
提供元の調査で判明するのは、提供元のシステムから読み出されたデータです。そのデータが自社のどの顧客のどの項目に該当するか、誰に通知するかは、自社の記録に基づいて自社が判断します。
対応の順番
連絡を受領した部署から個人情報の管理の責任者に集約する
SaaSの契約は、マーケティング、営業、店舗の運営のように、利用する部署ごとに締結していることがあります。提供元の連絡は契約の担当者に届くので、情報システムの担当や個人情報の管理の責任者が最初に認識するとは限りません。
個人情報保護委員会のガイドラインは、報告の期限の起算点を、法人のいずれかの部署が漏えいかそのおそれを認識した時点としています[4]。起算点の判断に迷う場合は、最初の連絡の受領の時点を起算点として扱います。連絡を受領した部署は、受領の日時と連絡の原文を保存し、当日中に個人情報の管理の責任者に連絡します。同じSaaSを複数の部署が別の契約で利用していることもあるので、責任者は社内の各部署に同じSaaSの利用の有無を質問します。
この段で確認すること:
- 連絡の受領の日時、受領者、連絡の原文
- そのSaaSを契約している部署と、契約が継続中か終了済みか
- 提供元が示した漏えいした情報の分類と、自社が対象かどうか
契約が終了したSaaSでも、削除されるべきデータが残存していて漏えいの対象になることがあります[2:1]。提供元の保有する連絡先が変更前の情報だと連絡が不達になることがあるので、利用を終了したSaaSの名前が報道されたら、自社から提供元に対象かどうかを質問します。
登録した鍵を無効にして再発行する
漏えいした情報に、SaaSと他のサービスを接続する鍵(APIキーやアクセストークン)が含まれる場合は、鍵の無効化をデータの確認より優先します。鍵が有効な間は、第三者が自社のアカウントとして連携先のサービスに接続できるためです。KARTEの事案でも、プレイドは利用企業に連携用の鍵の無効化を要請しました[1:1]。同社は、無効にしない場合は連携先のサービスで意図しないデータの書き込みや漏えいが生じるおそれがあるとしています[1:2]。
無効にする鍵は、連携先のサービスの発行の記録と、提供元からの個別の連絡から特定します。SaaSの停止中は、SaaSの管理画面の連携の設定を参照できないことがあるためです。鍵を登録したのが保守を委託している会社なら、鍵の一覧と無効化を当日中に依頼します。無効化すると連携の処理は停止するので、停止する業務を確認してから鍵を再発行し、必要な連携だけを再登録します。提供元のサービスの停止中は、再登録は提供元の再開の後になります。
この段で確認すること:
- 連携先のサービスごとの、鍵の発行者、権限、発行日
- 鍵の無効化の日時と、停止した処理
- 連携先のサービスの操作の記録に、不審な接続や書き込みが無いか
送信していたデータの項目、件数、期間を自社の記録で特定する
SaaSに取り込むデータの項目は、利用企業の設定で決まります[1:3]。そのため、漏えいした情報の分類が公表されても、取り込んだデータに自社の顧客の氏名や連絡先が含まれていたかは、自社の設定と送信の記録の確認まで判明しません。SaaSがウェブサイトの閲覧の記録などから生成したデータも漏えいの対象になることがあり、その範囲は提供元の一覧で確認します[2:2]。
確認するのは、取り込みの設定や連携の処理が送信していた項目、送信の開始の時期、件数です。KARTEの事案の三井住友銀行は、漏えいした情報が生年月日や性別の区分などで、氏名や連絡先と結び付いていないことを確認して公表しています[3:2]。個人の特定が可能かは、本人への通知の方法と案内の内容を決める材料になります。
提供元が提供する対象の一覧は、自社の記録と比較して利用します。提供元が一時的に保存していたデータのように、提供元でも漏えいの有無を判別できないデータは、漏えいした可能性があるものとして扱われることがあります[2:3]。その場合は、その期間に送信していたデータの全体を、報告と通知の範囲の候補にします。
報告と通知の要否を自社で判断する
提供元に個人データの取扱いを委託している場合、報告の対象に該当する漏えいでは、委託元の自社にも個人情報保護委員会への報告と本人への通知が原則として必要です[4:1]。提供元が報告していても自社の報告が不要になるとは限らないので、自社として要否を判断して記録します。
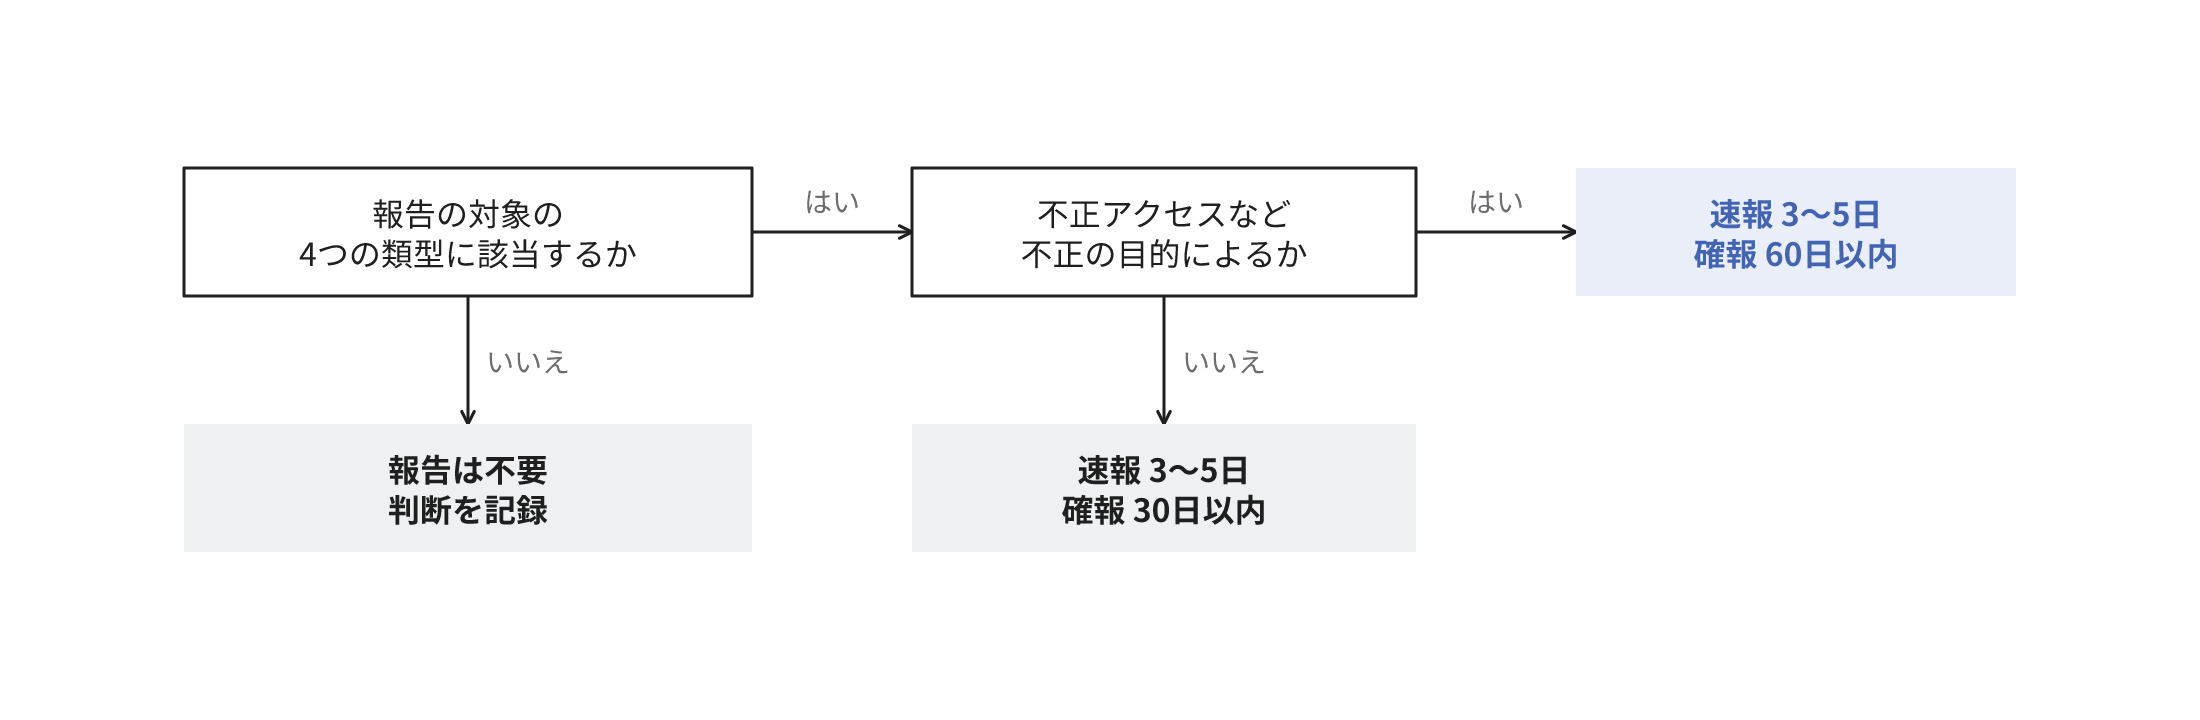
報告の対象は、病歴などの要配慮個人情報、財産的な被害が生じるおそれのあるもの、不正の目的による行為によるもの、本人の数が1,000人を超えるもののいずれかの漏えいかそのおそれです[4:2]。不正アクセスによる漏えいは、不正の目的による行為に該当し、件数を問わず報告の対象です[4:3]。本人への通知が困難な場合は、公表と問い合わせの窓口の設置を代わりの措置にできます[4:4]。速報は事態の認識から概ね3〜5日以内に、その時点で判明している事項で提出し、確報は事態の認識から30日以内に、不正の目的による漏えいでは60日以内に提出します[4:5]。提供元の詳細なデータの到着まで待機すると速報の目安を経過するので、速報は判明した範囲で提出し、確報で補完します。
業種によっては、報告の提出先が個人情報保護委員会ではなく事業を所管する省庁になります[5]。クレジットカードの番号を取り扱う場合は、カード会社との契約にある連絡の手順も確認します。
顧客向けの窓口と案内文を用意する
顧客はSaaSの提供元を認識していないことがあり、問い合わせは自社にも来ます。公表の時点で、問い合わせの窓口、受付の開始日と期間、漏えいした項目と漏えいしていない項目、顧客への依頼事項を案内文に記載します。
漏えいの公表の後は、提供元や自社の名前を詐称する不審なメールが届くことがあります[1:4][3:3]。案内文には、自社からパスワードやカード番号の入力を依頼しないことを記載します[3:4]。
つまずきやすい所
提供元の調査の完了まで作業を開始しない
提供元の続報の後に社内の作業を開始すると、速報の目安と鍵の無効化が遅延します。提供元の調査で判明するのは提供元の側の事実で、自社の記録の確認は提供元の調査と並行して実施できます。
送信していたデータの記録が自社に無い
連携の設定をした担当者が異動していたり、設定の記録が無かったりすると、送信していた項目と期間の特定に時間がかかります。その間は、送信していた可能性のあるデータの全体を範囲の候補にすることになり、通知の対象が拡大します。
連絡を受領した部署で情報が滞留する
契約した部署が提供元とのやり取りを抱え込んで責任者への連絡が遅延しても、報告の期限は最初の部署が認識した時点から進行します。SaaSの契約の窓口が部署ごとでも、個人情報の管理の責任者が、漏えいの連絡を受領したときの社内の連絡先を1つに決定しておきます。
鍵の無効化と報告の判断が不要な場合
提供元の連絡で自社が対象外と示され、自社がそのSaaSに鍵を登録していなければ、鍵の無効化と報告の判断は不要です。ただし、提供元が契約の終了した企業を対象から漏らしていたこともあるので、対象外とした理由を提供元に質問し、確認した日と回答を記録します[2:4]。
不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ(プレイド、2026年11月16日)。11月13日の検知と停止、漏えいした情報の3分類、連携用の認証情報の無効化の要請、不審なメールへの注意 ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
「KARTE」への不正アクセスに関する当社調査結果と、サービス再開の見通し等のお知らせ(プレイド、2026年11月20日)。11月19日までの範囲と件数の特定、11月24日からの詳細データの受け渡し、漏えいの有無を判別できないキャッシュデータ、契約の終了後に残っていた情報、古い連絡先 ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
業務委託先への不正アクセスによる情報漏えいについて(三井住友銀行、2026年11月20日)。経緯、漏えいした項目、関係当局への報告、専用の問い合わせ窓口、パスワードやカード情報の入力を求めないことの案内 ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会)。3-5-3-1(報告対象となる事態。不正の目的による行為の相手に委託先と利用するサービスの提供者を含む)、3-5-3-2(委託元と委託先の報告義務)、3-5-3-3(「知った」時点はいずれかの部署が知った時点、速報の目安は概ね3〜5日、確報は30日または60日以内)、3-5-4(本人への通知) ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
漏えい等報告について(個人情報保護委員会)。報告先の権限が事業所管大臣に委任されている分野 ↩︎
関連する用語と記事
関連するサービス
お問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。