
サマリ
- 顧客情報は自社のシステムの外部にもあり、予約、配送、メール配信、顧客分析などの外部サービスに、自社が登録した分や連携で送信した分が保存されている
- 外部サービスの提供元のシステムへの侵入は自社のシステムの対策の範囲外で、自社のシステムに不正アクセスの痕跡が無くても、その外部サービスにある顧客情報が流出することがある
- 自社用の管理画面のアカウントと、外部サービスに保存した接続用の認証情報は、自社のシステムの外部で顧客情報に到達する手段になり、その管理が不十分だと不正ログインや不正な接続の原因になる
- 法令の報告対象に該当する漏えいでは、外部サービスで起きた漏えいでも、顧客情報の取扱いを委託した自社に原則として報告と顧客への通知の義務がある
外部サービスに保存される顧客情報と接続用の認証情報
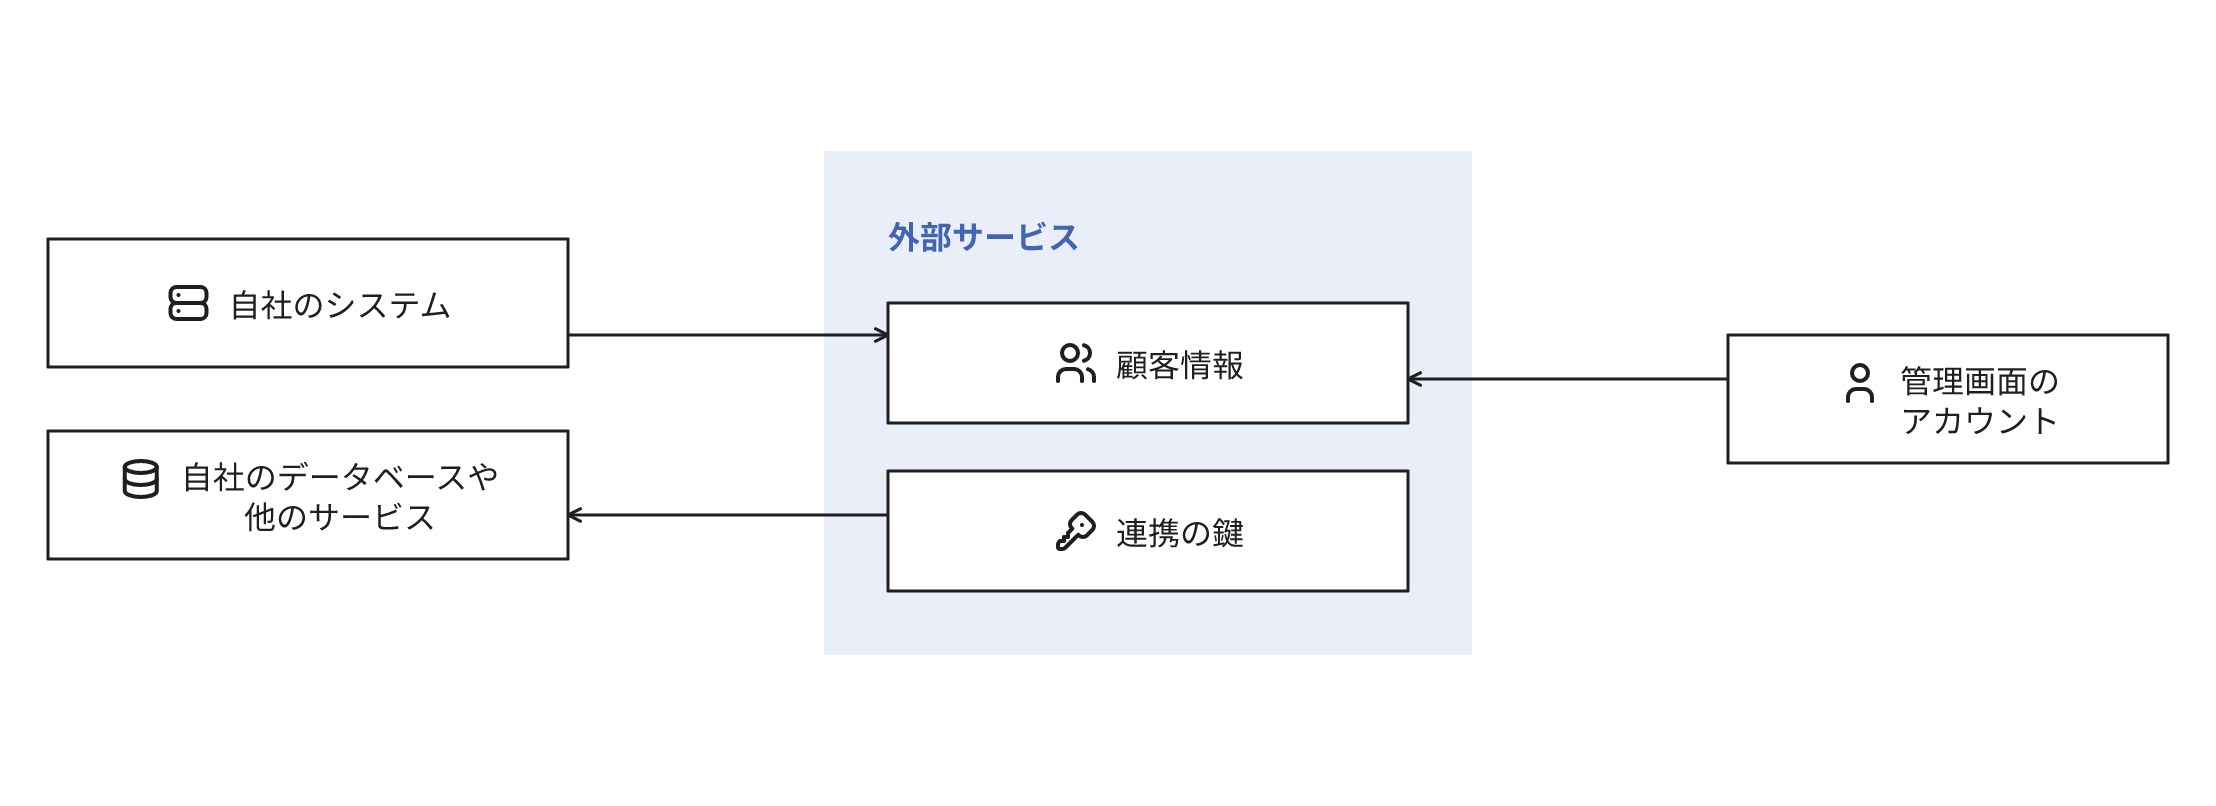
業務に外部サービスを利用すると、サービスの種類と設定に応じて、顧客情報の一部がそのサービスの側に保存されます。予約の受付では予約した顧客の氏名と連絡先が、配送の代行では届け先の住所が、メール配信や顧客分析では会員の情報が、サービスの側に保存されます。
保存の方法には、担当者が管理画面で登録する方法と、自社のシステムがAPI(システム間でデータを交換する窓口)で連携して送信する方法があります。連携では、外部サービスが自社のデータベースや他のサービスに接続するための認証情報(APIキーやアクセストークンのような連携の鍵)を、外部サービスの側に保存することがあります。
外部サービスへの不正アクセスによる2種類の漏えい
サービスの提供元のシステムへの侵入
外部サービスの提供元のシステムに侵入されると、侵入された環境に顧客情報を保存した複数の利用企業に、被害が及ぶことがあります。顧客分析のサービスKARTEの提供元のプレイドは2026年11月、サーバーの脆弱性を悪用されて接続用の認証情報を窃取され、利用企業が連携していたデータの一部と、外部サービスとの連携用の認証情報が漏えいしたと公表しました[1]。同社の続報では、連携していたデータが漏えいした利用企業は570社、連携用の認証情報が漏えいした利用企業は754社でした[2]。漏えいを公表した利用企業には、自社のシステムへの不正アクセスは確認されていないと説明した企業が複数あります[3]。
提供元への侵入では、利用企業が管理画面の認証情報を再設定することもあります。物流代行のオープンロジは2026年11月、不正アクセスで荷主ごとの出荷データに含まれる届け先の情報が外部に流出したと公表し、荷主の一部は管理画面のログインの認証情報を再設定しました[4]。
利用を終了したサービスにも、データが保存されていることがあります。プレイドは、利用契約の終了後に削除すべき情報が、運用と管理の不備で保管されていて漏えいの対象になったと説明しています[2:1]。
自社用の管理画面のアカウントへの不正ログイン
自社用の管理画面のアカウントに不正ログインされると、そのアカウントの権限で閲覧できる顧客情報が流出するおそれがあります。美容医療の予約サービスのトリビューでは2026年11月、クリニックのアカウントに国内外の多数の接続元から攻撃が試行され、管理画面への不正ログインで予約した顧客の情報が流出しました[5]。ログインの情報が第三者に判明した原因は、公表の時点で調査中とされています[5:1]。
管理画面のログインがIDとパスワードだけの場合、提供元のシステムへの侵入が無くても、推測されたパスワードや他のサービスから漏えいしたパスワードで不正ログインされるおそれがあります。退職者のアカウントを停止しないと不要なログインの手段が存続し、共有のアカウントでは操作した個人の特定が困難になります。
外部サービスの顧客情報を把握していない兆候
| 兆候 | 該当しても危険が限定的な場合 |
|---|---|
| 顧客情報を保存する外部サービスと保存の項目を、全ての部署の契約について確認できない | 契約の窓口が1つで、顧客情報を保存するサービスと項目を契約の時点で記録し、連携や利用の終了のたびに更新している |
| 管理画面のアカウントの利用者と権限を、サービスごとに確認していない | 社内の共通の認証(シングルサインオン)で利用者とサービス内の権限を一元管理し、個別のログインを無効にしている |
| 管理画面のログインに多要素認証を設定しているかを把握していない | 共通の認証の側で多要素認証を必須にし、個別のログインを無効にしている |
| 連携の鍵を、誰がどのサービスにいつ発行したかを特定できない | 鍵の管理の仕組みの発行と利用の記録から連携先を特定でき、権限を限定した鍵を発行している |
| 利用を終了したサービスに保存した顧客情報について、削除の対象、時期、実施の状況を確認していない | 契約の終了の時点で、削除の対象と完了の報告を受領した |
外部サービスの顧客情報を把握しないまま漏えいした場合の危険
提供元の報告と自社の記録を照らし合わせにくい
外部サービスで漏えいが発生した場合、実際に流出した範囲は提供元の調査で判明し、提供元からの連絡の時点では自社の顧客の範囲や件数が未確定のことがあります。オープンロジの件では、複数の荷主が自社の顧客が対象に含まれるかを確認中と告知し、提供元の続報で対象の期間が追加されました[4:1]。どのサービスに氏名や連絡先などのどの項目をいつから送信していたかの記録が自社に無いと、提供元の報告を自社の顧客の記録と照らし合わせる範囲が限られます。
報告と通知の義務は自社にもある
個人情報保護委員会のガイドラインは、報告が必要な事態のうち不正の目的の行為について、行為を受けた相手に委託先と、個人データの取扱いに利用する外部サービスの提供者を含めています[6]。報告対象に該当する漏えいでは、顧客情報の取扱いを委託した自社に原則として報告と本人への通知の義務があり、委託先は自社に通知すれば報告の義務を免除されます[6:1]。顧客がサービスの提供元を認識しているとは限らず、顧客は自社に問い合わせます。
連携の鍵から他のサービスにも被害が拡大する
外部サービスに保存した連携の鍵が漏えいすると、その鍵で接続できる自社のデータベースや他のサービスにも、第三者が接続できるおそれがあります。前述のKARTEの件では、プレイドが利用企業に連携用の認証情報の無効化を要請しました[1:1]。同社は、無効化しないと連携先のサービスへの不正アクセスで意図しない書き込みや漏えいが発生するおそれがあるとしています[1:2]。発行した鍵と発行先を特定できないと、無効化する鍵の特定と、無効化による業務への影響の確認に時間がかかります。
提供元の対策と自社の設定の分担
外部サービスを提供する会社と、自社のシステムの保守を担う会社は、別の会社のことがあります。外部サービスに顧客情報の取扱いを委託している場合、ガイドラインは委託元に、委託先での法令が求める安全管理の措置の実施を監督するよう求めています[6:2]。提供元のシステムへの侵入の危険は、提供元の選定、契約、取扱いの状況の把握で低減するもので、利用企業が提供元の内部の対策を直接変更することは通常できません。一方、管理画面のアカウント、ログインの設定、連携の鍵は、サービスが変更を認める範囲で利用企業が管理するもので、提供元の対策が十分でも、この管理が不十分なら不正ログインや不正な接続の原因になります。
不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ(プレイド、2026年11月16日) ↩︎ ↩︎ ↩︎
プレイドの2026年11月20日の調査結果のお知らせ(プレイド、2026年11月20日)。漏えいした情報の分類と対象社数、契約の終了後に保管されていた情報 ↩︎ ↩︎
プレイドのCXプラットフォーム「KARTE」への不正アクセスについてまとめてみた(piyolog、2026年11月18日)。利用企業の告知の要約 ↩︎
物流代行サービス「オープンロジ」への不正アクセスについてまとめてみた(piyolog、2026年11月19日)。オープンロジの第1報・第2報と荷主の告知の要約 ↩︎ ↩︎
湘南美容クリニックのSBC、162万人分の個人情報流出 パスワードは「暗号化せず保存していた」(ITmedia NEWS、2026年11月20日)。外部の予約サービス「トリビュー」への不正ログインの節 ↩︎ ↩︎
個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会)。3-4-4(委託先の監督)、3-5-3-1(報告対象となる事態。不正の目的による行為の相手に委託先と利用するサービスの提供者を含む)、3-5-3-2(委託元と委託先の双方の報告義務と連名の報告)、3-5-4(本人への通知) ↩︎ ↩︎ ↩︎
関連する用語と記事
関連するサービス
お問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。