
サマリ
- SaaS同士の連携のためのAPIキーやアクセストークン(以下、連携の鍵)は、接続元の制限などが無ければ、取得した第三者も、その鍵に許可された範囲で連携先のサービスを利用できる
- 連携の鍵は連携先のサービスで発行され、連携元のSaaSに保存されるので、連携先に侵入の痕跡が無くても、連携元への侵入で鍵が流出する
- 鍵の権限の範囲は第三者が実行できる操作の範囲になり、有効期間は悪用できる期間の上限になる
- どの鍵をどのサービスに登録し、誰が失効させられるかが不明だと、漏えいの連絡の後、失効させる鍵の特定に時間を要する
連携の鍵の仕組み
SaaS同士を連携させるときは、接続先のサービス(メール配信、顧客管理、ファイルの保存など)で鍵を発行し、接続元のSaaSに登録します。以下では、鍵を発行するサービスを連携先、鍵を登録するSaaSを連携元と呼びます。連携元は登録された鍵で連携先に接続し、連携先は鍵の有効性と接続の条件を確認して、その鍵に許可された範囲で処理を実行します。
連携の鍵の代表的な形は、APIキーとアクセストークンです。APIキーは連携先の管理画面で発行する文字列で、利用者が失効させるまで有効なものがあり、付与できる権限はサービスによって異なります[1]。OAuthのアクセストークンは、利用者が連携を許可したときに発行され、許可した範囲(スコープ)と、多くの場合は有効期間が設定されます[2]。アクセストークンの有効期間が短くても、アクセストークンを再取得するためのリフレッシュトークンが連携元に保存されることがあります[2:1]。RFC 6819は、連携元のサーバーへの侵入でリフレッシュトークンが流出する脅威を指摘しています[3]。
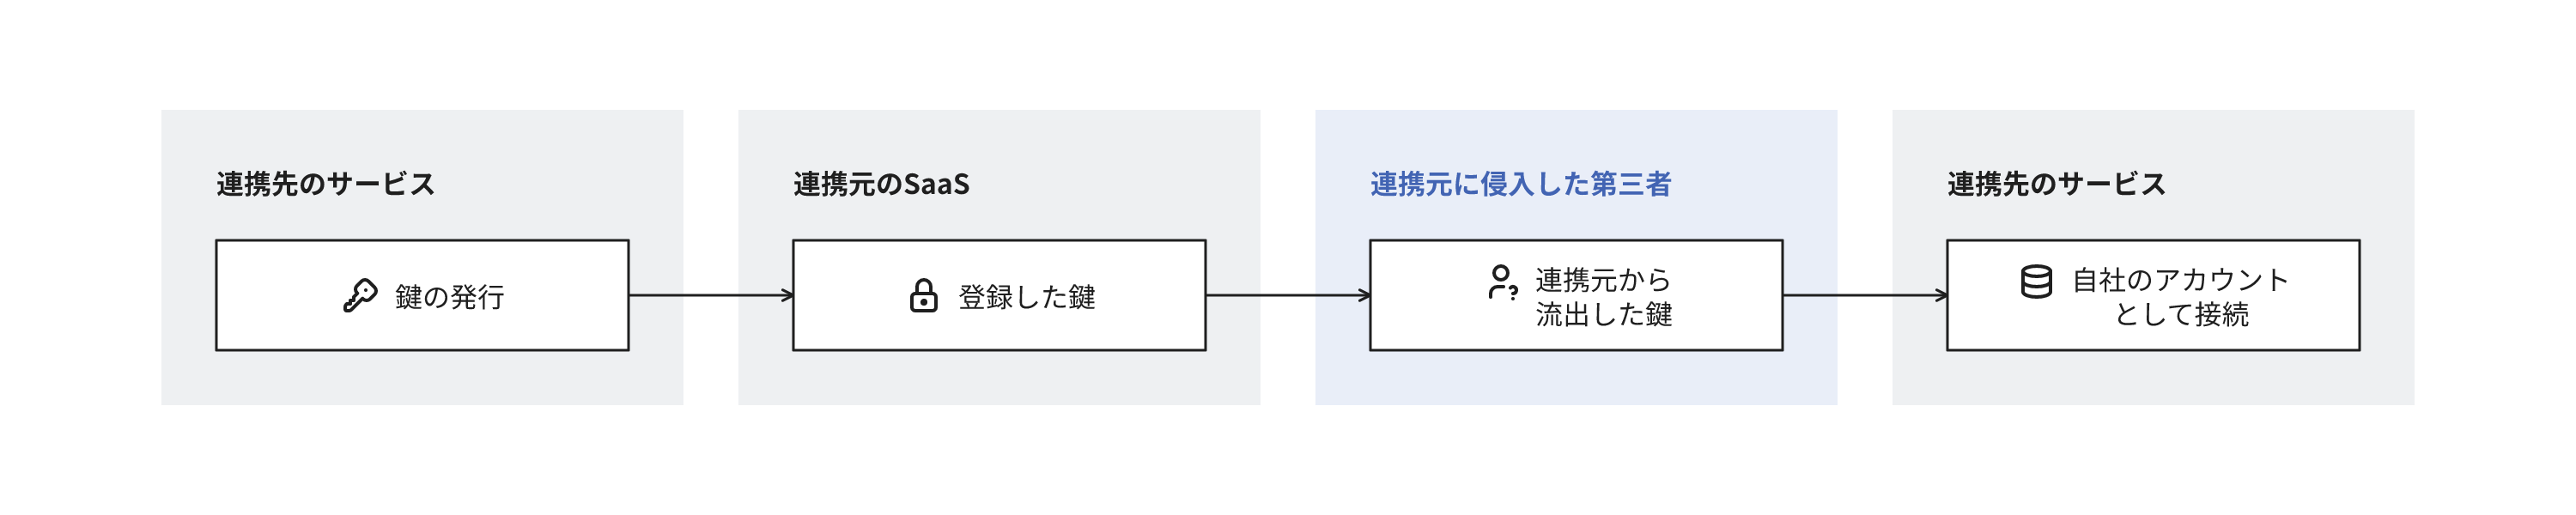
連携先のサービスにとっては、流出した鍵での接続も、連携元からの正規の接続も、同じ鍵による接続です。許可する接続元のIPアドレスを限定する機能などを設定していなければ、鍵の確認だけでは、不正な接続と正規の接続を区別できません[4]。
連携元への侵入で連携先のデータが流出した例
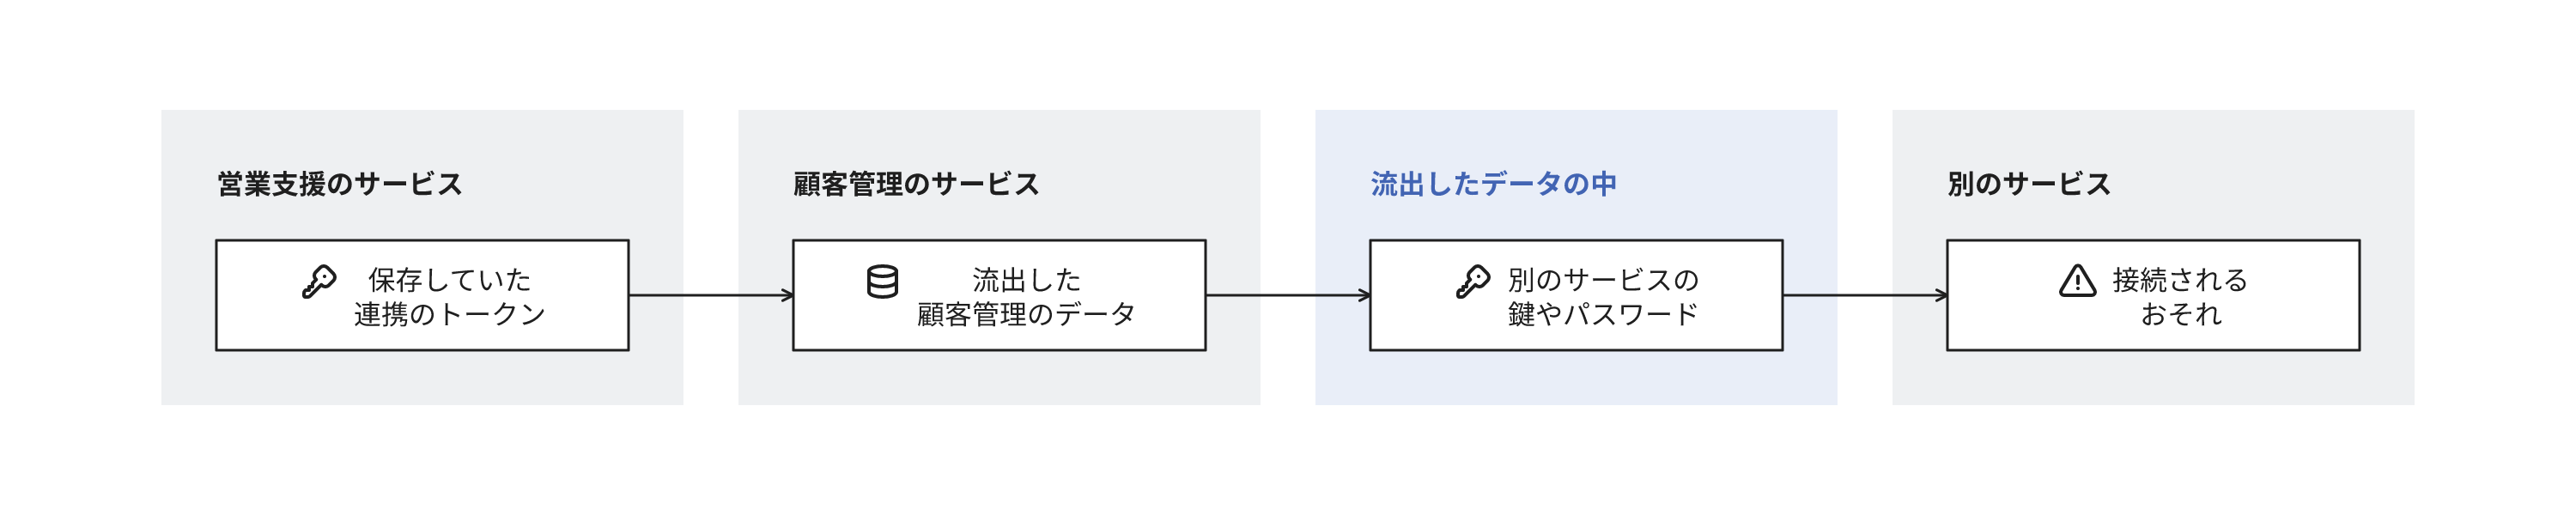
連携元に保存された鍵で連携先のサービスのデータが流出した例は、複数公表されています。2022年4月には、HerokuとTravis CIに保存されていたGitHubのOAuthのトークンが盗用され、数十の組織の非公開のソースコードの保管場所(リポジトリ)がダウンロードされました[5]。2025年8月には、営業支援のサービスSalesloftのDriftに保存されていた連携用のOAuthのトークンが悪用され、多数の企業のSalesforceから顧客管理のデータが流出しました[6]。攻撃者は、流出させたデータの中から、AWSのアクセスキーやパスワードのような別の認証情報を探索していました[6:1]。1つのサービスで取得した鍵から、そのサービスに保存された次の鍵に到達するおそれがあり、被害の範囲は最初に漏えいした鍵の連携先に限定されないことがあります。
国内でも、連携用の鍵の漏えいで、利用企業が連携先ごとに鍵の無効化を求められた例があります。顧客分析のサービスKARTEの提供元のプレイドが2026年11月、利用企業がKARTEに登録していた外部のサービスとの連携用の認証情報(シークレットキー、アクセストークンなど)が漏えいしたと公表しました[7]。連携用の認証情報が漏えいした企業は754社で、プレイドは、無効化しないと連携先のサービスへの不正アクセスで意図しないデータの書き込みや漏えいが発生するおそれがあるとして、利用企業に無効化を要請しました[8][7:1]。利用企業の側でも、連携用の鍵の無効化や再発行を公表した企業があります[9][10]。
漏えいした鍵の被害を拡大させる条件
権限が過大
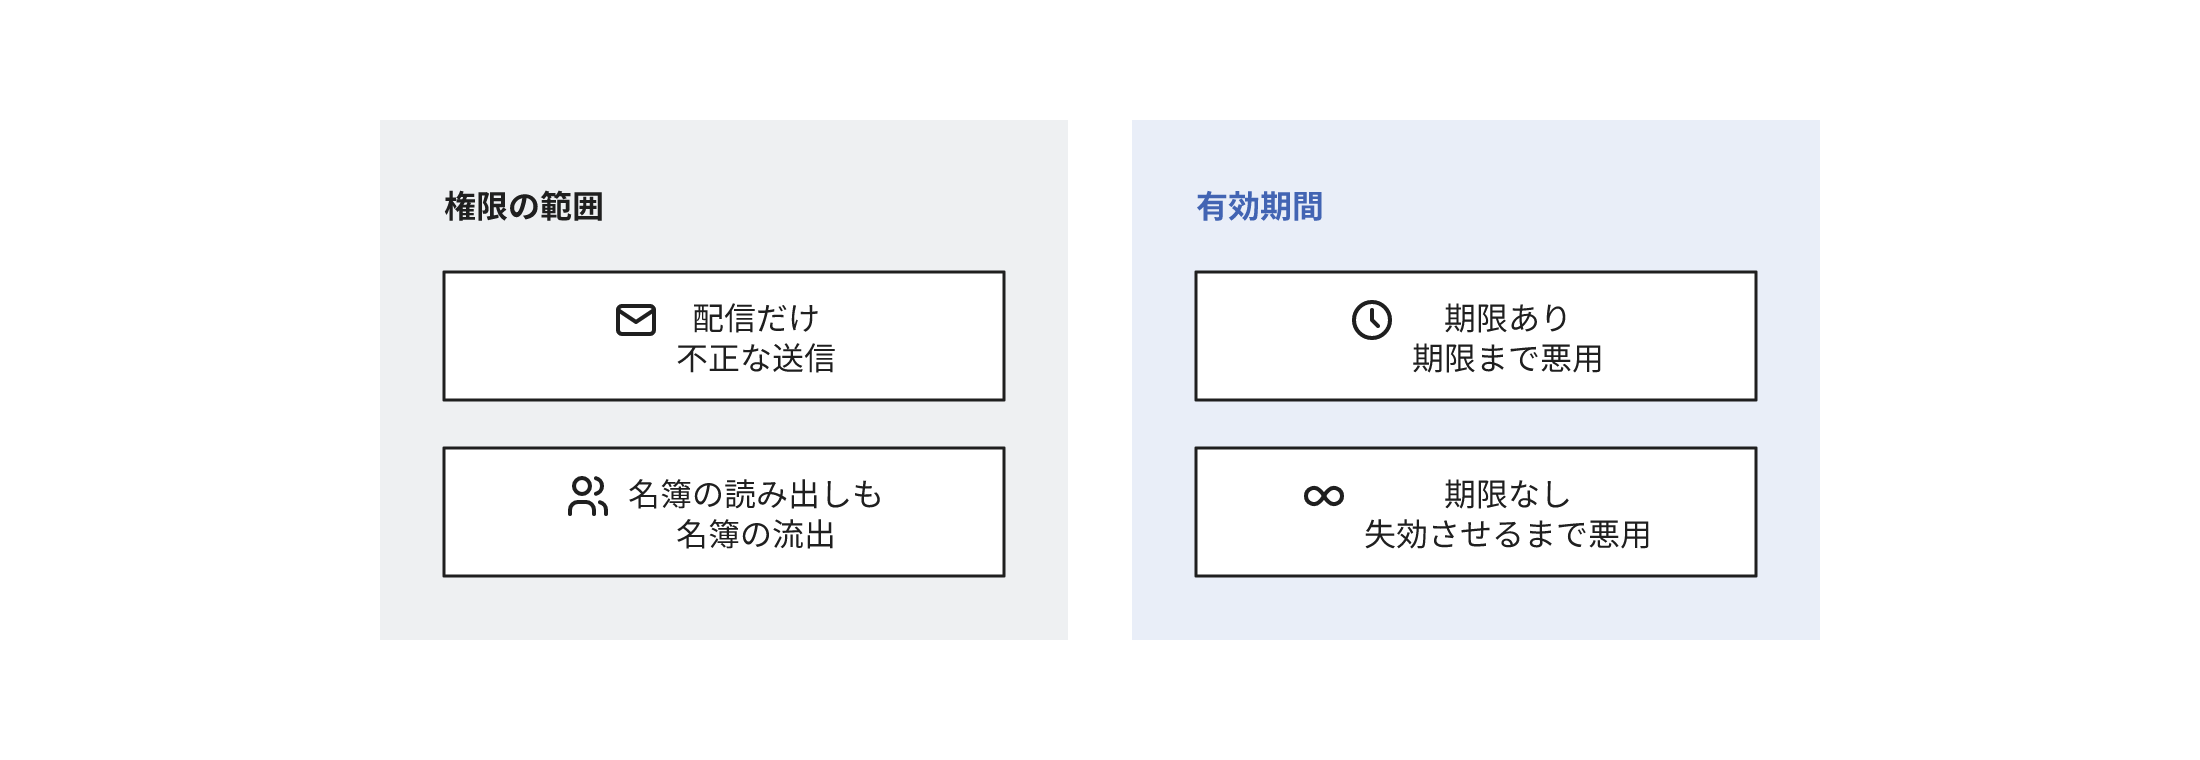
鍵の権限が連携に必要な範囲を超えていると、漏えいした鍵で第三者が実行できる操作も拡大します。メールの配信の権限だけの鍵でも、自社の名義での不正な送信に悪用されるおそれがあります。配信先の名簿の読み出しの権限まで付与していれば、名簿の流出も発生し得ます。OWASPは、人ではなくシステムが利用する認証情報の危険の1つに過大な権限を列挙し、必要な作業に限定した最小権限を推奨しています[11]。
有効期間に期限が無い
失効させるまで有効な鍵は、失効やアクセスの制限が無ければ、漏えいから検知までの期間を通して悪用されるおそれがあります。連携の利用を終了した後も鍵を失効させていなければ、利用していない鍵も漏えいの対象になります。OWASPは、有効期限が遠い将来か無期限の鍵と、不要になった認証情報を廃止しないことを、それぞれ危険として列挙しています[12][13]。
鍵の所在と失効の担当が不明だと失効が遅延する
APIキーを手動で発行する連携では、連携を設定した担当者が、そのつど連携先の管理画面で鍵を発行します。部署ごとにSaaSを契約していると、どの連携先で、どの権限の鍵を、どの連携元に登録したかを、1か所で確認できないことがあります。漏えいの連絡の時点で鍵の所在が不明だと、連携元と連携先の管理画面や接続の記録を1つずつ調査して、失効させる鍵を特定することになります。
鍵の所在が不明なまま失効させたときに生じること
鍵を失効させると、その鍵によるAPIの呼び出しは通常は失敗します[1:1]。同じ鍵を複数の連携や社内の処理で使用していると、失効させた鍵に依存していた別の処理も停止します。通常の鍵の更新(ローテーション)では新旧の鍵を一時的に両方有効にして移行しますが、漏えいした鍵は影響の調査と並行して直ちに失効させます[14]。連携を設定する担当が鍵ごとの利用先を平時に記録していれば、失効で停止する処理と、更新した鍵の登録先を事前に把握できます。
連携元のSaaSから鍵を削除しても、漏えいへの対処にはなりません。CircleCIは2023年1月、保存された全てのシークレットの更新を利用者に要請し、CircleCIから削除するだけでは不十分で、発行元のサービスで鍵を更新するよう説明しました[15]。流出した鍵は連携元の外で使用されるので、連携先での失効か有効期限の到来までは利用され得ます。
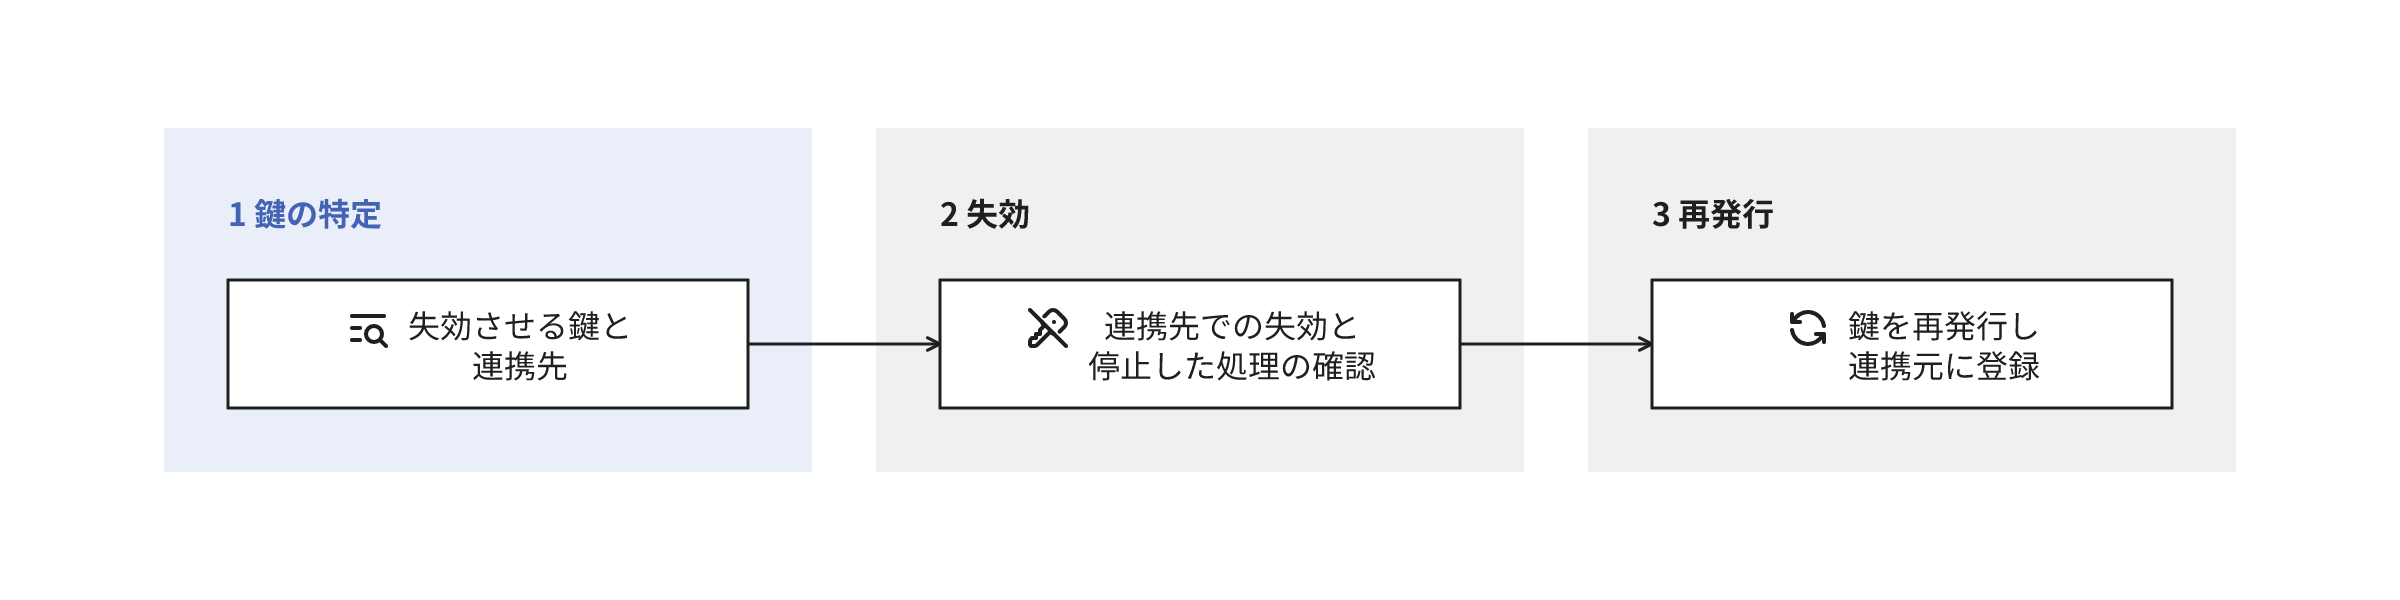
鍵の一覧・権限・失効の担当を把握していない兆候
| 兆候 | 該当しても危険が限定的な場合 |
|---|---|
| 連携元のSaaSに登録した鍵と、その発行元のサービスを即座に確認できない | 連携元の管理画面に、連携先と登録した日付の一覧があり、権限のある担当が随時参照できる |
| 鍵ごとの用途と、現在失効の操作ができる担当を確認できない | 鍵を自動で発行する連携で、個人の発行者は無いが、用途と管理部署が記録されている |
| 鍵に付与した権限を確認していない | 連携先のサービスが、連携に必要な権限だけの鍵しか発行できない |
| 利用を終了した連携の鍵を失効させていない | 鍵は有効だが、連携先で権限を全て外し、利用できないことを確認した |
| 1つの鍵を、複数の連携や社内の処理で使用している | 共有している処理の一覧があり、同時に停止しても業務への影響を許容できる |
RFC 6749: The OAuth 2.0 Authorization Framework(IETF、2012年10月)。1.4(アクセストークン)、1.5(リフレッシュトークン) ↩︎ ↩︎
RFC 6819: OAuth 2.0 Threat Model and Security Considerations(IETF、2013年1月)。4.1.2(サーバーの侵害によるリフレッシュトークンの取得) ↩︎
Security alert: Attack campaign involving stolen OAuth user tokens issued to two third-party integrators(GitHub、2022年4月15日) ↩︎
Widespread Data Theft Targets Salesforce Instances via Salesloft Drift(Google Threat Intelligence Group、2025年8月26日) ↩︎ ↩︎
不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ(プレイド、2026年11月16日)。現時点で漏えいを確認した情報の②と、ご利用企業の皆様へのお願い ↩︎ ↩︎
「KARTE」への不正アクセスに関する当社調査結果と、サービス再開の見通し等のお知らせ(プレイド、2026年11月20日)。1-1(漏えいした情報の分類と対象社数) ↩︎
当社が利用するクラウドサービス「KARTE」への不正アクセスに伴う情報流出に関するお知らせとお詫び(第一報)(インフォマート、2026年11月17日) ↩︎
当社が利用する外部サービスへの不正アクセスに伴う個人情報漏えいのおそれについて(第一報)(ストライプインターナショナル、2026年11月17日) ↩︎
NHI5:2025 Overprivileged NHI(OWASP Non-Human Identities Top 10) ↩︎
NHI7:2025 Long-Lived Secrets(OWASP Non-Human Identities Top 10) ↩︎
NHI1:2025 Improper Offboarding(OWASP Non-Human Identities Top 10) ↩︎
Best practices for managing secret API keys(Stripe)。漏えいしたキーへの対処 ↩︎
CircleCI security alert: Rotate any secrets stored in CircleCI(CircleCI、2023年1月4日) ↩︎
関連する用語と記事
関連するサービス
お問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。