
データガバナンスとは
データガバナンスは社内のデータについて、定義、責任者、品質の基準、利用してよい範囲、保持と削除を誰が決定し、その決定の遵守をどう確認するかを定める仕組みです。
部署の間で指標の数字を一致させ、データを活用してよいか、いつ削除するかを決定できるようにするためにあります。
データ資産の管理に対し、計画、監視、是正の指示を通じて権限を行使し統制することを指します。
業務の言葉に置き換えると、データの扱いを決定する責任者を指名して方針を定め、その方針どおりに運用されているかを確認し、逸脱していれば是正させることです。
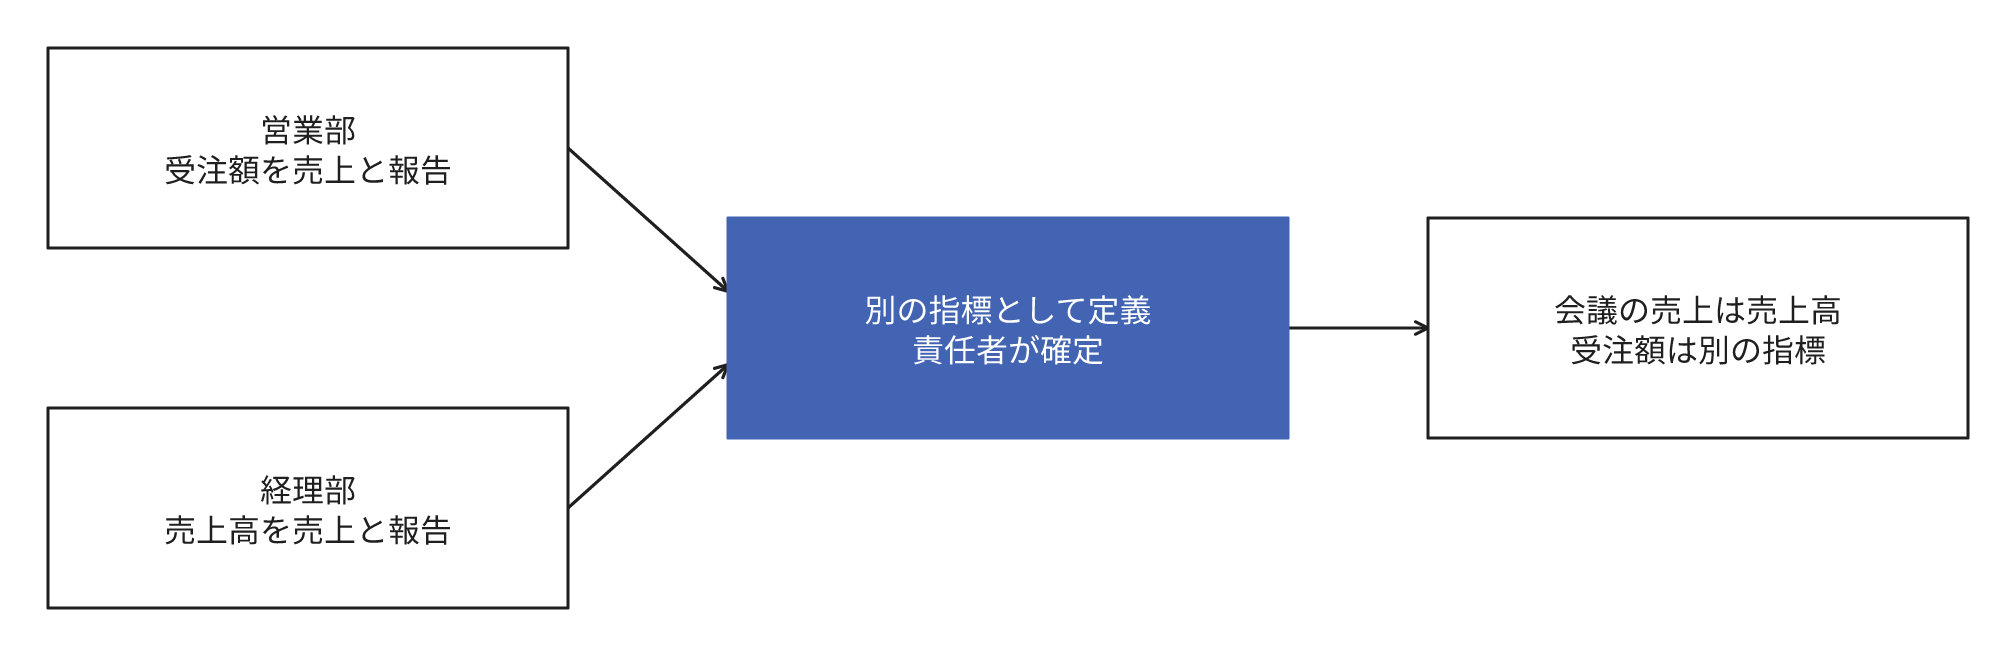
例えば営業部は受注額を、経理部は会計上の売上高を、どちらも売上と呼んで報告し、経営会議の数字が一致しない場合です。
この場合は2つを別の名前の指標として定義し、経営会議の売上にどちらを利用するかを、指名した責任者が確定します。
顧客データを広告の分析や生成AIに利用してよいかを、誰の承認で判断するかを定めるのもデータガバナンスです。
データの整備、品質の確認、閲覧の権限の設定といった実務はデータマネジメントの活動で、データガバナンスはその実務を直接は担当しません。
監査人は財務の処理を統制しても、自分では帳簿を記帳しないのと同じ関係です。
情報セキュリティが主にデータの機密性、完全性、可用性の確保を対象にするのに対し、データガバナンスは定義や品質、活用の可否の判断も対象にします。
データの扱いを部署ごとの判断に一任した場合の問題
正式な体制がなくても、組織はデータについて何らかの決定をしています。
データマネジメントの知識体系であるDAMA-DMBOK(Data Management Body of Knowledge)は、正式な体制を設けた組織のほうが明確な意図に基づいて権限と統制を行使できるとしています。
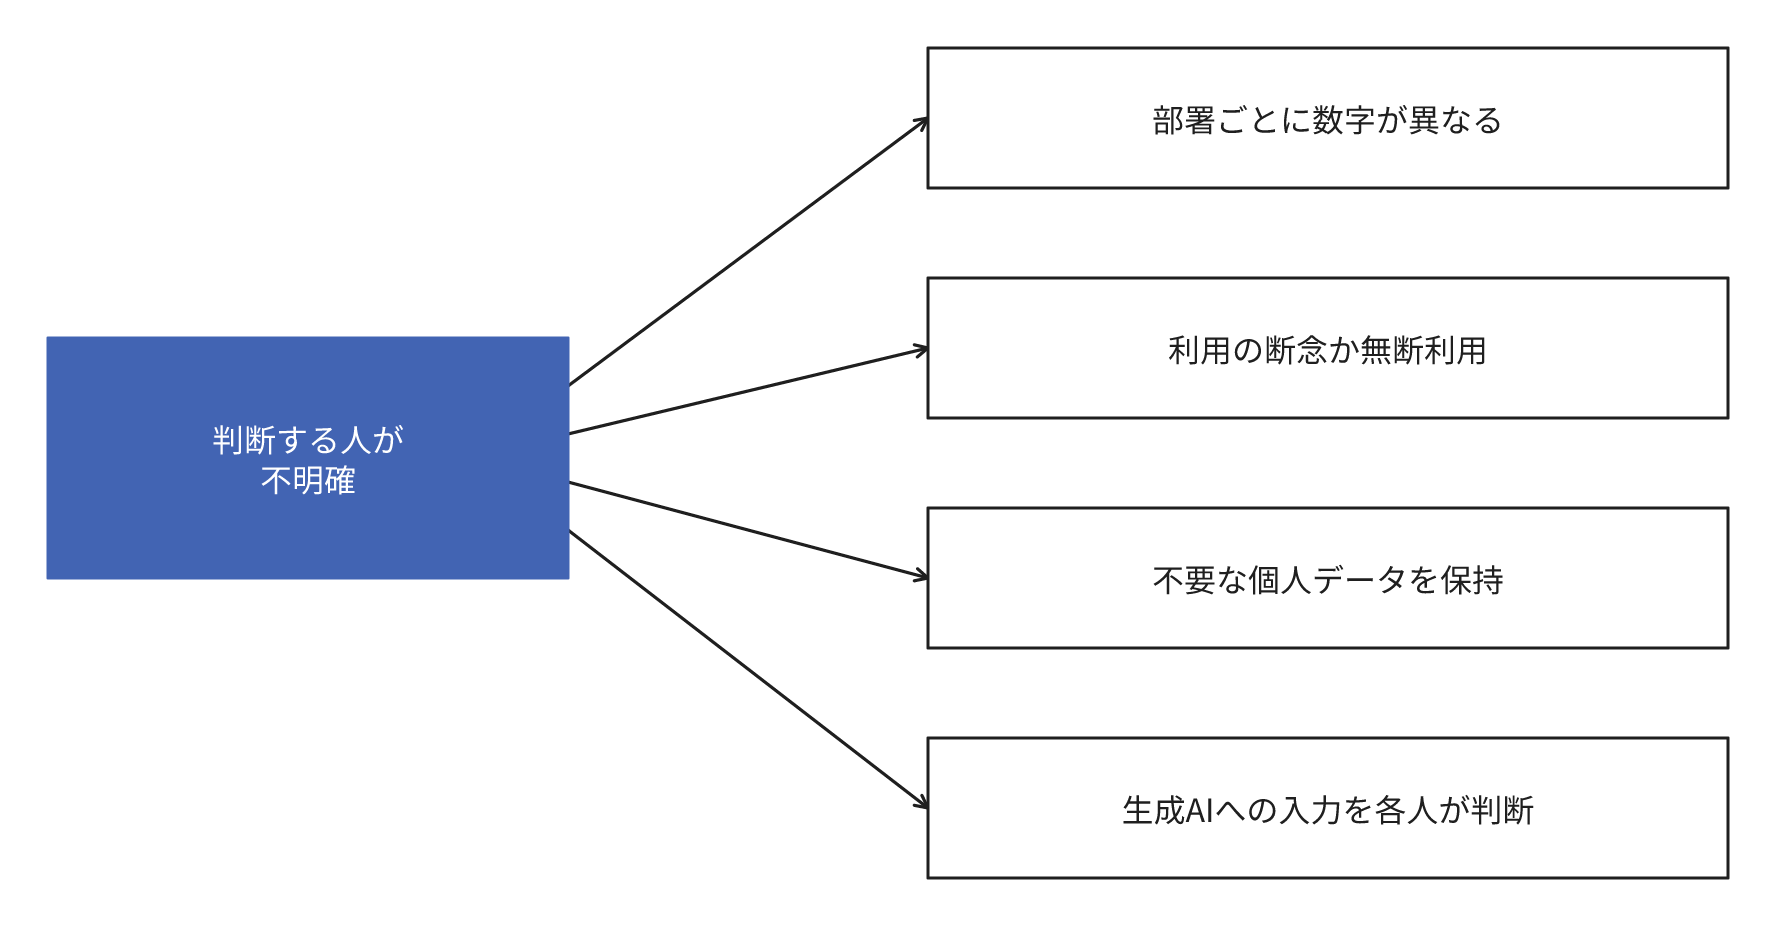
判断する人が不明確なままだと、次の問題が発生します。
- 同じ名前の指標でも部署ごとに計算式が異なり、会議のたびに数字の確認から開始する
- 作成した部署の外の人がデータを利用したくても許可を得る相手が不明で、利用を断念するか、無断で利用することがある
- 終了した施策や退会した顧客の個人データを、利用の予定がないまま保持し続ける
- 生成AIなど外部のサービスに社内データを入力してよいかを、各人がその場で判断する
個人情報保護法は個人データの保存期間を定めていませんが、事業者は利用する必要が消滅した個人データを遅滞なく消去するよう努める義務を負います。
削除の時期を指定する人がいなければ、どのデータが不要になったかを判定できず、この努力義務に基づく消去が進みません。
デジタル庁のデータガバナンス・ガイドラインは、従来の情報セキュリティは機密性のうち外部への漏えいの防止を最優先とする傾向があったと指摘しています。
同ガイドラインは、社外や国外とのデータの共有の増加に伴い、自社内のシステム単位の管理では十分な安全性を確立できなくなってきているともしています。
データガバナンスの効果
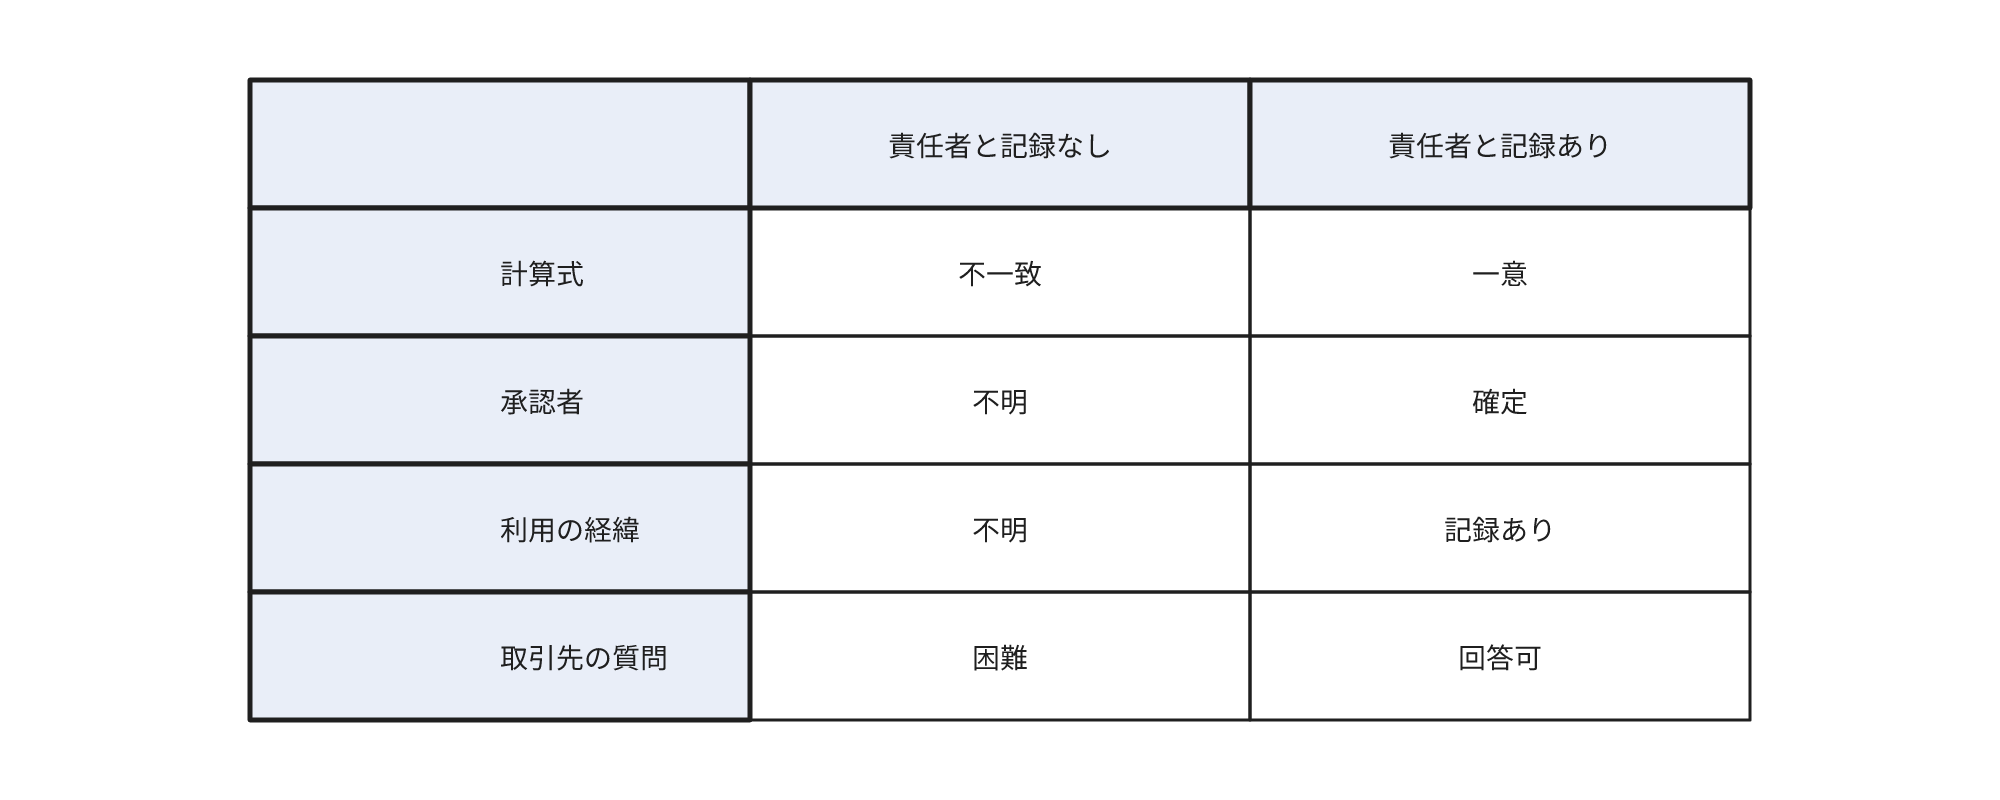
- 経営会議や外部への報告に利用する指標で、名前ごとに計算式が一意になり、部署ごとに数字が異なる原因の調査に要する時間を削減できる
- 利用の申請に対する承認者が確定し、承認者を特定する手間が不要になる
- 個人情報や取引先の機密について利用の範囲と削除の時期を記録でき、漏えいや目的外利用の際に経緯を説明できる
- 取引先とのデータ連携で、相手から管理の体制を質問されたときに回答できる
IPAのデータガバナンス読本は、自社のデータガバナンスの水準が十分でない場合、取引先やサプライチェーンから除外されるリスクがあると指摘しています。
コストとリスク
- 最初の棚卸し。どこにどのデータがあり、誰が利用しているかを調査し、個人情報や機密の区分を付与する工数
- 責任者になる業務部門の管理職の時間。名前と計算式の合意、利用申請の承認、例外の判断が本来の業務に追加される
- ルールと記録の更新。定義の変更、組織の改編、システムの更改のたびに必要になる
- 品質の確認や権限の監視の仕組み、データカタログなどの記録用のツールの費用と、その運用担当者
- 承認の手続きが重いと活用が停滞し、手続きを避けて個人の表計算ファイルで処理する人が増加する
- 実務に適合しない規程を全社一斉に整備すると、遵守されないまま形骸化する
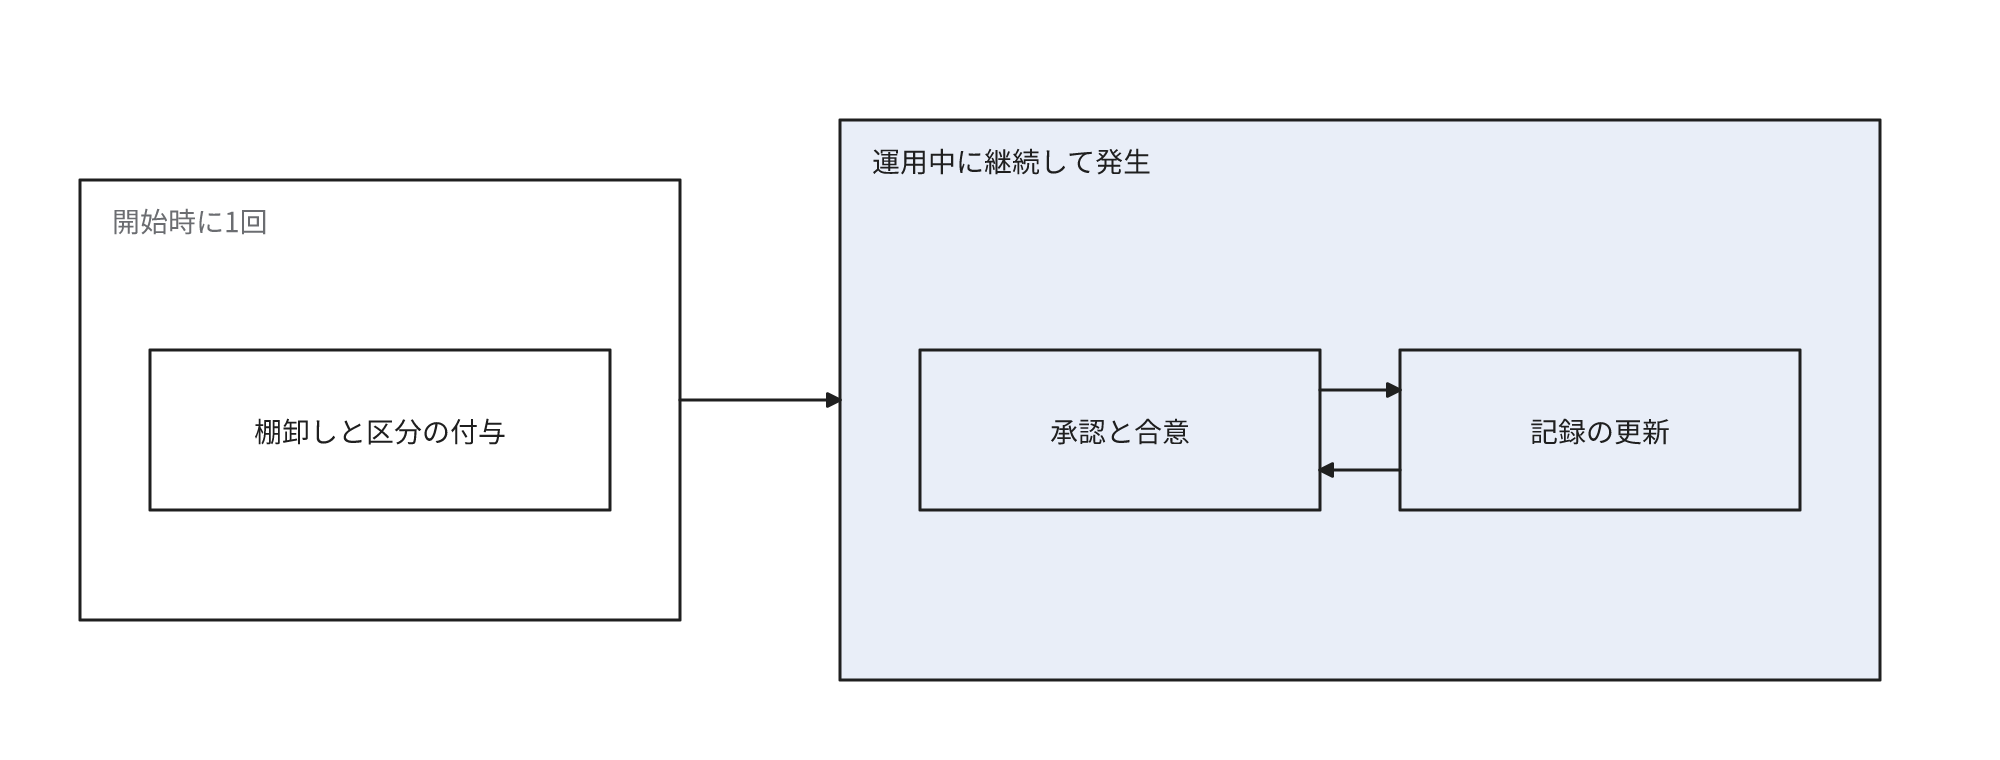
デジタル庁のデータガバナンス・ガイドラインは、データの重要性とリスクに応じて水準を区分し、保護に偏りすぎた運用にならないようにすることを、望ましい方向性として示しています。
体制とルールの整備の開始時期と範囲
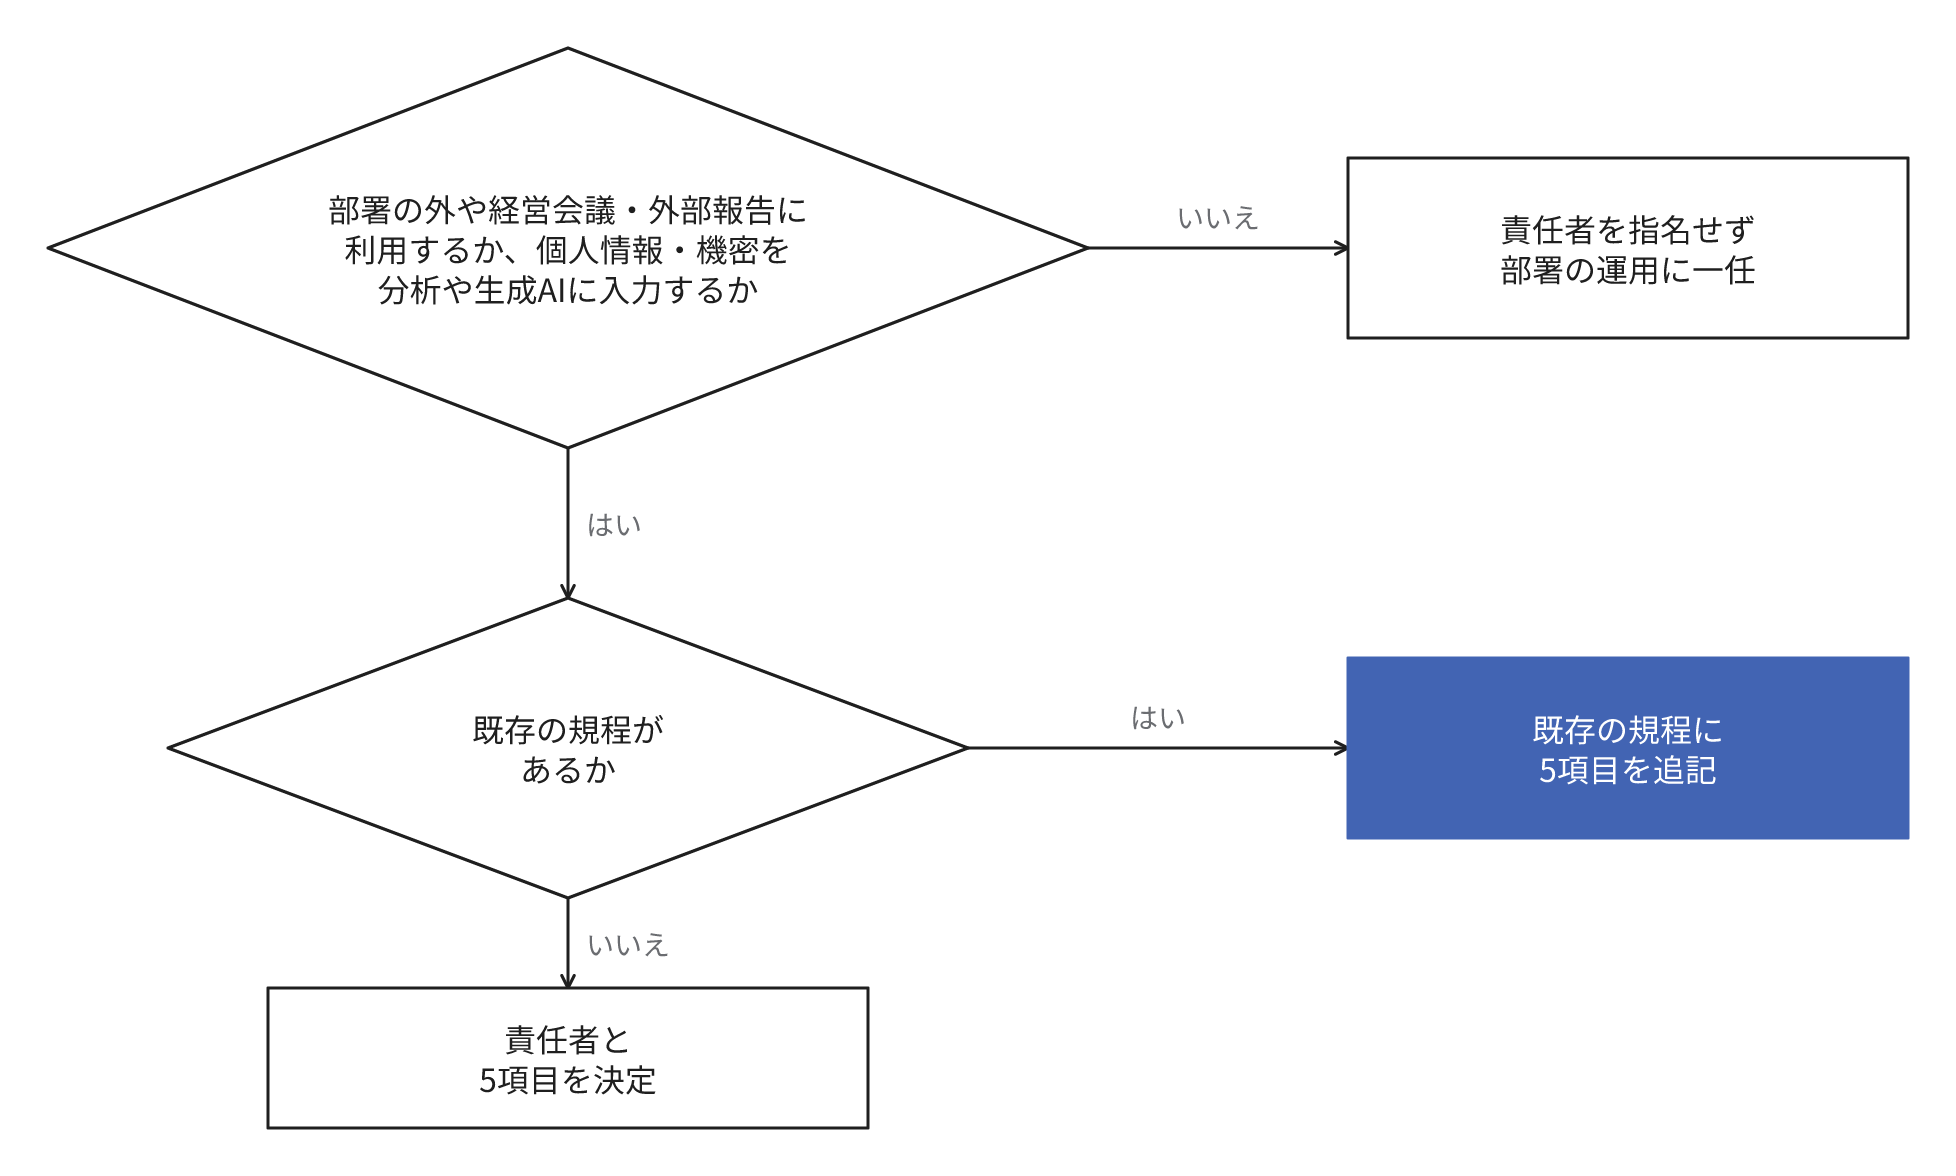
全社一斉の規程づくりから開始せず、次の条件のいずれかに該当したデータから、責任者と最低限のルールを決定します。
規程を先に整備しても、対象のデータと責任者が未定では、遵守の確認ができないためです。
整備を開始する条件
- 同じ指標を2つ以上の部署が利用し、会議で数字が一致しない
- 作成した部署の外へ、データの利用者が拡大する
- 個人情報や取引先から提供された機密を、取得した目的と別の目的の分析に利用する
- 生成AIや外部のサービスに社内データを入力する
- 経営会議、決算や外部への報告、取引先への提供に利用する
どの条件にも該当せず、1つの部署が作成して同じ部署だけが利用するデータは、その部署の運用に一任してかまいません。
試行の分析で、結果を意思決定に利用しないデータも同様です。
個人情報の管理者、情報セキュリティ規程、内部監査がすでにある場合は、新規の規程を別に作成せず、既存の規程に対象のデータと次の項目を追記するほうが運用の負担は少なくなります。
最初に決定する5項目
対象にしたデータごとに、次の5項目を決定して記録します。
| 項目 | 決定すること | 売上の報告での例 |
|---|---|---|
| 定義 | 名称、計算式、対象期間、除外条件 | 受注額と売上高を別の指標として定義し、経営会議の売上は売上高と明記 |
| 責任者 | 名前と計算式の対応の管理、変更と利用の承認 | 売上高は経理部長、受注額は営業部長 |
| 品質 | 正確さを確認する方法と頻度 | 月次で会計システムの数字と一致を確認 |
| 利用の範囲 | 閲覧と利用を認める部署、目的、外部サービスへの入力の可否 | 全部署で閲覧可、外部サービスへの入力は不可 |
| 保持と削除 | 保持する期間と削除の手順 | 集計元の売上帳は、法人税法の原則7年と、株式会社では会社法第432条の10年のうち長いほうで保存し、報告用の集計表は社内で期間を指定 |
会計上の売上高の計上時点は、部署が自由に選択できるものではありません。
収益認識に関する会計基準は、財やサービスを顧客に移転して履行義務を充足した時に、または充足するにつれて収益を認識すると定めています。
データガバナンスで決定するのは、どの名前の指標をどの会議や報告に利用するかと、その対応を管理する責任者です。
決定した計算式を1か所に実装し、BIや表計算から共通に参照できるようにする手段は、セマンティックレイヤーです。
責任者には、そのデータの意味を最も熟知し、業務上の定義を決定する権限を有する業務部門の人を指名します。
業務上の決定の権限を有しない技術担当が責任者を兼任すると、部署の間の定義の対立を決着できないためです。
承認の依頼と定義の変更が合計で月に数件程度であれば、責任者1人あたりの作業量は月に数時間程度が目安です。
遵守の確認
決定しただけでは、権限の付与の誤りや削除の未実施を発見できません。
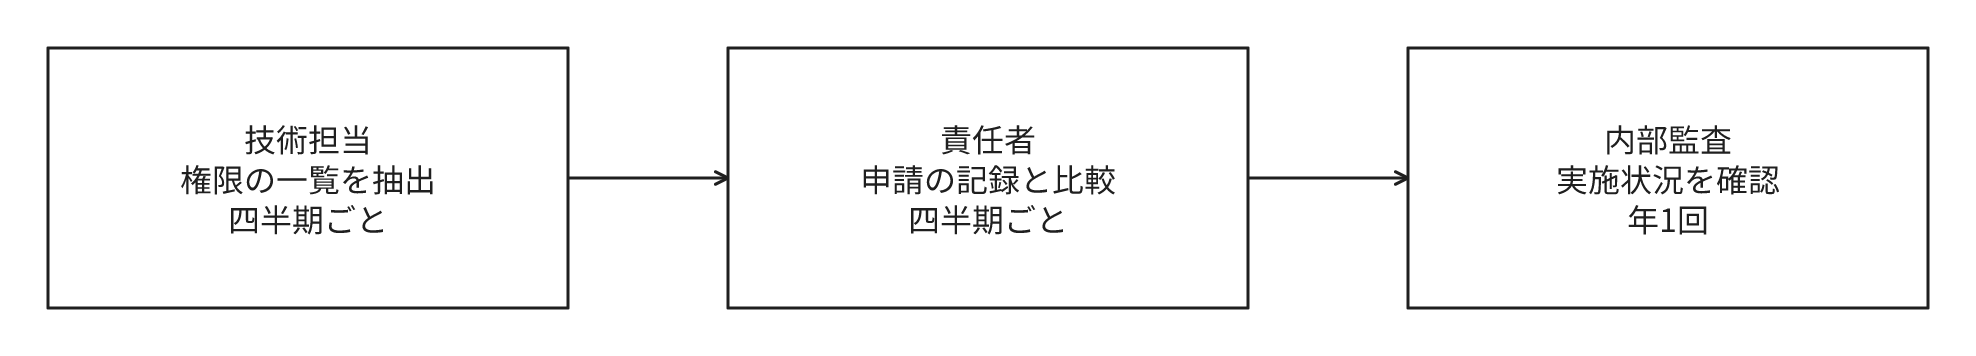
対象のデータごとに、次の確認の担当と頻度を決定します。
頻度は目安で、データの重要性と変更の頻度に応じて調整します。
| 確認すること | 担当 | 頻度の目安 |
|---|---|---|
| 閲覧の権限の一覧と、利用申請の承認の記録の一致 | 技術担当が抽出し、責任者が確認 | 四半期ごと |
| 削除期限を経過したデータの有無 | 技術担当 | 半年ごと |
| 指標の数字と元のシステムの数字の一致 | 責任者 | 報告の都度 |
| 確認が実施されているか | 内部監査など業務部門の外の担当 | 年1回 |
データガバナンスの対象の拡大
最初の対象は1つの会議体や報告で利用するデータに限定します。
例えば月次の経営会議の資料に掲載する指標、または1つの事業の顧客データです。
5項目を記録して確認を数か月継続し、承認と確認が停滞しないことを確認できた後に、次に条件に該当したデータへ同じ項目を適用し、対象を拡大します。
対象が1領域で、記録するデータが数十件程度のうちは、記録は表計算で十分です。
対象のデータが増加して記録の更新に遅延が発生した時点や、利用者がデータの所在を自分で検索する必要が生じた時点で、表計算からデータカタログなどの製品へ記録を移行します。
生成AIに社内データを入力する場合
一律の禁止や一律の許可にせず、データの種類ごとに入力してよい範囲を決定します。
一律に禁止すると業務で必要な人が個人で契約したサービスに入力するおそれがあります。
区分は公開済みの情報、社内限りの情報、個人情報、取引先の機密のように、入力の可否が変化する単位で設定します。
個人情報保護委員会は、個人情報を含むプロンプトの入力が利用目的の達成に必要な範囲内かを確認するよう注意を促しています。
同委員会は、本人の同意なく個人データを入力する場合は、サービスの提供者がそのデータを機械学習に利用しないことなどを確認するよう求めています。
サービスの提供者が外国の事業者で、保存された個人データを取り扱う場合は、サーバが国内にあっても原則として外国にある第三者への提供に該当します。
提供者が個人データを取り扱わない契約の場合も、提供者とサーバが所在する外国の制度を把握して安全管理措置を講じ、提供者とサーバのそれぞれが所在する外国の名称を本人の知り得る状態に置く必要があります。
入力したデータの学習への利用、保存の期間、閲覧できる人の範囲、提供者とサーバの所在国を、利用の範囲の項目に記録します。
サービスの規約や設定は改定されるため、責任者が定期的に確認する手順も含めます。
よくある誤解
データガバナンスは情報漏えいの防止のための規則である
データガバナンスの規則の対象は情報漏えいの防止だけでなく、指標の定義の管理、品質の確認、活用の可否の判断も含みます。
保護だけを目的に整備すると承認の取得が遅延して活用が停滞し、データを活用するという本来の目的を阻害します。
ツールの導入でデータガバナンスが完成する
データカタログや権限管理の製品は、決定した内容を記録し遵守を確認する手段で、導入だけではデータガバナンスは完成しません。
責任者と判断の手順がなければ記録が更新されず、導入した時点の情報のまま利用されなくなります。
専任の部署やCDOの設置がデータガバナンスの開始の前提である
最初の1領域は、業務部門の責任者と技術担当がそれぞれ本来の業務と兼務する形で開始できます。
デジタル庁のデータガバナンス・ガイドラインも、データの責任者であるCDO(Chief Data Officer)や専任部門の設置自体が目的ではないとしています。
責任者どうしの判断が対立して決着しない事案が繰り返し発生する段階で、複数の部門の責任者が参加する委員会を設置し、決着の手順を委員会に移管します。
同じ分野の用語
データ・分析基盤の用語をすべて見るお問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。