
サマリ
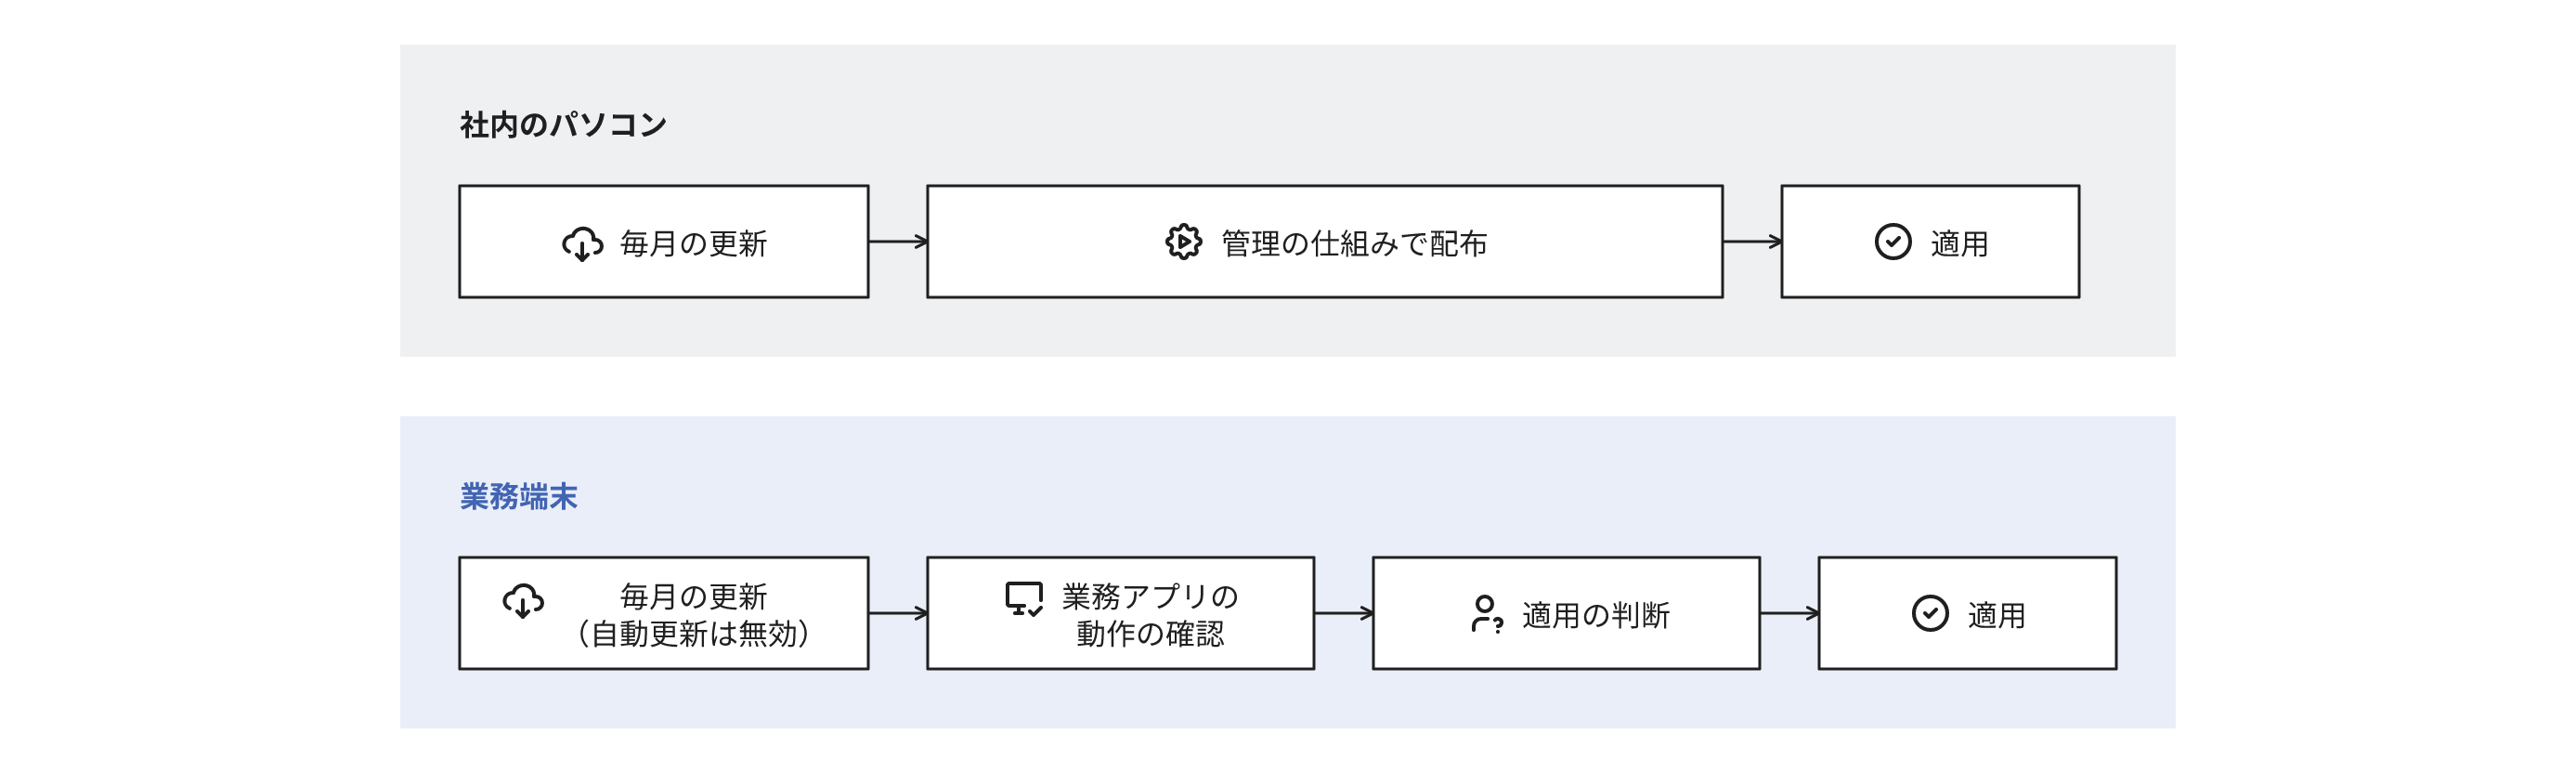
- 店舗や現場のレジ、受付、検品の端末(以下、業務端末)は、レジの販売会社などが業務アプリと一体で導入し、その会社が保守を請け負うことがある。Windowsで稼働する業務端末には、社内のパソコンと同じく毎月セキュリティの更新が配布される
- 業務端末は、業務アプリの提供元が更新の後の動作を検証するまで適用しないように、自動更新を無効にした設定で導入されることがあり、その場合の適用は担当者の作業になる
- 社内のパソコンが情報システムの担当の管理の対象でも、業務端末は導入した会社に委任したものとして対象外になり、導入した会社の保守の契約は業務アプリの障害とハードの交換だけを対象にしていることがある
- 更新の適用の担当が契約にも社内の分担にも記載されていないと、修正が配布されていても端末には適用されず、端末がカード番号を処理する構成では、修正済みの脆弱性を悪用した攻撃でカード情報が窃取されることがある
業務端末で更新が自動で適用されない仕組み
業務端末は、POS(販売時点情報管理)のレジのように、業務アプリと周辺機器を一体にした業務用の機器として導入されます。OSに社内のパソコンと同じWindowsを採用した端末では、OSの脆弱性は社内のパソコンと同じ月例の更新で修正されます。
業務アプリの提供元は、OSの更新でレシートの印刷や決済の端末との通信が停止しないかを検証してから、適用を案内することがあります。そのため業務端末は、OSの自動更新を無効にした設定や、機能の変更を長期間凍結するOSのエディションで導入されることがあります。
Windowsの長期サービスチャネル(LTSC)のように機能の変更を凍結するエディションでも、延長のサポートの期限まではセキュリティの更新が毎月配布されます[1]。Windows 10 IoT Enterprise LTSC 2019のメインストリームのサポート(セキュリティ以外の修正を含む)は2024年1月に終了しました[1:1]。セキュリティの更新を提供する延長のサポートは、2029年1月まで継続します[1:2]。LTSC 2021の延長のサポートは2032年1月までです[2]。自動更新が無効の端末では、担当者がこの毎月の更新を適用しない限り、修正は端末に反映されません。
適用の担当が未定のままになる理由
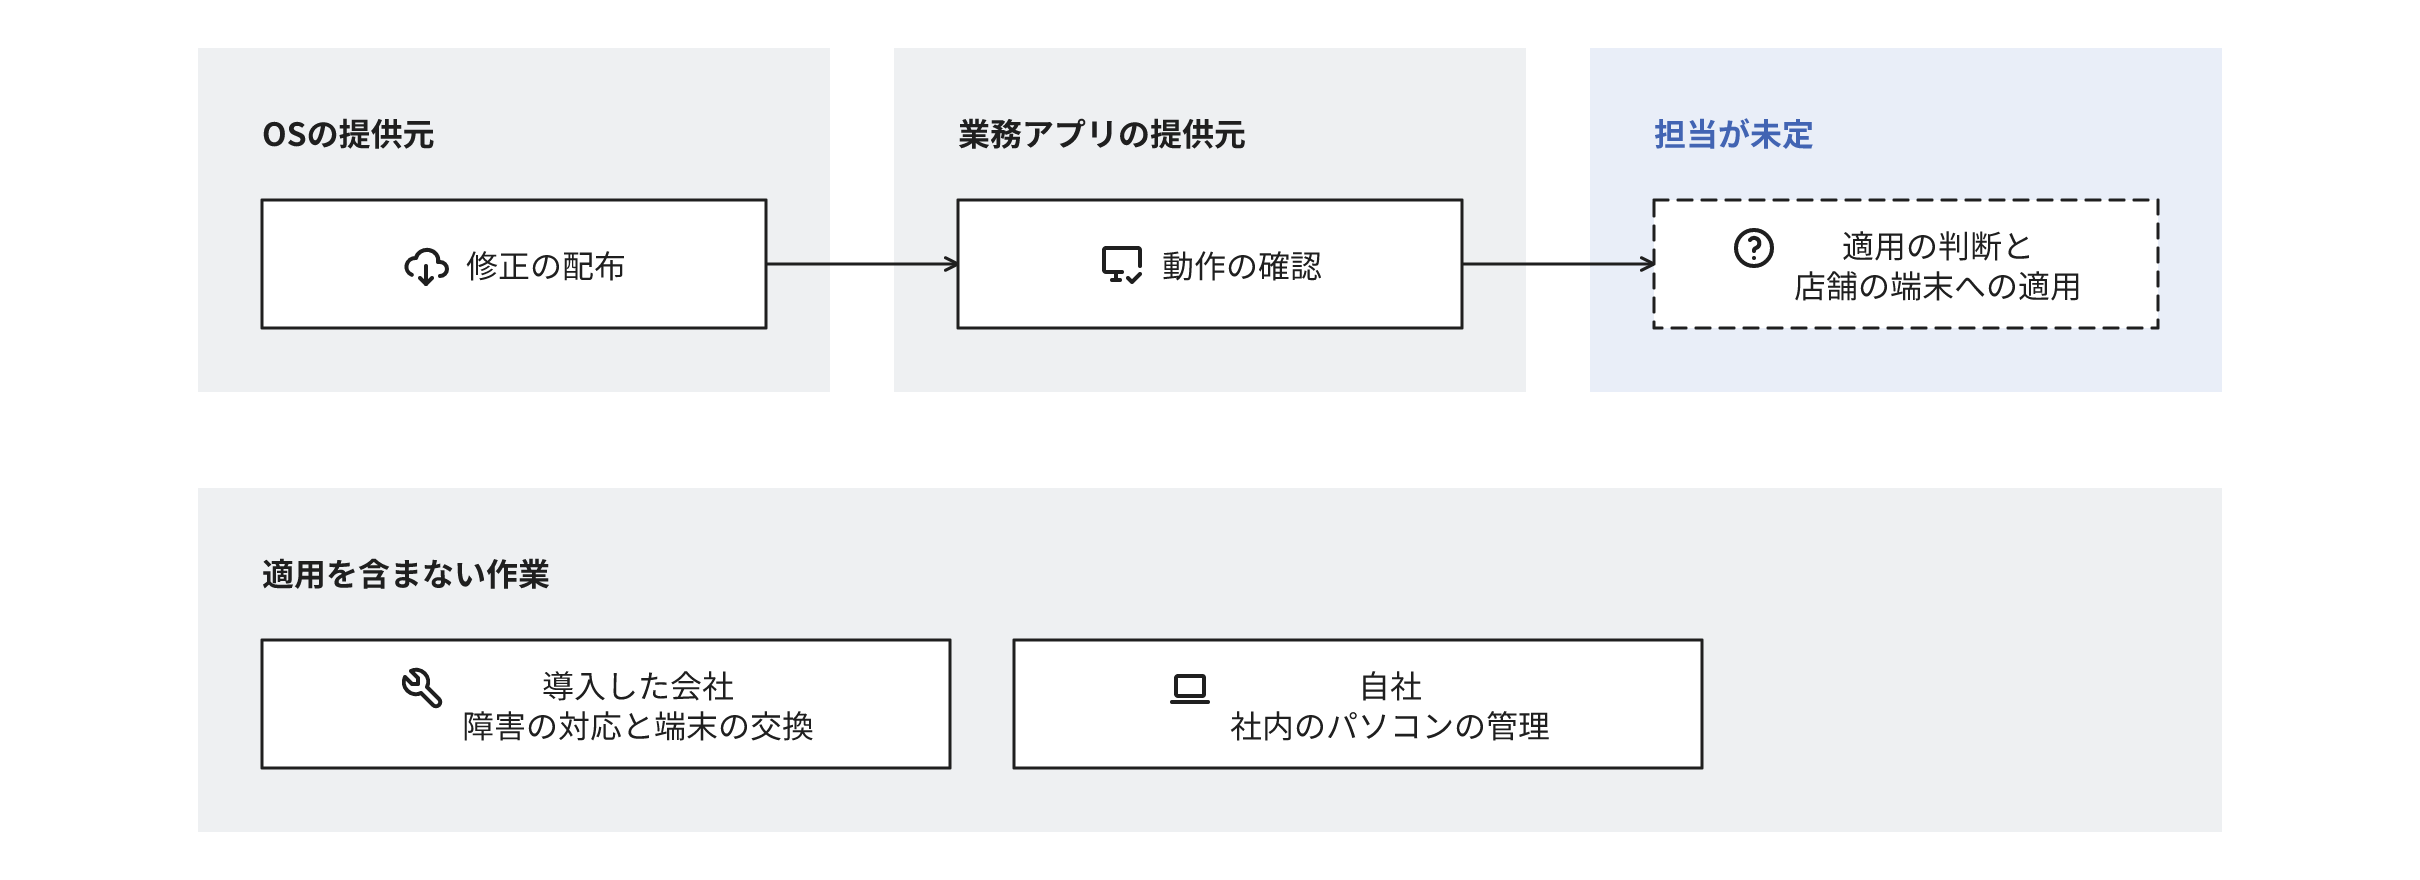
業務端末の更新には、OSの提供元、業務アプリの提供元、端末を導入した会社、端末を利用する自社の4者が関係します。OSの提供元は修正を配布し、業務アプリの提供元は動作を検証しますが、店舗の端末に適用する作業は、別の契約が無い限りどちらの担当にも含まれません。
導入した会社の保守の契約は、業務アプリの障害の対応、故障した端末の交換、問い合わせの窓口を対象にし、OSの更新の適用を含まないことがあります。OSの更新が範囲外になりやすいのは、更新の量と動作の確認の工数を契約の時点で見積もりにくいためです。
自社の側でも、情報システムの担当は社内のパソコンには管理の仕組みで更新を配布する一方、業務端末を管理の対象外にしていることがあります。店舗や現場の担当は端末を毎日操作しますが、OSの更新を自分の業務とは認識していないことがあります。
その結果、修正の配布、動作の確認、適用の判断の流れは、適用の判断の手前で停止します。適用を拒否した記録も残らないので、停止していることにも気づかれにくくなります。
業務端末の更新が停止している兆候
| 兆候 | 該当しても危険が限定的な場合 |
|---|---|
| 業務端末のOSのバージョンと最後の更新の適用日の問い合わせ先が未定 | 導入した会社が保守の報告書に、端末ごとの更新の適用日を毎月記載している |
| 保守の契約書や別紙に、OSの更新の適用が作業として記載されていない | 業務端末を社内のパソコンと同じ管理の仕組みに登録し、自社が更新を配布している |
| 業務端末のOSの自動更新が無効のままで、適用の手順を受領していない | 業務アプリの提供元が検証した更新を、導入した会社が遠隔で一括して適用している |
| 導入から数年が経過したが、端末のOSのサポートの期限を確認していない | 導入の時点で、延長のサポートが端末の利用予定の期間より後まで続くエディションを選んでいる |
| 端末の電源は営業時間中だけで、再起動を伴う更新の時間を確保していない | 閉店後に端末を起動して更新を適用する作業が、店舗の手順に含まれている |
更新が停止したまま放置した場合の危険
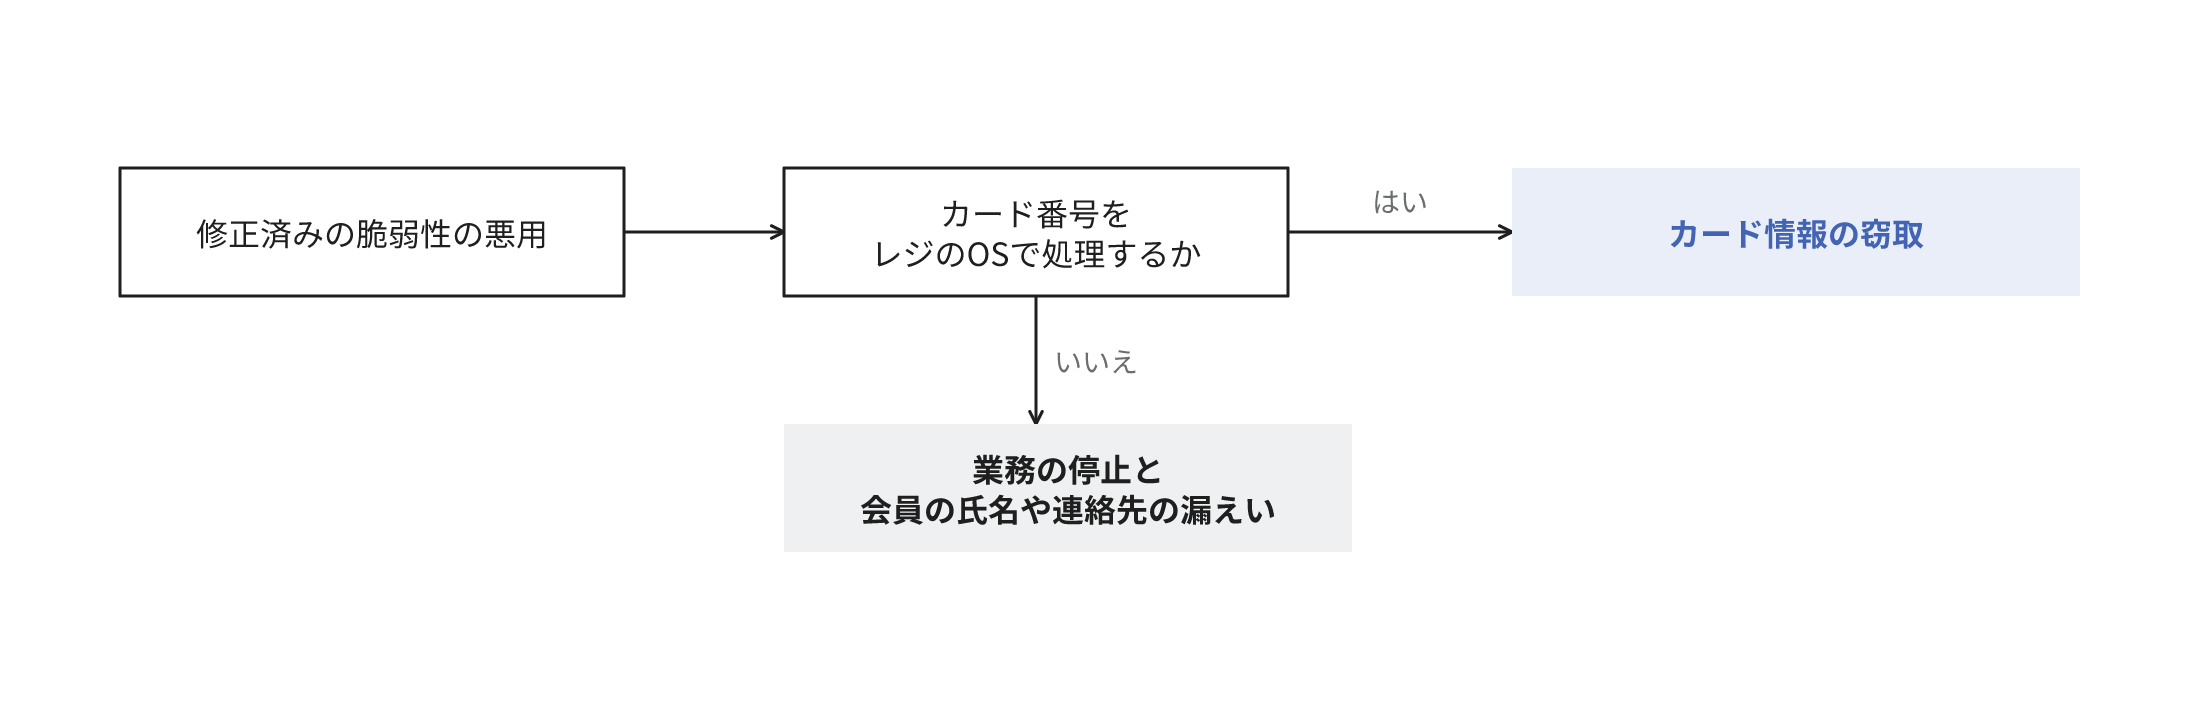
修正済みの脆弱性を悪用されてカード情報が窃取される
更新が停止した業務端末には、修正の公開から長期間が経過した脆弱性が存続し、公開済みの攻撃の試作コードを改造するだけで悪用されることがあります。2026年11月の報道では、20か国以上に設置された700台を超えるPOSの端末が遠隔操作のマルウェアに感染し、決済のたびにカード情報を収集されて、100万件を超えるカード番号が窃取されました[3]。攻撃者が権限の取得に悪用したWindowsの脆弱性は2024年12月に修正済みで、感染した端末には、攻撃が特定された2026年8月の時点でもその修正が適用されていませんでした[3:1][4]。被害の大半はブラジルに集中し、端末の多くは小売業とサービス業のものでした[3:2]。
この危険の程度は、カード番号を業務端末のOSで処理するかどうかに依存します。国内の加盟店では、カード番号を読み取る決済専用の端末をレジと分け、カード情報を自社の機器に保持しない構成が広く採用されています[5]。この構成ではOSの更新が停止していてもカード番号は窃取されにくい一方、端末の乗っ取りによる業務の停止や、レジで扱う会員の氏名や連絡先の漏えいの危険は残ります。
報告と通知、端末の停止が必要になる
クレジットカード番号を含む個人データの漏えいは、不正に利用されると財産的な被害が生じるおそれがあるものとして、個人情報保護委員会への報告と本人への通知の対象です[6]。攻撃による漏えいでは、事態の認識から概ね3〜5日以内を目安とする速報と、60日以内の確報が必要です[6:1]。
感染のおそれがある端末は、調査と駆除の期間は決済に利用できず、同じ構成の端末を一斉に停止すると、その間は現金だけの営業や受付の中止になることがあります。どの端末がいつから感染していたかが判明しないと、通知する顧客の範囲を確定できず、カード会社との調整と顧客への連絡が長期化します。
OSのサポートの期限の後は適用する更新が存在しない
更新を適用しないまま延長のサポートの期限を経過すると、新規の脆弱性が発見されても修正は配布されません。その時点で、端末の入れ替えか、業務アプリが新しいOSに対応した後のOSのバージョンの更新が必要になり、店舗の数が多いほど期間と費用が増大します。
更新の停止が判明した後に決めること
業務端末の更新が停止していると判明したら、次に決めるのは、端末ごとのOSのバージョンと最後の適用日の一覧の作成者と、更新を適用する担当、適用の前に動作を確認する担当です。適用には端末の管理者の権限が必要なので、その権限を自社と導入した会社のどちらが保有しているかを、同時に確認します。担当を導入した会社にする場合は、適用の作業と動作の確認の工数を、保守の費用とは別の作業として合意します。
Windows 10 IoT Enterprise LTSC 2019(Microsoft Learn、ライフサイクルのページ)。メインストリームの終了は2024年1月10日、延長のサポートの終了は2029年1月10日 ↩︎ ↩︎ ↩︎
Windows 10 IoT Enterprise LTSC 2021(Microsoft Learn、ライフサイクルのページ)。延長のサポートの終了は2032年1月14日 ↩︎
POS端末700台超がマルウェア感染、Windowsの脆弱性悪用でカード情報100万件超が流出(TECH+、2026年11月20日)。Cybernewsの2026年11月18日の報道の要約 ↩︎ ↩︎ ↩︎
CVE-2024-49138 Windows Common Log File System Driver Elevation of Privilege Vulnerability(Microsoft Security Response Center、2024年12月10日) ↩︎
クレジットカード・セキュリティガイドライン(クレジット取引セキュリティ対策協議会)。加盟店のカード情報の非保持化 ↩︎
個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会)。3-5-3-1(財産的被害が生じるおそれのある漏えい。事例としてクレジットカード番号を含む個人データ)、3-5-3-3(速報の目安は概ね3〜5日、不正の目的による漏えいの確報は60日以内)、3-5-4(本人への通知) ↩︎ ↩︎
関連する用語と記事
セキュリティパッチ
成熟度:
サポート終了(EOL)
成熟度:
脆弱性
成熟度:
OS
成熟度:
保守契約
成熟度:
マルウェア
成熟度:
セキュリティインシデント
成熟度:
不正アクセス
成熟度:
関連するサービス

お問い合わせ・ご相談
システム開発、データ活用、プロダクトづくりのことならお気軽にご相談ください。要件が固まる前の整理や、お見積もりだけのご依頼も承ります。