セキュリティ診断・対策

自社のシステムの安全を根拠とともに説明できる状態に

情報漏えいや不正利用で事業が停止する前に、私たちがお客様のサイトやシステムの弱点を診断し、修正します。危険な箇所が判明するので対策費は必要な箇所に限定でき、診断と修正の記録は取引先や監査への回答の根拠になります。

こんな方へ

  • 取引先や監査からセキュリティの質問があり、自社として回答できずにいる
  • 他社の被害の報道以来、自社のシステムの安全に不安がある
  • サイトやシステムを開発した会社と連絡がつかず、システムが放置状態にある
  • 自社のサービスで不審なログインの通知や、送信した記録の無いメールの発信があった
  • 社内に専門の人材が不在で、自社のセキュリティ対策を何から始めればよいか分からない
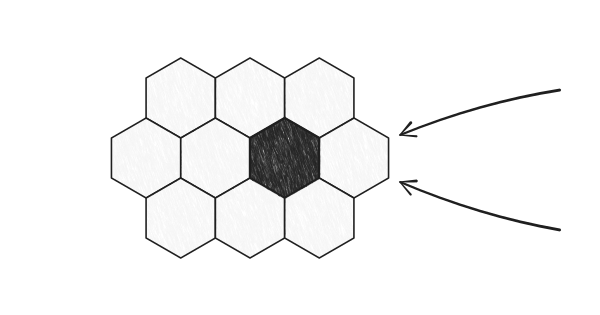
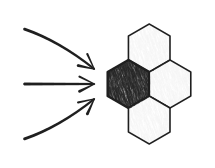
一面に並ぶセルの中に弱点が1枚混じり、外部からの試験がそこへ届く図

セキュリティ診断・対策とは

自社のサイトやシステムが普通に稼働していても、攻撃に対して安全とは限りません。毎日利用している社員が認識できない弱点でも、攻撃者は外部から探索して発見できるからです。

時間とともに増加する弱点と最初から存在する弱点が日常の操作では見えず、外部からの試験と構造の調査で判明する図

時間とともに増加する弱点

サイトの公開時に安全でも、サイトが利用する既製のソフトウェアには後から弱点が発見されます。その弱点を悪用する攻撃方法も拡散します。社内にソフトウェアを更新する人材がいなければ、自社のサイトの弱点は年々増加します。

最初から存在する弱点

入力欄、ログイン、管理画面は、動作を優先して開発されがちです。利用者が想定どおりに操作する限り問題は発生しないので、会社は攻撃者による悪用まで弱点を認識できません。

外部からの試験で初めて判明する

どちらの弱点も社員や利用者の日常的な操作では発覚しません。攻撃者と同じ手法でサイトを外部から試験し、システムの構造を内部から調査して初めて判明します。

課題

把握、保守、通知、修正、回答のすべてが欠けている状態の図
  1. 01

    何があるか分からない

    1. 01.1

      どのサイトやシステムがあり、どこと契約しているかを社内の誰も把握していない

    2. 01.2

      キャンペーン用のページや利用を終了した管理画面が、公開状態のまま放置されている

    3. 01.3

      退職者や前の外注先のアカウントが削除されず、共有パスワードが複数のシステムで再利用されている

  2. 02

    公開後に誰も保守していない

    1. 02.1

      保守契約が無いか範囲が限定的で、ソフトウェアの更新や点検が何年も停止している

    2. 02.2

      開発した会社と連絡がつかず、システムの中身を把握する人がいない

    3. 02.3

      システムが稼働しているので問題ないという認識で、誰も保守に着手していない

  3. 03

    被害が発生しても気づけない

    1. 03.1

      不正なログインや改ざんがあっても、通知が担当者に到達しない

    2. 03.2

      顧客や取引先からの連絡で、初めて被害を把握する

    3. 03.3

      いつから何が発生していたかを調査する記録が存在しない

  4. 04

    診断しても修正できない

    1. 04.1

      診断の報告書は専門用語ばかりの指摘の一覧で、自社の担当者には修正の優先順位が分からない

    2. 04.2

      自社が開発した会社に修正を依頼しても、別途の見積もりが提示されて修正が進展しない

    3. 04.3

      製品を提案されても、自社に必要な製品かを評価できない

  5. 05

    取引先の質問に回答できない

    1. 05.1

      取引先のセキュリティ確認の質問票に、根拠のある回答を記入できない

    2. 05.2

      自社の被害が取引先に波及する可能性について質問され、説明できない

    3. 05.3

      診断の結果や対策の記録を要求されても、提出できる資料が無い

強み

01

システムの構造を理解しているから本当に修正すべき弱点が分かる

診断ツールが出力する指摘の多くは「悪用できる可能性がある」というものです。指摘が本当に悪用可能かを左右するのは、指摘された箇所の構造と、利用者の操作方法です。私たちはこの 2 つを解読してから、悪用の可否を判定します。逆に、権限の設計や業務の流れに存在する弱点は、外部からの自動調査だけでは検出できません。私たちは日常的にソフトウェアを設計・開発している開発会社なので、システムの構造を解読して、本当に修正すべき弱点を選定できます。

私たちは次のことができます。

  • 診断ツールの指摘が実際に悪用可能かを判定できる
  • 診断ツールで検出できない弱点を発見できる

セキュリティの判断はソフトウェアの構造の理解があって初めて可能です。

02

攻撃者と同じツールと手法で侵入できるかを試験できる

攻撃者は自動のツールや AI を使用して、弱点のあるサイトを探索します。防御する側も同じツールと手法で試験しなければ、攻撃者が先に弱点を発見することになります。私たちは攻撃者と同じ手順で侵入を試行し、実際に悪用できるかを確認します。

私たちは次のことができます。

  • 攻撃者が使用するのと同じ侵入試験のツールで、お客様のサイトを外部から試験できる
  • AI を使用して攻撃の手順を大量に生成・実行し、人手では網羅できない範囲まで検証できる

攻撃者の手法で試験して初めて、本当の危険が判明します。

03

修正後も安全な状態を維持できる

多くの診断は報告書の納品で完了し、修正は依頼した会社と開発した会社の担当になります。私たちは修正まで担当し、その後も更新と点検が停止しない体制を整備します。

  • 私たちは診断で発見した弱点をそのまま修正する
  • 私たちは更新や点検を自動の仕組みとして構築し、人に依存せず継続する体制を整備する
  • お客様は私たちによる継続的な監視と、今の外注先への引き継ぎのどちらかを選択できる

一度安全にしたシステムでも、放置すれば弱点は再び増加します。

04

必要な範囲だけ小規模に開始できる

自社のシステムのどこがどれだけ危険かが判明すれば、お客様はすべての箇所に対策する必要はありません。私たちはまず小さな範囲で現状を調査し、お客様は危険な箇所から順に費用を配分できます。

  • お客様はサイト 1 つから依頼を開始し、結果に応じて範囲を拡大できる
  • 私たちは年間契約や製品の購入を前提にしない
  • 私たちは特定の製品の販売者ではないので、必要な対策だけを提案する

セキュリティへの支出は危険な箇所を優先して配分すれば十分です。

点検するもの

公開しているサイト
古くなった既製のソフトウェア、既知の弱点、通信の暗号化、問い合わせフォームなどの入力欄
業務システム・会員ページ
ログイン、権限の区分、他人の情報の表示の有無、管理画面の保護
メール
自社名を偽装したメールへの防御設定、送信の仕組み
クラウドとサーバ
外部から侵入可能な箇所、設定の誤り、バックアップ
アカウントと権限
各システムへのアクセス権限の範囲、退職者や前の外注先のアカウント、パスワードの使い回し

進め方

相談、棚卸し、診断、報告、修正、その後の6段階で進む図
  1. 00

    相談

    お客様の課題と懸念する場面をお聞きし、調査の起点を一緒に決定する

    お客様にお願いすること

    • 分かる範囲での状況の説明
  2. 01

    棚卸し

    お客様のサイト・システム・契約と、それぞれの管理者を一覧にする

    お客様にお願いすること

    • 契約書や請求書、管理画面のログイン情報の所在の共有
  3. 02

    診断

    攻撃者と同じ手法でサイトを外部から試験し、システムの構造を内部から調査する

    お客様にお願いすること

    • 診断日時の了承、開発した会社への連絡
  4. 03

    報告

    危険度と修正の手間を併記して優先順位を提示し、経営者や取引先に提示できる言葉で報告する

    お客様にお願いすること

    • 修正範囲の判断
  5. 04

    修正

    優先順位の高いものから修正し、修正の完了を確認する

    お客様にお願いすること

    • 公開前の確認
  6. 05

    その後

    私たちによる継続的な監視か、今の外注先への引き継ぎかをお客様が選択する

    お客様にお願いすること

    • 継続方法の選択

成果物

    01

    棚卸し

    ドキュメント
    • サイト・システム・契約・管理者の一覧
    02〜03

    診断と報告

    ドキュメント
    • 経営者向けの要約(危険度の順に記載した、損害と修正費用の目安)
    • 指摘ごとの詳細(危険な箇所とその理由、修正方法)
    • 取引先の質問票への回答の根拠資料
    04

    修正

    コード
    • 修正したコードと設定、修正の完了を確認した再診断の結果
    05

    その後

    ドキュメント
    • 更新と点検の手順、監視の定期報告、または引き継ぎ資料

事例

このサービスで取り組んだ事例です。

  • セキュリティ診断・対策

    事例:新サービス公開前のセキュリティ診断と修正

    不動産の分野で事業を拡大する会社は、新サービスを公開する前に、悪用されうる弱点を解消できました。診断の結果を根拠に取引先へ安全を説明できる状態で、新サービスを公開しています。診断は開発支援会社のKDOTが担当し、修正はサイトによってKDOTと各サイトの開発会社が分担しました。

  • セキュリティ診断・対策

    事例:基盤システムのセキュリティ常時監視と対策

    人材サービスの会社は専門の人材を採用せずに、自社のシステムの安全の状態を把握できるようになりました。同社は業務の基盤システムを開発会社に発注しており、社内にエンジニアはいません。開発支援会社のKDOTはこの開発会社の下で開発に参加し、クラウドの状態を仕組みで常に自動点検する常時監視を、機能の開発と並行して導入しました。そのうえで常時監視が検出した200件を超える指摘に対応し、件数と対応の計画を開発会社経由で同社に報告しました。監視と対応は現在もKDOTの担当です。
  • プロダクト / Webシステム開発 / 技術顧問(技術企業向け) / セキュリティ診断・対策

    事例:AIの開発会社がプロダクト開発へ事業の幅を広げる

    AIを主力とする開発会社との取り組みです。同社にはプロダクト開発の引き合いがありましたが、大規模な開発の経験も、中核の技術を担える人もいませんでした。KDOTは技術顧問として、アプリケーション基盤と中核の技術を用意し、エンドクライアントとのプロジェクトの進め方も並走しながら伝えました。同社は海外市場向けの単発ワークのマッチングサービスを受託し、数億円規模の開発を公開まで完走しました。これで同社が受託できる範囲は、AIからプロダクト開発まで広がりました。
  • プロダクト / Webシステム開発 / セキュリティ診断・対策

    事例:マルチプロダクトの共通認証基盤

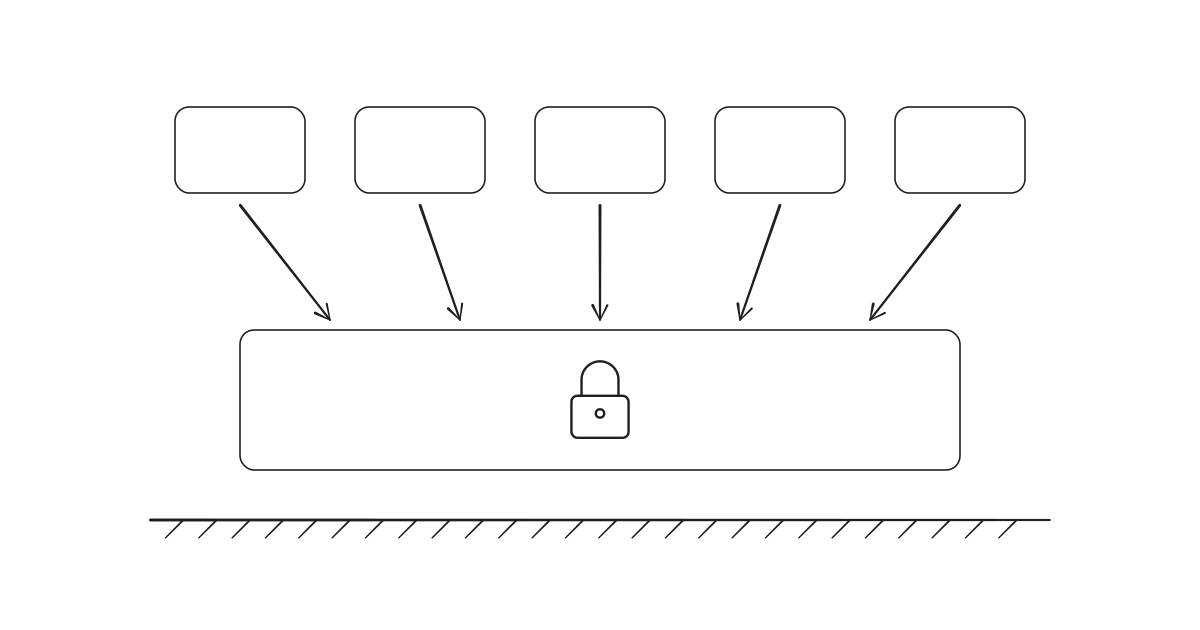
    業務向けソフトウェアを提供する企業との取り組みです。同社は、プロダクト共通の認証基盤の内製を始めましたが、技術的な難しさから着手直後に断念しました。開発支援会社のKDOTはその開発を引き取り、Amazon Cognitoによる認証とトークン発行に、Goで実装した独自の認可サービスを組み合わせた共通基盤を設計しました。現在は同社の10近いプロダクトがこの基盤を共通で使い、新しいプロダクトを追加するたびに認証を作り直す必要がなくなりました。KDOTは統括するチームでこの複雑な基盤を開発し、その上で機能追加と運用保守を数年にわたって続けています。

よくある質問

うちのような小さな会社も攻撃の対象になるのですか
対象になります。攻撃の多くは相手を選別せず、弱点のあるサイトを自動で探索して侵入します。攻撃の対象になるかは会社の規模ではなく、弱点の有無で決定します。
社内に専門の人材がいなくても依頼できますか
依頼できます。このサービスは社内に専門の人材がいない会社のためのサービスです。私たちは専門用語を使用せずに状況をお聞きし、経営者がそのまま判断に使用できる言葉で報告します。
開発した会社と連絡がつかなくても診断や修正は可能ですか
可能です。私たちは外部から調査できる範囲を今すぐ調査できます。内部の修正には管理画面やサーバへのアクセス手段が必要なので、私たちはアクセス手段の回復からお客様と一緒に進行します。
診断でサイトが停止したり動作しなくなったりしませんか
私たちはサイトの停止を避けるため、負荷をかけない方法と日時を事前に決定してから診断を実施します。影響の懸念がある診断は本番と同じ構成の検証用の環境で実施します。
今の外注先とはどう協力しますか
お客様は修正の依頼先として、私たちと今の外注先のどちらも選択できます。外注先に依頼する場合は私たちが修正の内容と方法を具体的に伝達し、修正の完了を確認します。
他社が開発したシステムでも修正できますか
私たちはシステムの構造の解読から開始するので、他社が開発したシステムでも修正できます。
費用の金額は何で決定しますか
費用は対象の数と修正の範囲で決定します。私たちがまず小さな範囲で現状を調査し、お客様はその結果に応じて次の段階への移行を決定できます。
取引先から受領した質問票への回答も支援してもらえますか
支援します。私たちは診断と修正の記録を根拠に、質問票への回答をお客様と一緒に作成します。
被害が発生した後でも相談できますか
相談できます。私たちは発生した事象を記録から調査して被害の拡大を停止し、システムを元の状態に復旧します。そのうえで、同じ弱点が再び悪用されないよう修正するところまで担当します。
ウイルス対策ソフトを導入していれば十分ではないのですか
十分ではありません。ウイルス対策ソフトの保護対象は社内のパソコンです。公開しているサイトやシステムの弱点は保護の対象外です。

お問合せ

自社のセキュリティ対策を何から始めればよいか分からない段階から、一緒に決定します。

相談する